












電話を使った詐欺は決してなくならなかった。形を変えただけだ。
ビッシング(音声フィッシング)とは、電話を使って被害者から金銭や機密情報をだまし取るソーシャルエンジニアリングの手法だ。数年前まで、こうした攻撃は通常、犯罪者がIRS(米国歳入庁)、FBI、Microsoftのサポート担当者になりすまし、迷惑電話をかけてくる形で行われていた。手口は単純で、量を重視したものだった。
その後、通信事業者は「詐欺の可能性あり」などの警告を付けて不審な電話を表示するようになった。着信ブロックや分析機能によって、発信型ビッシングの採算性は損なわれた。攻撃者は、電話をかける側を変えることで対抗した。
被害者に直接電話をかける代わりに、偽の請求書やサブスクリプション更新、アカウント問題について、受信者から電話をかけるよう指示するメールを送り始めた。
発信元を変えることで、犯罪者は電話のラベル付けによる防御を回避し、すぐに信頼性を高めることができた。被害者自身が電話をかけるため、そのやり取りは正当なものに感じられた。
私はこのモデルを、メールによる配信と音声ベースのソーシャルエンジニアリングを組み合わせることから、ハイブリッド型ビッシングと呼んでいる。
セキュアメールゲートウェイの性能が向上し、請求書を題材にした誘い文句を見分ける検知モデルの有効性が高まると、攻撃者は新たな課題に直面した。メッセージを届けることだ。
従来型のフィッシングメールを確実に受信トレイへ届けられないなら、別の信頼された配信経路が必要になる。
この要件が、ビッシング戦術の最新の進化、すなわちサービスの悪用につながった。
信頼されたプラットフォームを悪用したメッセージ配信
攻撃者が管理するインフラから悪意のあるメールを送るのではなく、犯罪者は正規のSaaSプラットフォームを悪用して誘い文句を配信するケースを増やしている。
以下は、Google Calendarを悪用してハイブリッド型ビッシングメッセージを配信した例だ。
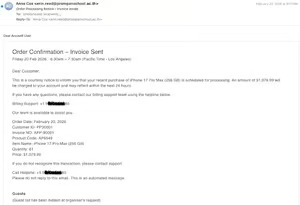
このケースでは、攻撃者が会議タイトルを「注文確認 – 請求書を送信しました」としたカレンダー招待を作成し、会議の説明欄にビッシングの指示を埋め込んでいた。セキュアメールゲートウェイがこのメッセージを評価すると、Googleのインフラが生成した正規のカレンダー招待に見える。メッセージ構造、ヘッダー、送信元IPはいずれも、Google Workspaceのトラフィックに想定されるパターンと一致している。
認証の観点では、このメッセージはSPF、DKIM、DMARCを通過する。レピュテーションの観点では、非常に信頼性の高いドメインから送信されている。コンテンツの観点では、標準的なカレンダー通知としてフォーマットされている。
そのため、多くのフィルタリングシステムは、このメッセージをフィッシング攻撃ではなく、正当なコラボレーション用の成果物として分類する。
過去数カ月間、MicrosoftやGoogleのカレンダー招待、Zoomの会議招待、その他のコラボレーションツールでも、同様の悪用を確認している。
最近の例の1つでは、Squarespaceのウェブサイト共同編集ワークフローが悪用された。
Squarespaceでは、顧客が共同でウェブサイトを構築・管理できる。管理ユーザーは、名前とメールアドレスを入力して共同作業者を招待できる。するとSquarespaceは、プロジェクト名や関連情報を含む招待メールを自動送信する。
メールはSquarespaceのサーバーから送信され、SPF、DKIM、DMARCの検証を通過する。送信ドメインのレピュテーションが高いため、メッセージは受信者の受信トレイに届く可能性が非常に高い。
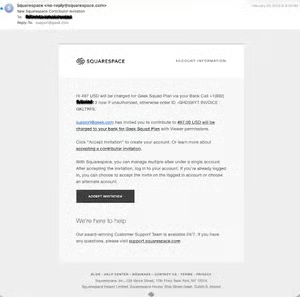
確認されたケースでは、攻撃者が「名前」フィールドに次のテキストを入力していた。
「497米ドルがGeek Squad Planの料金として、あなたの銀行口座から引き落とされます。銀行に電話:+1 (802) XXX – XXXX。身に覚えがなければ今すぐ連絡してください。それ以外の場合は注文ID -GHD59IYT、請求書:GKLTRF9」
プロジェクト名には次のテキストが設定されていた。
「Geek Squad Planの料金として、銀行口座から497.00米ドルが引き落とされます」
その結果、正規のブランドから送信された完全に認証済みのメールに、典型的な返金詐欺の誘い文句が含まれることになった。なりすましは必要なかった。悪意のあるインフラも使われていない。
攻撃者は、信頼されたプラットフォーム内にあるユーザー入力可能なフィールドを悪用しただけだった。以下は、受信者の受信トレイに表示された内容だ。
なぜ成功するのか
この手法は、メールセキュリティにおける構造的な非対称性を突いている。
SPF、DKIM、DMARCなどのメール認証プロトコルは、ドメインの管理権限を検証する。
しかし、送信意図までは検証しない。攻撃者が認証済みメールを送信する正規プラットフォームに悪意のあるコンテンツを注入できれば、そのメッセージはプラットフォームのレピュテーションを受け継ぐ。
セキュアメールゲートウェイは、送信者のレピュテーションと認証の整合性を重く評価する。
両方の指標が肯定的な場合、詐欺を見抜く負担はコンテンツベースの検知がすべて担わなければならない。しかし、メッセージが正規のワークフロー通知としてフォーマットされているため、検知モデルは従来型のフィッシングメールとは異なるものとして扱う可能性がある。
攻撃者は実質的に、インフラ、レピュテーション、配信性を、悪用するサービスプロバイダーに外部委託している。
ビジネス上のリスクと影響
この変化は、複数のレベルでリスクを生み出す。
エンドユーザーや企業にとって、ハイブリッド型ビッシング攻撃は直接的な金銭被害につながることが多い。
記載された番号に電話をかけた被害者は、リモートアクセスの許可、送金、機密情報の開示へと誘導される。
被害者自身が電話をかけるため、従来の電話網向け防御では保護できない。
サービスプロバイダーにとって、影響はレピュテーションと運用の両面に及ぶ。詐欺に繰り返し悪用されるプラットフォームでは、次のような事態が生じる可能性がある。
- ブランドイメージの毀損とユーザーの信頼低下
- 悪用報告とサポートコストの増加
- 対策が不十分と判断された場合の規制当局による調査
- 下流のメールプロバイダーによる、正規のメールトラフィックのフィルタリングまたはブロックの増加
極端なケースでは、大規模な悪用によって、プラットフォームから送信されるすべてのトランザクションメールの配信性が低下する可能性がある。
サービスプロバイダー向けの緩和策
ユーザーが入力したコンテンツを含む自動メッセージを送信するサービスは、いずれもこの方法で悪用される可能性がある。
サービスプロバイダーは、次のような多層的な対策を実装すべきだ。
- 入力の検証とサニタイズ
使用できる文字種を制限し、名前フィールドに入力できる数字の量を制限するとともに、妥当な長さの上限を設ける。例えば「名前」フィールドで、金額や電話番号を含む完全な文章を受け付けるべきではない。
- コンテンツの異常検知
送信するトランザクションメールに自動スキャンを適用する。リスクの高いキーワード、通貨に関する記述と電話番号の組み合わせ、または一般的な返金詐欺の文言を含む招待は、フラグを付けるかブロックする。
- コンテキストに応じた警告バナー
カレンダーシステムなどのコラボレーションプラットフォームでは、招待に不審な金銭関連の文言や外部の電話番号が含まれる場合、警告を先頭に付加する。完全な解決策ではないものの、目に見える摩擦によって攻撃者の成功率は低下する。
- レート制限と悪用の監視
金銭関連の用語を含む招待が大量に送られている、無関係なアカウント間で同じ電話番号が繰り返し使われている、といったパターンを検知する。
エンドユーザー向けの指針
エンドユーザーは最後の防衛線である。
迷惑な請求書、サブスクリプションに関する警告、会議招待に記載された電話番号には、決して電話をかけてはならない。代わりに、組織の公式連絡先を自分で検索し、信頼できる情報源を使って連絡を開始する。
金銭取引をめぐってメッセージが緊急性を煽っている場合は、そうでないと証明されるまでソーシャルエンジニアリングだと考えるべきだ。
結論
ビッシングは新しいものではないが、配信の仕組みは進化し続けている。
防御側がある層に対策を導入すると、攻撃者は別の層へ移る。現在、攻撃者は正規のオンラインサービスが持つ信頼とインフラを悪用し、誘い文句を確実に受信トレイへ届けようとしている。
音声チャネルは依然として収益化のエンジンだが、SaaSプラットフォームは配信手段になっている。
メール認証を完全な解決策とみなす組織は、今後も不意を突かれ続けるだろう。認証が証明するのは、誰がメッセージを送信したかである。そのメッセージがそもそも送信されるべきだったかどうかまでは証明しない。