













Bei einem schwerwiegenden Angriff auf die Software-Lieferkette wurden 18 beliebte npm-Pakete kompromittiert – darunter chalk, debug, ansi-styles und supports-color. Dabei wurde Malware eingeschleust, die Kryptowährungstransaktionen heimlich umleitet.
Die Aikido-Forscher erklärten: „Gefährlich ist, dass sie auf mehreren Ebenen agiert: Sie verändert die auf Websites angezeigten Inhalte, manipuliert API-Aufrufe und beeinflusst, was die Apps der Nutzer ihrer Ansicht nach signieren.“
Was ist passiert?
Ab dem 8. Sept. 2025 veröffentlichten Angreifer neue, schädliche Versionen von 18 stark frequentierten Bibliotheken, die zusammen ungefähr 2 Milliarden Downloads pro Woche verzeichnen.
Die Schadsoftware läuft im Browser, klinkt sich in Web- und Wallet-APIs ein und kann Geldmittel oder Token-Genehmigungen auf von den Angreifern kontrollierte Konten umleiten – selbst wenn die Benutzeroberfläche auf dem Bildschirm normal aussieht.
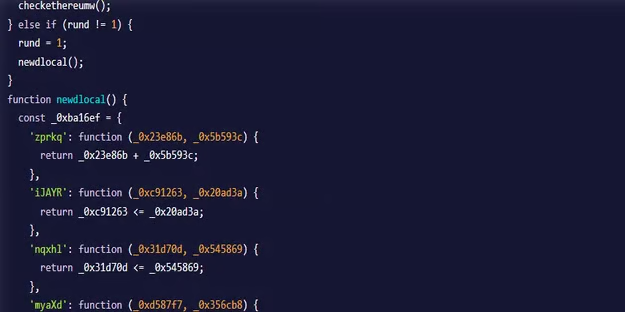
So funktioniert der Angriff
Die schädlichen Updates klinken sich in zentrale Browserfunktionen wie fetch und XMLHttpRequest sowie in gängige Wallet-Schnittstellen ein (z. B. window.ethereum, Solana).
Sie durchsuchen Antworten nach Wallet-Adressen in Ethereum, Bitcoin, Solana, Tron, Litecoin und Bitcoin Cash und ersetzen diese durch „ähnlich aussehende“ Adressen der Angreifer. Der Code manipuliert außerdem Transaktionsparameter von Ethereum und Solana vor der Signierung, wodurch Genehmigungen und Überweisungen unbemerkt umgeleitet werden.
Auf technischer Ebene fungiert die Malware als im Browser ansässiger Interceptor. Sie bettet sich in den Seitenkontext ein, klinkt sich in Netzwerk- und Wallet-APIs ein, durchsucht Inhalte nach Mustern, die Wallet-Adressen ähneln, und schreibt Ziele mithilfe eines Zeichenkettenvergleichs um, um sichtbare Abweichungen zu minimieren.
Bei Ethereum-Transaktionen kann sie to-Adressen und gängige Token-Funktionen (approve, transfer, transferFrom) verändern und sogar Router-Interaktionen manipulieren, die von beliebten DEXs verwendet werden. Bei Solana kann sie Instruction-Accounts und Empfänger verändern.
Die Komplexität des Angriffs ist gering, sobald der Akteur das Maintainer-Konto kontrolliert; die Schadsoftware lässt sich unmittelbar nach der Installation oder Bereitstellung der manipulierten Version ausnutzen.
Umfang des Angriffs
Die Kampagne geht auf die Kompromittierung eines Maintainer-Kontos durch Phishing zurück. Eine gefälschte E-Mail, die sich als npm-Support ausgab, führte zum Diebstahl von Zugangsdaten und anschließend zu manipulierten Veröffentlichungen ab dem 8. September.
Angesichts der allgegenwärtigen Verwendung dieser Hilfsprogramme sowohl in Build- als auch in Laufzeitpfaden ist der potenzielle Schadensradius groß – selbst für Organisationen, die nicht direkt von den übergeordneten Paketen abhängen.
Zu den betroffenen Versionen gehören:
- ansi-regex (6.2.1)
- ansi-styles (6.2.2)
- backslash (0.2.1)
- chalk (5.6.1)
- chalk-template (1.1.1)
- color-convert (3.1.1)
- color-name (2.0.1)
- color-string (2.1.1)
- debug (4.4.2)
- error-ex (1.3.3)
- has-ansi (6.0.1)
- is-arrayish (0.3.3)
- simple-swizzle (0.2.3)
- slice-ansi (7.1.1)
- strip-ansi (7.1.1)
- supports-color (10.2.1)
- supports-hyperlinks (4.1.1)
- und wrap-ansi (9.0.1)
Dieser Vorfall unterstreicht einen größeren Trend: Angreifer fischen zunehmend Open-Source-Maintainer, um allgegenwärtige „Utility“-Pakete zu Waffen zu machen, die tief in transitiven Abhängigkeitsbäumen sitzen.
Indem sie Formatierungs- und Protokollierungsbibliotheken ins Visier nehmen, die sowohl im Server- als auch im Browserkontext zum Einsatz kommen, maximieren Angreifer ihre Reichweite mit minimalem Aufwand – und verwandeln routinemäßige Updates in heimliche Bedrohungen auf der Client-Seite.
So lässt sich das Risiko mindern
Organisationen, die vom npm-Angriff auf die Software-Lieferkette betroffen sind, sollten schnell handeln, um ihre Gefährdung einzudämmen und eine weitere Kompromittierung zu verhindern. Die folgenden Schritte zeigen, wie Sicherheitsteams diesen Angriff eindämmen können.
- Schädliche Versionen entfernen, Umgebungen bereinigen und aus geprüften, vertrauenswürdigen Lockfiles neu installieren.
- In allen Umgebungen Lockfiles und die exakte Versionierung von Abhängigkeiten durchsetzen sowie auf geprüfte, PR-basierte Dependency-Updates setzen.
- Token rotieren, veraltete Zugangsdaten widerrufen, 2FA/SSO erzwingen und auf gefälschte npm-Domains achten.
- Prüfungen auf ungewöhnliche API-Hooks implementieren und Telemetriedaten auf verdächtige Wallet- oder Adressaktivitäten überwachen.
- Protokolle seit dem 8. Sept. 2025 überprüfen, Wallet-Abläufe bei einer möglichen Offenlegung untersuchen und durch die Benachrichtigung der Nutzer, das Zurücksetzen von Sitzungen sowie das Leeren von Caches/CDN Abhilfe schaffen.
Wie bei einem Zero-Day kann ein einziges schädliches Update kritische Workflows in großem Maßstab unbemerkt kapern.
die gesamte Software-Lieferkette von Anfang bis Ende.