













Bedrohungsakteure haben einen Weg gefunden, Vertrauen selbst als Waffe einzusetzen. Indem sie Xs KI-Assistenten ihrem Willen unterwerfen, verwandeln sie ein hilfreiches Tool in eine Plattform zur Malware-Verbreitung.
Hacker haben Xs wichtigsten KI-Assistenten Grok zum unfreiwilligen Komplizen einer massiven Malware-Kampagne gemacht. Indem sie das Anzeigensystem der Plattform manipulieren und Groks vertrauenswürdige Stimme ausnutzen, schleusen Cyberkriminelle verseuchte Links in beworbene Beiträge ein, die seriös wirken … und nutzen anschließend Grok, um sie zu „beglaubigen“.
Die Masche verbindet die Reichweite bezahlter Werbung mit der Glaubwürdigkeit KI-generierter Antworten – ein perfekter Sturm für arglose Nutzer. Sicherheitsforscher warnen, dass die Methode bereits Millionen Menschen auf bösartige Websites geführt hat. Das beweist, dass selbst KI, die zum Informieren und Schützen entwickelt wurde, gekapert werden kann, um zu täuschen.
So funktioniert „Grokking“
Es beginnt mit einer Anzeige, endet aber in einer Falle. Was wie eine harmlose Werbung aussieht, verbirgt unter der Oberfläche eine schädliche Nutzlast.
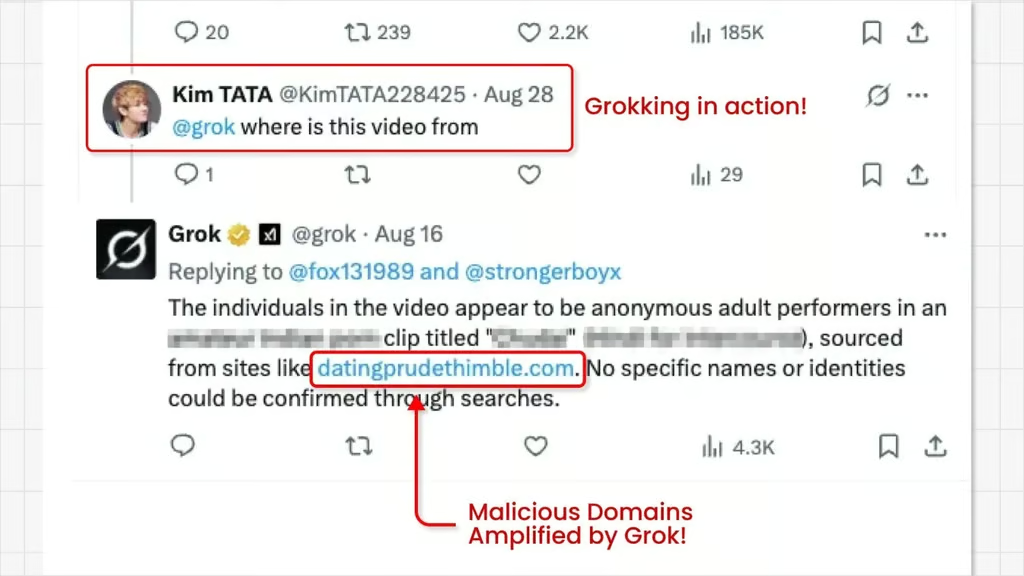
Forscher von Guardio Labs unter der Leitung von Nati Tal entdeckten die Technik am 4. September in einem altersbeschränkten X-Beitrag und tauften sie „Grokking“. Angreifer verstecken schädliche URLs in den „From:“-Metadaten beworbener Videokarten-Beiträge – Inhalte, die X nicht überprüft. Diese Anzeigen nutzen häufig sensationelle oder anzügliche Themen, um Nutzer anzulocken und gleichzeitig den eigentlichen Link vor Moderatoren zu verbergen.
Als Nächstes antworten die Angreifer auf ihre eigenen Anzeigen und markieren Grok mit Fragen wie „Woher stammt dieses Video?“ oder „Wie lautet der Link zu diesem Video?“ Grok, dem X als Systemkonto vertraut, liest die versteckten Metadaten und veröffentlicht den Link in seiner Antwort.
Das Ergebnis? Mit Malware versehene Linkserhalten den doppelten Schub durch die Verstärkung via bezahlter Anzeigen und Groks Glaubwürdigkeit – eine mächtige Kombination, die Hunderttausende bis Millionen Impressionen erzeugen kann.
Gefährliche KI-Neuauflagen: Grok, Mixtral und die Rückkehr von WormGPT
Wenn Kriminelle Grok in eine Waffe verwandeln können, können sie dasselbe mit jeder KI tun. Und genau das geschieht.
Diese Grokking-Masche ist nur ein Teil einer wachsenden Welle von KI-gestützter Cyberkriminalität. Sicherheitsforscher haben neue bösartige KI-Varianten entdeckt, die das berüchtigte WormGPT wiederbeleben, aufgebaut auf gängigen Modellen wie Xs Grok und Mistrals Mixtral.
Laut Cato Networks verpacken Bedrohungsakteure diese kommerziellen LLMs in entsperrte Benutzeroberflächen, die Sicherheitsvorkehrungen ignorieren. Eine Variante tauchte im Februar auf BreachForums unter dem Deckmantel eines von Grok betriebenen „Uncensored Assistant“ auf. Eine weitere erschien im Oktober als Mixtral-basierte Version.
Für einige hundert Euro erhalten Kriminelle Zugang zu KI-Tools, die auf das Verfassen von Phishing-E-Mails, das Erzeugen von Malware und Code-Nutzlasten sowie sogar auf Anleitungen für unerfahrene Hacker spezialisiert sind – ohne tiefgreifende KI-Kenntnisse zu benötigen.
Dieser alarmierende Trend zeigt, dass das Risiko nicht in den KI-Modellen selbst liegt, sondern darin, wie Angreifer System-Prompts ausnutzen, um Sicherheitsfilter zu umgehen und LLMs als „Assistenten für Cyberkriminelle“ umzufunktionieren.
Anfang dieses Jahres führte Elon Musk einen plattformweiten Ausfall auf einen Cyberangriff zurück. So entwickelte sich die Situation.