

















今週は脆弱性関連のニュースがやや少なかったものの、Microsoftの月例パッチチューズデーが実施されたほか、Zoomなど主要製品のアップデートもあり、依然として重要な週となった。古いCisco製品ではAkiraランサムウェアが悪用する脆弱性も明らかになり、SolarWindsはAccess Rights Manager製品のリモートコード実行の脆弱性の一部を修正した。
ITチームは、脆弱性に関するニュースやアップデートがないか、ベンダーのセキュリティ情報を定期的に確認すべきだ。また、過去数週間の脆弱性まとめにも目を通してほしい。継続的に悪用されている製品が繰り返し登場しているためだ。
2024年2月13日
Zoom、Windows製品の重大な脆弱性を修正
脆弱性の種類:入力値の不適切な検証。
問題:Zoomは最近、脆弱性を修正した。この脆弱性の影響を受けるのは、Windows向けのZoom Desktop Client、Windows向けのZoom VDI Client、Windows向けのZoom Meeting SDKという3つのソフトウェア製品だ。入力値の不適切な検証に関するこの脆弱性を悪用すると、認証されていないユーザーがネットワークにアクセスし、その後権限を昇格できる可能性がある。
この脆弱性のCVEはCVE-2024-24691だ。深刻度は重大で、スコアは9.6となっている。
Zoomのセキュリティ情報には、影響を受ける製品として次の製品が記載されている。
- バージョン5.16.5未満のWindows向けZoom Desktop Client
- バージョン5.16.10未満のWindows向けZoom VDI Client(5.14.14および5.15.12を除く)
- バージョン5.17.0未満のWindows向けZoom Rooms Client
- バージョン5.16.5未満のWindows向けZoom Meeting SDK
修正方法:Zoomクライアントの最新版でこの脆弱性は修正されている。ユーザーはZoomのダウンロードページから手動でダウンロードできるほか、Zoomから案内された際に最新版をダウンロードするよう選択すれば、自動的にダウンロードできる。
Microsoftの月例パッチチューズデー、73件の脆弱性を修正
脆弱性の種類:リモートコード実行や権限昇格など、複数の脆弱性。
問題:Microsoftは毎月実施している直近の月例パッチチューズデーで、73件の脆弱性を修正した。その中にはCVE-2024-21412も含まれる。これはInternet Shortcut Filesの脆弱性で、認証されていない攻撃者がユーザーに悪意のあるファイルを送信できる。Internet Shortcut Filesのセキュリティ対策を回避するものだ。
修正方法:Microsoftが公開したアップデート一覧と関連するCVEを確認し、どの製品にパッチを適用する必要があるかを判断する。特にCVE-2024-21412では、攻撃を成立させるためにユーザーがリンクをクリックする必要がある。チームメンバーには、送信者に直接確認せずにリンクを開かないよう徹底してほしい。
脆弱性を迅速かつ確実に見つけたい企業は、品質の高い製品と検討すべき主要機能を紹介する最適な脆弱性スキャンツールをお読みください。
2024年2月15日
Akiraランサムウェア、Cisco製品の古い脆弱性を悪用
脆弱性の種類:リモートからの認証不要アクセスと、認証情報データ窃取の可能性。
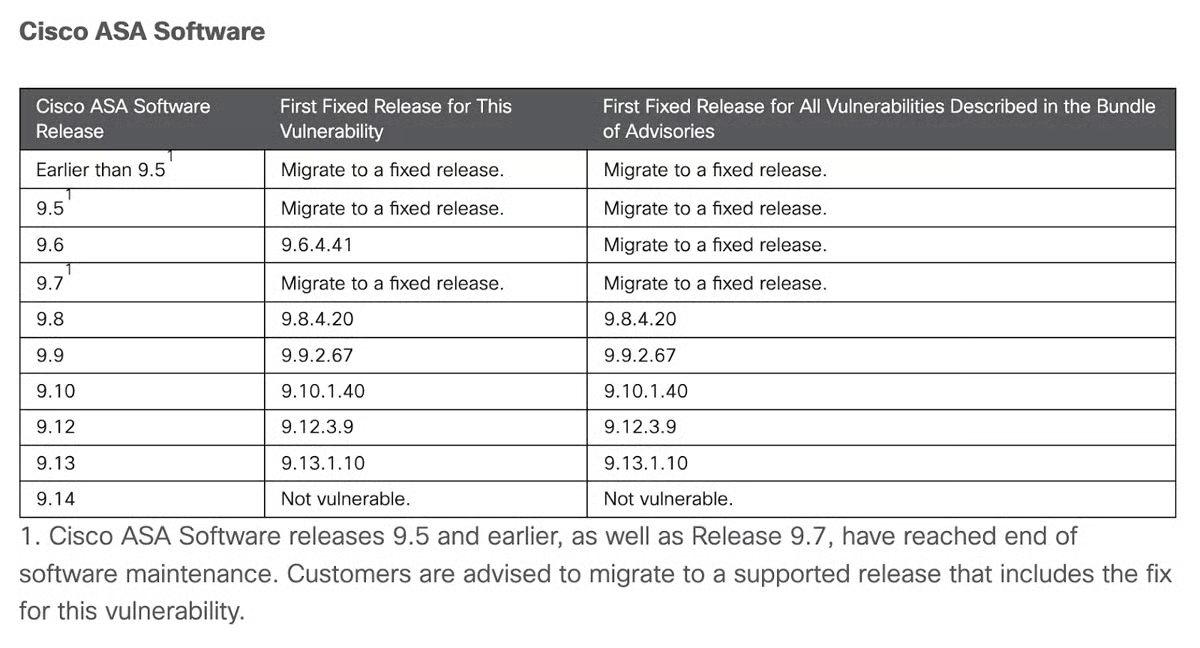
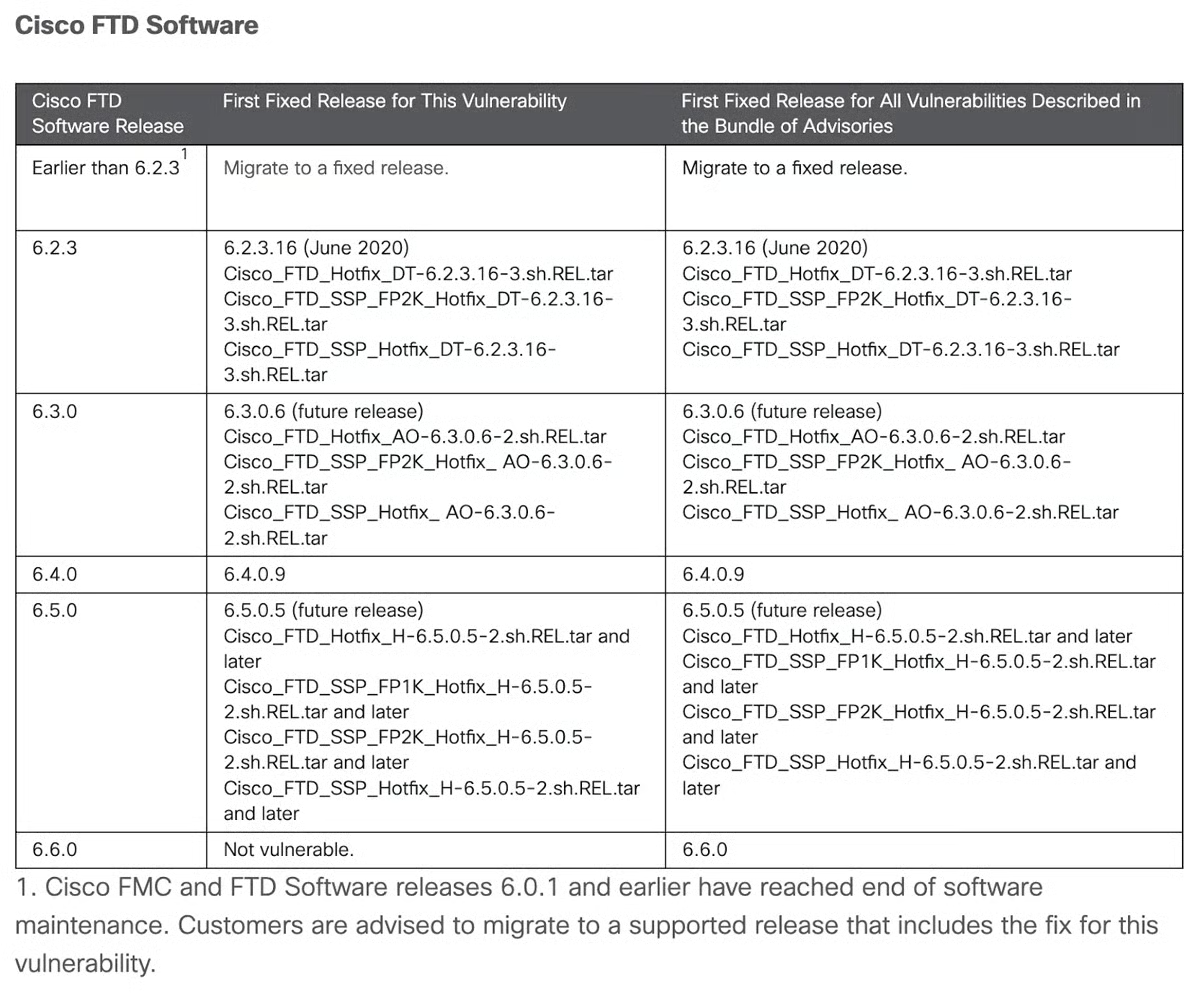
問題:サイバーセキュリティ企業Truesecの研究者は、AkiraランサムウェアがCisco Adaptive Security Appliance(ASA)およびFirepower Threat Defense(FTD)に存在する古い脆弱性を悪用している可能性を示すデータを発見した。攻撃を受けるには、影響を受けるソフトウェアを搭載したアプライアンスで、インターネットに公開されたインターフェースのいずれかにAnyconnect SSL VPNが有効になっていなければならない。
この脆弱性CVE-2020-3259は、2020年5月に初めて発見された。リモートの認証されていない脅威アクターが、認証情報データを含むデバイスのメモリ上のデータを窃取できる脆弱性だ。2月15日木曜日、サイバーセキュリティ・インフラセキュリティ庁は、再び実際に悪用されている可能性があるとの報告を受け、この脆弱性を同庁のカタログに追加した。
Akiraは特に危険なランサムウェアブランドだ。Palo AltoのUnit 42の調査チームによると、2023年に新たなリークサイトへ投稿されたランサムウェア関連の投稿数でAkiraが最多となった。Unit 42によれば、Akiraは暗号資産の取引を通じて、別のランサムウェアグループであるContiとつながっている可能性もある。
修正方法:Ciscoは、影響を受ける次のバージョンについてアップグレードを推奨している。
Truesecの推奨事項:
- 可能な限りMFAを導入する。特にクライアントVPN接続では必ず導入する
- パスワード、シークレット、事前共有鍵を変更する
- ロギングを有効にする
- 脆弱性のないバージョンにソフトウェアを更新する
2024年2月16日
SolarWinds、Access Rights Managerの5件のリモートコード実行脆弱性を修正
脆弱性の種類:リモートコード実行。
問題:SolarWindsは最近、従業員のアクセス権を付与、削除、管理するAccess Rights Manager製品に存在する、5件のリモートコード実行の脆弱性を修正した。このうち3件はCVEの深刻度評価で重大とされている。脆弱性の影響を受けるのは、Access Rights Managerのバージョンv2023.2だ。SolarWindsは最近、これらの脆弱性を修正した。
脆弱性には、信頼できないデータのデシリアライゼーションによるRCE、ディレクトリトラバーサルによるRCE、トラバーサルによるRCEが含まれる。CVEはCVE-2023-40057、CVE-2024-23476、CVE-2024-23477、CVE-2024-23478、およびCVE-2024-23479。
修正方法:Access Rights Managerの古いバージョンをすべて、5件のRCE脆弱性をすべて修正した2023.2.3にアップグレードする。
2024年2月19日
脆弱性発見後、ExpressVPNがスプリットトンネリングを無効化
脆弱性の種類:DNSトラフィックの漏えい。
問題:あるVPN専門家が最近、Express VPNのスプリットトンネリング機能について同社に通知した。この機能は、一部のトラフィックをVPN経由で通過させ、他のトラフィックをブロックするものだ。本来ならDNSトラフィックはExpressVPNのサーバーに送られるはずだが、実際には第三者のサーバーに送られていた。この脆弱性はWindows版ExpressVPN Version 12に存在する。ExpressVPNは同プラットフォームでスプリットトンネリングを一時的に無効化した。
ベンダーによると、ExpressVPNのエンジニアが問題を調査して対策を講じるまで、スプリットトンネリング機能は無効のままとなる。ExpressVPNはこの脆弱性に関する情報を2月初旬に初めて公開したが、月半ばに更新した。
チームでスプリットトンネリング機能を使う必要がある場合は、同じ欠陥を持たないExpressVPN Version 10を利用できる。
修正方法:ExpressVPNはVersion 12でスプリットトンネリングを無効にしたため、この製品で問題になることはない。
次の記事: