

















ハッカーが週末、FBIのメールサーバーに侵入し、存在しない攻撃の責任をサイバーセキュリティ専門家になすりつける偽メッセージを拡散した。専門家の評判を傷つける狙いがあったとみられる。
情報機関Spamhausとその後の報道によると、ハッカーはAmerican Registry for Internet Numbersが使用するデータベースを含む複数の情報源から入手したメールアドレスを使い、虚偽の告発を記したメールを2波に分けて10万件以上のアドレスに送信した。
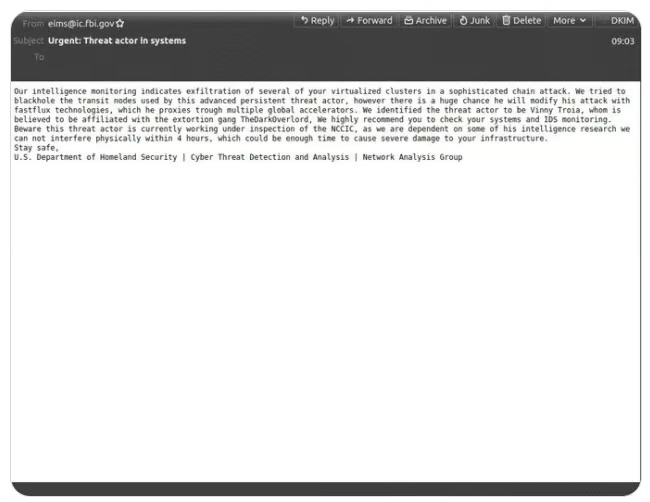
そのスパムメールには、国土安全保障省(DHS)から送られたように見せかけたメッセージが含まれており、「複数の仮想化クラスターの『抜き出し』」につながった「巧妙な連鎖攻撃」について受信者に警告していた。メールは攻撃者としてVinny Troiaを名指しし、サイバー犯罪集団TheDarkOverlordと関係があると説明していた。
セキュリティ専門家が標的だった可能性
しかし、Troiaは実際にはサイバーセキュリティ企業Shadowbyteの創業者兼リサーチ責任者であり、Night Lion SecurityのCEO兼主任研究員でもある。Kryptos LogicのサイバーセキュリティアナリストでMalwareTechブログの執筆者でもあるMarcus Hutchinsによる投稿では、TroiaはTheDarkLordギャングに関する情報を詳述した書籍も執筆しており、その直後に悪意ある攻撃者の標的になったという。攻撃者は彼のTwitterアカウントとウェブサイトをハッキングし、ElasticSearchクラスターを消去したうえで、そこに彼の名前を残した。
FBIのメールサーバーへのハッキングは、Troiaに対するキャンペーンがさらにエスカレートした最新の動きとみられる。
Spamhausがスパムメールを検知してFBIに通報した後、同局は声明で、FBIとサイバーセキュリティ・インフラセキュリティ庁(CISA)がともにハッキングを把握し、侵害されたハードウェアを停止させたと述べた。
その後、FBIは別の声明を発表し、ソフトウェアの設定ミスによって、ハッカーが一時的に同局の法執行エンタープライズポータル(LEEP)を使い、偽メールを送信できる状態になっていたと説明した。LEEPは、FBIが州および地方の法執行機関と連絡を取るために使っている。FBI当局者によると、侵害されたサーバーはLEEPの通知送信に使われていたもので、同局の企業向けメールサーバーの一部ではなく、攻撃者がFBIネットワーク上のデータにアクセスしたり、データを侵害したりすることもできなかった。
関連記事:DMARCでランサムウェアから身を守る方法。
FBIのアドレスが悪用される
メールは正規のアドレスであるeims@ic.fbi.govから送られていたと、Spamhausの投稿は伝えている。送信元はFBIのIPアドレス153.31.119.142(mx-east-ic.fbi.gov)でもあった。
ソフトウェアの脆弱性は修正され、法執行機関には偽メールを無視するよう通知された。しかし、メールは正規のFBIサーバーから送信されていたため、多くのスパムフィルターをすり抜けることができ、受信者の間に懸念が広がったほか、報道によるとFBIには問い合わせの電話が殺到した。
「連邦政府からのどのような連絡であっても、メッセージを受け取った人は、その連絡を送ったとされる機関に直接確認し、正規のものかどうかを再確認すべきです」と、サイバーセキュリティ企業Lookoutのセキュリティソリューション担当シニアマネージャー、Hank Schless氏はeSecurity Planetに語った。「高い緊迫感を生み出そうとするメッセージは、何らかのスパムやフィッシングである可能性が高いでしょう。攻撃者は、目の前の問題を解決するために頼れる場所がどこにもないと標的に思わせようとします」
侵害から得られる教訓
Schless氏によると、今回の攻撃から得られる教訓は広く応用できる。メールの送信元ドメインが正規のもの、あるいは社内のものであっても、「普通ではない、または緊迫した内容だと感じたら、相手や組織に直接電話してください。メッセージにリンクや添付ファイルが埋め込まれている場合は、正当性を確認するまで操作してはいけません」
Troiaは投稿で、FBIのサーバーに侵入してメールを送信した攻撃者が「Pompompurin」という名前を使っていると明らかにした。サイバーセキュリティ企業DigitalShadowsのシニア・サイバー脅威インテリジェンスアナリスト、Chris Morgan氏はeSecurity Planetに対し、Pompompurinはハッカー集団ShinyHuntersの既知の関係者だと語った。
サイバーセキュリティジャーナリストのBrian Krebsは自身のブログで指摘したところ、FBIサーバーからメールが配信され始めたのとほぼ同じ頃、彼のKrebsOnSecurityブログにも同じメールアドレスから、「こんにちは、pompompurinです。このメールのヘッダーを確認してください。実際にFBIサーバーから送られています。本日ご連絡したのは、あなたの額でボットネットがホストされていることを確認したためです。直ちに対応してください。よろしくお願いします」と書かれたメールが届いたという。
Krebs氏とのインタビューで攻撃者は、FBIのITシステムにある脆弱性を公表したかったと語った。Krebs氏の記述によると、攻撃が起きるまでのLEEPポータルには、誰でもアカウントを申請できるという弱点があった。
関連記事:ビジネス向けメールセキュリティ。
ゼロトラストとは、前提をゼロにすること
DigitalShadowsのMorgan氏は、今回の攻撃には、セキュリティ上の脆弱性を浮き彫りにすること、Vinny Troiaへの嫌がらせ、FBIのセキュリティを荒らすことなど、複数の動機があった可能性が高いと述べた。
「月曜の早朝、多くの企業はすぐにインシデント対応に追われることになったはずです。したがって、メールの送信者は混乱を引き起こすという目的を達成したように見えます」とMorgan氏は語った。「偽のFBI通知を受け取った組織は、その内容を無視し、FBIがさらなる詳細を発表するのを待てばよいでしょう」
LookoutのSchless氏は動機は明らかではないとしつつ、「攻撃がそのままソーシャルエンジニアリングに移行し、正規のFBI職員に誤ってログイン認証情報を共有させたり、今回のような手口で、実際にはマルウェアが組み込まれた偽のセキュリティアプリをインストールさせようとした可能性も十分にあります。どの組織もこの種の攻撃の被害に遭う可能性があるため、ユーザーがクラウドベースとオンプレミスのアプリケーションやインフラをどのように利用しているかを理解することが極めて重要です」と付け加えた。
ThycoticCentrifyの最高セキュリティ科学者兼アドバイザリーCISOであるJoseph Carson氏はeSecurity Planetに対し、今回のFBIハッキングは「サイバー犯罪者が正規のサービスを装って悪意あるコンテンツを配信する手法を探すことを思い出させるものです。今回は正規のFBIメールアドレスから送られました」と語った。
Carson氏は、何も検証されるまでは信頼しないというゼロトラストセキュリティ環境が広がりつつある中、正規の送信元から届いたメールであっても、メールのようなものは必ず検証する必要があると述べた。
「覚えておいてください。ゼロトラストとは、前提をゼロにすることでもあります」と同氏は語った。
関連記事:ゼロトラストセキュリティのベストソリューション。