

















Des pirates se sont introduits ce week-end sur un serveur de messagerie du FBI pour diffuser de faux messages dans le but d’accuser à tort un expert en cybersécurité d’attaques inexistantes, apparemment dans l’espoir de nuire à sa réputation.
Selon l’organisation de renseignement Spamhaus et des informations publiées par la suite, les pirates ont envoyé des e-mails contenant ces fausses accusations en deux vagues à plus de 100 000 adresses, en utilisant des adresses e-mail recueillies auprès de plusieurs sources, dont une base de données utilisée par l’American Registry for Internet Numbers.
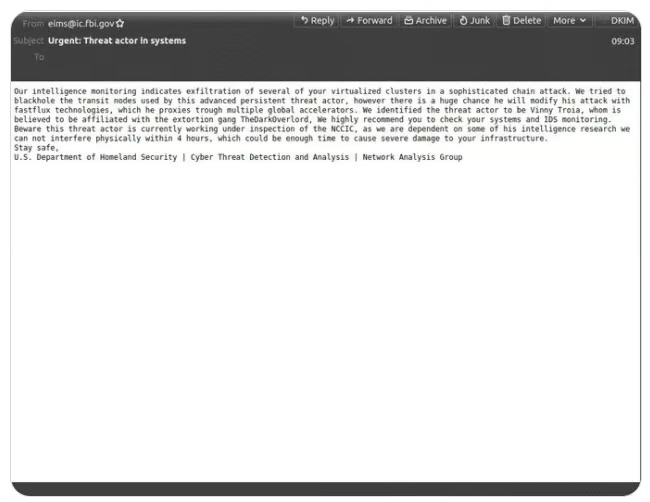
Les e-mails indésirables comprenaient un message conçu pour donner l’impression qu’il provenait du Department of Homeland Security (DHS) et avertissaient le destinataire d’une « attaque en chaîne sophistiquée » ayant entraîné « l’exfiltration de plusieurs de vos clusters virtualisés ». Les e-mails désignaient Vinny Troia comme l’auteur de l’attaque et affirmaient qu’il était affilié au gang de cybercriminels TheDarkOverlord.
L’expert en sécurité pourrait avoir été la cible
Cependant, Troia est en réalité le fondateur et responsable de la recherche de l’entreprise de cybersécurité Shadowbyte, ainsi que le CEO et chercheur principal de Night Lion Security. Selon un tweet de Marcus Hutchins, analyste en cybersécurité chez Kryptos Logic et auteur du blog MalwareTech, Troia a également écrit un livre détaillant des informations sur le gang TheDarkLord et, peu après, est devenu la cible d’individus malveillants qui ont piraté son compte Twitter et son site web, puis effacé des clusters ElasticSearch en laissant son nom derrière eux.
Le piratage du serveur d’e-mails du FBI semble constituer la dernière escalade de la campagne menée contre Troia.
Après que Spamhaus a détecté les e-mails indésirables et alerté le FBI, l’agence a déclaré dans un communiqué qu’elle-même et la Cybersecurity and Infrastructure Security Agency (CISA) étaient au courant du piratage et avaient mis hors service le matériel compromis.
Plus tard, le FBI a publié un autre communiqué indiquant qu’une mauvaise configuration logicielle avait temporairement permis à un pirate d’utiliser le Law Enforcement Enterprise Portal (LEEP) de l’agence – qui sert à communiquer avec les services de police des États et des collectivités locales – pour envoyer de faux e-mails. Des responsables du FBI ont déclaré que le serveur compromis servait à diffuser les notifications du LEEP, qu’il ne faisait pas partie du serveur de messagerie d’entreprise de l’agence et que l’auteur de l’attaque n’avait pas pu accéder aux données du réseau du FBI ni les compromettre.
À lire également : Comment DMARC peut protéger contre les rançongiciels
Une adresse du FBI utilisée
Les e-mails provenaient de eims@ic.fbi.gov, une adresse légitime, selon un tweet de Spamhaus, ainsi que de l’adresse IP du FBI, 153.31.119.142 (mx-east-ic.fbi.gov).
La faille logicielle a été corrigée et il a été demandé aux services de police de ne pas tenir compte des faux e-mails. Cependant, comme les e-mails provenaient d’un serveur légitime du FBI, ils ont pu contourner de nombreux filtres antispam, suscitant l’inquiétude de certains destinataires et, selon certaines informations, submergeant le FBI d’appels.
« Comme pour toute communication du gouvernement fédéral, le destinataire d’un message doit vérifier auprès de l’agence qui est censée l’avoir envoyé si la communication est légitime », a déclaré à eSecurity Planet. « Tout message qui semble créer une situation de forte pression est probablement une forme de spam ou d’hameçonnage. Les attaquants veulent que leurs cibles aient l’impression de n’avoir personne vers qui se tourner pour résoudre le problème apparent. »
Les leçons à tirer de la faille
Les leçons tirées de cette attaque peuvent être appliquées à grande échelle, a déclaré Schless. Même si le domaine depuis lequel l’e-mail est envoyé est légitime ou interne, « [si] vous avez l’impression que quelque chose sort de l’ordinaire ou qu’il s’agit d’une situation de forte pression, appelez directement la personne ou l’organisation. Si le message contient un lien ou une pièce jointe, n’interagissez pas avec lui avant de l’avoir vérifié. »
Dans un tweet, Troia a indiqué que l’auteur de l’attaque qui s’était introduit sur le serveur du FBI et avait envoyé l’e-mail utilisait le nom « Pompompurin ». Chris Morgan, analyste senior en renseignement sur les cybermenaces chez l’entreprise de cybersécurité DigitalShadows, a déclaré à eSecurity Planet que Pompompurin était un associé connu du groupe de pirates ShinyHunters.
Le journaliste spécialisé en cybersécurité Brian Krebs a noté sur son blog qu’à peu près au moment où les e-mails ont commencé à être envoyés depuis le serveur du FBI, son blog KrebsOnSecurity a reçu un e-mail provenant de la même adresse et disant : « Salut, c’est pompompurin. Vérifiez les en-têtes de cet e-mail, il provient réellement du serveur du FBI. Je vous contacte aujourd’hui parce que nous avons localisé un botnet hébergé sur votre front, veuillez prendre des mesures immédiates, merci. »
Dans un entretien avec Krebs, l’auteur de l’attaque a déclaré qu’il voulait rendre publique une faille du système informatique du FBI. L’une des faiblesses était que, jusqu’à cette attaque, le portail LEEP permettait à n’importe qui de demander un compte, a écrit Krebs.
À lire également : La sécurité des e-mails pour votre entreprise
Le Zero Trust, c’est zéro hypothèse
Morgan, de DigitalShadow, a déclaré que l’attaque avait probablement plusieurs motivations, notamment mettre en évidence une faille de sécurité, jouer un tour à Vinny Troia et troller la sécurité du FBI.
« De nombreuses entreprises se seraient précipitées vers une réponse aux incidents aux premières heures de lundi matin ; l’auteur des e-mails semble donc avoir atteint son objectif, qui était de semer le chaos », a déclaré Morgan. « Toute organisation recevant la fausse notification du FBI peut ignorer ses affirmations et attendre la publication d’informations complémentaires par le FBI. »
Schless, de Lookout, a déclaré que la motivation n’était pas claire, mais a ajouté qu’« il est tout à fait possible que l’attaque ait directement relevé de l’ingénierie sociale et ait tenté d’inciter des employés légitimes du FBI à communiquer par erreur leurs identifiants de connexion ou, dans un scénario de ce type, à installer une fausse application de sécurité qui aurait en réalité intégré un malware. Toute organisation pourrait être victime de ce type d’attaque, d’où l’importance cruciale de comprendre la manière dont vos utilisateurs interagissent avec les applications et les infrastructures dans le cloud comme sur site. »
Joseph Carson, chief security scientist et CISO conseiller chez ThycoticCentrify, a déclaré à eSecurity Planet que le piratage du FBI « rappelle que les cybercriminels chercheront des moyens de diffuser du contenu malveillant sous couvert de services légitimes, cette fois depuis une adresse e-mail légitime du FBI ».
Carson a déclaré que, dans l’univers émergent des environnements de sécurité zero trust – où rien n’est considéré comme fiable tant que cela n’a pas été vérifié –, il faut veiller à vérifier un élément comme un e-mail, même lorsqu’il provient d’une source légitime.
« N’oubliez pas que le zero trust consiste aussi à ne rien supposer », a-t-il déclaré.
Pour aller plus loin : Les meilleures solutions de sécurité Zero Trust