

















Hacker verschafften sich am Wochenende Zugang zu einem E-Mail-Server des FBI, um gefälschte Nachrichten zu verbreiten und offenbar den Ruf eines Cybersicherheitsexperten zu schädigen, indem sie ihm nicht existierende Angriffe anlasteten.
Laut der Geheimdienstorganisation Spamhaus und späteren Berichten verschickten die Hacker die E-Mails mit den falschen Anschuldigungen in zwei Wellen an mehr als 100.000 Adressen. Dabei nutzten sie E-Mail-Adressen aus verschiedenen Quellen, darunter eine vom American Registry for Internet Numbers verwendete Datenbank.
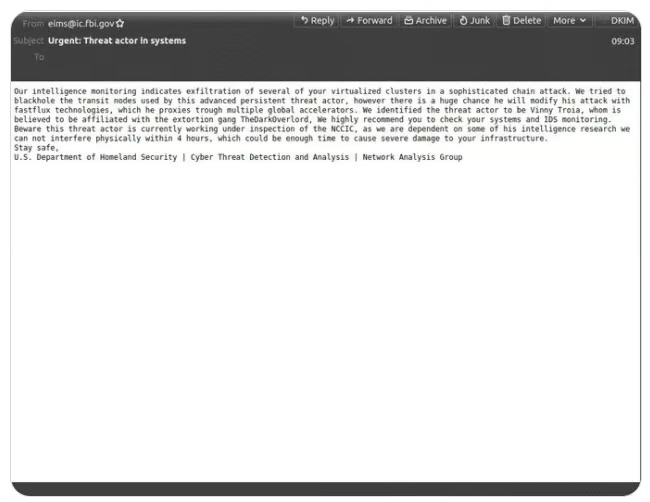
Die Spam-E-Mails enthielten eine Nachricht, die so aussah, als stamme sie vom Department of Homeland Security (DHS), und den Empfänger vor einem „ausgeklügelten Kettenangriff“ warnte, der zur „Exfiltration mehrerer Ihrer virtualisierten Cluster“ geführt habe. In den E-Mails wurde Vinny Troia als Angreifer genannt, der angeblich der Cybercrime-Gruppe TheDarkOverlord angehörte.
Sicherheitsexperte könnte das Ziel gewesen sein
Troia ist jedoch tatsächlich Gründer und Forschungsleiter des Cybersicherheitsunternehmens Shadowbyte sowie CEO und leitender Forscher bei Night Lion Security. Laut einem Tweet von Marcus Hutchins, einem Cybersicherheitsanalysten bei Kryptos Logic und Autor des MalwareTech-Blogs, hat Troia außerdem ein Buch mit detaillierten Informationen über die Gruppe TheDarkLord geschrieben. Kurz darauf wurde er zum Ziel von Angreifern, die seinen Twitter-Account und seine Website hackten und ElasticSearch-Cluster löschten, während sie seinen Namen hinterließen.
Der Hack des FBI-E-Mail-Servers scheint die jüngste Eskalationsstufe der Kampagne gegen Troia zu sein.
Nachdem Spamhaus die Spam-E-Mails entdeckt und das FBI alarmiert hatte, erklärte die Behörde in einer Stellungnahme, dass sowohl sie als auch die Cybersecurity and Infrastructure Security Agency (CISA) von dem Hack wüssten und die kompromittierte Hardware abgeschaltet hätten.
Später veröffentlichte das FBI eine weitere Stellungnahme und erklärte, dass eine Fehlkonfiguration der Software es einem Hacker vorübergehend ermöglicht habe, das Law Enforcement Enterprise Portal (LEEP) der Behörde zu nutzen, über das sie mit Strafverfolgungsbehörden auf Ebene der Bundesstaaten und Kommunen kommuniziert, um die gefälschten E-Mails zu versenden. FBI-Vertreter erklärten, der kompromittierte Server sei für den Versand von Benachrichtigungen für LEEP genutzt worden, habe nicht zum unternehmenseigenen E-Mail-Server der Behörde gehört und der Angreifer habe weder auf Daten im FBI-Netzwerk zugreifen noch diese kompromittieren können.
Lesen Sie auch: Wie DMARC vor Ransomware schützen kann
FBI-Adresse verwendet
Die E-Mails stammten laut einem Tweet von Spamhaus von der legitimen Adresse eims@ic.fbi.gov sowie von der FBI-IP-Adresse 153.31.119.142 (mx-east-ic.fbi.gov).
Die Sicherheitslücke in der Software wurde behoben, und die Strafverfolgungsbehörden wurden angewiesen, die gefälschten E-Mails zu ignorieren. Da die E-Mails jedoch von einem legitimen FBI-Server stammten, konnten sie zahlreiche Spamfilter umgehen. Das beunruhigte einige Empfänger und führte Berichten zufolge zu einer Flut von Anrufen beim FBI.
„Wie bei jeder Kommunikation der Bundesregierung sollte jeder Empfänger einer Nachricht bei der Behörde, von der die Nachricht angeblich stammt, noch einmal überprüfen, ob sie legitim ist“, sagte Hank Schless, Senior Manager für Sicherheitslösungen beim Cybersicherheitsunternehmen Lookout, gegenüber eSecurity Planet. „Jede Nachricht, die den Eindruck einer Situation mit hohem Zeitdruck erweckt, ist wahrscheinlich irgendeine Form von Spam oder Phishing. Angreifer wollen, dass ihre Ziele das Gefühl haben, keine Möglichkeit zur Lösung des vermeintlichen Problems zu haben.“
Lehren aus dem Sicherheitsvorfall
Die aus dem Angriff gewonnenen Erkenntnisse ließen sich auf viele Bereiche übertragen, sagte Schless. Selbst wenn die Domain, von der die E-Mail versendet wird, legitim oder intern ist, gelte: „Wenn Sie das Gefühl haben, dass etwas ungewöhnlich ist oder hoher Zeitdruck besteht, rufen Sie die betreffende Person oder Organisation direkt an. Wenn die Nachricht einen eingebetteten Link oder Anhang enthält, interagieren Sie damit erst, wenn Sie dessen Echtheit bestätigt haben.“
In einem Tweet deutete Troia an, dass der Angreifer, der in den FBI-Server eingedrungen war und die E-Mail versendet hatte, den Namen „Pompompurin“ verwendet. Chris Morgan, Senior Cyberthreat Intelligence Analyst beim Cybersicherheitsunternehmen DigitalShadows, sagte gegenüber eSecurity Planet, dass Pompompurin ein bekannter Verbündeter der Hackergruppe ShinyHunters sei.
Der Cybersicherheitsjournalist Brian Krebs wies in seinem Blog darauf hin, dass sein Blog KrebsOnSecurity ungefähr zu dem Zeitpunkt, als die E-Mails vom FBI-Server aus verschickt wurden, eine E-Mail von derselben Adresse erhalten hatte. Darin hieß es: „Hi, hier ist pompompurin. Prüfen Sie die Header dieser E-Mail – sie kommt tatsächlich vom FBI-Server. Ich kontaktiere Sie heute, weil wir ein Botnetz entdeckt haben, das auf Ihrer Stirn gehostet wird. Bitte ergreifen Sie sofort Maßnahmen, danke.“
In einem Interview mit Krebs sagte der Angreifer, er habe auf eine Sicherheitslücke in der IT-Infrastruktur des FBI aufmerksam machen wollen. Eine Schwachstelle habe darin bestanden, dass das LEEP-Portal bis zu dem Angriff jedem die Beantragung eines Kontos ermöglicht habe, schrieb Krebs.
Lesen Sie auch: E-Mail-Sicherheit für Ihr Unternehmen
Zero Trust bedeutet, keinerlei Annahmen zu treffen
Laut Morgan von DigitalShadows gab es wahrscheinlich mehrere Motive für den Angriff, darunter das Hervorheben einer Sicherheitslücke, einen Streich gegen Vinny Troia und das Trollen der Sicherheit des FBI.
„Viele Unternehmen wären in den frühen Morgenstunden des Montags zu einer Reaktion auf den Vorfall gedrängt worden. Daher scheint der für die E-Mails verantwortliche Angreifer sein Ziel erreicht zu haben, Unruhe zu stiften“, sagte Morgan. „Jede Organisation, die die gefälschte FBI-Benachrichtigung erhält, kann deren Behauptungen ignorieren und auf weitere Informationen des FBI warten.“
Laut Lookouts Schless war das Motiv nicht eindeutig, er fügte jedoch hinzu: „Es besteht durchaus die Möglichkeit, dass der Angriff direkt auf Social Engineering abzielte und legitime FBI-Mitarbeiter dazu bringen sollte, versehentlich ihre Zugangsdaten preiszugeben oder, in einem solchen Fall, eine gefälschte Sicherheits-App zu installieren, die tatsächlich bereits Malware enthalten hätte. Jede Organisation könnte Opfer eines solchen Angriffs werden. Deshalb ist es so wichtig zu verstehen, wie Ihre Nutzer mit cloudbasierten und lokalen Apps und Infrastrukturen interagieren.“
Joseph Carson, Chief Security Scientist und beratender CISO bei ThycoticCentrify, sagte gegenüber eSecurity Planet, der FBI-Hack „erinnert daran, dass Cyberkriminelle nach Methoden suchen werden, um schädliche Inhalte unter dem Deckmantel legitimer Dienste zu verbreiten – diesmal über eine legitime FBI-E-Mail-Adresse.“
Carson sagte, dass die Menschen in der sich entwickelnden Welt der Zero-Trust-Sicherheitsumgebungen – in denen nichts als vertrauenswürdig gilt, bis es überprüft wurde – auch eine E-Mail überprüfen müssten, selbst wenn sie von einer legitimen Quelle stamme.
„Denken Sie daran: Zero Trust bedeutet auch, keinerlei Annahmen zu treffen“, sagte er.
Weitere Informationen: Die besten Zero-Trust-Sicherheitslösungen