

















Google Chromeを装ったアプリがGoogle Playに登場し、ゲームとして以前の名称で提供されていた時期のインストールも含め、累計ダウンロード数が10万回を超えていた。
このアプリはChromeのブランドを採用する前、Ball Bounceとして提供されていた。インストールしたRedditユーザーは、正常に動作するブラウザーではなく、チャット風のインターフェースが表示されたと報告している。ユーザーやセキュリティチームにとって今回の事案は、見慣れたロゴやダウンロード数、スポンサー掲載だけではアプリの真正性を確認できないことを示している。
10月14日付のPiunikaWebの報道は、Redditユーザーがこの偽装アプリを発見したと伝え、その日のうちに掲載が削除されたことを確認する内容に更新した。掲載がGoogleのアプリ審査や広告審査をどのように通過したのかは、依然として不明だ。
Ball BounceからChrome偽装アプリへ
Android Authorityは、このアプリが8月22日にBall BounceとしてGoogle Playに登場し、9月30日にGoogle Chromeの名称とアイコンを採用したと報じた。
正規のChromeアプリの提供元であるGoogle LLCではなく、Hizbartechが発行元として記載されていた。
偽装はアプリの名称やアイコンにとどまらなかった。アプリをインストールしたRedditユーザーは、その掲載ページがChromeのGoogle Playページからスクリーンショットまでコピーしていたと報告している。
公開上の名称などが変更されたにもかかわらず、Cybernewsによると、このアプリは既存のAndroidパッケージ識別子com.ballbounce.Hizbartechを保持しており、これは以前のゲームとしての名称に関連付けられていた。
Redditで共有されたスクリーンショットには、正規のChromeアプリの上に、偽装アプリがスポンサー付きの検索結果として表示されていた。PiunikaWebはHizbartechで検索すると掲載を見つけられたが、自社で確認した際にはスポンサー掲載を再現できなかった。
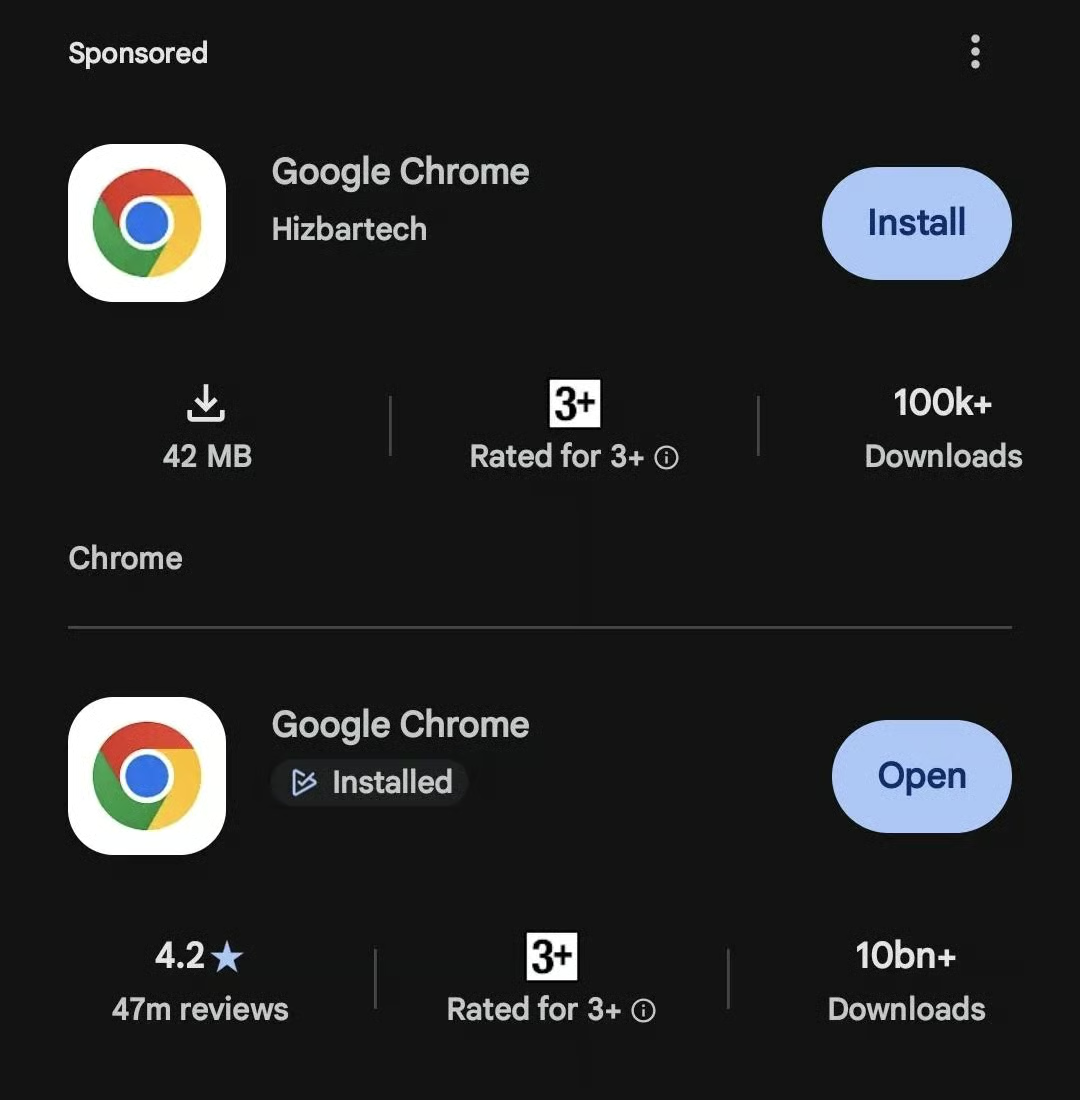
Redditで共有されたスクリーンショットには、正規のChromeアプリの上に、偽装アプリがスポンサー付きの検索結果として表示されていた。画像:nikhilchacko/Reddit(r/browsers)
ただし、掲載ページのダウンロード数は10万回を超えたと報じられているものの、これは累計値である。そのため、9月30日以前に何回ダウンロードされていたのか、ブランド変更後に何回増えたのかは分からない。
他のRedditユーザーもこのアプリの調査を始め、以前の名称がBall Bounceだったことが明らかになった。マルウェアでユーザーに感染させるのではなく、広告収入を生み出す目的で設計されたアプリではないかとの推測も出たが、開発者の意図は依然として不明だ。
セキュリティチームが確認すべき点
今回の事案は、アプリの真正性をめぐる問題を浮き彫りにしている。掲載ページは信頼されている製品の外観を借用しながら、異なる発行元を名乗ることができる。現在確認できる報道からは、このアプリに モバイルマルウェアが含まれていたのか、個人データを盗んだのかは判断できず、Redditユーザーの観察だけでセキュリティ分析に代えることもできない。
Androidデバイスを管理する組織では、アプリの承認時に、表示名だけでなく発行元とアプリケーションIDも確認すべきだ。チームは従業員に承認済み掲載ページへの直接リンクを提供するか、管理されたカタログを通じてアプリを配布し、ストア検索やスポンサー付き検索結果への依存を減らす必要がある。
モバイルデバイス管理ツールでアプリのインベントリーを確認できる場合、管理者は報告されたパッケージ識別子com.ballbounce.Hizbartechを確認すべきだ。表示名だけで検索すると、ブランドが変更されたアプリを見落とす可能性がある。
特定された偽装アプリがインストールされている場合、ユーザーは削除し、Google Playプロテクトのスキャンを実行すべきだ。従業員はIT部門にもインストールを報告し、チームが権限や予期しない挙動を確認できるようにする必要がある。その後の調査はデバイス上で見つかった証拠に基づいて行うべきであり、インストールされているという事実だけで情報が盗まれたとは判断できない。
ユーザーが押さえておくべきポイント
Google Playなどの公式アプリストアは、アプリの審査プロセスやセキュリティチェックがあるため、見慣れないウェブサイトからアプリをダウンロードするより一般的に安全性が高い。しかし今回の事案が示すように、公式ストアに掲載されているからといって、アプリが正規品であることや、実際の機能を正確に示していることが保証されるわけではない。
アプリをインストールする前に、ユーザーは次の点を確認すべきだ。
- 発行元を確認する。Googleの正規のChromeアプリはGoogle LLCが発行しているが、偽装アプリの発行元はHizbartechと記載されていた。ブランド表示やダウンロード数だけを頼りにせず、ベンダーの公式ウェブサイトからリンクをたどるべきだ。
- アプリケーションIDを確認する。ウェブブラウザーでGoogle Playの掲載ページを開き、URL内のid=の後にある識別子を確認する。Googleの標準的なChromeアプリはcom.android.chromeを使用している一方、報告された偽装アプリはcom.ballbounce.Hizbartechを使用していた。既存アプリの更新では、 アプリケーションIDを維持する必要があり、変更するとGoogle Playはアップロードされたものを別のアプリとして扱う。
- ブランディングだけを信用しない。アイコン、名称、説明、宣伝用スクリーンショットはコピーできる。アプリの発行元と公式ウェブサイトへのリンクが、そのアプリが名乗るブランドと一致しているかを確認しよう。
- ユーザーレビューを注意深く読む。星の評価やダウンロード数だけで判断してはいけない。予期しない挙動、誤解を招く機能、不審な権限について最近投稿されたレビューから、総合評価では隠れている問題が見つかることがある。
- スポンサー付き検索結果に注意する。有料掲載だからといってアプリが正規品だとは限らない。
- Google Playプロテクトを有効にしておく。Google Play以外からインストールしたアプリを含め、アプリに有害な挙動がないか定期的にスキャンする。ただし、真正性の確認を補完するものであり、置き換えるものではない。
結局のところ、今回の事案を理由に公式アプリストアを使わなくなる必要はない。ただし、見慣れたロゴ、高いダウンロード数、ストア内で目立つ掲載位置を、アプリが正規品であることの完全な証拠とみなすべきではない。
詳しくは、Google広告で宣伝された 偽のClaude Codeページが示すように。