

















Une application usurpant l’identité de Google Chrome est apparue sur Google Play avec plus de 100 000 téléchargements cumulés, dont des installations effectuées sous son ancienne identité de jeu.
L’application apparaissait auparavant sous le nom de Ball Bounce, avant d’adopter l’identité visuelle de Chrome. Les utilisateurs de Reddit qui l’ont installée ont signalé avoir découvert une interface de type messagerie plutôt qu’un navigateur fonctionnel. Pour les utilisateurs comme pour les équipes de sécurité, cet incident montre pourquoi un logo familier, un nombre de téléchargements élevé ou un emplacement sponsorisé ne suffit pas à établir l’authenticité d’une application.
PiunikaWeb a rapporté le 14 octobre qu’un utilisateur de Reddit avait repéré l’imposteur, avant de mettre à jour son article le même jour pour confirmer la suppression de la fiche. On ignore encore comment cette fiche a franchi les contrôles de Google concernant les applications et la publicité.
De Ball Bounce à l’imposteur de Chrome
Android Authority a rapporté que l’application était apparue sur Google Play sous le nom de Ball Bounce le 22 août, avant d’adopter le nom et l’icône de Google Chrome le 30 septembre.
L’éditeur indiqué était Hizbartech, et non Google LLC, l’éditeur de l’authentique application Chrome.
L’usurpation ne se limitait pas au nom et à l’icône de l’application. Un utilisateur de Reddit qui l’avait installée a également signalé que sa fiche reprenait des captures d’écran de la page Google Play de Chrome.
Malgré les changements apportés à son identité publique, Cybernews affirme que l’application a conservé son identifiant de package Android existant, com.ballbounce.Hizbartech, qui était associé à son ancienne identité de jeu.
Une capture d’écran partagée sur Reddit montrait l’imposteur apparaissant comme un résultat sponsorisé au-dessus de l’authentique application Chrome. PiunikaWeb a pu retrouver la fiche en recherchant Hizbartech, mais n’a pas réussi à reproduire l’affichage sponsorisé lors de ses propres vérifications.
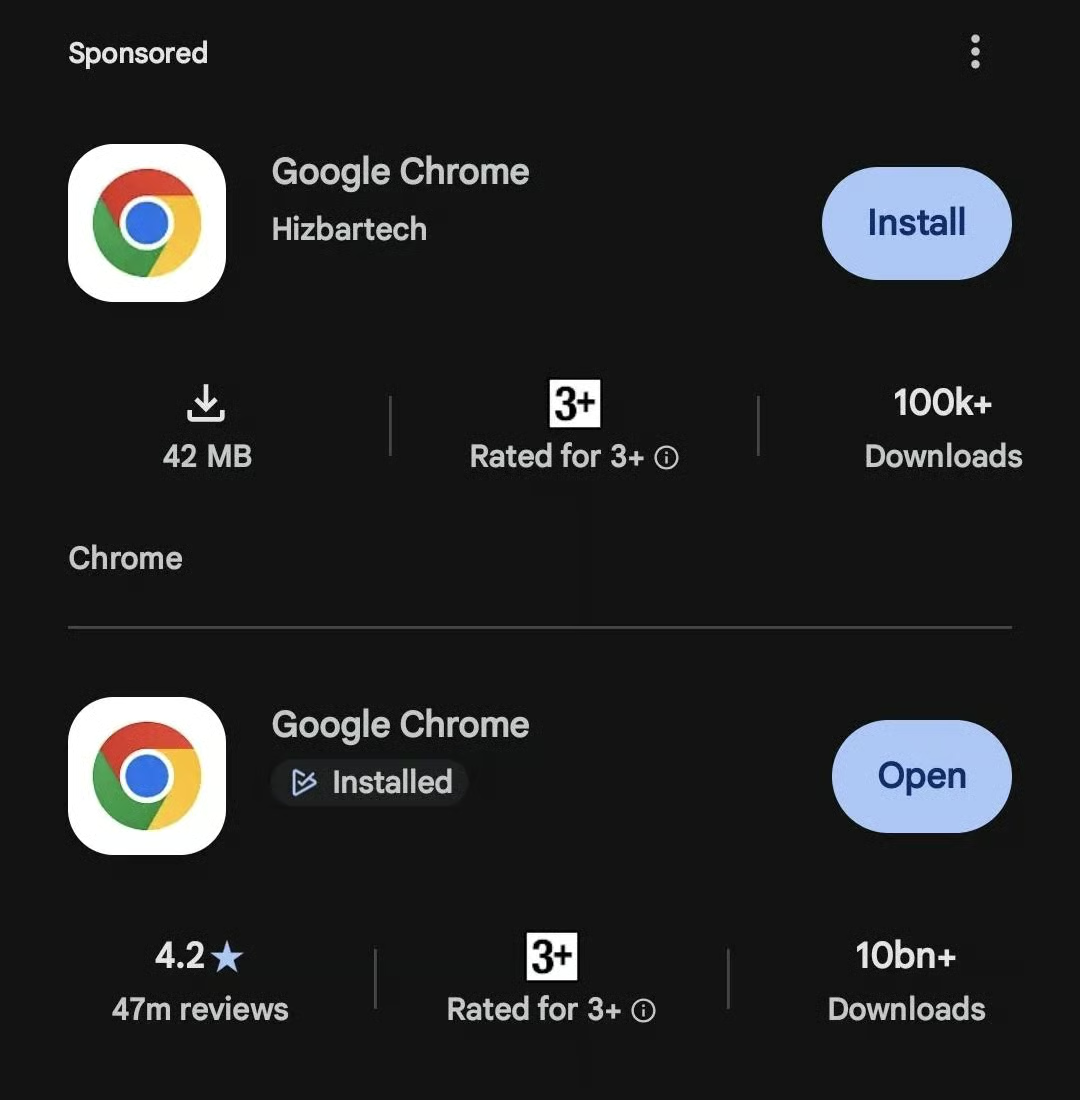
Une capture d’écran partagée sur Reddit montrait l’imposteur apparaissant comme un résultat sponsorisé au-dessus de l’authentique application Chrome. Image : nikhilchacko/Reddit (r/browsers)
Cependant, bien que la fiche ait, selon les informations disponibles, dépassé les 100 000 téléchargements, ce chiffre est cumulatif : il n’indique donc pas combien de téléchargements l’application avait enregistrés avant le 30 septembre, ni combien elle en a obtenus après son changement d’identité.
D’autres utilisateurs de Reddit ont commencé à enquêter sur l’application, révélant son ancienne identité de Ball Bounce. Certains ont supposé que l’application avait été conçue pour générer des revenus publicitaires plutôt que pour infecter les utilisateurs avec un logiciel malveillant, mais les intentions du développeur restent floues.
Ce que les équipes de sécurité devraient vérifier
Cet incident met en évidence un problème d’authenticité des applications : une fiche peut emprunter l’apparence d’un produit digne de confiance tout en indiquant un autre éditeur. Les informations disponibles ne permettent pas d’établir si cette application contenait des logiciels malveillants mobiles ou volait des données personnelles, et les observations des utilisateurs de Reddit ne sauraient remplacer une analyse de sécurité.
Pour les organisations qui gèrent des appareils Android, l’approbation d’une application devrait prendre en compte l’éditeur et l’identifiant de l’application, en plus du nom affiché. Les équipes devraient fournir aux employés un lien direct vers une fiche approuvée ou distribuer l’application via un catalogue géré, afin de réduire la dépendance aux recherches dans le store et aux résultats sponsorisés.
Lorsque les outils de gestion des appareils mobiles fournissent un inventaire des applications, les administrateurs devraient vérifier la présence de l’identifiant de package signalé, com.ballbounce.Hizbartech. Rechercher uniquement le nom affiché pourrait faire passer à côté d’une application dont l’identité visuelle a changé.
Si l’imposteur identifié est installé, les utilisateurs devraient le supprimer et lancer une analyse avec Google Play Protect. Les employés devraient également signaler l’installation au service informatique afin que l’équipe puisse examiner les autorisations et tout comportement inattendu. Toute enquête complémentaire devrait s’appuyer sur les éléments trouvés sur l’appareil ; la seule installation ne permet pas d’établir que des informations ont été volées.
À retenir pour les utilisateurs
Les boutiques d’applications officielles comme Google Play offrent généralement davantage de protection que le téléchargement d’applications depuis des sites inconnus, grâce aux processus d’examen des applications et aux contrôles de sécurité. Cependant, comme le montre cet incident, la présence d’une fiche dans une boutique officielle ne garantit pas qu’une application soit authentique ni qu’elle représente fidèlement ce qu’elle fait.
Avant d’installer une application, les utilisateurs devraient :
- Vérifier l’éditeur. L’authentique application Chrome de Google est publiée par Google LLC ; l’imposteur indiquait Hizbartech. Suivez les liens du site officiel de l’éditeur plutôt que de vous fier uniquement à l’identité visuelle ou au nombre de téléchargements.
- Vérifier l’identifiant de l’application. Ouvrez la fiche Google Play dans un navigateur web et recherchez l’identifiant qui suit id= dans l’URL. L’application Chrome standard de Google utilise com.android.chrome, tandis que l’imposteur signalé utilisait com.ballbounce.Hizbartech. Une mise à jour d’une application existante doit conserver son identifiant d’application ; sa modification amène Google Play à considérer le fichier importé comme une application différente.
- Ne vous fiez pas uniquement à l’identité visuelle. Les icônes, les noms, les descriptions et les captures d’écran promotionnelles peuvent être copiés. Vérifiez que l’éditeur de l’application et les liens vers son site officiel correspondent bien à la marque qu’elle prétend représenter.
- Lisez attentivement les avis des utilisateurs. Ne vous limitez pas à la note en étoiles et au nombre de téléchargements. Des avis récents décrivant un comportement inattendu, des fonctionnalités trompeuses ou des autorisations suspectes peuvent révéler des problèmes masqués par une note globale.
- Soyez prudent avec les résultats sponsorisés. Un emplacement payant ne prouve pas qu’une application est authentique.
- Laissez Google Play Protect activé. Il analyse périodiquement les applications à la recherche de comportements nuisibles, y compris celles installées en dehors de Google Play, mais il doit compléter — et non remplacer — les vérifications d’authenticité.
En définitive, les utilisateurs n’ont pas besoin d’abandonner les boutiques d’applications officielles à cause de cet incident. Ils devraient toutefois éviter de considérer un logo familier, un nombre de téléchargements élevé ou un emplacement bien visible dans une boutique comme une preuve suffisante de la légitimité d’une application.
À lire aussi : une image de marque familière peut également dissimuler des consignes d’installation dangereuses, comme de fausses pages Claude Code promues via des annonces Googlele démontrent.