

















Eine App, die sich als Google Chrome ausgab, erschien bei Google Play mit insgesamt mehr als 100.000 Downloads, darunter Installationen unter ihrer früheren Identität als Spiel.
Die App erschien zuvor als Ball Bounce, bevor sie das Branding von Chrome übernahm. Reddit-Nutzer, die sie installierten, berichteten, dass sie statt eines funktionierenden Browsers eine Chat-Oberfläche vorfanden. Für Nutzer und Sicherheitsteams zeigt der Vorfall, warum ein vertrautes Logo, eine hohe Downloadzahl oder eine gesponserte Platzierung die Echtheit einer App nicht belegen kann.
PiunikaWeb berichtete am 14. Oktober, dass ein Reddit-Nutzer den Imitator entdeckt hatte, und aktualisierte seine Berichterstattung noch am selben Tag, um die Entfernung des Eintrags zu bestätigen. Wie der Eintrag die App- und Werbeprüfungen von Google passieren konnte, bleibt unklar.
Von Ball Bounce zum Chrome-Imitator
Android Authority berichtete, dass die App am 22. August als Ball Bounce bei Google Play erschien, bevor sie am 30. September den Namen und das Symbol von Google Chrome übernahm.
Als Herausgeber war Hizbartech angegeben, nicht Google LLC, der Herausgeber der echten Chrome-App.
Die Imitation ging über den Namen und das Symbol der App hinaus. Ein Reddit-Nutzer, der die App installierte, berichtete außerdem, dass ihr Eintrag Screenshots von der Google-Play-Seite von Chrome kopierte.
Obwohl sich die öffentliche Identität der App geändert hatte, laut Cybernews behielt sie ihre bestehende Android-Paketkennung com.ballbounce.Hizbartech bei, die mit ihrer früheren Spieleidentität verbunden war.
Ein auf Reddit geteilter Screenshot zeigte den Imitator als gesponsertes Ergebnis über der echten Chrome-App. PiunikaWeb konnte den Eintrag über eine Suche nach Hizbartech finden, die gesponserte Platzierung bei eigenen Prüfungen jedoch nicht reproduzieren.
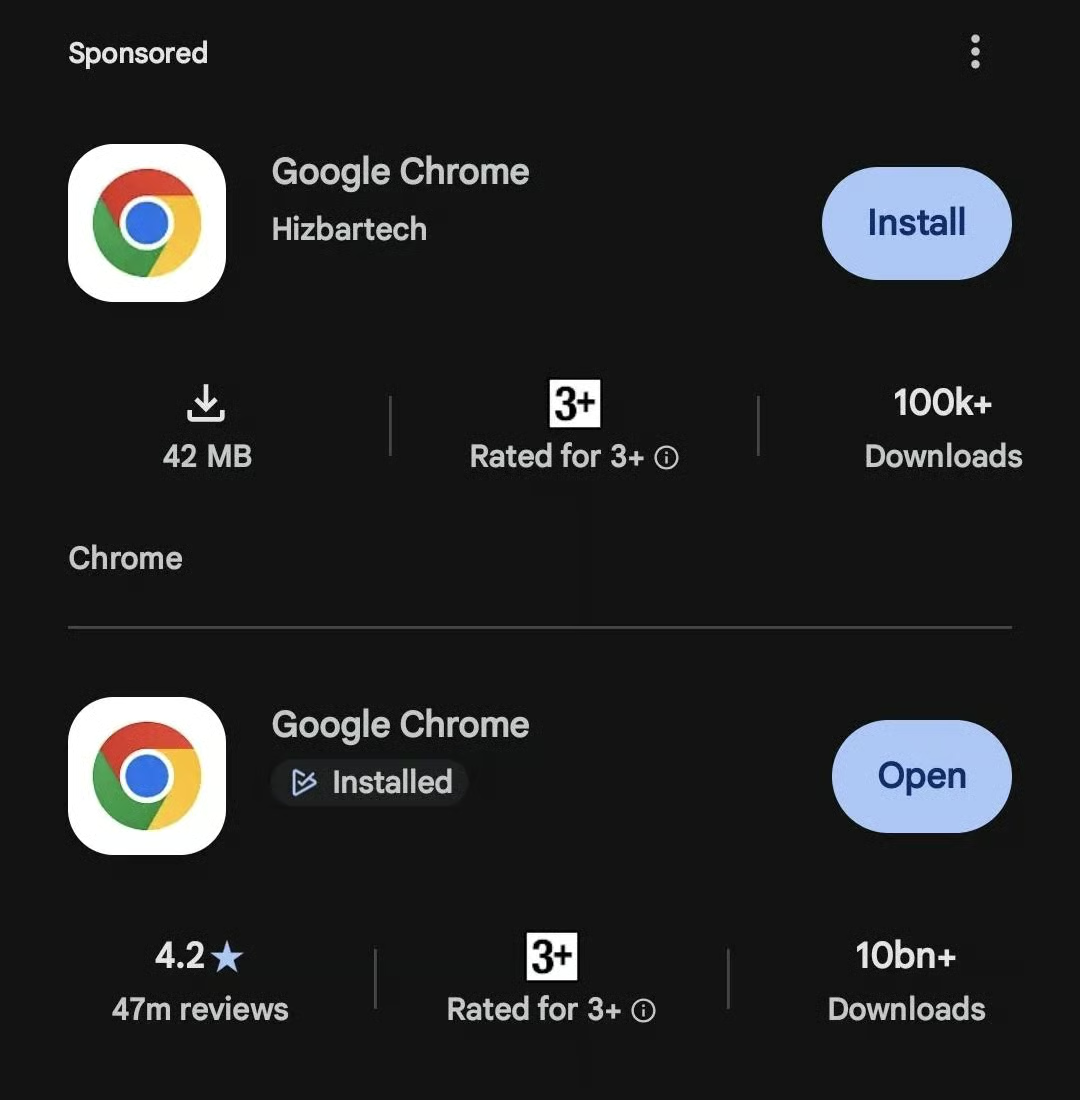
Ein auf Reddit geteilter Screenshot zeigte den Imitator als gesponsertes Ergebnis über der echten Chrome-App. Bild: nikhilchacko/Reddit (r/browsers)
Obwohl der Eintrag Berichten zufolge mehr als 100.000 Downloads verzeichnete, handelt es sich um eine kumulierte Zahl. Sie zeigt daher nicht, wie viele Downloads die App vor dem 30. September hatte oder wie viele nach dem Rebranding hinzugekommen sind.
Andere Reddit-Nutzer begannen, die App zu untersuchen, und ihre frühere Identität als Ball Bounce kam ans Licht. Einige vermuteten, dass die App darauf ausgelegt war, Werbeeinnahmen zu erzielen, statt Nutzer mit Malware zu infizieren, obwohl die Absichten des Entwicklers unklar bleiben.
Worauf Sicherheitsteams achten sollten
Der Vorfall verdeutlicht ein Problem bei der Echtheitsprüfung von Apps: Ein Eintrag kann das Erscheinungsbild eines vertrauenswürdigen Produkts übernehmen und zugleich einen anderen Herausgeber ausweisen. Die verfügbaren Berichte belegen nicht, ob diese App mobile Malware enthielt oder persönliche Daten stahl, und die Beobachtungen von Reddit-Nutzern ersetzen keine Sicherheitsanalyse.
Für Unternehmen, die Android-Geräte verwalten, sollte die App-Freigabe neben dem angezeigten Namen auch den Herausgeber und die Anwendungs-ID umfassen. Teams sollten Mitarbeitenden einen direkten Link zu einem freigegebenen Eintrag bereitstellen oder die App über einen verwalteten Katalog verteilen, um die Abhängigkeit von Store-Suchen und gesponserten Ergebnissen zu verringern.
Wo Tools für die Verwaltung mobiler Geräte Anwendungsbestände bereitstellen, sollten Administratoren nach der gemeldeten Paketkennung com.ballbounce.Hizbartech suchen. Eine Suche ausschließlich nach dem angezeigten Namen könnte eine App übersehen, deren Branding geändert wurde.
Wenn der identifizierte Imitator installiert ist, sollten Nutzer ihn entfernen und einen Scan mit Google Play Protect ausführen. Mitarbeitende sollten die Installation außerdem der IT melden, damit das Team die Berechtigungen und unerwartetes Verhalten prüfen kann. Weitere Untersuchungen sollten sich an den auf dem Gerät gefundenen Belegen orientieren; allein die Installation belegt nicht, dass Informationen gestohlen wurden.
Wichtige Hinweise für Nutzer
Offizielle App-Stores wie Google Play bieten dank App-Prüfungen und Sicherheitskontrollen im Allgemeinen mehr Schutz als das Herunterladen von Apps von unbekannten Websites. Wie dieser Vorfall jedoch zeigt, garantiert ein Eintrag in einem offiziellen Store nicht, dass eine App echt ist oder ihr Funktionsumfang korrekt dargestellt wird.
Vor der Installation einer App sollten Nutzer:
- Den Herausgeber überprüfen. Google LLC ist der Herausgeber der echten Chrome-App; beim Imitator war Hizbartech angegeben. Folgen Sie Links von der offiziellen Website des Anbieters, statt sich allein auf Branding oder Downloadzahlen zu verlassen.
- Die Anwendungs-ID prüfen. Öffnen Sie den Google-Play-Eintrag in einem Webbrowser und suchen Sie in der URL nach der Kennung hinter id=. Die standardmäßige Chrome-App von Google verwendet com.android.chrome, während der gemeldete Imitator com.ballbounce.Hizbartech verwendete. Ein Update einer bestehenden App muss seine Anwendungs-ID beibehalten; durch eine Änderung behandelt Google Play den Upload als eine andere App.
- Vertraue dem Branding nicht allein. Symbole, Namen, Beschreibungen und Werbe-Screenshots können kopiert werden. Prüfen Sie, ob der Herausgeber der App und die Links zur offiziellen Website mit der Marke übereinstimmen, als die sie sich ausgibt.
- Nutzerbewertungen sorgfältig lesen. Sehen Sie über die Sternebewertung und die Downloadzahl hinaus. Aktuelle Bewertungen, die unerwartetes Verhalten, irreführende Funktionen oder verdächtige Berechtigungen beschreiben, können Probleme aufdecken, die eine Gesamtbewertung verdeckt.
- Bei gesponserten Ergebnissen vorsichtig sein. Eine bezahlte Platzierung belegt nicht, dass eine App echt ist.
- Google Play Protect aktiviert lassen. Der Dienst scannt Apps regelmäßig auf schädliches Verhalten, auch Apps, die außerhalb von Google Play installiert wurden. Er sollte jedoch die Echtheitsprüfung ergänzen – nicht ersetzen.
Letztlich müssen Nutzer offizielle App-Stores wegen dieses Vorfalls nicht meiden. Sie sollten jedoch ein vertrautes Logo, eine hohe Downloadzahl oder eine prominente Platzierung im Store nicht als vollständigen Beweis dafür ansehen, dass eine App legitim ist.
Mehr dazu: Vertrautes Branding kann auch gefährliche Installationsanweisungen verschleiern, wie über Google-Werbung beworbene gefälschte Claude-Code-Seiten zeigen.