

















セキュリティ研究者がこのほど、スマートフォンの指紋認証を突破できるとする攻撃の詳細をまとめた論文を発表した。
中国・浙江大学のYiling He氏と、Tencent SecurityのXuanwu Labに所属するYu Chen氏は、この攻撃をBrutePrintと名付け、指紋画像を乗っ取れるとしている。
BrutePrintのような攻撃は、パスキーに重大な脅威をもたらす可能性がある。パスキーは、指紋認証や顔認証などの認証方式でパスワードを置き換える、ますます普及している手段だ。
しかも、この攻撃は安価に実行できる。「攻撃に使う機器は主にプリント基板(PCB)で、安価かつ汎用的だ。特定のスマートフォンモデルには、適応型のフレキシブルプリント基板(FPC)が必要になる。機器の総費用は約15ドルだ」と研究者らは記している。
関連記事:Google、パスワードレス認証の大規模展開に向けパスキーを開始
試行回数制限を突破
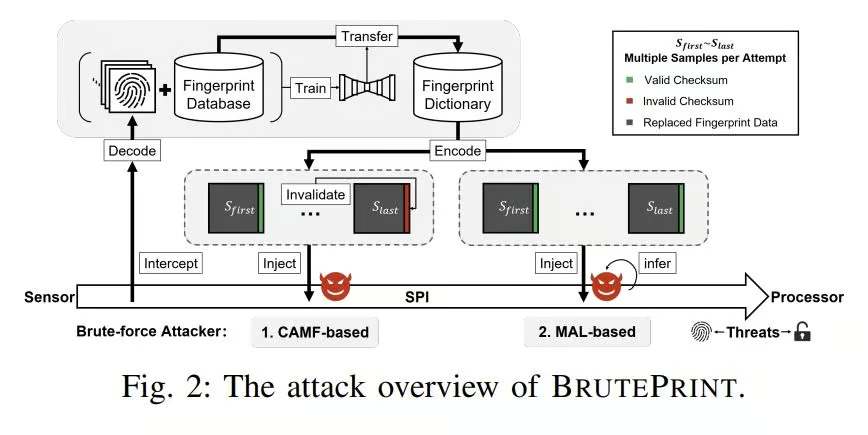
簡単に言えば、BrutePrintは仲介者として機能し、試行回数の制限を突破して指紋画像を乗っ取る。研究者らは、「具体的には、突破にはスマートフォン指紋認証(SFA)フレームワークの2つのゼロデイ脆弱性を悪用し、乗っ取りにはSPI [Serial Peripheral Interface]プロトコルの単純さを利用する」と記している。
この攻撃で利用される2つのゼロデイ脆弱性は、いずれも試行回数制限の突破に使えるもので、Cancel-After-Match-Fail(CAML)フローとMatch-After-Lock(MAL)フローだ。研究者らは、「CAMLとMALは実装上のバグではなく、認証フレームワークの論理的な欠陥を利用する。そのため、さまざまなモデルやOSに存在する」と記している。
研究者らは、OSを最新版に更新した10種類のスマートフォンで攻撃を試した。その結果、Touch IDでは試行回数の上限の3倍まで試行でき、Android端末では無制限の試行を有効にすることに成功し、ブルートフォース攻撃への道を開いた。
攻撃の検証には、iOS、Android、HarmonyOSを搭載する次の端末を使用した。Apple iPhone SEおよびiPhone 7、Samsung Galaxy S10+、OnePlus 5Tおよび7 Pro、Huawei P40およびMate30 Pro 5G、OPPO Reno Ace、Vivo X60 Pro、Xiaomi Mi 11 Ultraだ。
関連記事:モバイルマルウェア:脅威と対策
指紋画像の乗っ取り
指紋画像の乗っ取りでは、研究者らは指紋センサーのSPIプロトコルの弱点を利用し、中間者攻撃を可能にした。
「Touch IDを除くSFAセンサーはデータを一切暗号化しておらず、相互認証も備えていない。さらに、注入が可能な頻度と相まって、SFAはSPI上のMITM攻撃に対して脆弱な状態にある」と研究者らは記している。
さらに、「SPI上で指紋データを暗号化しているのはAppleだけであり、そのためApple以外のすべての端末で指紋画像の乗っ取りが可能だ」と付け加えた。
BrutePrintの脅威にどう対処するか
CAMLの欠陥を緩和するため、研究者らはエラーキャンセル時の試行回数制限を追加で設定することを推奨した。さらに重要な対策として、指紋センサーのメーカーに主要データの暗号化を求めた。
そして、対象はスマートフォンだけではない。研究者らは、BrutePrintが他の生体認証システムにも適用される可能性があると警告している。
「この前例のない脅威は、スマートフォンメーカーと指紋センサーメーカーの双方が協力して解決する必要がある。一方で、OSによって問題を緩和することも可能だ。今回の研究が、コミュニティーによるSFAセキュリティー改善のきっかけになることを願っている」と研究者らは記している。
次に読む: