

















Sicherheitsforscher haben kürzlich eine Studie veröffentlicht, in der sie einen Angriff beschreiben, mit dem sich ihrer Aussage nach die Fingerabdruck-Authentifizierung von Smartphones umgehen lässt.
Yiling He von der chinesischen Zhejiang University und Yu Chen vom Xuanwu Lab von Tencent Security nennen den Angriff BrutePrint, mit dem sich ihrer Aussage nach Fingerabdruckbilder kapern lassen.
Ein Angriff wie BrutePrint könnte eine erhebliche Bedrohung für Passkeys darstellen, eine zunehmend beliebte Möglichkeit, Passwörter durch Authentifizierungsmethoden wie die Fingerabdruck-Authentifizierung oder Gesichtserkennung zu ersetzen.
Außerdem ist der Angriff kostengünstig durchzuführen. „Die Angriffsausrüstung besteht im Wesentlichen aus einer Leiterplatte (PCB), die kostengünstig und universell einsetzbar ist“, schrieben die Forscher. „Für bestimmte Smartphone-Modelle wird eine adaptive flexible Leiterplatte (FPC) benötigt. Die Ausrüstung kostet insgesamt etwa 15 US-Dollar.“
Auch interessant: Google führt Passkeys in einer großen Initiative für passwortlose Authentifizierung ein
Umgehung von Versuchslimits
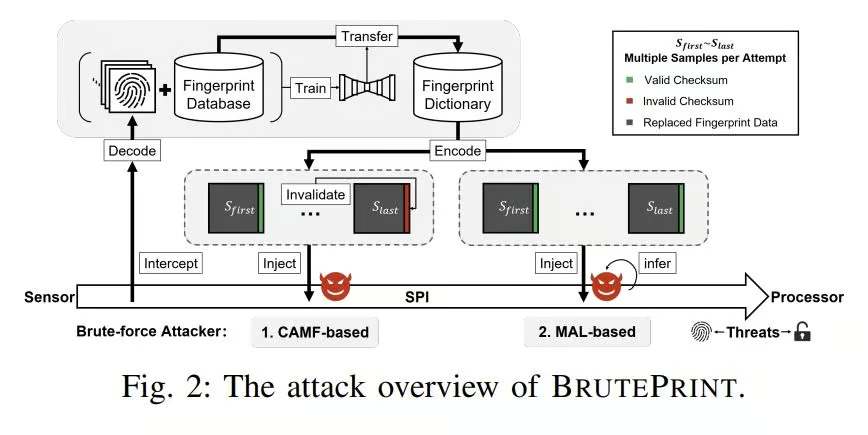
Einfach ausgedrückt fungiert BrutePrint als Vermittler, um Versuchslimits zu umgehen und Fingerabdruckbilder zu kapern. „Konkret nutzen die Umgehungsangriffe zwei Zero-Day-Schwachstellen im Framework für die Smartphone-Fingerabdruck-Authentifizierung (SFA), während das Kapern die Einfachheit des SPI-Protokolls [Serial Peripheral Interface] ausnutzt“, schrieben die Forscher.
Die beiden für den Angriff ausgenutzten Zero-Day-Schwachstellen, von denen jede zum Umgehen der Versuchslimits verwendet werden kann, sind eine CAML-Schwachstelle (Cancel-After-Match-Fail) und eine MAL-Schwachstelle (Match-After-Lock). „Statt eines Implementierungsfehlers nutzen CAMF und MAL logische Defekte im Authentifizierungs-Framework aus“, schrieben die Forscher. „Daher treten sie bei verschiedenen Modellen und Betriebssystemen auf.“
Bei Tests des Angriffs auf 10 verschiedene Smartphone-Modelle mit aktualisierten Betriebssystemen konnten die Forscher das Versuchslimit bei Touch ID um das Dreifache überschreiten – und auf Android-Geräten erfolgreich unbegrenzte Versuche aktivieren, wodurch der Weg für Brute-Force-Angriffe frei war.
Sie testeten die Angriffe auf den folgenden Geräten aus den Bereichen iOS, Android und HarmonyOS: Apple iPhone SE und iPhone 7, Samsung Galaxy S10+, OnePlus 5T und 7 Pro, Huawei P40 und Mate30 Pro 5G, OPPO Reno Ace, Vivo X60 Pro und Xiaomi Mi 11 Ultra.
Auch interessant: Mobile Malware: Bedrohungen und Lösungen
Kaperung von Fingerabdruckbildern
Für die Kaperung von Fingerabdruckbildern nutzten die Forscher eine Schwachstelle im SPI-Protokoll von Fingerabdrucksensoren aus, um Man-in-the-Middle-Angriffe zu ermöglichen.
„SFA-Sensoren verschlüsseln mit Ausnahme von Touch ID keine Daten und verfügen über keine gegenseitige Authentifizierung“, schrieben sie. „Zusammen mit der möglichen Einspritzfrequenz führt dies dazu, dass SFA auf SPI anfällig für MITM-Angriffe ist.“
„Die Kaperung von Fingerabdruckbildern ist auf allen Geräten außer denen von Apple möglich, da Apple als einziger Anbieter Fingerabdruckdaten auf SPI verschlüsselt“, fügten sie hinzu.
So lässt sich die BrutePrint-Bedrohung abwehren
Um die CAMF-Schwachstelle einzudämmen, empfahlen die Forscher eine zusätzliche Einstellung zur Begrenzung von Abbruchversuchen bei Fehlern – und noch wichtiger: Sie forderten die Hersteller von Fingerabdrucksensoren auf, wichtige Daten zu verschlüsseln.
Und es geht nicht nur um Smartphones – die Forscher warnten, dass BrutePrint auch auf andere biometrische Systeme angewendet werden könnte.
„Die beispiellose Bedrohung muss durch die Zusammenarbeit von Smartphone- und Fingerabdrucksensorherstellern bewältigt werden, während sich die Probleme auch in den Betriebssystemen eindämmen lassen“, schrieben sie. „Wir hoffen, dass diese Arbeit die Community dazu inspiriert, die Sicherheit von SFA zu verbessern.“
Weiterlesen: