

















Des chercheurs en sécurité ont récemment publié un article détaillant une attaque qui, selon eux, peut servir à contourner l’authentification par empreinte digitale des smartphones.
Yiling He, de la Zhejiang University en Chine, et Yu Chen, du Xuanwu Lab de Tencent Security, ont baptisé cette attaque BrutePrint, qui peut selon eux servir à détourner des images d’empreintes digitales.
Une attaque comme BrutePrint pourrait représenter une menace importante pour les clés d’accès, un moyen de plus en plus populaire de remplacer les mots de passe par des méthodes d’authentification telles que l’authentification par empreinte digitale ou la reconnaissance faciale.
De plus, cette attaque est peu coûteuse à mettre en œuvre. « Le matériel utilisé pour l’attaque consiste principalement en un circuit imprimé (PCB), peu coûteux et universel », ont écrit les chercheurs. « Pour certains modèles de smartphones, un circuit imprimé flexible (FPC) adapté est nécessaire. Le matériel coûte environ 15 dollars au total. »
À lire aussi : Google lance les clés d’accès dans le cadre d’une vaste offensive en faveur de l’authentification sans mot de passe
Contourner les limites de tentatives
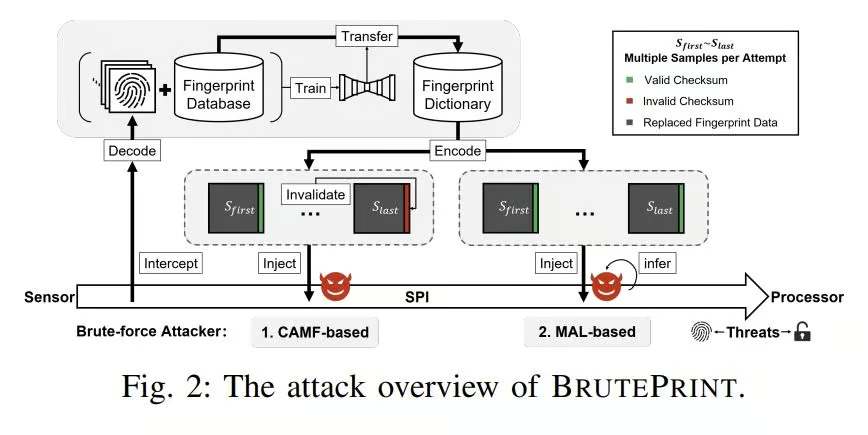
En termes simples, BrutePrint joue le rôle d’intermédiaire pour contourner toute limite de tentatives et détourner des images d’empreintes digitales. « Plus précisément, le contournement exploite deux vulnérabilités zero-day dans le framework d’authentification par empreinte digitale des smartphones (SFA), tandis que le détournement tire parti de la simplicité du protocole SPI [Serial Peripheral Interface] », ont écrit les chercheurs.
Les deux vulnérabilités zero-day exploitées dans l’attaque, dont chacune peut servir à contourner les limites de tentatives, sont une faille Cancel-After-Match-Fail (CAML) et une faille Match-After-Lock (MAL). « Plutôt que de relever d’un bug d’implémentation, CAMF et MAL exploitent des défauts logiques du framework d’authentification », ont écrit les chercheurs. « Elles existent donc sur différents modèles et systèmes d’exploitation. »
En testant l’attaque sur 10 modèles de smartphones différents dotés de systèmes d’exploitation à jour, les chercheurs ont pu dépasser de trois fois la limite de tentatives sur Touch ID — et ils ont réussi à activer un nombre illimité de tentatives sur les appareils Android, ouvrant la voie aux attaques par force brute.
Ils ont testé les attaques sur les appareils suivants, couvrant iOS, Android et HarmonyOS : Apple iPhone SE et iPhone 7, Samsung Galaxy S10+, OnePlus 5T et 7 Pro, Huawei P40 et Mate30 Pro 5G, OPPO Reno Ace, Vivo X60 Pro et Xiaomi Mi 11 Ultra.
À lire aussi : Logiciels malveillants mobiles : menaces et solutions
Détournement d’images d’empreintes digitales
Pour détourner des images d’empreintes digitales, les chercheurs ont exploité une faiblesse du protocole SPI des capteurs d’empreintes afin de permettre des attaques de type « homme du milieu ».
« Les capteurs SFA, à l’exception de Touch ID, ne chiffrent aucune donnée et ne disposent pas d’une authentification mutuelle », ont-ils écrit. « Associée à la fréquence possible des injections, cette situation rend les SFA vulnérables aux attaques MITM sur SPI. »
« Le détournement d’images d’empreintes digitales est possible sur tous les appareils à l’exception des appareils Apple, qui sont les seuls à chiffrer les données d’empreintes digitales sur SPI », ont-ils ajouté.
Comment réagir à la menace BrutePrint
Pour atténuer la faille CAMF, les chercheurs ont recommandé d’ajouter un paramètre limitant les tentatives d’annulation après erreur et, plus important encore, ont exhorté les fabricants de capteurs d’empreintes digitales à chiffrer les données clés.
Et les smartphones ne sont pas les seuls concernés : ils ont averti que BrutePrint pourrait également être appliqué à d’autres systèmes biométriques.
« Cette menace sans précédent doit être traitée en coopération entre les fabricants de smartphones et de capteurs d’empreintes digitales, tandis que les problèmes peuvent également être atténués au niveau des systèmes d’exploitation », ont-ils écrit. « Nous espérons que ce travail incitera la communauté à améliorer la sécurité des SFA. »
À lire ensuite :