

















Une politique de gestion des vulnérabilités définit les règles de base du processus, les normes minimales et les exigences en matière de rapports pour la gestion des vulnérabilités.
Une politique de gestion des vulnérabilités efficace peut contribuer au processus cyclique de découverte et de gestion des vulnérabilités présentes dans le matériel, les logiciels et les systèmes informatiques. Une politique documentée permet aux équipes informatiques de mettre en place un processus traçable et reproductible qui répond aux attentes des dirigeants et respecte les exigences de conformité.
Cet article aide les organisations de toutes tailles à amorcer la création de leur politique grâce à une présentation des fondamentaux et à un modèle téléchargeable.
- Modèle gratuit de politique de gestion des vulnérabilités
- Comment créer une politique de gestion des vulnérabilités en 4 étapes
- Sections courantes d’une politique de gestion des vulnérabilités
- Les 5 meilleures pratiques pour une politique de gestion des vulnérabilités
- Les 6 principaux avantages d’une politique efficace de gestion des vulnérabilités
- En résumé : adoptez dès aujourd’hui des politiques de gestion des vulnérabilités pour en tirer les bénéfices
Modèle gratuit de politique de gestion des vulnérabilités
À la fois comme exemple et comme point de départ, eSecurity Planet a élaboré un modèle gratuit de politique de gestion des vulnérabilités que les organisations peuvent télécharger, modifier pour répondre à leurs besoins et utiliser. Les notes explicatives ou les instructions d’utilisation du modèle sont placées [entre crochets] et ces sections doivent être supprimées des versions finales.
L’exemple de politique de correctifs comporte de nombreuses sections, mais toutes ne seront pas nécessaires pour chaque organisation et certaines pourront exiger davantage de détails. Consultez les sections courantes d’une politique de gestion des vulnérabilités ci-dessous pour plus de détails.
Comment créer une politique de gestion des vulnérabilités en 4 étapes
Toutes les politiques de sécurité suivent les mêmes quatre étapes clés de création, qui sont détaillées dans Politiques de sécurité informatique : importance, bonnes pratiques et principaux avantages. Pour une politique fonctionnelle de gestion des correctifs, nous résumons ces étapes comme suit :
- Déterminer la politique de gestion des vulnérabilités : Déterminer les parties responsables, les personnes ou éléments couverts, les processus de base, les méthodes de validation et les rapports.
- Vérifier la politique de gestion des vulnérabilités : Vérifier formellement que la politique de base élaborée à l’étape 1 répond à l’ensemble des besoins de l’organisation et aux exigences de conformité éventuelles.
- Approuver la politique de gestion des vulnérabilités : Rédiger le texte officiel et faire circuler la politique pour approbation auprès des parties prenantes et des dirigeants concernés.
- Réviser et modifier la politique de gestion des vulnérabilités : Réexaminer périodiquement la politique afin de veiller à ce qu’elle reste à jour et continue de répondre à l’évolution des besoins de l’organisation.
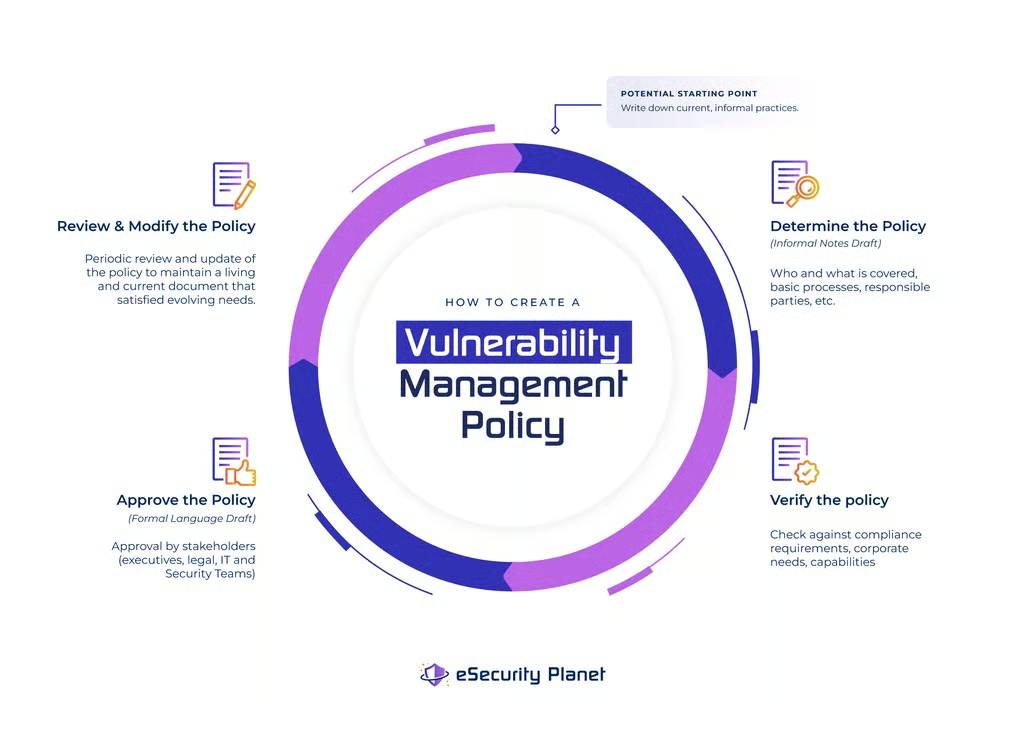
Vous ne savez pas par où commencer ? Notez les pratiques actuelles. La plupart des équipes informatiques disposent au moins d’un processus informel pour obtenir et appliquer les mises à jour et les correctifs, même s’il n’est ni documenté ni surveillé.
Bien que les mises à jour et l’application des correctifs ne constituent qu’un sous-ensemble de la gestion des vulnérabilités, elles offrent au moins un point de départ pour élaborer une politique plus complète. Si l’organisation dispose déjà de processus de vérification des configurations des équipements réseau ou des ports ouverts des pare-feu des serveurs, ceux-ci peuvent également être ajoutés et élargis dans le cadre d’une politique plus complète couvrant davantage de systèmes informatiques.
Même si les fondamentaux de la création de toute politique de sécurité informatique restent les mêmes, la gestion des vulnérabilités est une exigence fréquemment réglementée et les organisations devront redoubler de prudence lors de la vérification des exigences de conformité. En outre, l’organisation peut être contrainte de se conformer à des référentiels de conformité (NIST, PCI DSS, etc.) et à des normes sectorielles, ou choisir de le faire. L’équipe chargée de l’élaboration de la politique doit vérifier ces réglementations externes et réviser toute règle qui ne satisfait pas aux exigences de conformité.
Certaines normes de conformité seront générales et vagues, tandis que d’autres seront détaillées ou comporteront des exigences précises. Par exemple, pour les CIS Critical Security Controls, les exigences sont générales :
- 7.1 Établir et maintenir un processus de gestion des vulnérabilités : Créer et maintenir un processus documenté de gestion des vulnérabilités pour les actifs de l’entreprise. Examiner et mettre à jour la documentation chaque année, ou lorsque des changements importants touchant l’entreprise sont susceptibles d’avoir une incidence sur cette mesure de protection.
- 7.2 Établir et maintenir un processus de remédiation : Établir et maintenir une stratégie de remédiation fondée sur les risques, documentée dans un processus de remédiation faisant l’objet d’un examen mensuel ou plus fréquent.
L’exigence des CIS précise qu’un processus de gestion des vulnérabilités doit exister, mais elle ne définit ni son contenu ni les exigences relatives à ce qu’il doit inclure, pas plus qu’à la stratégie de remédiation fondée sur les risques.
Les exigences PCI DSS du secteur des cartes bancaires seront plus précises. Par exemple, une chaîne de restaurants peut déjà disposer d’un processus et d’une politique d’application des correctifs couvrant ses ordinateurs. Toutefois, PCI DSS peut exiger une analyse des vulnérabilités du réseau, une évaluation des terminaux de point de vente (POS) et des tests d’intrusion périodiques.
Des limitations pratiques s’appliquent également. Dans l’exemple de la chaîne de restaurants ci-dessus, il est possible que l’outil de gestion des correctifs qui gère la politique actuelle de gestion des correctifs ne puisse pas rechercher les vulnérabilités du réseau ni les mises à jour des terminaux POS. L’outil actuel d’application des correctifs devra être mis à niveau ou complété par un outil de gestion des vulnérabilités, un service de gestion des vulnérabilités ou un service de tests d’intrusion capable de satisfaire aux exigences réglementaires PCI DSS.
Sections courantes d’une politique de gestion des vulnérabilités
Dans les politiques de gestion des vulnérabilités les plus efficaces, on trouve des sections obligatoires, recommandées et facultatives (aussi appelées sections « utiles à avoir »).
Sections obligatoires
Ces sections fondamentales devraient figurer dans toute politique liée à la gestion des vulnérabilités :
- Périmètre : Les actifs et systèmes informatiques couverts par la politique.
- Autorité chargée de la gestion des vulnérabilités : La personne en charge de la politique de gestion des vulnérabilités et de son exécution, ainsi que les responsables concernés.
- Identification des vulnérabilités : Déterminer les types d’analyses de vulnérabilités, de tests d’intrusion et autres méthodes nécessaires pour identifier les vulnérabilités à corriger.
- Évaluation des vulnérabilités : La manière de vérifier, d’évaluer et de classer la gravité de la vulnérabilité découverte.
- Priorisation des vulnérabilités : La manière de hiérarchiser les vulnérabilités en fonction du risque associé aux actifs exposés.
- Directives de réduction des vulnérabilités : Définir le processus de réduction des vulnérabilités, depuis la conception et les tests des mesures jusqu’à leur planification et à la vérification de leur bonne mise en œuvre.
- Suivi des mesures et exceptions : Les exigences relatives au suivi des vulnérabilités nouvelles, ignorées et corrigées.
- Rapports sur la gestion des vulnérabilités : La manière de mesurer la réussite et la conformité de la gestion des vulnérabilités au moyen de rapports, ainsi que les éléments à signaler et la manière de le faire.
Sections recommandées
Ces sections étoffent la politique de gestion des vulnérabilités grâce à des règles supplémentaires destinées à protéger l’organisation et à aider à préparer le service informatique :
- Liste des actifs : Une liste de ressources ou de liens vers des listes d’actifs permettant de définir le périmètre des systèmes et logiciels suivis pour l’application des correctifs et les mises à jour.
- Contrôles et gestion des audits : Décrire les rapports, journaux et informations permettant de satisfaire les auditeurs internes et externes, de suivre l’efficacité de la gestion des vulnérabilités et de vérifier que les vulnérabilités ont bien été corrigées.
- Mise en application : Les sanctions que le service informatique peut encourir s’il n’exécute pas le processus de gestion des vulnérabilités.
- Diffusion : Les personnes qui doivent ou devraient recevoir la politique de gestion des vulnérabilités.
- Version de la politique : Le suivi des versions et des approbations de la politique de gestion des vulnérabilités.
Consultez Les meilleurs outils de gestion des actifs informatiques pour la sécurité pour découvrir les meilleurs logiciels ITAM et leurs principales fonctionnalités.
Sections facultatives / utiles à avoir : Ces sections ne modifient pas les éléments fondamentaux de la politique de gestion des vulnérabilités, mais peuvent la rendre plus pratique ou plus complète.
- Vue d’ensemble : Définir les attentes et les objectifs de la politique.
- Définitions : Les définitions des termes techniques et des acronymes peuvent aider les lecteurs non techniques à comprendre la politique ; les termes génériques peuvent être définis par souci de clarté.
- Annexe de conformité : Des copies ou des liens vers les référentiels de conformité auxquels l’organisation doit se conformer.
Les 5 meilleures pratiques pour une politique de gestion des vulnérabilités
Toutes les politiques de sécurité suivent les mêmes cinq bonnes pratiques de création, qui sont détaillées dans Politiques de sécurité informatique : importance, bonnes pratiques et principaux avantages. Pour une politique fonctionnelle de gestion des correctifs, nous résumons ces étapes comme suit :
- Se concentrer sur ce qu’il faut faire, pas sur la manière : En se concentrant sur les buts et les objectifs, une politique peut définir des normes tout en laissant à l’équipe chargée de la gestion des vulnérabilités la souplesse nécessaire pour déterminer la meilleure solution permettant de les atteindre.
- Rendre les politiques pratiques : L’équipe chargée de la gestion des vulnérabilités doit pouvoir comprendre et appliquer la politique.
- Adapter la longueur de la politique : Si elle est trop courte, la politique risque de ne pas comporter suffisamment d’exigences vérifiables ; si elle est trop longue, elle risque de devenir trop prescriptive ou difficile à comprendre.
- Garder les politiques distinctes : Le chevauchement des politiques peut créer des conflits ou rendre leur mise à jour plus difficile.
- Rendre les politiques vérifiables : Les politiques efficaces nécessitent des rapports prouvant qu’elles sont à la fois en place et efficaces.
Le eSecurity Planet modèle cherche à être plus complet que nécessaire pour certaines organisations. Chaque organisation devrait donc examiner le modèle et y ajouter ou supprimer du contenu en fonction de ses besoins.
Au-delà des bonnes pratiques standard, la gestion des vulnérabilités bénéficie de considérations supplémentaires. Par exemple, pour conserver des politiques pratiques, des annexes ou des rapports supplémentaires peuvent être utilisés afin de fournir des informations susceptibles d’être modifiées plus fréquemment que la politique elle-même. Ainsi, dans le modèle fourni à titre d’exemple, l’équipe informatique doit tenir à jour une liste des types de scanners de vulnérabilités utilisés pour détecter les vulnérabilités potentielles.
Bien que chaque organisation doive commencer à rédiger ses politiques en fonction de ses pratiques et capacités existantes, cela peut conduire à conserver des processus incomplets dans des politiques écrites. L’organisation doit examiner attentivement son environnement et s’assurer que la politique reflète ses véritables besoins.
Par exemple, l’équipe informatique d’un hôpital peut utiliser un outil commercial pour analyser les vulnérabilités de son environnement informatique, mais cet outil peut se limiter à l’analyse des PC, des périphériques réseau et des serveurs, laissant une vaste gamme d’appareils de technologies de santé sans analyse de vulnérabilités. Les exigences de sa politique ne devraient pas refléter le nombre limité d’appareils actuellement analysés, mais l’ensemble des appareils qui doivent être inclus dans le processus de gestion des vulnérabilités.
Les 6 principaux avantages d’une politique efficace de gestion des vulnérabilités
Les organisations de toutes tailles ont tendance à éviter les contraintes liées à la documentation, car cette tâche semble accablante, fastidieuse et contraignante. Pourtant, toute politique de sécurité efficace apporte six avantages clés :
- Durcissement informatique : La création et la révision d’une politique de sécurité obligent les équipes informatiques et de sécurité à évaluer leurs pratiques de sécurité et, potentiellement, à les améliorer.
- Protection de l’emploi : En cas de violation, les équipes informatiques et de sécurité peuvent être protégées si elles sont en mesure de démontrer qu’elles ont respecté une politique écrite approuvée par la direction.
- Sérénité des dirigeants et des membres du conseil d’administration : Les rapports en langage clair exigés par des politiques efficaces peuvent présenter clairement la posture de sécurité de l’organisation aux dirigeants et au conseil d’administration.
- Protection contre les poursuites : Les violations se produisent, mais les poursuites et les interventions des autorités de réglementation poseront moins de problèmes si l’organisation peut fournir des rapports et d’autres éléments attestant du respect de politiques couvrant des mesures de sécurité raisonnables.
- Simplification de la conformité : Lorsque la politique couvre les exigences de conformité, les rapports qu’elle impose sont automatiquement disponibles pour les auditeurs.
- Amélioration de l’efficacité opérationnelle et de la résilience : Des politiques efficaces garantissent une posture de sécurité plus solide, éliminent les problèmes de configuration et réduisent les possibilités pour les attaquants de provoquer des perturbations opérationnelles.
En résumé : adoptez dès aujourd’hui des politiques de gestion des vulnérabilités pour en tirer les bénéfices
Aucune politique ne sera parfaite, mais les organisations devraient commencer à élaborer une politique de gestion des vulnérabilités dès que possible afin de pouvoir commencer à en tirer les bénéfices, comme le durcissement informatique et la simplification de la conformité. L’adoption de toute politique sera un processus itératif : mettez donc en place une bonne version 1.0 et préparez-vous à la réviser pour l’adapter aux conditions du monde réel.
Pour en savoir plus sur la gestion des vulnérabilités et les sujets connexes :
- Politiques de sécurité informatique : importance, bonnes pratiques et principaux avantages
- La gestion des vulnérabilités en tant que service (VMaaS) : guide ultime
- Les 12 meilleurs outils de gestion des vulnérabilités
- Les meilleurs outils de gestion des vulnérabilités
- Gestion des correctifs ou gestion des vulnérabilités : quelle différence ?