

















L’application des correctifs et la mise à jour des appareils peuvent être fastidieuses et perturber l’activité de l’entreprise. Pourtant, les vulnérabilités non corrigées offrent aux attaquants des occasions inespérées de causer de graves dommages — des études estimant que les vulnérabilités non corrigées seraient à l’origine de 30 à 60 % de toutes les compromissions !
Une politique de gestion des correctifs formalise l’exigence informatique fondamentale selon laquelle tous les systèmes et logiciels doivent être corrigés et mis à jour en temps voulu. Elle définit les exigences applicables aux correctifs et aux mises à jour, des processus clairs pouvant être suivis, documentés et confirmés, ainsi que des normes pouvant être testées et vérifiées.
Cet article aide les organisations de toutes tailles à entamer cette démarche grâce à une présentation fondamentale et à un modèle :
- Modèle gratuit de politique de gestion des correctifs
- Comment créer une politique de gestion des correctifs en 4 étapes
- Sections courantes d’une politique de gestion des correctifs
- Les 5 meilleures pratiques pour une politique de gestion des correctifs
- Les 6 principaux avantages d’une politique efficace de gestion des correctifs
- En résumé : les politiques de gestion des correctifs favorisent des processus d’excellence
À lire également : 11 étapes clés du processus de gestion des correctifs
- Modèle gratuit de politique de gestion des correctifs
- Comment créer une politique de gestion des correctifs en 4 étapes
- Sections courantes d’une politique de gestion des correctifs
- Les 5 meilleures pratiques pour une politique de gestion des correctifs
- Les 6 principaux avantages d’une politique efficace de gestion des correctifs
- En résumé : les politiques de gestion des correctifs favorisent des processus d’excellence
Modèle gratuit de politique de gestion des correctifs
Pour lancer l’élaboration de toute politique de gestion des correctifs, eSecurity Planet a créé un modèle qui peut être téléchargé et modifié. Les notes explicatives ou les instructions d’utilisation du modèle sont placées [entre crochets] ; ces sections doivent être supprimées des versions finales.
Accédez au modèle de politique de gestion des correctifs fourni à titre d’exemple.
La politique de gestion des correctifs proposée contient de nombreuses sections, mais toutes ne seront pas nécessaires pour chaque organisation et certaines pourront nécessiter davantage de détails. Consultez la section « Sections courantes d’une politique de gestion des correctifs » ci-dessous pour plus d’informations.
Comment créer une politique de gestion des correctifs en 4 étapes
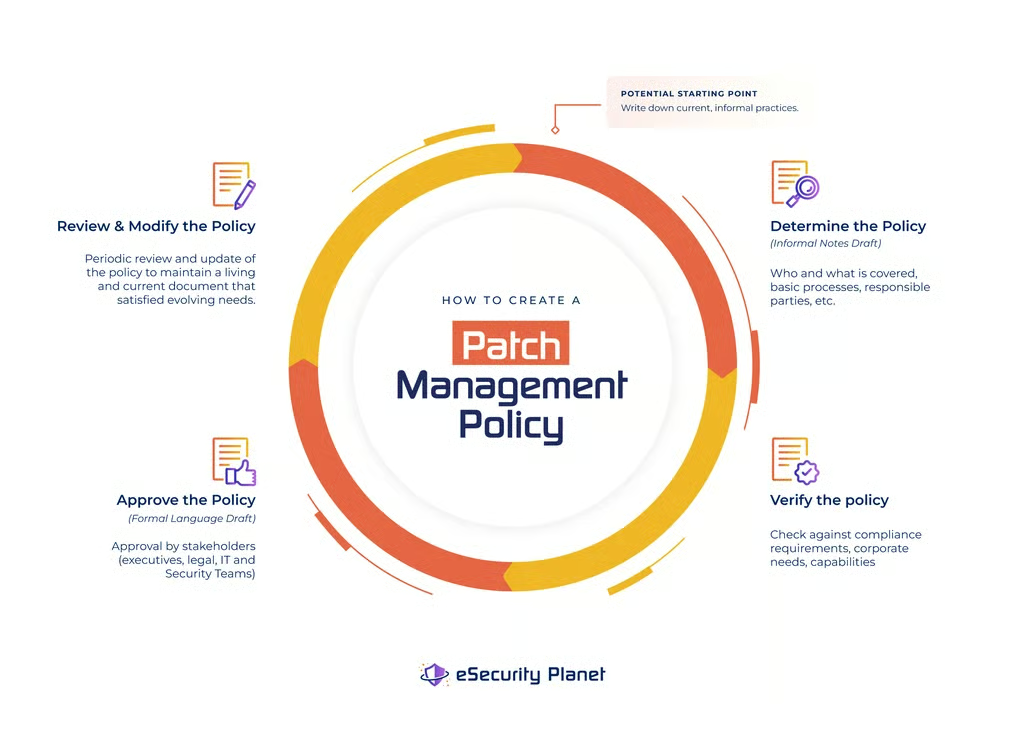
Toutes les politiques de sécurité suivent les mêmes 4 étapes clés de création, détaillées dans Politiques de sécurité informatique : importance, bonnes pratiques et principaux avantages. Pour une politique fonctionnelle de gestion des correctifs, nous résumons ces étapes comme suit :
- Déterminer la politique de gestion des correctifs : identifier les parties responsables, les personnes ou éléments couverts, les processus de base, les méthodes de validation et les rapports ; ces éléments s’appuient souvent sur les pratiques actuelles.
- Vérifier la politique de gestion des correctifs : vérifier officiellement que la politique de base élaborée à l’étape 1 répond à l’ensemble des besoins de l’organisation et aux exigences de conformité.
- Approuver la politique de gestion des correctifs : rédiger le texte officiel et faire circuler la politique pour approbation auprès des parties prenantes et des dirigeants concernés.
- Réexaminer et modifier la politique de gestion des correctifs : réexaminer périodiquement la politique pour s’assurer qu’elle reste à jour et continue de répondre à l’évolution des besoins de l’organisation.
Même si les principes de base restent les mêmes, la gestion des correctifs est une exigence fréquemment réglementée et les organisations devront redoubler de prudence lors de la vérification des exigences de conformité. Toute règle qui ne répond pas à ces exigences doit être ajustée.
Par exemple, un service d’incendie peut, en pratique, appliquer des correctifs tous les trimestres. Il peut toutefois constater que les exigences de cybersécurité de son État imposent une application mensuelle des correctifs et devoir ainsi modifier sa fréquence pour se mettre en conformité.
Les limites pratiques seront également très importantes et l’équipe chargée de la politique devra travailler avec l’équipe chargée des correctifs pour tester les règles. Si l’équipe informatique ne peut pas respecter les normes et exigences avec ses ressources actuelles, l’organisation doit-elle ajuster les règles ou les ressources ?
Dans l’exemple du service d’incendie ci-dessus, le pompier volontaire qui appliquait auparavant les correctifs pendant son temps libre devra peut-être être remplacé ou épaulé par un outil de gestion des correctifs ou un service capable de répondre aux exigences réglementaires mensuelles.
Sections courantes d’une politique de gestion des correctifs
Lors de la rédaction de votre politique de gestion des correctifs, prenez en compte les sections obligatoires, recommandées et facultatives (ou « utiles à avoir »).
Sections obligatoires de la politique
Ces sections essentielles doivent figurer dans toute politique relative à la gestion des correctifs :
- Périmètre : les actifs couverts par la politique et la manière d’identifier les logiciels et appareils concernés.
- Autorité chargée de la gestion des correctifs : la personne chargée de la politique de gestion des correctifs et de son exécution.
- Priorité des correctifs : la manière de déterminer la priorité des correctifs et les critères de cette détermination selon la gravité, le risque et d’autres facteurs.
- Planification des correctifs : le délai entre la publication d’un correctif et son installation par l’organisation, en fonction de sa priorité.
- Préparation à la gestion des correctifs : les sauvegardes et autres préparatifs système à mettre en place au cas où un correctif échouerait et où les systèmes devraient être restaurés.
- Gestion manuelle des correctifs : la manière d’appliquer manuellement les correctifs — en particulier pour les systèmes nécessitant une interruption de service à des fins de maintenance. Expliquez le processus de planification et d’obtention de l’autorisation d’interrompre les systèmes de l’entreprise.
- Gestion des exceptions : certains correctifs échoueront, certains perturberont l’activité et certains ne seront tout simplement pas nécessaires. Expliquez comment restaurer les systèmes, suivre les exceptions et appliquer des mesures d’atténuation pour protéger les vulnérabilités exposées.
- Rapports sur les correctifs et les mises à jour : la manière de mesurer la réussite et la conformité de la gestion des correctifs au moyen de rapports, notamment les éléments à signaler et la manière de le faire.
Sections recommandées de la politique
Ces sections étoffent la politique de gestion des correctifs grâce à des règles supplémentaires destinées à protéger l’organisation et à aider le service informatique à se préparer :
- Inventaire des actifs : une liste de ressources ou de liens vers des inventaires d’actifs permettant de définir le périmètre des systèmes et logiciels suivis pour l’application des correctifs et les mises à jour.
- Acquisition des correctifs et des mises à jour : indiquer où obtenir des correctifs et des mises à jour valides.
- Test des correctifs : des environnements de test ou des tests de correctifs permettant de vérifier leur fonctionnement et de s’assurer qu’ils n’affectent pas les autres systèmes de l’entreprise.
- Application automatisée des correctifs : les organisations privilégient souvent les processus automatisés afin de réduire les retards d’application et la charge de travail des équipes informatiques.
- Contrôles et gestion des audits : préciser quels rapports, journaux et informations peuvent satisfaire les auditeurs internes et externes, afin de suivre la réussite de la gestion des correctifs et de vérifier qu’ils ont été appliqués avec succès.
- Mise en œuvre : les sanctions applicables au service informatique en cas de non-exécution du processus de gestion des correctifs, les sanctions visant les employés qui entravent ces processus, ainsi que la gestion des actifs qui ne respectent pas la politique de gestion des correctifs.
- Diffusion : les personnes qui doivent ou devraient recevoir la politique de gestion des correctifs.
- Version de la politique : le suivi des versions et des approbations de la politique de gestion des correctifs.
Sections facultatives ou utiles à avoir
Ces sections ne modifient pas les éléments essentiels de la politique de gestion des correctifs, mais peuvent la rendre plus exploitable ou plus complète :
- Présentation générale : définit les attentes et les objectifs de la politique.
- Annexe de conformité : des copies ou des liens vers les référentiels de conformité pertinents auxquels l’organisation doit se conformer.
- Gestion du BYOD et des équipements personnels.
Les 5 meilleures pratiques pour une politique de gestion des correctifs
Toutes les politiques de sécurité suivent les mêmes 5 bonnes pratiques de création, détaillées dans Politiques de sécurité informatique : importance, bonnes pratiques et principaux avantages. Pour une politique fonctionnelle de gestion des correctifs, nous résumons ces étapes comme suit :
- Se concentrer sur ce qu’il faut faire, et non sur la manière : en se concentrant sur les objectifs, une politique peut fixer des normes tout en laissant à l’équipe chargée de la gestion des correctifs la souplesse nécessaire pour déterminer la meilleure solution permettant de les atteindre.
- Rendre les politiques pratiques : l’équipe chargée de la gestion des correctifs doit pouvoir comprendre et appliquer la politique.
- Adapter la longueur de la politique : si elle est trop courte, la politique risque de ne pas comporter suffisamment d’exigences vérifiables ; si elle est trop longue, elle risque de devenir trop prescriptive ou difficile à comprendre.
- Conserver des politiques distinctes : les politiques qui se chevauchent peuvent créer des conflits ou devenir plus difficiles à tenir à jour.
- Rendre les politiques vérifiables : les politiques efficaces nécessitent des rapports prouvant qu’elles sont en place et qu’elles produisent les résultats escomptés.
Le modèle eSecurity Planet se veut plus complet que ce dont certaines organisations peuvent avoir besoin ; chaque organisation doit donc l’examiner et ajouter ou supprimer du contenu en fonction de ses besoins.
Au-delà des bonnes pratiques habituelles, la gestion des correctifs bénéficie de considérations supplémentaires. Par exemple, pour rendre les politiques de gestion des correctifs pratiques, utilisez des ressources existantes telles que le Common Vulnerability Scoring System (CVSS) pour déterminer le risque et hiérarchiser les correctifs, tout en tenant compte du contexte propre à l’organisation.
Par exemple, certaines organisations ne corrigent que les vulnérabilités dont le score est égal ou supérieur à 7. Pourtant, ces évaluations indiquent uniquement le risque lié à la vulnérabilité et doivent également être combinées à la probabilité d’exploitation et à la valeur de l’actif pour l’organisation.
Une faille d’exfiltration de données notée 8,0 sur le serveur web marketing qui contient uniquement des documents rendus publics ne devrait pas être prioritaire par rapport à une vulnérabilité d’exécution de code à distance notée 6,5 sur le serveur qui héberge les services Active Directory (AD) de l’entreprise. L’impact d’une compromission totale d’AD sur l’organisation serait tout simplement trop important pour prendre le risque, même si les possibilités d’exploitation sont modestes.
Dans le cadre particulier de la gestion des correctifs, de nombreuses organisations déploient des outils automatisés. Ces solutions fonctionnent bien et doivent être utilisées ; toutefois, elles ont tendance à se concentrer sur certaines composantes de l’écosystème informatique, comme les systèmes d’exploitation et les logiciels courants tels que Microsoft Office ou Adobe Acrobat.
Les outils couvrent souvent mal les applications tierces, les micrologiciels, les appareils de l’Internet des objets (IoT), les équipements réseau, les applications de sauvegarde, entre autres. La politique ne doit pas s’appuyer sur les outils ou sur un service de gestion des correctifs pour déterminer la liste des actifs concernés par la politique d’application des correctifs. Le service informatique doit veiller à ce que toutes les ressources nécessitant des correctifs soient répertoriées et corrigées, même lorsque l’application du correctif est difficile ou peut nécessiter une intervention manuelle.
Les 6 principaux avantages d’une politique efficace de gestion des correctifs
De nombreuses organisations estiment que leurs processus de gestion des correctifs non documentés ne seront pas améliorés par le temps consacré à leur formalisation. Pourtant, cette attitude néglige six avantages clés de toute politique de sécurité :
- Renforcement de la sécurité informatique : le processus de création ou d’examen des politiques de sécurité impose d’évaluer les pratiques de sécurité et de les améliorer potentiellement.
- Protection professionnelle : le respect d’une politique écrite approuvée par la direction protège l’équipe informatique et l’équipe de sécurité en cas de violation de données.
- Sérénité de la direction et des membres du conseil d’administration : les parties prenantes dirigeantes peuvent facilement comprendre le niveau de sécurité de l’organisation grâce aux rapports en langage clair exigés par des politiques efficaces.
- Protection contre les poursuites : les rapports et autres éléments de preuve démontrant le respect de politiques englobant des efforts raisonnables de sécurité peuvent offrir une protection contre les poursuites et les autorités de contrôle en cas de violation de données.
- Conformité simplifiée : les rapports exigés par la politique seront automatiquement disponibles pour les auditeurs si la politique intègre déjà les exigences de conformité.
- Amélioration de l’efficacité opérationnelle et de la résilience : les politiques efficaces, en particulier les politiques de gestion des correctifs, peuvent détecter les actifs en fin de vie et garantir l’installation des dernières fonctionnalités, pour en faciliter l’utilisation et en préserver les capacités.
En résumé : les politiques de gestion des correctifs favorisent des processus d’excellence
Une bonne politique de gestion des correctifs peut fournir une liste de contrôle utile pour créer un processus de gestion des correctifs efficace et fiable. La réduction du risque de cybersécurité grâce à l’application des correctifs et l’amélioration de la communication permise par les rapports contribueront à améliorer les processus globaux de l’entreprise et la confiance de la direction.
Cependant, l’application des correctifs ne peut pas résoudre tous les problèmes. La gestion des correctifs ne permet pas de déterminer si une organisation dispose des logiciels adaptés à ses besoins ni si leurs paramètres sont correctement configurés.
Les politiques de gestion des correctifs constituent un volet utile d’un programme global de cybersécurité, mais elles doivent être combinées à d’autres politiques et stratégies essentielles pour garantir la résilience de l’organisation.
Plus d’informations sur la gestion des correctifs et les sujets connexes :
- Politiques de sécurité informatique : importance, bonnes pratiques et principaux avantages
- Bonnes pratiques et étapes de la gestion des correctifs
- Gestion des correctifs ou gestion des vulnérabilités : quelle différence ?
- La gestion des correctifs en tant que service est-elle la solution aux vulnérabilités ?
- Les meilleurs fournisseurs de services de gestion des correctifs