

















Eine Richtlinie für das Schwachstellenmanagement legt die Grundregeln für den Prozess, die Mindeststandards und die Berichtspflichten des Schwachstellenmanagements fest.
Eine wirksame Richtlinie für das Schwachstellenmanagement kann beim zyklischen Prozess der Erkennung und Verwaltung von Schwachstellen in IT-Hardware, -Software und -Systemen helfen. Eine dokumentierte Richtlinie ermöglicht es IT-Teams, einen nachvollziehbaren und wiederholbaren Prozess zu erstellen, der die Erwartungen der Führungskräfte erfüllt und den Compliance-Anforderungen entspricht.
Dieser Artikel hilft Organisationen jeder Größe, mit einem grundlegenden Überblick und einer herunterladbaren Vorlage mit der Erstellung einer solchen Richtlinie zu beginnen.
- Kostenlose Vorlage für eine Richtlinie zum Schwachstellenmanagement
- So erstellen Sie in 4 Schritten eine Richtlinie zum Schwachstellenmanagement
- Häufige Abschnitte einer Richtlinie zum Schwachstellenmanagement
- Die 5 wichtigsten Best Practices für Richtlinien zum Schwachstellenmanagement
- Die 6 wichtigsten Vorteile einer wirksamen Richtlinie zum Schwachstellenmanagement
- Fazit: Führen Sie noch heute Richtlinien zum Schwachstellenmanagement ein und profitieren Sie davon
Kostenlose Vorlage für eine Richtlinie zum Schwachstellenmanagement
Als Beispiel und Ausgangspunkt hat eSecurity Planet eine kostenlose Vorlage für eine Richtlinie zum Schwachstellenmanagement entwickelt, die Organisationen herunterladen, an ihre Anforderungen anpassen und verwenden können. Erläuterungen oder Hinweise zur Verwendung der Vorlage stehen [in eckigen Klammern] und sollten aus den endgültigen Entwürfen entfernt werden.
Die beispielhafte Patchmanagement-Richtlinie enthält viele Abschnitte, aber nicht alle werden für jede Organisation benötigt; andere erfordern möglicherweise weitere Details. Weitere Informationen finden Sie unten unter Häufige Abschnitte einer Richtlinie zum Schwachstellenmanagement.
So erstellen Sie in 4 Schritten eine Richtlinie zum Schwachstellenmanagement
Für die Erstellung einer Richtlinie gelten bei allen Sicherheitsrichtlinien dieselben vier grundlegenden Schritte. Ausführlich werden sie in IT-Sicherheitsrichtlinien: Bedeutung, Best Practices und wichtigste Vorteile behandelt. Für eine funktionsfähige Patchmanagement-Richtlinie lassen sich diese Schritte wie folgt zusammenfassen:
- Richtlinie zum Schwachstellenmanagement festlegen: Bestimmen Sie die zuständigen Parteien, den Geltungsbereich, die grundlegenden Prozesse, die Validierungsmethoden und die Berichte.
- Richtlinie zum Schwachstellenmanagement überprüfen: Prüfen Sie formell, ob die in Schritt 1 erstellte grundlegende Richtlinie den vollständigen Anforderungen der Organisation und allen Compliance-Vorgaben entspricht.
- Richtlinie zum Schwachstellenmanagement genehmigen: Formulieren Sie den offiziellen Text und legen Sie die Richtlinie den betroffenen Stakeholdern und Führungskräften zur Genehmigung vor.
- Richtlinie zum Schwachstellenmanagement überprüfen und ändern: Überprüfen Sie die Richtlinie regelmäßig, um sicherzustellen, dass sie aktuell bleibt und weiterhin den sich wandelnden Anforderungen der Organisation entspricht.
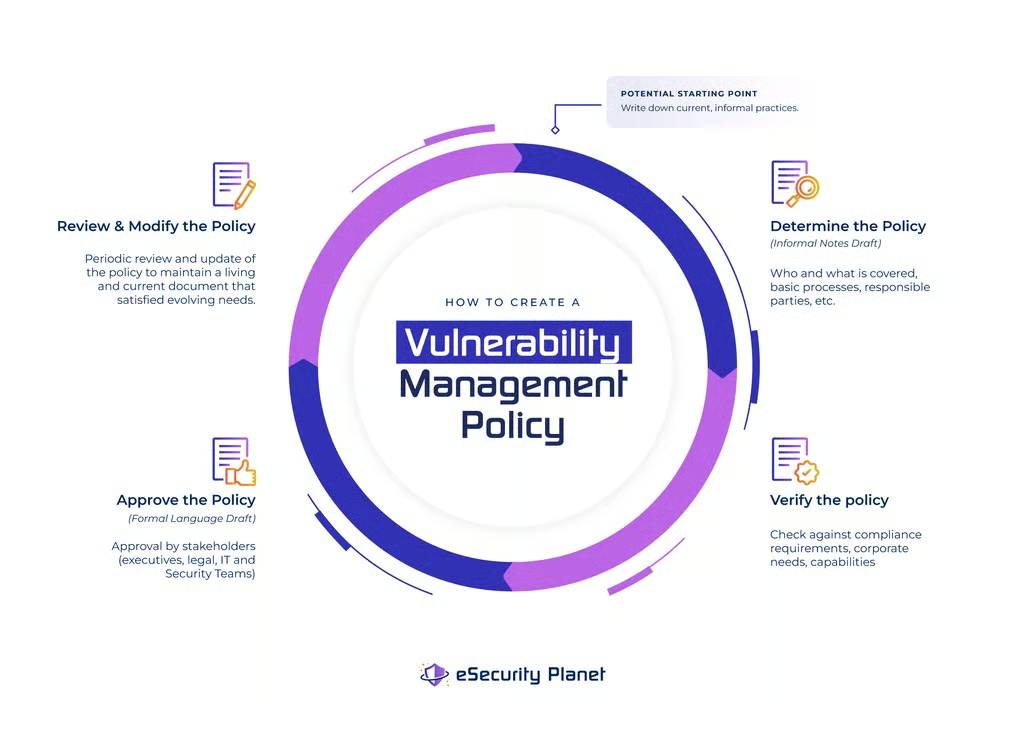
Sie wissen nicht, wo Sie anfangen sollen? Halten Sie die aktuelle Praxis schriftlich fest. Die meisten IT-Teams verfügen zumindest über einen informellen Prozess zur Beschaffung und Installation von Updates und Patches, selbst wenn dieser nicht dokumentiert oder überwacht wird.
Updates und Patching sind zwar nur ein Teilbereich des Schwachstellenmanagements, bieten aber zumindest einen Ausgangspunkt für eine umfassendere Richtlinie. Verfügt die Organisation bereits über Prozesse zur Überprüfung von Konfigurationen von Netzwerkgeräten oder offenen Ports auf Server-Firewalls, können auch diese in eine umfassendere Richtlinie aufgenommen und erweitert werden, die mehr IT-Systeme abdeckt.
Die Grundlagen der Erstellung aller IT-Sicherheitsrichtlinien sind zwar gleich, doch das Schwachstellenmanagement ist häufig eine regulierte Anforderung. Organisationen müssen daher bei der Überprüfung der Compliance-Anforderungen besonders sorgfältig vorgehen. Darüber hinaus kann die Organisation verpflichtet sein oder sich dafür entscheiden, Compliance-Frameworks (NIST, PCI DSS usw.) und Branchenstandards einzuhalten. Das Team für die Richtlinienentwicklung muss diese externen Vorschriften prüfen und alle Regeln überarbeiten, die den Compliance-Anforderungen nicht entsprechen.
Einige Compliance-Standards sind weit gefasst und vage, andere detailliert oder mit konkreten Anforderungen. Bei den CIS Critical Security Controls sind die Anforderungen beispielsweise allgemein gehalten:
- 7.1 Einen Prozess für das Schwachstellenmanagement etablieren und aufrechterhalten: Erstellen und pflegen Sie einen dokumentierten Prozess für das Schwachstellenmanagement von Unternehmensressourcen. Überprüfen und aktualisieren Sie die Dokumentation jährlich oder wenn wesentliche Änderungen im Unternehmen auftreten, die sich auf diese Schutzmaßnahme auswirken könnten.
- 7.2 Einen Behebungsprozess etablieren und aufrechterhalten: Etablieren und pflegen Sie eine risikobasierte Strategie zur Behebung von Schwachstellen, die in einem Behebungsprozess dokumentiert ist und monatlich oder häufiger überprüft wird.
Die CIS-Anforderung schreibt vor, dass ein Prozess für das Schwachstellenmanagement vorhanden sein muss, legt jedoch weder dessen Inhalt noch die Anforderungen an die Bestandteile des Prozesses oder der risikobasierten Behebungsstrategie fest.
Die PCI-DSS-Anforderungen der Kreditkartenbranche sind konkreter. Eine Restaurantkette verfügt beispielsweise möglicherweise bereits über einen Patchprozess und eine Richtlinie, die ihre Computer abdeckt. PCI DSS kann jedoch Schwachstellenscans für ein Netzwerk, die Überprüfung von Kassenterminals (POS) und regelmäßige Penetrationstests verlangen.
Auch praktische Einschränkungen sind zu berücksichtigen. Im Beispiel der Restaurantkette kann das Patchmanagement-Tool , das die aktuelle Patchmanagement-Richtlinie umsetzt, möglicherweise weder Netzwerkschwachstellen noch Updates auf den POS-Terminals scannen. Das aktuelle Patch-Tool muss dann entweder aktualisiert oder durch ein Schwachstellenmanagement-Tool, einen Schwachstellenmanagement-Service oder einen Penetrationstest-Service ergänzt werden, der die regulatorischen Anforderungen von PCI DSS erfüllt.
Häufige Abschnitte einer Richtlinie zum Schwachstellenmanagement
Die wirksamsten Richtlinien zum Schwachstellenmanagement enthalten erforderliche, empfohlene und zusätzliche (also wünschenswerte) Abschnitte.
Erforderliche Abschnitte
Diese Kernabschnitte sollten Bestandteil jeder Richtlinie zum Schwachstellenmanagement sein:
- Geltungsbereich: Welche IT-Ressourcen und -Systeme von der Richtlinie abgedeckt werden.
- Zuständigkeit für das Schwachstellenmanagement: Wer für die Richtlinie zum Schwachstellenmanagement und ihre Umsetzung zuständig und verantwortlich ist.
- Identifizierung von Schwachstellen: Festlegen, welche Arten von Schwachstellenscans, Penetrationstests und anderen Methoden erforderlich sind, um Schwachstellen zur Behebung zu identifizieren.
- Bewertung von Schwachstellen: Wie der Schweregrad der entdeckten Schwachstelle überprüft, bewertet und eingestuft wird.
- Priorisierung von Schwachstellen: Wie Schwachstellen im Kontext des Risikos der exponierten Ressourcen priorisiert werden.
- Richtlinien zur Behebung von Schwachstellen: Den Prozess zur Behebung von Schwachstellen definieren – von der Konzeption und Erprobung der Maßnahme über deren Terminierung bis zur Überprüfung der erfolgreichen Behebung.
- Nachverfolgung von Behebungen und Ausnahmen: Anforderungen an die Nachverfolgung neuer, ignorierter und behobener Schwachstellen.
- Berichterstattung zum Schwachstellenmanagement: Wie der Erfolg und die Compliance des Schwachstellenmanagements anhand von Berichten gemessen werden und wie und worüber berichtet werden muss.
Empfohlene Abschnitte
Diese Abschnitte ergänzen die Richtlinie zum Schwachstellenmanagement um weitere Regeln, die die Organisation schützen und die IT-Abteilung unterstützen:
- Ressourcenliste: Eine Liste von Ressourcen oder Links zu Ressourcenlisten, mit deren Hilfe der Umfang der für Patching und Updates erfassten Systeme und Software definiert werden kann.
- Auditkontrollen und -management: Darlegen, welche Berichte, Protokolle und Informationen internen und externen Prüfern genügen, um den Erfolg des Schwachstellenmanagements nachzuverfolgen und die erfolgreiche Behebung von Schwachstellen zu überprüfen.
- Durchsetzung: Sanktionen, die der IT-Abteilung bei einer unterlassenen Umsetzung des Schwachstellenmanagementprozesses auferlegt werden können.
- Verteilung: Wer die Richtlinie zum Schwachstellenmanagement erhalten muss oder sollte.
- Richtlinienversion: Nachverfolgung von Versionen und Genehmigungen der Richtlinie zum Schwachstellenmanagement.
Siehe Die besten IT-Asset-Management-Tools für die Sicherheit , um die beste ITAM-Software und ihre wichtigsten Funktionen zu entdecken.
Zusätzliche bzw. wünschenswerte Abschnitte: Diese Abschnitte ändern zwar nicht die Kernelemente der Richtlinie zum Schwachstellenmanagement, können sie aber benutzerfreundlicher oder umfassender machen.
- Überblick: Legt Erwartungen und Ziele für die Richtlinie fest.
- Definitionen: Definitionen technischer Begriffe und Akronyme können nichttechnischen Lesern helfen, die Richtlinie zu verstehen; allgemeine Begriffe können zur Klarheit definiert werden.
- Compliance-Anhang: Kopien oder Links zu relevanten Compliance-Frameworks , die die Organisation einhalten muss.
Die 5 wichtigsten Best Practices für Richtlinien zum Schwachstellenmanagement
Für die Erstellung einer Richtlinie gelten bei allen Sicherheitsrichtlinien dieselben fünf Best Practices. Ausführlich werden sie in IT-Sicherheitsrichtlinien: Bedeutung, Best Practices und wichtigste Vorteile behandelt. Für eine funktionsfähige Patchmanagement-Richtlinie lassen sich diese Schritte wie folgt zusammenfassen:
- Auf das Was konzentrieren, nicht auf das Wie: Indem sie sich auf Ziele und Vorgaben konzentriert, kann eine Richtlinie Standards festlegen und dem Team für das Schwachstellenmanagement zugleich die nötige Flexibilität geben, die beste Lösung zur Erreichung dieser Ziele und Vorgaben zu bestimmen.
- Richtlinien praxisnah gestalten: Das Team für das Schwachstellenmanagement muss die Richtlinie verstehen und umsetzen können.
- Die Richtlinienlänge angemessen wählen: Ist die Richtlinie zu kurz, enthält sie möglicherweise nicht genügend überprüfbare Anforderungen; ist sie zu lang, kann sie übermäßig vorschreibend oder schwer verständlich werden.
- Richtlinien klar voneinander abgrenzen: Überschneidungen zwischen Richtlinien können Konflikte verursachen oder ihre Aktualisierung erschweren.
- Richtlinien überprüfbar gestalten: Wirksame Richtlinien erfordern Berichte, die belegen, dass die Richtlinie sowohl umgesetzt als auch wirksam ist.
Die Vorlage von eSecurity Planet soll umfassender sein, als es manche Organisationen benötigen, daher sollte jede Organisation die Vorlage prüfen und Inhalte entsprechend ihren Anforderungen hinzufügen oder entfernen.
Über die üblichen Best Practices hinaus profitiert das Schwachstellenmanagement von zusätzlichen Überlegungen. Um Richtlinien praxisnah zu halten, können beispielsweise Anlagen oder zusätzliche Berichte verwendet werden, um Details bereitzustellen, die möglicherweise häufiger geändert werden müssen als die Richtlinie selbst. In der Beispielvorlage ist das IT-Team beispielsweise verpflichtet, eine Liste der Arten von Schwachstellenscannern, die zur Erkennung potenzieller Schwachstellen eingesetzt werden, zu führen.
Obwohl jede Organisation mit der Ausarbeitung von Richtlinien auf Grundlage bestehender Praktiken und Fähigkeiten beginnen sollte, kann dies dazu führen, dass unvollständige Prozesse in schriftlichen Richtlinien festgeschrieben werden. Die Organisation sollte ihre Umgebung sorgfältig untersuchen und sicherstellen, dass die Richtlinie ihren tatsächlichen Anforderungen entspricht.
So kann ein IT-Team eines Krankenhauses beispielsweise ein kommerzielles Tool verwenden, um Schwachstellen in seiner IT-Umgebung zu scannen. Das Tool scannt möglicherweise jedoch nur PCs, Netzwerkgeräte und Server, sodass eine enorme Bandbreite an Medizintechnikgeräten nicht auf Schwachstellen geprüft wird. Die Anforderungen der Richtlinie sollten nicht die begrenzte Zahl der derzeit gescannten Geräte widerspiegeln, sondern die vollständige Bandbreite der Geräte, die in den Prozess des Schwachstellenmanagements einbezogen werden müssen.
Die 6 wichtigsten Vorteile einer wirksamen Richtlinie zum Schwachstellenmanagement
Organisationen jeder Größe vermeiden häufig den Aufwand der Dokumentation, weil diese Aufgabe überwältigend, langweilig und einengend erscheint. Doch jede wirksame Sicherheitsrichtlinie bietet sechs zentrale Vorteile:
- IT-Härtung: Die Erstellung und Überprüfung einer Sicherheitsrichtlinie zwingt die IT- und Sicherheitsteams, Sicherheitspraktiken zu bewerten und möglicherweise zu verbessern.
- Schutz der Mitarbeitenden: Im Falle eines Sicherheitsvorfalls können IT- und Sicherheitsteams geschützt sein, wenn sie die Einhaltung einer von der Unternehmensleitung genehmigten schriftlichen Richtlinie nachweisen können.
- Sicherheit für Unternehmensleitung und Vorstand: Die in wirksamen Richtlinien vorgeschriebenen Berichte in allgemein verständlicher Sprache können Unternehmensleitung und Vorstand die Sicherheitslage der Organisation klar veranschaulichen.
- Schutz vor Rechtsstreitigkeiten: Sicherheitsvorfälle lassen sich nicht verhindern, doch Klagen und Maßnahmen von Aufsichtsbehörden stellen ein geringeres Problem dar, wenn die Organisation Berichte und andere Nachweise vorlegen kann, die die Einhaltung von Richtlinien belegen, welche angemessene Sicherheitsmaßnahmen umfassen.
- Compliance leicht gemacht: Wenn die Richtlinie die Compliance-Anforderungen umfasst, stehen die in der Richtlinie vorgeschriebenen Berichte den Prüfern automatisch zur Verfügung.
- Verbesserte betriebliche Effizienz und Resilienz: Wirksame Richtlinien sorgen für eine stärkere Sicherheitslage, beseitigen Konfigurationsprobleme und verringern die Möglichkeiten für Angreifer, Betriebsunterbrechungen zu verursachen.
Fazit: Führen Sie noch heute Richtlinien zum Schwachstellenmanagement ein und profitieren Sie davon
Keine Richtlinie wird perfekt sein. Organisationen sollten jedoch so bald wie möglich mit der Entwicklung einer Richtlinie zum Schwachstellenmanagement beginnen, damit sie von Vorteilen wie IT-Härtung und vereinfachter Compliance profitieren können. Die Einführung einer Richtlinie ist ein iterativer Prozess. Sorgen Sie daher für eine gute Version 1.0 und seien Sie bereit, sie an die Bedingungen der Praxis anzupassen.
Weitere Informationen zum Schwachstellenmanagement und verwandten Themen:
- IT-Sicherheitsrichtlinien: Bedeutung, Best Practices und wichtigste Vorteile
- Schwachstellenmanagement als Service (VMaaS): Ultimativer Leitfaden
- Die 12 besten Tools für das Schwachstellenmanagement
- Die besten Tools für das Schwachstellenmanagement
- Patchmanagement vs. Schwachstellenmanagement: Was ist der Unterschied?