

















La plateforme de renseignement sur les menaces Anomali ThreatStream (TIP) intègre des centaines de flux d’informations sur les menaces aux outils d’analyse dont les professionnels de la sécurité ont besoin pour comprendre comment une menace donnée pourrait affecter l’organisation. Cet article fournit des informations plus détaillées sur le produit et ses fonctionnalités. »
Pour comparer d’autres produits TIP, consultez notre liste des principales entreprises de renseignement sur les menacesprincipales entreprises de renseignement sur les menaces.
Description de l’entreprise
Anomali a été créée en 2013 et compte depuis plus de 250 employés. L’entreprise est privée et compte plusieurs investisseurs en capital-risque. Elle possède des bureaux à Redwood City, Belfast, Singapour et Dubaï. La série D de financement d’Anomali a permis de lever 40 millions de dollars US en 2018, portant le financement total à plus de 96,3 millions de dollars US depuis son lancement.
Description du produit
La suite de solutions de renseignement sur les menaces d’Anomali permet aux organisations de détecter, d’enquêter sur les menaces et de répondre aux cybermenaces actives. La plateforme de renseignement sur les menaces ThreatStream (TIP) agrège et optimise des millions d’indicateurs de menace et s’intègre à l’infrastructure interne pour identifier de nouvelles attaques, découvrir les compromissions existantes et permettre aux équipes de sécurité de comprendre et de contenir rapidement les menaces avant qu’elles n’affectent l’ensemble du réseau.
Les autres outils d’Anomali comprennent :
- STAXX, un outil gratuit permettant de recueillir et de partager des renseignements sur les menaces à l’aide des normes STIX et TAXII pour le formatage d’informations lisibles par machine
- Lens, un produit commercial qui utilise le traitement automatique du langage naturel (NLP) pour analyser des données non structurées afin d’identifier les menaces
Jusqu’au 14 août 2022, Anomali fournissait gratuitement un flux de renseignement prêt à l’emploi, Anomali Limo. Anomali indique qu’un remplacement pourrait être en cours de développement, mais n’a encore fourni aucun détail. Cependant, Anomali continue de fournir un partage sécurisé des menaces aux ISAC et aux réseaux de partage de renseignements sur les menaces.
Les fonctionnalités d’Anomali ThreatStream comprennent :
- Collecte automatisée de données sur les menaces auprès de centaines de sources et dans plusieurs formats, notamment Anomali Labs, les flux OSINT open source et les centres de partage et d’analyse de l’information (ISAC)
- Contextualisation des données sur les menaces avec les acteurs et campagnes pertinents, ainsi qu’avec les tactiques, techniques et procédures (TTP)
- Normalisation, enrichissement et déduplication des données, ainsi que suppression des faux positifs à grande échelle
- Évaluation du renseignement sur les menaces à l’aide d’algorithmes d’apprentissage automatique (ML) pour estimer le niveau de confiance du score reflétant la gravité de la menace
- Optimiseur du retour sur investissement des flux mondiaux de renseignement pour évaluer les sources
- Intégration clé en main des flux de menaces aux outils de sécurité tels que les SIEM, SOAR, pare-feu, IPS, terminaux, etc.
- Intégration aux outils de sécurité pour l’ingestion des données entrantes et l’orchestration des réponses sortantes
- Intégrations flexibles au moyen d’API RESTful et de SDK
- Flux de travail et fonctionnalités pour analyser et partager les données
- Surveillance de la marque (recherche automatique de domaines usurpant des noms de marque et d’identifiants compromis)
- Mise en bac à sable (analyse d’indicateurs malveillants directement dans la plateforme ThreatStream)
- Extraction de données à partir d’e-mails d’hameçonnage présumés pour un blocage immédiat
- Cartographie MITRE ATT&CK des menaces mondiales
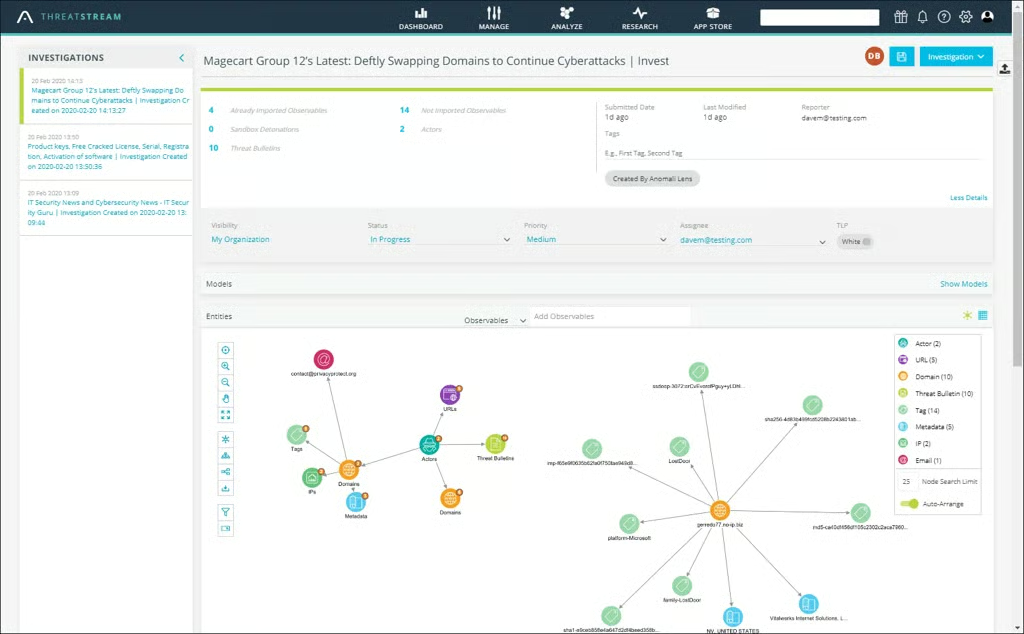
- Analyse visuelle des liens pour relier les indicateurs aux modèles de menace de niveau supérieur associés
- Bac à sable intégré pour examiner les fichiers suspects
- Partage de la visibilité et de l’identification des menaces avec plus de 2 000 autres organisations au sein des cercles de confiance ThreatStream
- Bulletins sur les menaces et autres produits de renseignement finalisés pour publier des rapports à destination des parties prenantes
- Options de déploiement flexibles : cloud natif, machine virtuelle, instance privée sur site ou même ThreatStream AirGap, une instance totalement autonome
Les fonctionnalités optionnelles supplémentaires peuvent inclure des flux commerciaux de menaces et d’autres applications disponibles dans l’Anomali App Store (certaines proposent des périodes d’essai).
Anomali décrit ThreatStream comme « une plateforme centrale de collecte, de gestion et de partage des renseignements sur les menaces. L’intégration avec les solutions de sécurité courantes permet aux organisations d’identifier les menaces pertinentes pour leur environnement et d’y répondre. »
Agents
Anomali ThreatStream n’utilise pas d’agents.
Marchés et cas d’usage
Anomali affirme apporter de la valeur à toute organisation, dans tous les secteurs d’activité, qui souhaite exploiter le renseignement sur les menaces. La plateforme ThreatStream d’Anomali est utilisée par de nombreuses entreprises du Fortune 100 et par des banques.
Indicateurs pertinents
ThreatStream ingère des données structurées et non structurées provenant de centaines de flux de renseignement sur les menaces et traite des millions d’indicateurs de compromission (IOC).
Renseignement
La plateforme ThreatStream d’Anomali utilise MACULA, un algorithme d’apprentissage automatique, pour attribuer un score aux indicateurs, les pondérer et supprimer les faux positifs. La plateforme ThreatStream automatise les tâches de curation des données traditionnellement effectuées manuellement. Elle s’intègre également à d’autres produits de sécurité, notamment les SIEM, les pare-feu et les solutions pour terminaux.
Les cercles de confiance ThreatStream permettent à une organisation de partager sa visibilité et son identification des menaces avec plus de 2 000 autres participants. Les organisations peuvent également acquérir des flux de menaces premium sur l’Anomali App Marketplace.
Déploiement
ThreatStream est disponible en mode SaaS, pour les machines virtuelles, sur site ou même sous forme de solution isolée du réseau. Les solutions sur site et isolées permettent aux clients d’obtenir des informations sur les menaces sans partager de données ni autoriser les informations internes sur les menaces à quitter leur réseau.
Tarifs
Le tarif de la plateforme ThreatStream varie en fonction de l’environnement du client. Anomali ne publie pas ses tarifs sur son propre site, mais la place de marché AWS indique qu’un abonnement de 12 mois à Threatstream Enterprise pour 3 500 employés coûte 150 000 dollars US.
Cet article a été initialement rédigé par Drew Robb le 18 juillet 2017 et mis à jour par Chad Kime le 8 février 2023.