

















MITRE ATT&CK(「マイター・アタック」と発音)は、攻撃者の思考や行動に焦点を当てた、最新かつ広く利用されているナレッジベースです。実践的なユースケースに基づいているため、企業はセキュリティ問題をより適切に評価し、脅威アクターが使う一般的な戦術やテクニックの例を得ることができます。
ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)は、レッドチーム(例えばペネトレーションテスト)が利用するだけでなく、「使用中のテクニックによって生成されたイベントやアーティファクトを取り巻くコンテキスト」を理解したい防御側も利用できるよう、敵対者の行動を文書化しています。MITREは攻撃こそが防御を促進する最善の原動力だと考えているため、ツールやマルウェアではなく、攻撃者が作戦中にどのように行動するかに焦点を当てています。
ATT&CKフレームワークは情報を一貫性のある構造化された方法で整理しており、初心者から高度なセキュリティチームまで、知識レベルの異なる人々が文書を利用できます。一般的な攻撃を阻止するための高度な機能も提供します。
こちらも参照:最適なユーザー・エンティティ行動分析(UEBA)ツール
実際のユースケースでTTPを活用する
MITREは2013年、Windowsネットワークのみを対象に始まりましたが、現在ではさまざまなプラットフォーム(モバイルを含む)に関する情報を収録しています。このナレッジベースは、攻撃者の行動を深く理解するための戦術、テクニック、手順(TTP)を説明し、特定のグループが使用するツールや手法について詳細な例を示しています。
MITREによると、この文書ベースが役立つ主なユースケースは4つあります。
- 脅威インテリジェンス
- 検知と分析
- 敵対者エミュレーションとレッドチーム演習
- 評価とエンジニアリング
ATT&CKは優れたリソースですが、あらゆる状況をカバーできるわけではありません。例えばMITREは、静的マルウェア解析におけるAPI呼び出しなどの報告にATT&CKを使うことを推奨していません。
こちらもお読みください:2022年版、侵害・攻撃シミュレーション(BAS)ベンダーのトップ11
企業を攻撃する14の戦術
MITREは、敵対者がエンタープライズネットワークを標的にする際に使う14の戦術(執筆時点)を次のように定義しています。
- 偵察:将来の敵対者の作戦に向けた情報収集
- リソース開発:作戦を支援するリソースの作成
- 初期アクセス:ネットワークへの不正アクセスを試みること
- 実行:悪意のあるコードの実行
- 永続化:再起動、認証情報の変更、その他の中断といった従来のセキュリティ対策を受けても、侵害したシステムへのアクセスを維持すること
- 権限昇格:システムまたはネットワーク上で、より高い権限の取得を試みること
- 防御回避:検知ツールや監視を回避しようとすること
- 認証情報アクセス:アカウント名やパスワードの窃取を試みること
- 探索:企業環境を把握しようとすること
- 横方向の移動:企業環境内を移動すること
- 収集:作戦に関連するデータの収集
- コマンド&コントロール:侵害したシステムとの通信
- 持ち出し:データの窃取
- 影響:システムやデータの操作、中断、破壊
MITREマトリクスとは?
MITREはデータをマトリクス(詳細な説明へのリンクを備えた大規模な表)に整理しており、組織が敵対者の行動を特定し、理解するのに役立ちます。ハッカーは同じ目的を達成するためにさまざまなテクニックを使えるため、MITREはそれらを少数の戦術に分類しています。
この分類により、戦術とテクニックの関係を視覚化できます。戦術とは、攻撃者がどのように目的を達成するかを示すもので、例えば横方向の移動は、RDPハイジャックや共有コンテンツの汚染といった特定のテクニックを使って実行されます。さまざまな戦術とテクニックの関係に基づき、攻撃者が特定のテクニックを使って特定の戦術を実行する方法を学ぶことができます。
こちらもお読みください:最適なインシデント対応ツールとソフトウェア
ATT&CKを始める
MITREは、脅威情報に基づく防御について3つのレベルを定義しています。
- レベル1:始めたばかりで、リソースがあまりないチーム
- レベル2:成熟化を始めた中級レベルのチーム
- レベル3:高度なサイバーセキュリティチーム
1つのグループ(例えばFIN7)に焦点を当てたい場合、サイバー脅威インテリジェンス(CTI)分析を始めるための有用な情報を得られます。
より高度なチームは、他者の情報を使うのではなく、インテリジェンスをATT&CKにマッピングできます。インシデントレポートを使い、MITREが定義した戦術のいずれかに脅威を分類することも可能です。
どこから始めればよいかわからない場合は、特定のコマンドを簡単に検索し、MITREのWebサイトでそのコマンドを使うテクニックについて詳しく学ぶことができます。また、Cobalt Strikeなどの悪意のあるソフトウェアを検索して、ハッカーが使うテクニックや戦術からビジネスをより適切に守るための準備方法を学ぶこともできます。
ATT&CKをより簡単に見つけて利用する方法が必要なら、基本的なアノテーションとナビゲーションを提供する無料のオープンソースプロジェクト、MITRE ATT&CK Navigatorを試してみてください。
緩和策、手順、サブテクニックをさらに活用する
緩和策は、「テクニックまたはサブテクニックが正常に実行されるのを防ぐために利用できるセキュリティ概念やテクノロジーの分類」を提供することで、TTPへの対策に役立ちます。多くのセキュリティベンダーは、セキュリティ脅威を緩和するためにATT&CKの戦術やテクニックを利用し、EDRツールなどの製品をそれらにマッピングしています。
これらのテクニックにはサブテクニックが含まれる場合があります。例えば、パスワードスプレーはブルートフォース攻撃のサブテクニックであり、認証情報へのアクセスを実現するために使われます。
サブテクニックは、最も詳細で抽象度の高いレベルです。MITREは、非常によく似た事柄を説明するテクニックが多すぎてモデルに過剰な負荷がかかるのを避けながら、粒度を維持するためにサブテクニックを使っています。サブテクニックは、敵対者の行動のバリエーションと見ることができます。つまり、非常に具体的なテクニックです。
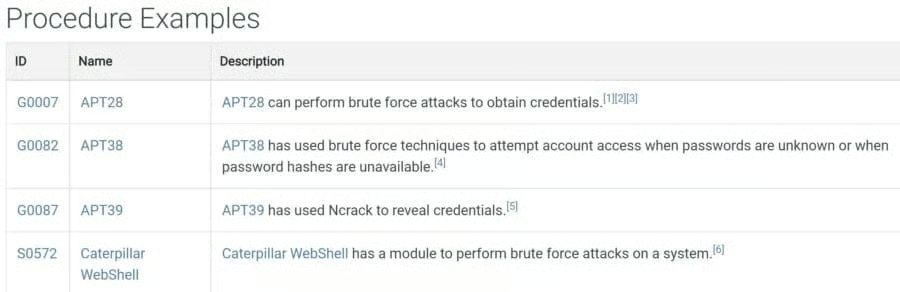
手順は、テクニックやサブテクニックの具体的な実装です。MITREは手順を「実環境におけるテクニックの利用」と定義しています。各テクニックやサブテクニックについて、手順の実践例を確認できます。
脅威モデリングとリスク管理に向けて
脅威モデリングは、セキュリティリスクを特定、測定し、対処することです。これはサイバーセキュリティの重要な部分です。
ATT&CKはプロアクティブな防御を可能にします。実際、最も危険な攻撃と、それらが成功する可能性のある典型的なシナリオを概観できます。リスク管理ソリューションに統合することも可能です。脅威を理解しなければリスクの定量化はできませんが、ATT&CKは脅威の推定と測定に役立ちます。
MITRE ATT&CKフレームワークを活用することで、特定の脅威に対する最善の戦略を選択できます。
さらに読む:最適なリスク管理ソフトウェア