

















MITRE ATT&CK („Miter Attack“) ist eine aktuelle und weit verbreitete Wissensdatenbank, die sich darauf konzentriert, wie Angreifer denken und handeln. Sie basiert auf praxisnahen Anwendungsfällen, sodass Unternehmen Sicherheitsprobleme besser bewerten und Beispiele für gängige Taktiken und Techniken von Bedrohungsakteuren erhalten können.
ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) dokumentiert das Verhalten von Angreifern, um von Red Teams eingesetzt zu werden (z. B. für Penetrationstests), aber auch von Verteidigern, die „den Kontext rund um Ereignisse oder Artefakte verstehen möchten, die durch eine eingesetzte Technik erzeugt werden“. MITRE ist der Ansicht, dass Offensive der beste Antrieb für die Verteidigung ist, daher konzentriert sich ATT&CK nicht auf Tools und Malware, sondern darauf, wie sich Angreifer während einer Operation verhalten.
Das ATT&CK-Framework organisiert Informationen auf konsistente und strukturierte Weise, sodass Menschen mit unterschiedlichen Kenntnisständen – von Anfängern bis hin zu fortgeschrittenen Sicherheitsteams – seine Dokumente nutzen können. Es bietet fortgeschrittene Möglichkeiten, gängige Angriffe abzuwehren.
Siehe auch: Die besten Tools für User- und Entity-Behavior-Analytics (UEBA)
TTPs für reale Anwendungsfälle nutzen
MITRE startete 2013 zunächst ausschließlich mit Windows-Netzwerken, enthält heute aber Informationen für verschiedene Plattformen, einschließlich mobilen Plattformen. Die Wissensdatenbank beschreibt Taktiken, Techniken und Verfahren (TTPs), die tiefe Einblicke in das Verhalten von Angreifern ermöglichen, mit detaillierten Beispielen für Tools und Methoden, die von bestimmten Gruppen eingesetzt werden.
Laut MITRE gibt es vier zentrale Anwendungsfälle, in denen die Dokumentationsbasis hilfreich sein kann:
- Bedrohungsinformationen
- Erkennung und Analyse
- Simulation von Angreifern und Red Teaming
- Bewertung und Engineering
ATT&CK ist eine hervorragende Ressource, kann aber nicht jede Situation abdecken. MITRE empfiehlt ATT&CK beispielsweise nicht für Berichte über API-Aufrufe in der statischen Malware-Analyse.
Lesen Sie auch: Die 11 besten Anbieter für Breach and Attack Simulation (BAS) im Jahr 2022
14 Taktiken für Angriffe auf Unternehmen
MITRE definiert 14 Taktiken (zum Zeitpunkt der Erstellung dieses Beitrags), mit denen Angreifer Unternehmensnetzwerke ins Visier nehmen:
- Aufklärung: Sammeln von Informationen für künftige Operationen des Angreifers
- Ressourcenentwicklung: Erstellen von Ressourcen zur Unterstützung von Operationen
- Erster Zugriff: Versuch, unbefugten Zugriff auf das Netzwerk zu erlangen
- Ausführung: Ausführen von Schadcode
- Persistenz: Aufrechterhalten des Zugriffs auf das kompromittierte System trotz klassischer Sicherheitsmaßnahmen wie Neustarts, geänderter Zugangsdaten und anderer Unterbrechungen
- Rechteausweitung: Versuch, höhere Berechtigungen auf dem System oder im Netzwerk zu erlangen
- Umgehung von Abwehrmaßnahmen: Versuch, Erkennungstools und Überwachung zu umgehen
- Zugriff auf Zugangsdaten: Versuch, Kontonamen und Passwörter zu stehlen
- Erkundung: Versuch, die Unternehmensumgebung zu erfassen
- Laterale Bewegungen: Bewegen innerhalb der Unternehmensumgebung
- Sammlung: Sammeln relevanter Daten für die Operation
- Command and Control: Kommunizieren mit dem kompromittierten System
- Datenabfluss: Stehlen der Daten
- Auswirkung: Manipulieren, Unterbrechen oder Zerstören des Systems und der Daten
Was sind MITRE-Matrizen?
MITRE organisiert Daten in Matrizen – großen Tabellen mit Links zu detaillierten Erläuterungen –, die Unternehmen dabei helfen können, das Verhalten von Angreifern zu erkennen und zu verstehen. Da Hacker verschiedene Techniken einsetzen können, um dasselbe Ziel zu erreichen, kategorisiert MITRE sie anhand weniger Taktiken.
Diese Kategorisierung ermöglicht es, die Beziehung zwischen Taktiken und Techniken zu visualisieren. Taktiken lassen sich als die Vorgehensweisen beschreiben, mit denen Angreifer ihre Ziele erreichen, etwa durch laterale Bewegungen, unter Einsatz spezifischer Techniken wie RDP-Hijacking oder der Manipulation gemeinsam genutzter Inhalte. Anhand der Beziehungen zwischen den verschiedenen Taktiken und Techniken können Sie nachvollziehen, wie Angreifer eine bestimmte Technik einsetzen, um eine bestimmte Taktik umzusetzen.
Lesen Sie auch: Die besten Tools und Softwarelösungen für die Incident Response
Mit ATT&CK beginnen
MITRE definiert drei Stufen für eine bedrohungsorientierte Verteidigung:
- Stufe 1: Teams am Anfang, die möglicherweise nur über wenige Ressourcen verfügen
- Stufe 2: Teams auf mittlerem Niveau, die beginnen, ihre Fähigkeiten auszubauen
- Stufe 3: Fortschrittliche Cybersicherheitsteams
Wenn Sie sich auf eine Gruppe konzentrieren möchten (z. B. FIN7), können Sie hilfreiche Informationen für den Einstieg in die Analyse von Cyberbedrohungsinformationen (CTI) erhalten.
Fortgeschrittenere Teams können Informationen ATT&CK zuordnen, anstatt die Informationen anderer zu verwenden. Sie können Ihre Incident-Reports nutzen und Bedrohungen einer der von MITRE definierten Taktiken zuordnen.
Wenn Sie nicht wissen, wo Sie anfangen sollen, können Sie auf der Website von MITRE eine einfache Suche nach einem bestimmten Befehl durchführen und mehr über die Techniken erfahren, die ihn verwenden. Sie können auch nach Schadsoftware wie Cobalt Strike suchen, um besser vorbereitet zu sein und Ihr Unternehmen gegen die von Hackern eingesetzten Techniken und Taktiken zu schützen.
Wenn Sie einfachere Möglichkeiten benötigen, ATT&CK zu entdecken und zu nutzen, können Sie den MITRE ATT&CK Navigator ausprobieren, ein kostenloses Open-Source-Projekt mit grundlegenden Funktionen für Annotationen und Navigation.
Weiterführendes zu Maßnahmen, Verfahren und Untertechniken
Maßnahmen zur Abwehr helfen bei der Bekämpfung von TTPs, indem sie „Sicherheitskonzepte und Technologiekategorien bereitstellen, mit denen verhindert werden kann, dass eine Technik oder Untertechnik erfolgreich ausgeführt wird“. Viele Sicherheitsanbieter nutzen ATT&CK-Taktiken und -Techniken, um Sicherheitsbedrohungen zu mindern, und ordnen ihnen häufig Produkte wie EDR-Tools zu.
Diese Techniken können Untertechniken umfassen. Beispielsweise ist Password Spraying eine Untertechnik der Brute-Force-Technik und kann eingesetzt werden, um Zugriff auf Zugangsdaten zu erlangen.
Untertechniken bilden die tiefste Detail- und Abstraktionsebene. MITRE verwendet Untertechniken, um sein Modell nicht mit zu vielen Techniken zu überladen, die sehr ähnliche Sachverhalte beschreiben, und gleichzeitig die Granularität zu bewahren. Untertechniken können als Varianten von Angreiferaktionen verstanden werden. Mit anderen Worten: Es handelt sich um sehr spezifische Techniken.
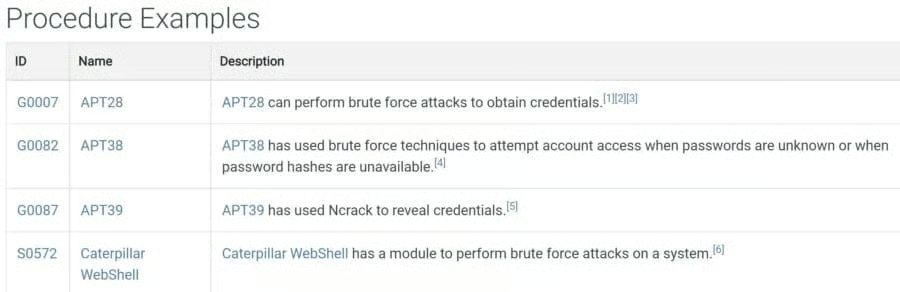
Verfahren sind konkrete Implementierungen von Techniken und Untertechniken. MITRE definiert sie als den „Einsatz von Techniken in freier Wildbahn“. Für jede Technik und Untertechnik finden Sie praktische Beispiele für Verfahren:
Auf dem Weg zu Threat Modeling und Risikomanagement
Threat Modeling umfasst die Ermittlung, Messung und Behandlung von Sicherheitsrisiken. Es ist ein wichtiger Bestandteil der Cybersicherheit.
ATT&CK ermöglicht eine proaktive Verteidigung. Tatsächlich bietet es einen guten Überblick über die gefährlichsten Angriffe und typische Szenarien, in denen sie erfolgreich sein könnten. Sie können ATT&CK auch in Ihre Risikomanagementlösung integrieren. Eine Quantifizierung von Risiken ist ohne ein Verständnis der Bedrohungen nicht möglich – ATT&CK kann dabei helfen, diese einzuschätzen und zu messen.
Durch die Nutzung des MITRE-ATT&CK-Frameworks können Sie die beste Strategie gegen spezifische Bedrohungen auswählen.
Weiterführende Lektüre: Die beste Risikomanagement-Software