

















Palo Alto Networks affirme que les solutions de zero trust ne vont pas assez loin. Aujourd’hui, le leader de la cybersécurité a donc exhorté le secteur à adopter ce qu’il nomme Zero Trust Network Access 2.0 (ZTNA 2.0), une approche qui consiste à réévaluer en permanence la confiance accordée aux utilisateurs et le trafic réseau.
Le basculement massif vers le télétravail provoqué par la pandémie a révélé des faiblesses dans la gestion des accès et des contrôles insuffisants sur les appareils et réseaux non maîtrisés, affirme Palo Alto. Si le remplacement de l’accès VPN par le zero trust a constitué un début, le fournisseur de solutions de sécurité réseau estime que ce n’est que le commencement et propose son nouveau produit Prisma Access comme modèle.
Le zero trust repose sur le principe selon lequel rien sur un réseau ne doit être considéré comme fiable et que l’accès doit être limité aux seules ressources nécessaires. Il met ce principe en œuvre grâce à la segmentation réseau qui empêche les déplacements latéraux au sein d’un réseau, offre une protection contre les menaces de niveau 7 et simplifie les règles granulaires du « moindre accès ». Une architecture zero trust, lorsqu’elle est correctement déployée, renforce la sécurité tout en réduisant la complexité et les frais généraux opérationnels liés à la sécurité.
Même si la stratégie zero trust constitue une amélioration par rapport aux applications VPN existantes, le ZTNA 1.0 présente certaines lacunes auxquelles Palo Alto Networks estime qu’il faut remédier.
À lire également : Le zero trust ne peut pas tout protéger. Voici ce que vous devez surveiller
Les lacunes du ZTNA 1.0
Les principales préoccupations de Palo Alto concernant les déploiements actuels du zero trust portent sur le manque de visibilité, l’accès selon le principe du moindre privilège, les contrôles d’accès, ainsi que sur un modèle « autoriser et ignorer » qui confirme la confiance sans l’authentifier fréquemment. Les principes du zero trust ne sont donc pas correctement appliqués. Voici les défauts que le fournisseur relève dans l’approche actuelle du ZTNA 1.0 :
- Modèle « autoriser et ignorer » : Lorsqu’un accès à une application est accordé, cette communication est généralement considérée comme fiable à partir de ce moment. Cela signifie que l’utilisateur et l’application agiront toujours de manière parfaitement fiable. Le modèle « autoriser et ignorer » n’est pas adapté aux défis actuels en matière de sécurité, et certainement pas au zero trust, car de nombreuses compromissions surviennent lors de l’activité ainsi autorisée sans restriction, et ce modèle ne peut pas les empêcher.
- Manque de sécurité des données : Les solutions actuelles offrent une visibilité et un contrôle réduits sur les informations sensibles. Les entreprises dépendent de diverses solutions pour protéger les données sensibles dans les applications SaaS et Internet. Cette approche en silos accroît la complexité et rend l’organisation vulnérable à l’exfiltration de données par des pirates malveillants.
- Moindre privilège : Les solutions ZTNA 1.0 contrôlent les accès à l’aide de contrôles d’accès à gros grain. Elles traitent les applications comme des contrôles réseau aux niveaux 3 et 4, en violation du principe du moindre privilège et en donnant aux utilisateurs accès à davantage de ressources que nécessaire.
- Manque d’inspections de sécurité : Les solutions actuelles partent du principe que le trafic est sécurisé et sont incapables d’empêcher les déplacements latéraux une fois qu’un utilisateur est autorisé à accéder à une application. Elles exposent l’organisation à des compromissions de données lorsqu’elles accordent un accès sans visibilité ni contrôle continus du trafic.
- Des plateformes différentes pour les applications sur site et cloud : Les solutions ZTNA actuelles sont conçues soit pour les applications cloud, soit pour les applications sur site, mais pas pour les deux. La nouvelle approche doit être globale et prendre tous les éléments en compte afin de réduire les complications et le risque de compromission des données, affirme Palo Alto.
John Grady, analyste senior chez ESG, a déclaré dans un rapport complémentaire qu’« une fois l’accès accordé dans les solutions ZTNA 1.0, la connexion est implicitement considérée comme fiable pour toujours, ce qui ouvre une voie d’exploitation pratique aux menaces sophistiquées et/ou aux actions et comportements malveillants. Il est temps d’adopter une nouvelle approche du ZTNA, conçue dès le départ pour répondre aux défis spécifiques des applications modernes, des menaces et d’une main-d’œuvre hybride. »
À lire également : Les meilleures solutions de sécurité zero trust
Palo Alto présente Prisma Access comme une solution ZTNA 2.0
Palo Alto Networks présente son produit Prisma Access comme une solution de sécurité ZTNA 2.0 unifiée. Le fournisseur affirme que Prisma remédie aux lacunes du ZTNA 1.0 grâce à plusieurs fonctionnalités clés :
- Accès selon le principe du moindre privilège : Cette fonctionnalité repose sur l’évaluation des applications au niveau 7, permettant un contrôle précis des accès au niveau de l’application et de la sous-application, indépendamment des autres éléments du réseau tels que les adresses IP et les numéros de port.
- Vérification constante de la confiance : Une fois l’autorisation accordée, la confiance est réévaluée en permanence en fonction de l’évolution de la posture de l’appareil, du comportement de l’utilisateur et du comportement de l’application.
- Inspection constante de la sécurité : Inspection approfondie et continue de l’ensemble du trafic, y compris les connexions autorisées, et protection contre toutes les menaces, notamment les menaces zero-day.
- Sécurité de toutes les données : Grâce à une seule politique DLP, Palo Alto affirme que la solution assure un contrôle cohérent des données dans toutes les applications d’entreprise, y compris les applications privées et les applications SaaS.
- Protection de toutes les applications : Protection de toutes les applications d’entreprise, y compris les applications cloud natives, les anciennes applications privées et les applications SaaS. Cela inclut les applications qui utilisent des ports dynamiques et celles qui reposent sur des liens initiés par le serveur.
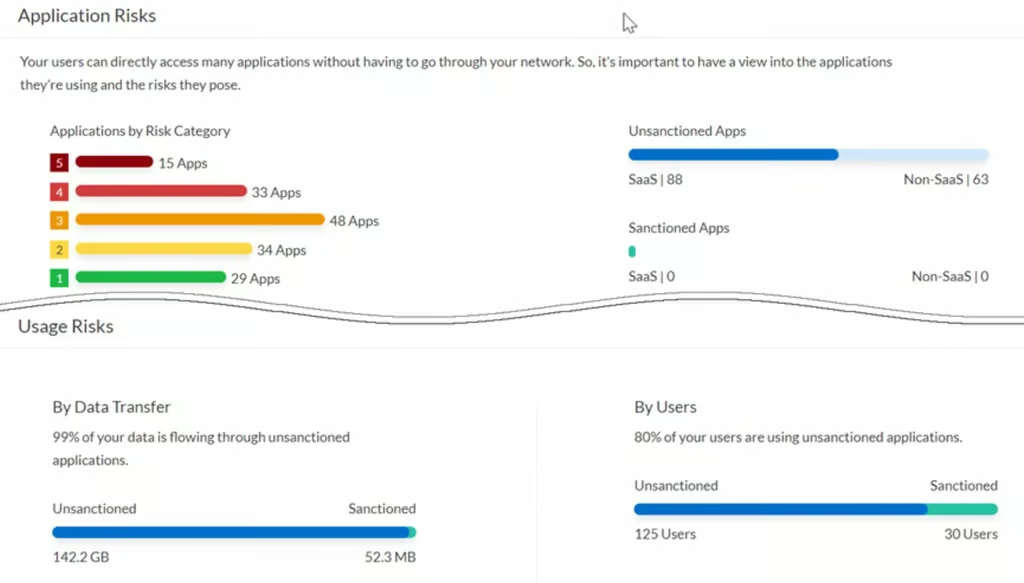
À lire également : Les plateformes CNAP : la prochaine évolution de la sécurité cloud
Une mise à niveau nécessaire ?
Palo Alto Networks affirme que Prisma Access est la première solution à répondre aux exigences du ZTNA 2.0 en matière d’accès selon le principe du moindre privilège, de capacités zero trust, de vérification continue de la sécurité et de la confiance fondée sur le comportement des utilisateurs et des applications, ainsi que de contrôle cohérent des données dans toutes les applications. Pour garantir en permanence des performances et une expérience utilisateur élevées, Prisma Access offre en outre un modèle de gestion et une plateforme unifiée qui sécurise les données quel que soit leur emplacement, tout en allégeant la charge des équipes de sécurité.
La réputation de Palo Alto devrait probablement favoriser l’adoption du produit sur un marché concurrentiel, mais le secteur de la cybersécurité regorge d’innovations : il faut donc s’attendre à ce que des concurrents avancent eux aussi leurs arguments.
À lire ensuite : Les meilleures solutions de gestion des identités et des accès (IAM)