

















Le Patch Tuesday de Microsoft pour mars 2023 inclut des correctifs pour plus de 70 vulnérabilités, dont des failles zero-day dans Outlook et Windows SmartScreen.
Selon les chercheurs de Crowdstrike, 40 % des vulnérabilités corrigées permettent l’exécution de code à distance, contre 48 % le mois dernier ; 31 % sont des failles d’élévation de privilèges, contre près de 16 % le mois dernier ; et 22 % sont des failles de divulgation d’informations, contre 10 % le mois dernier.
Faille zero-day critique d’Outlook
La faille zero-day d’Outlook, CVE-2023-23397, qui affiche un score CVSS critique de 9,8, est activement exploitée. « Un attaquant qui parviendrait à exploiter cette vulnérabilité pourrait accéder au hachage Net-NTLMv2 d’un utilisateur, lequel pourrait servir de base à une attaque par relais NTLM contre un autre service afin de s’authentifier en tant que cet utilisateur », a écrit l’entreprise.
Microsoft a averti : « L’attaquant pourrait exploiter cette vulnérabilité en envoyant un e-mail spécialement conçu, qui se déclenche automatiquement lorsqu’il est récupéré et traité par le client Outlook. Cela pourrait permettre l’exploitation AVANT même que l’e-mail ne soit consulté dans le volet de visualisation. »
Compte tenu de la facilité d’exploitation, Microsoft recommande également les mesures d’atténuation suivantes, en plus du téléchargement des dernières mises à jour :
- Ajoutez les utilisateurs au groupe de sécurité Protected Users, qui empêche l’utilisation de NTLM comme mécanisme d’authentification. Cette mesure d’atténuation facilite le dépannage par rapport aux autres méthodes de désactivation de NTLM. Envisagez de l’utiliser, lorsque cela est possible, pour les comptes à valeur élevée tels que ceux des administrateurs de domaine.
- Bloquez le trafic TCP 445/SMB sortant de votre réseau à l’aide d’un pare-feu périmétrique, d’un pare-feu local et de vos paramètres VPN. Cela empêchera l’envoi de messages d’authentification NTLM vers des partages de fichiers distants.
Voir les principales solutions de passerelle de messagerie sécurisée
Une menace importante
« Compte tenu du vecteur d’attaque réseau, de l’omniprésence des partages SMB et de l’absence d’authentification requise de la part de l’utilisateur, un attaquant disposant déjà d’un point d’appui adéquat sur un réseau pourrait très bien considérer cette vulnérabilité comme une candidate de choix pour se déplacer latéralement », a déclaré Adam Barnett, ingénieur logiciel principal chez Rapid7.
Satnam Narang, ingénieur de recherche senior chez Tenable, a déclaré par e-mail que la CVE-2023-23397 serait probablement l’une des principales vulnérabilités de 2023, en précisant que les chercheurs de MDSec ont déjà développé un exploit de preuve de concept pour cette faille, qui ne nécessite aucune interaction de l’utilisateur (capture d’écran ci-dessous).
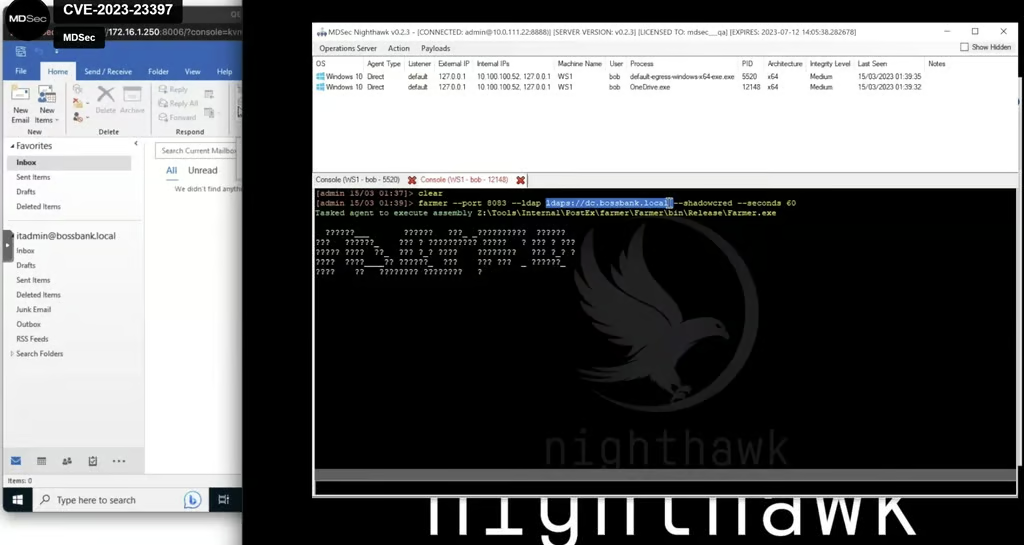
« De plus, Microsoft a confirmé que la faille avait été exploitée comme zero-day dans le cadre d’attaques limitées menées contre des organisations gouvernementales, de transport, énergétiques et militaires en Europe par un acteur malveillant basé en Russie », a déclaré Narang. « Compte tenu de la simplicité avec laquelle cette vulnérabilité peut être exploitée, nous pensons que ce n’est qu’une question de temps avant qu’elle ne soit intégrée aux modes opératoires d’autres acteurs malveillants, notamment les groupes de rançongiciels et leurs affiliés. »
À lire aussi : Protection contre les rançongiciels : comment empêcher les attaques par rançongiciel
Faille zero-day de SmartScreen
La faille zero-day de SmartScreen, CVE-2023-24880, est elle aussi activement exploitée, mais son score CVSS est bien inférieur, à 5,4. « Un attaquant peut créer un fichier malveillant qui contournerait les protections de Mark of the Web (MOTW), entraînant une perte limitée d’intégrité et de disponibilité de fonctions de sécurité telles que le mode protégé de Microsoft Office, qui reposent sur l’attribution de balises MOTW », a expliqué Microsoft.
« Cela signifie que certains fichiers provenant de l’extérieur — par exemple des téléchargements ou des pièces jointes — ne reçoivent pas le bon identifiant MOTW et contournent ainsi furtivement les contrôles de sécurité officiels de Microsoft », a expliqué Paul Ducklin, de Sophos, dans un article de blog consacré aux mises à jour.
« Le bulletin public de Microsoft ne précise pas exactement quel type de fichier (images ? documents Office ? PDF ? tous ?) peut être infiltré dans votre réseau de cette manière, mais il avertit très largement que les « fonctions de sécurité telles que le mode protégé de Microsoft Office » peuvent être contournées grâce à cette astuce », a ajouté Ducklin.
Deux autres failles critiques
Mike Walters, vice-président de la recherche sur les vulnérabilités et les menaces chez Action1, a mis en lumière deux autres failles critiques dans un article de blog. La première, CVE-2023-23415, est une vulnérabilité d’exécution de code à distance dans l’Internet Control Message Protocol (ICMP), avec un score CVSS de 9,8.
« Un attaquant peut exploiter cette faiblesse pour envoyer une erreur de protocole de bas niveau contenant un paquet IP fragmenté à l’intérieur de l’en-tête d’un autre paquet ICMP vers la machine cible », a précisé Walters. « Pour activer la faille, une application sur la cible doit être connectée à un socket brut. Cette vulnérabilité pourrait entraîner l’exécution de code à distance. L’attaque est facile à réaliser et ne nécessite aucun privilège ni interaction de l’utilisateur. »
La seconde, CVE-2023-23392, est une vulnérabilité d’exécution de code à distance dans la pile de protocoles HTTP, avec là encore un score CVSS de 9,8. « Un attaquant non authentifié peut exploiter cette vulnérabilité en envoyant un paquet spécialement conçu à un serveur ciblé qui utilise la pile de protocoles HTTP (http.sys) pour traiter les paquets », a observé Walters. « Cela peut entraîner l’exécution de code à distance et poser un risque important pour la sécurité. »
Voir les principales solutions de détection et de réponse sur les terminaux (EDR)