

















Volt Typhoon, eine berüchtigte, mit der Volksrepublik China in Verbindung stehende Cybergruppe, hat seine Aktivitäten über den illegalen Zugriff auf Daten und deren Diebstahl hinaus ausgeweitet. Dieses staatlich unterstützte Hacker-Kollektiv, das auch als Vanguard Panda, BRONZE SILHOUETTE, Dev-0391, UNC3236, Voltzite und Insidious Taurus bekannt ist, ist in die Netzwerke kritischer Infrastruktursektoren von der Luftfahrt bis zur Schifffahrt eingedrungen – als strategische Vorbereitung auf künftige katastrophale Cyberangriffe.
Mit einer gemeinsamen Sicherheitswarnung der Cybersecurity and Infrastructure Security Agency (CISA), der National Security Agency (NSA) und des Federal Bureau of Investigation (FBI), die am 7. Februar 2024 veröffentlicht wurde und ihre Taktiken offenlegt, unterstreicht die von diesen Behörden unterstützte internationale Zusammenarbeit die Bedeutung weltweiter Wachsamkeit gegenüber den schädlichen Cyberbedrohungen, die sich gegen zentrale Systeme richten.
Zeitlicher Verlauf der Cyberangriffe von Volt Typhoon
Im Jahr 2021 BRONZE SILHOUETTE, später von Microsoft „Volt Typhoon“ genannt, zielte zur Informationsbeschaffung auf US-Regierungs- und Verteidigungseinrichtungen. Mithilfe von Webshells griff die Gruppe schwache Internetserver an, insbesondere einen Hafen in Houston. Danach folgten in einem vorhersehbaren Muster Angriffe auf Telekommunikationsunternehmen, Regierungsinstitutionen und Versorgungsbetriebe.
Im November 2021 gab das FBI einen FatPipe-VPN-Exploit bekannt, der über Webshells den Backdoor-Zugriff ermöglichte. Trotz anfänglicher Verdachtsmomente stellten verschlüsselte Kommunikationen mit bestimmten Schlüsseln eine Verbindung zu den vorherigen Angriffen her und deuteten auf eine organisierte Kampagne hin.
Ein Jahr nach dem Vorfall im Hafen von Houston waren die beiden großen Telekommunikationsanbieter Guams von sich überschneidenden Cyberangriffen betroffen. Die geopolitische Bedeutung Guams macht Telekommunikationsanbieter zu wichtigen Zielen; ihre Kompromittierung ermöglicht weitreichenden Zugriff auf die kritische Infrastruktur der Anbieter.
Volt Typhoon griff 2023 erneut mehrere US-Sektoren an, was Besorgnis über das eigentliche Ziel der Gruppe auslöste: eine weitreichende Störung. Microsoft gab der Gruppe daraufhin den Namen „Volt Typhoon“ und beschrieb ihren akribischen Ansatz beim Aufspüren und Ausnutzen von Schwachstellen.
Im Februar 2024 warnten CISA, NSA und FBI davor, dass sich Cyberakteure aus der Volksrepublik China erneut in Stellung bringen, um im Fall einer größeren Krise in den USA die IT-Netzwerke kritischer US-Infrastrukturen zu stören.
So greift Volt Typhoon an
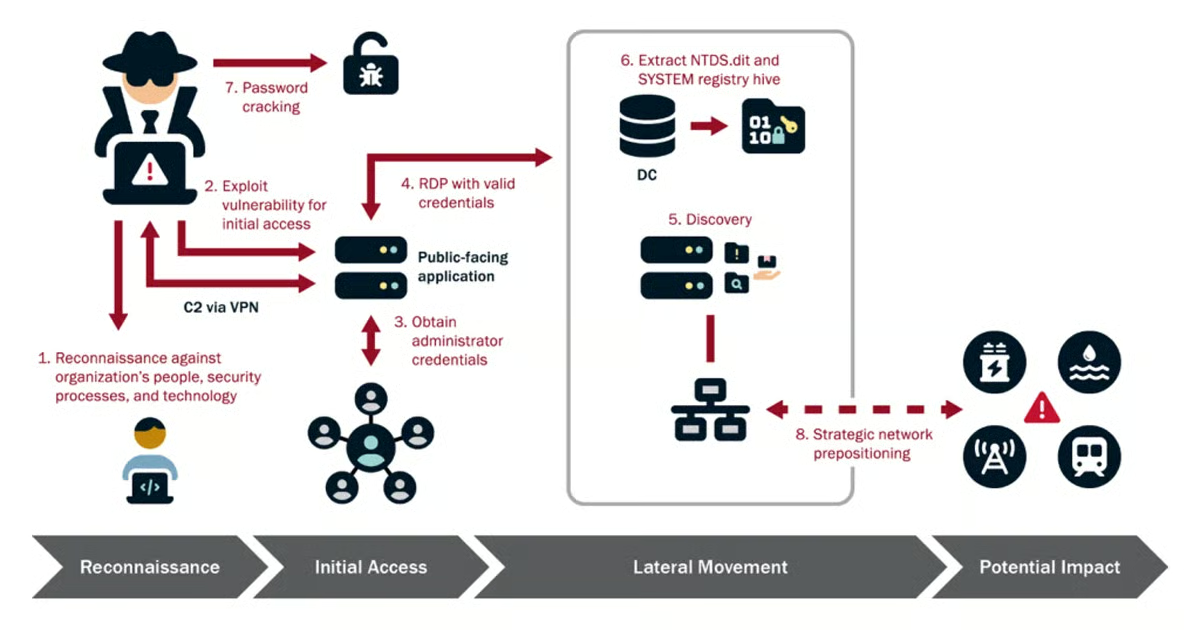
Die Cybersecurity and Infrastructure Security Agency (CISA) hat die Komplexität der Cyberangriffe von Volt Typhoon offengelegt und deren typische Aktivitäten in vier Schritte unterteilt: Aufklärung, Erstzugriff, laterale Bewegung und potenzielle Auswirkungen.
Aufklärung
Die Aufklärung bildet den Ausgangspunkt der Cyberkampagne von Volt Typhoon und ist durch gründliche Planung und Datensammlung gekennzeichnet. Die Gruppe verwendet fortschrittliche Tools und Techniken, um das Internet nach anfälligen Geräten in den Zielnetzwerken zu durchsuchen. Dabei nutzt sie Ressourcen wie Shodan, eine speziell für das Auffinden und den Zugriff auf internetverbundene Geräte und Dienste entwickelte Suchmaschine, um potenzielle Einstiegspunkte zu identifizieren.
Dabei handelt es sich um eine eingehende Bewertung der Netzwerkinfrastruktur des Ziels mit Schwerpunkt auf dem Auffinden anfälliger Geräte wie Router und VPNs. Volt Typhoon bereitet sich auf die späteren Phasen der Operation vor, indem die Gruppe wichtige Informationen über Netzwerksicherheit und Topologie, Systemkonfigurationen und potenzielle Schwachstellen sammelt. Dadurch kann sie ihren Ansatz anpassen, Schwachstellen in der Abwehr des Ziels identifizieren und die Auswirkungen ihrer Eindringversuche verstärken.
Erstzugriff
Ausgestattet mit umfangreichen Aufklärungsdaten geht Volt Typhoon zum Schritt des Erstzugriffs über und nutzt identifizierte Schwachstellen aus, um den Perimeter des Zielnetzwerks zu durchdringen. Diese Phase verschafft der Gruppe wichtigen Zugriff auf die Zielumgebung, indem bekannte oder bislang unbekannte Schwachstellen in öffentlich erreichbaren Netzwerkgeräten ausgenutzt werden. Sie nutzt Router, VPNs und andere Netzwerkgeräte als Einstiegspunkte, um im Netzwerk Fuß zu fassen.
Sobald die Gruppe eingedrungen ist, etabliert sie schnell ihre Präsenz. Häufig kommen Backdoors oder andere Persistenztechniken zum Einsatz, um den Zugriff aufrechtzuerhalten und eine Entdeckung zu vermeiden. Dadurch erhält Volt Typhoon alles, was für den Übergang zur nächsten Operationsphase erforderlich ist, und kann problemlos in wichtige Systeme und Infrastrukturen eindringen.
Laterale Bewegung
Nach dem Erstzugriff beginnt Volt Typhoon mit der Phase der lateralen Bewegung innerhalb des Zielnetzwerks. Mithilfe gestohlener Anmeldedaten, die während der Aufklärung erlangt wurden, oder bestehender Schwachstellen durchforstet die Gruppe die miteinander verbundenen Systeme des Netzwerks, weitet ihre Reichweite schrittweise aus und verschafft sich Zugriff auf weitere wichtige Ressourcen.
Diese Phase umfasst einen systematischen und methodischen Ansatz zur Ausweitung von Berechtigungen, diskretem Manövrieren und dem Einfügen in den normalen Netzwerkverkehr, um einer Entdeckung zu entgehen. Das Ziel von Volt Typhoon bei der lateralen Bewegung im Netzwerk besteht darin, den eigenen Zugriff auszuweiten, tiefer in die Systeme einzudringen und die Fähigkeit zur Beeinflussung und Beschädigung kritischer Infrastrukturkomponenten zu optimieren.
Potenzielle Auswirkungen
Das Ergebnis der komplexen Taktiken von Volt Typhoon könnte enorme Auswirkungen auf die angegriffenen Systeme und Infrastrukturen haben. Mit erweitertem Netzwerkzugriff und -kontrolleist die Gruppe in der Lage, betriebliche Technologie (OT) zu verändern und kritische Dienste zu stören.
Die Gruppe stärkt ihre Kontrolle und entgeht der Entdeckung, indem sie unauffällig Sicherheitsereignisprotokolle sammelt und Active-Directory-Daten beschädigt, wodurch sich das Ausmaß des Schadens erhöht. Ihre Aktivitäten könnten weitreichende Störungen wichtiger Dienste wie Stromnetze und Wasseraufbereitungsanlagen verursachen, sensible Daten kompromittieren und die nationale Sicherheit untergraben.
Living-off-the-Land-Techniken
Volt Typhoon verwendet Living-off-the-Land-(LotL)-Taktiken und nutzt legitime Systemtools, um langfristigen, unentdeckten Zugriff auf die Zielumgebung aufrechtzuerhalten. Die Gruppe führt schädliche Aktionen mithilfe integrierter Betriebssystemfunktionen wie denen von Windows aus, statt herkömmliche Malware einzusetzen. Sie verschleiert ihre Aktivitäten, indem sie sie mithilfe nativer Systemwerkzeuge wie Windows Management Instrumentation (WMI) und Befehlszeilenfunktionen mit dem normalen Netzwerkverkehr vermischt.
Mit „Living-off-the-Land-Binaries“ verschleiert die Gruppe ihre Aktivitäten innerhalb gewöhnlicher Systemeigenschaften und umgeht einfache Endpoint-Sicherheitsmaßnahmen. Volt Typhoon kann Operationen unauffällig und ohne eigene Tools durchführen, wodurch die Tarnung und Persistenz weiter verbessert werden.
LotL kam 2018 auf und wurde aufgrund seiner Wirksamkeit bei der Sicherung verdeckter Persistenz und der Vermeidung von Entdeckung zu einer beliebten Strategie unter böswilligen Akteuren. Analysten und Sicherheitssoftware haben häufig Schwierigkeiten, als normale Aktivitäten getarnte schädliche Vorgänge zu erkennen, was die Angriffserkennung und Eindämmungsmaßnahmen erschwert.
LotL-Taktiken werden nicht nur von staatlichen Akteuren wie Volt Typhoon eingesetzt. Auch Ransomware-Akteure nutzen sie, um Malware mithilfe von Tools zur Fernüberwachung und -verwaltung zu verbreiten. Da Angreifer ihre Methoden weiterentwickeln, wird eine weitere Verbreitung von LotL erwartet. Dies könnte Cybersicherheitsexperten in den kommenden Jahren vor erhebliche Herausforderungen stellen.
Maßnahmen zur Risikominderung
Mickey Bresman, CEO der Active-Directory-Sicherheits- und Wiederherstellungsplattform Semperis, betont, wie wichtig die Einführung einer „Assume-Breach“-Mentalität und die Etablierung starker Schutzmaßnahmen für eine höhere Resilienz wichtiger Systeme sind. Er weist zudem darauf hin, dass die Leichtigkeit und Häufigkeit, mit der sich die Hacker von Volt Typhoon in Netzwerke einschleusen und diese wieder verlassen, Anlass zur Sorge geben sollten.
Um die von Volt Typhoon ausgehenden Bedrohungen für die Netzwerksicherheit zu bekämpfen, schlägt Bresman mehrere wichtige Schutzmaßnahmen vor:
- Kritische Systeme bewerten: Organisationen müssen kritische Systeme identifizieren und priorisieren, einschließlich Infrastrukturen wie Active Directory (AD), die ein häufiges Ziel von Cyberangriffen sind.
- Von einer Sicherheitsverletzung ausgehen: Wenn eine kompromittierte Umgebung oder Malware entdeckt wird, ist mit Sicherheit mit weiteren Fällen zu rechnen.
- Unbefugte Änderungen überwachen: Richten Sie eine Echtzeitüberwachung der AD-Infrastruktur ein, insbesondere von privilegierten Netzwerkkonten und -gruppen.
- Saubere Wiederherstellung durchführen: Sichern Sie Systeme regelmäßig und führen Sie nach Sicherheitsvorfällen saubere Wiederherstellungen durch. Dazu gehören umfassende forensische Untersuchungen und Prüfungen, um sicherzustellen, dass die Umgebung frei von Kompromittierungen ist.
- Forensische Untersuchung durchführen: Bewahren Sie die kompromittierte Umgebung für eine gründliche forensische Untersuchung auf, um das Ausmaß des Angriffs und etwaige Schwachstellen zu ermitteln.
Aus den Erfahrungen von Semperis bei der Reaktion auf Sicherheitsvorfälle geht hervor, dass staatlich unterstützte Akteure aus Ländern wie China und Russland unermüdlich versuchen, in Netzwerke einzudringen. Von Cybergegnern wie Volt Typhoon geht eine wachsende Bedrohung aus. Trotz unzähliger Warnungen im Laufe der Jahre agieren böswillige Akteure ohne Konsequenzen. Dies unterstreicht, dass Organisationen davon ausgehen sollten, dass ihre Sicherheit kompromittiert wird.
Die komplexen Techniken von Volt Typhoon sind ein alarmierendes Zeichen für die anhaltenden Gefahren für die Cybersicherheit unserer Netzwerkinfrastrukturen. Um böswilligen Akteuren einen Schritt voraus zu sein, müssen die Verantwortlichen wachsam bleiben, ihre Sicherheitsmaßnahmen kontinuierlich verbessern und gleichzeitig ihre Bedrohungsaufklärung ausbauen.
Möchten Sie die digitalen Abwehrmaßnahmen Ihrer Organisation stärken? Lesen Sie als Nächstes die häufigsten Lösungen für die Netzwerksicherheit.