

















Volt Typhoon, un groupe cybercriminel notoire lié à la République populaire de Chine, a étendu ses opérations au-delà de l’accès illégal et du vol de données. Ce collectif de hackers soutenu par un État, également connu sous les noms de Vanguard Panda, BRONZE SILHOUETTE, Dev-0391, UNC3236, Voltzite et Insidious Taurus, s’est infiltré dans les réseaux de secteurs d’infrastructures critiques allant de l’aviation au transport maritime, dans le cadre d’une offensive stratégique en vue de futures cyberattaques catastrophiques.
Dans un avis conjoint publié le 7 février 2024 par la Cybersecurity and Infrastructure Security Agency (CISA), la National Security Agency (NSA) et le Federal Bureau of Investigation (FBI), qui expose leurs tactiques, la coopération internationale soutenue par ces agences souligne l’importance d’une vigilance mondiale face aux cybermenaces nuisibles ciblant les systèmes essentiels.
Chronologie des cyberintrusions de Volt Typhoon
En 2021, BRONZE SILHOUETTE, plus tard baptisé « Volt Typhoon » par Microsoft, a ciblé des institutions gouvernementales et de défense américaines à des fins de collecte de renseignements. À l’aide de web shells, le groupe a attaqué des serveurs Internet vulnérables, notamment un port de Houston. Des attaques contre des entreprises de télécommunications, des institutions gouvernementales et des services publics ont ensuite suivi selon un schéma prévisible.
En novembre 2021, le FBI a révélé un exploit de VPN FatPipe permettant un accès par porte dérobée via des web shells. Malgré les premiers soupçons, des communications chiffrées utilisant des clés spécifiques ont relié les attaques aux précédentes, révélant une opération organisée.
Un an après l’incident du port de Houston, les deux principales entreprises de télécommunications de Guam ont été victimes de cyberattaques simultanées. L’importance géopolitique de Guam fait des télécommunications des cibles privilégiées : leur compromission permet d’accéder largement à leurs infrastructures essentielles.
Volt Typhoon a de nouveau frappé plusieurs secteurs américains en 2023, ce qui a suscité des inquiétudes quant à son objectif principal : provoquer une perturbation généralisée. Microsoft a alors baptisé le groupe « Volt Typhoon », décrivant son approche méticuleuse pour repérer et exploiter les vulnérabilités.
En février 2024, la CISA, la NSA et le FBI ont averti que des cyberacteurs de la République populaire de Chine se positionnaient de nouveau en amont pour perturber les réseaux informatiques des infrastructures critiques américaines en cas de crise majeure aux États-Unis.
Comment Volt Typhoon mène ses attaques
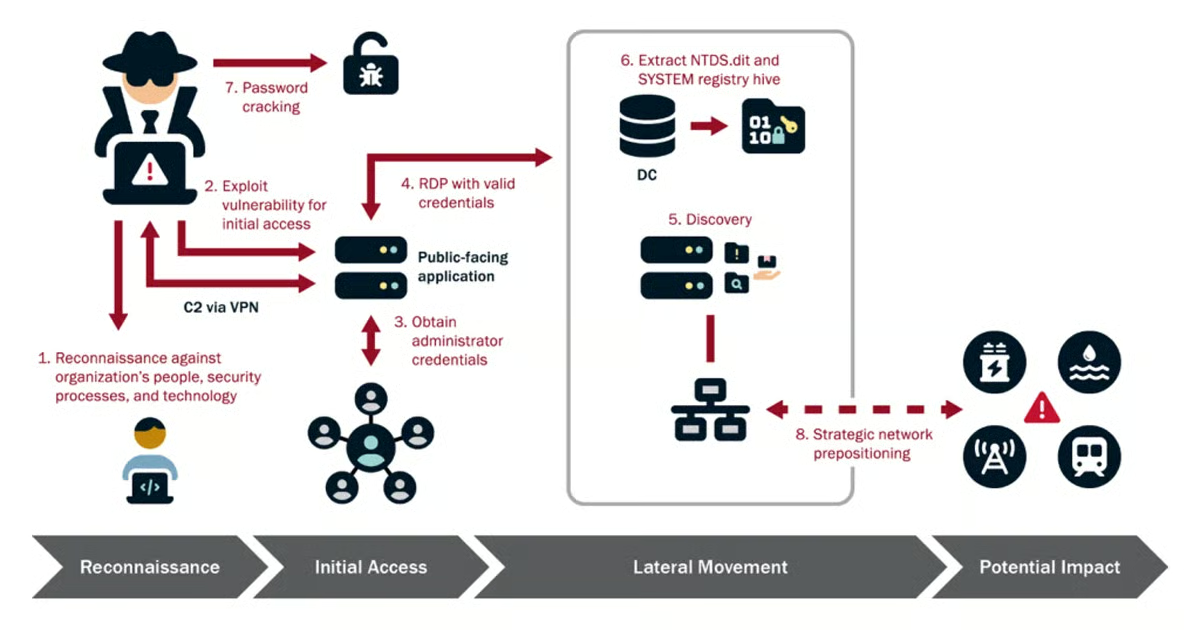
La Cybersecurity and Infrastructure Security Agency (CISA) a révélé la complexité des cyberattaques de Volt Typhoon en répertoriant leurs activités habituelles en quatre étapes : reconnaissance, accès initial, déplacement latéral et impact potentiel.
Reconnaissance
La reconnaissance constitue le point de départ de la campagne cyber de Volt Typhoon, caractérisée par une planification et une collecte de données approfondies. Le groupe utilise des outils et des techniques avancés pour analyser Internet à la recherche d’appareils vulnérables au sein des réseaux ciblés, en s’appuyant notamment sur Shodan, un moteur de recherche spécialement conçu pour localiser et accéder aux appareils et services connectés à Internet, afin d’identifier des points d’entrée potentiels.
Il s’agit d’une évaluation approfondie de l’infrastructure réseau de la cible, axée sur la découverte d’appareils vulnérables tels que les routeurs et les VPN. Volt Typhoon se prépare aux étapes suivantes de son opération en recueillant des informations essentielles sur la sécurité du réseau et la topologie, les configurations système et les vulnérabilités potentielles. Cela lui permet d’adapter son approche, d’identifier les points faibles des défenses de la cible et d’accroître l’impact de ses tentatives d’infiltration.
Accès initial
Fort des nombreuses informations recueillies lors de la reconnaissance, Volt Typhoon passe à l’étape de l’accès initial et exploite les vulnérabilités identifiées pour pénétrer le périmètre du réseau ciblé. Cette phase lui procure un accès critique à l’environnement cible, rendu possible par l’exploitation de vulnérabilités connues ou de type zero-day présentes dans des équipements réseau accessibles depuis Internet. Le groupe exploite des routeurs, des VPN et d’autres appareils réseau, qu’il utilise comme points d’entrée pour prendre pied dans le réseau.
Une fois à l’intérieur, le groupe établit rapidement sa présence, en utilisant fréquemment des portes dérobées ou d’autres techniques de persistance pour conserver l’accès et éviter d’être découvert. Cela fournit à Volt Typhoon ce dont il a besoin pour passer à la phase suivante de son opération et lui permet d’accéder facilement aux systèmes et infrastructures importants.
Déplacement latéral
Après l’accès initial, Volt Typhoon entame la phase de déplacement latéral au sein du réseau ciblé. À l’aide d’identifiants volés lors de la reconnaissance ou de vulnérabilités existantes, le groupe parcourt les systèmes interconnectés du réseau, étend progressivement son emprise et obtient accès à d’autres ressources clés.
Cette phase repose sur une approche systématique et méthodique visant à élever les privilèges, à se déplacer discrètement et à se fondre dans le trafic réseau normal pour échapper à la détection. En se déplaçant latéralement dans le réseau, Volt Typhoon cherche à élargir son point d’appui, à approfondir son infiltration et à accroître sa capacité à influencer et à corrompre les composants essentiels de l’infrastructure.
Impact potentiel
L’aboutissement des tactiques complexes de Volt Typhoon pourrait avoir un impact considérable sur les systèmes et infrastructures ciblés. Grâce à un accès et un contrôle accrus du réseau, le groupe est en mesure de modifier les ressources de technologie opérationnelle (OT) et de perturber des services critiques.
Il renforce son contrôle et évite d’être découvert en recueillant furtivement les journaux d’événements de sécurité et en corrompant les données d’Active Directory, ce qui aggrave les dommages causés. Ses actions pourraient entraîner une perturbation généralisée de services essentiels comme les réseaux électriques et les installations de traitement de l’eau, ainsi que compromettre des données sensibles et affaiblir la sécurité nationale.
Techniques de type living off the land
Volt Typhoon utilise des tactiques de type living-off-the-land (LotL) en s’appuyant sur des outils système légitimes pour maintenir un accès à long terme et indétectable à l’environnement ciblé. Le groupe mène des actions malveillantes à l’aide de fonctions intégrées au système d’exploitation, comme Windows, plutôt qu’au moyen de logiciels malveillants traditionnels. Il dissimule ses actions en les mêlant au trafic réseau normal grâce à des utilitaires système natifs tels que Windows Management Instrumentation (WMI) et les fonctions de ligne de commande.
En utilisant les « binaires living off the land », le groupe dissimule ses opérations dans les caractéristiques ordinaires du système et contourne les protections de sécurité élémentaires des terminaux. Volt Typhoon peut ainsi mener discrètement ses opérations sans outils personnalisés, renforçant encore sa furtivité et sa persistance.
Le LotL est apparu en 2018 et est devenu une stratégie populaire parmi les acteurs malveillants en raison de son efficacité pour assurer une persistance furtive et échapper à la détection. Les analystes et les logiciels de sécurité peinent souvent à repérer les activités malveillantes déguisées en activités normales, ce qui complique la détection des intrusions et les efforts d’atténuation.
Les tactiques LotL ne sont pas utilisées uniquement par des entités étatiques comme Volt Typhoon. Elles sont également employées par des acteurs de ransomwares qui cherchent à propager des logiciels malveillants à l’aide d’outils de surveillance et de gestion à distance. À mesure que les attaquants continuent d’évoluer, le recours au LotL devrait encore progresser. Cela pourrait poser d’importantes difficultés aux experts en cybersécurité dans les années à venir.
Mesures d’atténuation
Mickey Bresman, PDG de la plateforme de sécurité et de restauration d’Active Directory Semperis, souligne l’importance d’adopter un « état d’esprit fondé sur l’hypothèse d’une compromission » et de mettre en place des mesures d’atténuation solides afin d’améliorer la résilience des systèmes essentiels. Il souligne également que la facilité et la fréquence avec lesquelles les hackers de Volt Typhoon s’infiltrent dans les réseaux et s’en retirent devraient tirer la sonnette d’alarme.
Pour lutter contre les menaces pesant sur la sécurité des réseaux apportées par Volt Typhoon, Bresman propose plusieurs mesures d’atténuation essentielles :
- Évaluer les systèmes critiques : Les organisations doivent identifier et hiérarchiser les systèmes critiques, notamment les infrastructures telles qu’Active Directory (AD), qui constituent des cibles courantes des cyberattaques.
- Adopter un état d’esprit fondé sur l’hypothèse d’une compromission : Si un environnement compromis ou un logiciel malveillant est détecté, il y en a certainement d’autres à venir.
- Surveiller les modifications non autorisées : Mettre en place une surveillance en temps réel de l’infrastructure AD, notamment des comptes et groupes réseau à privilèges élevés.
- Effectuer une restauration saine : Sauvegarder régulièrement les systèmes et effectuer des restaurations saines après tout incident de sécurité. Cela implique de réaliser des analyses forensiques et des inspections approfondies afin de garantir que l’environnement n’est pas compromis.
- Mener une enquête forensique : Préserver l’environnement compromis pour mener une enquête forensique approfondie afin de déterminer l’étendue de la compromission et d’identifier les éventuelles vulnérabilités.
D’après l’expérience de Semperis en matière de réponse aux incidents, les acteurs soutenus par des États comme la Chine et la Russie ne relâchent jamais leurs efforts pour compromettre les réseaux. La menace posée par des adversaires cyber comme Volt Typhoon s’intensifie. Malgré d’innombrables avertissements au fil des ans, les acteurs malveillants ont agi en toute impunité, soulignant que les organisations devraient partir du principe que leur sécurité sera compromise.
Les techniques complexes déployées par Volt Typhoon constituent un indicateur alarmant des dangers persistants qui pèsent sur la cybersécurité de nos infrastructures réseau. Pour garder une longueur d’avance sur les acteurs malveillants, les parties prenantes doivent rester vigilantes et améliorer constamment leurs mesures de sécurité tout en renforçant leurs renseignements sur les menaces.
Vous souhaitez renforcer les défenses numériques de votre organisation ? Découvrez ensuite les types courants de solutions de sécurité réseau.