

















中華人民共和国とのつながりが指摘される悪名高いサイバー集団Volt Typhoonは、不正アクセスやデータ窃取にとどまらず、活動を拡大している。Vanguard Panda、BRONZE SILHOUETTE、Dev-0391、UNC3236、Voltzite、Insidious Taurusとしても知られるこの国家支援型ハッカー集団は、将来の壊滅的なサイバー攻撃に向けた戦略的な動きとして、航空から海運に至る重要インフラ分野のネットワークに侵入している。
2024年2月7日、共同勧告がサイバーセキュリティ・アンド・インフラストラクチャ・セキュリティ庁(CISA)、国家安全保障局(NSA)、連邦捜査局(FBI)によって公表された。この勧告はVolt Typhoonの戦術を明らかにするとともに、これらの機関が支援する国際的な連携を示し、重要システムを狙う有害なサイバー脅威に対して世界規模で警戒する必要性を強調している。
Volt Typhoonによるサイバー侵入のタイムライン
2021年、BRONZE SILHOUETTEは、後にMicrosoftが「Volt Typhoon」と名付けた集団で、情報収集を目的に米国政府および防衛機関を標的にした。彼らはWebシェルを使い、脆弱なインターネットサーバー、特にヒューストン港を攻撃した。その後、通信企業、政府機関、公益事業者への攻撃が、予測可能なパターンで続いた。
2021年11月、FBIは公表したFatPipe VPNのエクスプロイトにより、Webシェル経由でバックドアアクセスが可能になっていた。初期段階では疑いが持たれていたものの、特定の鍵を使った暗号化通信によって、攻撃は以前のものと関連付けられ、組織的な活動であることが示された。
ヒューストン港の事件から1年後、グアムの大手通信事業者2社が相次いでサイバー攻撃を受けた。グアムは地政学的に重要であるため、通信事業者は主要な標的となる。通信事業者を侵害すれば、その重要なインフラに広範囲からアクセスできるようになるからだ。
Volt Typhoonは2023年、米国の複数の分野を再び攻撃し、その主な目的が広範囲の機能停止ではないかとの懸念を招いた。その後Microsoftはこの集団を「Volt Typhoon」と名付け、脆弱性を特定して悪用する綿密な手法を説明した。
2024年2月、CISA、NSA、FBIは、中国(PRC)のサイバー攻撃者が再び米国の重要インフラのITネットワークを事前に侵害し、大規模な米国危機が発生した場合に妨害できるよう準備していると警告した。
Volt Typhoonの攻撃手法
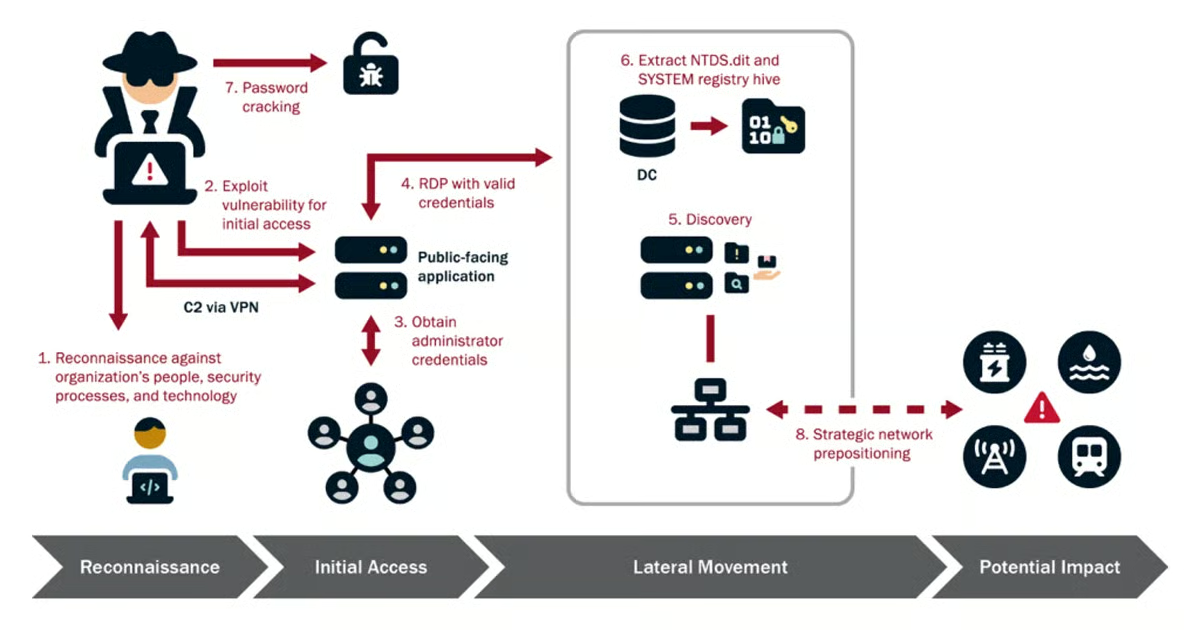
サイバーセキュリティ・アンド・インフラストラクチャ・セキュリティ庁(CISA)は、Volt Typhoonによるサイバー攻撃の複雑な実態を明らかにし、典型的な活動を偵察、初期アクセス、横展開、潜在的な影響の4段階に分類している。
偵察
偵察はVolt Typhoonのサイバー攻撃キャンペーンの出発点であり、綿密な計画と情報収集を特徴とする。彼らは高度なツールや技術を使ってインターネットをスキャンし、標的ネットワーク内の脆弱なデバイスを探す。インターネットに接続されたデバイスやサービスの発見・アクセスに特化した検索エンジンShodanなどのリソースを活用し、侵入経路になり得る箇所を特定する。
これは標的のネットワークインフラを詳細に評価するもので、ルーターやVPNなどの脆弱なデバイスの発見に重点を置く。Volt Typhoonは、ネットワークセキュリティとトポロジー、システム構成、潜在的な脆弱性に関する重要な知識を収集し、作戦の次の段階に備える。これにより、標的の防御における弱点を見極めてアプローチを適応させ、侵入の影響を拡大できる。
初期アクセス
広範な偵察データを得たVolt Typhoonは、特定した脆弱性を悪用して標的ネットワークの境界を突破する初期アクセスの段階へ移る。この段階では、インターネットに公開されたネットワーク機器に存在する既知の脆弱性やゼロデイ脆弱性を悪用し、標的環境への重要なアクセスを獲得する。ルーターやVPN、その他のネットワーク機器を侵入口として悪用し、ネットワーク内に足場を築く。
侵入すると、彼らはすぐに存在を確立し、アクセスを維持して発見を避けるため、バックドアやその他の永続化手法を頻繁に使う。これによりVolt Typhoonは、作戦の次の段階へ進み、重要なシステムやインフラに容易に入り込むために必要なものを得る。
横展開
初期アクセスに続き、Volt Typhoonは標的ネットワーク内で横展開の段階に入る。偵察中に入手した盗難認証情報や既存の脆弱性を使って、ネットワーク内で相互接続されたシステムを調べ、徐々に活動範囲を広げながら、他の重要な資産へのアクセスを獲得する。
この段階では、権限を体系的かつ段階的に昇格させ、目立たないように移動し、通常のネットワークトラフィックに紛れて検知を逃れる。Volt Typhoonがネットワーク全体で横展開する目的は、足場を広げ、侵入を深め、重要なインフラ構成要素に影響を与えたり破壊したりする能力を最大化することだ。
潜在的な影響
Volt Typhoonが複雑な戦術を駆使した結果、標的となったシステムやインフラに甚大な影響が及ぶ可能性がある。ネットワークへのアクセスと制御が強まれば、運用技術(OT)資産を改変し、重要なサービスを妨害できる。
彼らはセキュリティイベントログをひそかに収集し、Active Directoryのデータを破壊することで、制御を強化しながら発見を逃れ、被害の深刻度を高める可能性がある。その行為によって、電力網や浄水施設などの主要サービスが広範囲に混乱し、機密データが侵害され、国家安全保障が損なわれるおそれがある。
環境寄生型の攻撃手法
Volt TyphoonはLiving off the Land(LotL)戦術を使い、正規のシステムツールを利用して、標的環境への長期的かつ検知されにくいアクセスを維持する。従来のマルウェアではなく、WindowsなどのOSに組み込まれた機能を使って悪意ある活動を実行する。また、Windows Management Instrumentation(WMI)やコマンドライン機能などのネイティブなシステムユーティリティを使い、通常のネットワークトラフィックに紛れ込ませることで行動を隠す。
「環境寄生型バイナリ」を使うことで、通常のシステム特性に活動を隠し、単純なエンドポイントセキュリティ対策を回避する。Volt Typhoonはカスタムツールを必要とせずに目立たない形で活動を実行できるため、秘匿性と永続性をさらに高められる。
LotLは2018年に登場し、密かな永続化と検知回避に有効だったことから、悪意ある攻撃者の間で広く使われる戦術となった。アナリストやセキュリティソフトウェアは、正常な活動を装った悪意ある活動の発見に苦労することが多く、侵入検知や緩和策の実施を難しくしている。
LotL戦術を使うのは、Volt Typhoonのような国家主体の組織だけではない。リモート監視・管理ツールを使ってマルウェアを拡散したいランサムウェア攻撃者も利用している。攻撃者が進化を続ける中、LotLは今後さらに拡大すると予測される。これは今後数年間、サイバーセキュリティの専門家に大きな困難をもたらす可能性がある。
緩和策
Active Directoryのセキュリティおよび復旧プラットフォームSemperisのCEOであるMickey Bresman氏は、重要システムのレジリエンスを高めるため、「侵害を前提とする意識」を持ち、強固な緩和策を確立することの重要性を強調している。また、Volt Typhoonのハッカーがネットワークに侵入して離脱する容易さと頻度は、警戒を促すべきものだと指摘する。
Volt Typhoonがもたらすネットワークセキュリティ上の脅威に対抗するため、Bresman氏は次の重要な緩和策を提案している。
- 重要システムを評価する:組織は、サイバー攻撃の一般的な標的であるActive Directory(AD)などのインフラを含め、重要なシステムを特定して優先順位を付ける必要がある。
- 侵害を前提とする:1つの侵害された環境やマルウェアが検出された場合、さらに多くの侵害が起きていると考えるべきだ。
- 不正な変更を監視する:ADインフラ、特に権限を昇格されたネットワークアカウントやグループをリアルタイムで監視する。
- クリーンリカバリーを実施する:システムを定期的にバックアップし、セキュリティ問題が発生した後はクリーンリカバリーを実行する。これには、環境が侵害されていないことを確認するための徹底的なフォレンジック調査と検査が含まれる。
- フォレンジック調査を実施する:侵害された環境を保存し、侵害の範囲と、存在する可能性のある脆弱性を特定するため、徹底的なフォレンジック調査を行う。
Semperisが対応したインシデントの経験から、中国やロシアなどの国家に支援された攻撃者は、ネットワーク侵害を執拗に試みている。Volt Typhoonのようなサイバー敵対者による脅威は増大している。長年にわたり数え切れないほどの警告が発せられてきたにもかかわらず、悪意ある攻撃者は何の結果も受けずに活動しており、組織は自らのセキュリティが侵害されることを前提に運用すべきだという事実を浮き彫りにしている。
Volt Typhoonが用いる複雑な手法は、ネットワークインフラに対するサイバーセキュリティ上の危険が続いていることを示す警告サインだ。有害な攻撃者に先んじるため、関係者は警戒を怠らず、セキュリティ対策を継続的に改善するとともに、脅威インテリジェンスを強化しなければならない。
組織のデジタル防御を強化したいなら、次に読むべき一般的なネットワークセキュリティソリューションはこちら。