

















Ransomware wird offenbar immer schlimmer. Cybersicherheitsforscher haben vergangene Woche enthüllt, dass eine neue Ransomware-Gruppe namens Onyx größere Dateien einfach zerstört, anstatt sie zu verschlüsseln.
Wie das MalwareHunterTeam in einem Twitter-Thread anmerkte: „Da es sich bei der verwendeten Ransomware um minderwertige Schadsoftware handelt, zerstört sie einen Teil der Dateien der Opfer.“
Das Team empfiehlt: „Kein Unternehmen sollte diesen Idioten Geld zahlen … aber sie stehlen auch Dateien.“
Die meisten Bedrohungsakteure konzentrieren sich darauf, Daten zu sperren, teilweise mit innovativen Techniken, um Erkennungstools zu umgehen. Die Opfer sollen dadurch gezwungen werden, das Lösegeld im Austausch für die gestohlenen Daten zu zahlen.
Die Onyx-Ransomware-Gruppe macht sich nicht die Mühe, Dateien zu verschlüsseln. Jede Datei mit einer Größe von mehr als 2 MB, was in Unternehmen ziemlich häufig vorkommt, wird einfach zerstört. Anders als bei anderen Ransomware-Varianten lassen sich Dokumente nicht mit einem Entschlüsselungsschlüssel wiederherstellen.
Durch ein derart niedriges Größenlimit sind die meisten Dateien auf den Computern der Opfer betroffen. Wenn es außerdem um Geld geht, wie man es von einer Ransomware-Gruppe erwarten würde, erscheint dieser Ansatz fragwürdig. Warum sollten Unternehmen ein Lösegeld zahlen, wenn sie wissen, dass sie die meisten Dateien nicht wiederherstellen können?
In derselben Woche, in der die REvil-Ransomware-Gruppe offenbar zurückgekehrt ist, sind dies harte Zeiten für Cybersicherheitsexperten.
Lesen Sie auch: Die besten Backup-Lösungen zum Schutz vor Ransomware
Analyst: Onyx-Lösegeld nicht zahlen
Das MalwareHunterTeam veröffentlichte auf Twitter ein Codebeispiel:
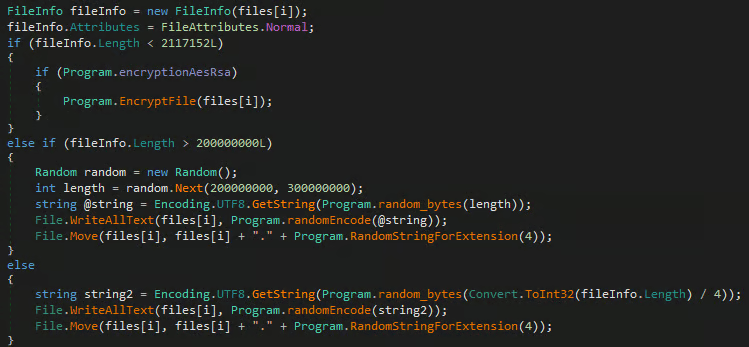
Die Hacker verwenden den oben gezeigten .NET-Code, um jede Datei mit mehr als 2 MB mit Datenmüll zu überschreiben. Nur kleine Dateien unter 2 MB werden verschlüsselt. Die übrigen Dateien werden mit zufälligen, unbrauchbaren Daten überschrieben, sodass sie anschließend nicht mehr entschlüsselt werden können.
Zunächst war unklar, ob dieses Verhalten von Anfang an geplant war oder auf einen Fehler bei der Implementierung zurückging. Jiří Vinopal, Forensik- und Malware-Analyst sowie Reverse Engineer bei CERT, twitterte jedoch, dass die Onyx-Ransomware wahrscheinlich auf dem Chaos-Ransomware-Builder basiert, der große Dateien systematisch überschreibt:
„Eine Anmerkung von @malwrhunterteam, die bereits bestätigt wurde und zeigt, dass es so funktioniert:
1 – für kleine Dateien.
2 – für große Dateien.
3 – für Dateien dazwischen. Im Verschlüsselungsmodus werden kleine Dateien verschlüsselt, die übrigen überschrieben. Im Überschreibmodus werden kleine Dateien nicht angefasst – übersprungen –, die übrigen überschrieben.“
Daher kann man davon ausgehen, dass dies beabsichtigt war und die Opfer das Lösegeld nicht zahlen sollten, da dies das Problem nicht lösen würde und die Erpressung nach der Zahlung sogar weitergehen könnte.
Lesen Sie auch: Die besten Tools zum Entfernen von Ransomware
Ähnlich dem Conti-Lösegeldschreiben
Vor zwei Jahren veröffentlichte die Conti-Ransomware-Gruppe gestohlene Daten, selbst wenn die Opfer das Lösegeld gezahlt hatten.
Das MalwareHunterTeam stellte fest, dass die von Onyx für die Opfer hinterlassenen Anweisungen „größtenteils eine Kopie des Conti-Schreibens“ sind, und teilte folgendes Beispiel:
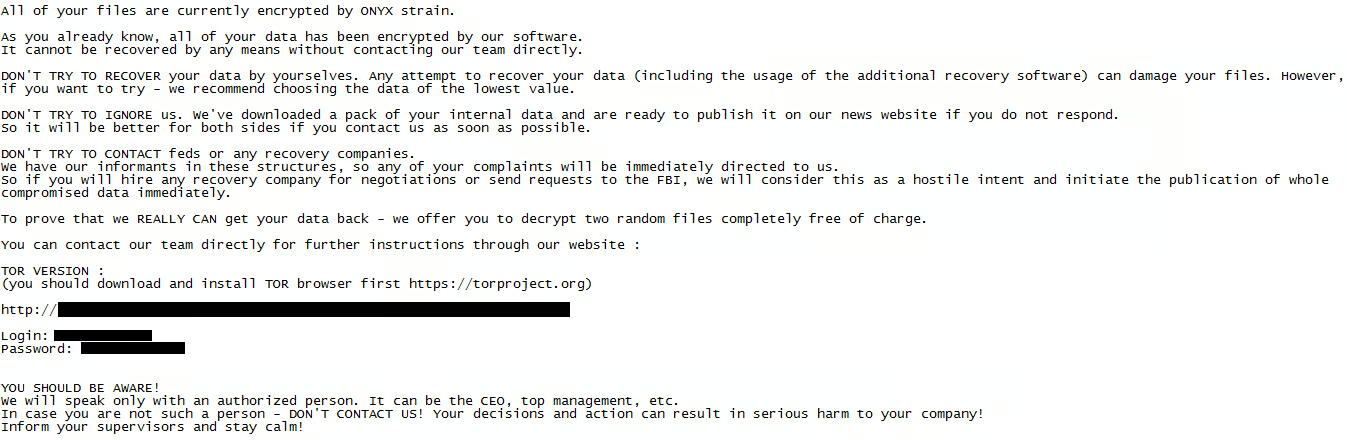
Die Hacker bieten an, „zwei zufällige Dateien völlig kostenlos“ zu entschlüsseln, um zu beweisen, dass sie „die Daten tatsächlich zurückholen können“. Wenn Sie jedoch nicht gerade Nachforschungen anstellen und wissen, was Sie tun, sollten Sie deren Website nicht über Tor besuchen und sich nicht mit den in dem Schreiben angegebenen Zugangsdaten verbinden. Andernfalls könnten Sie sich zusätzliche Probleme einhandeln.
Die Hacker beschreiben ihre neue Variante als „Algorithmus auf Militärniveau“, um ihre Opfer zu beeindrucken – doch das ist offensichtlich nicht der Fall.
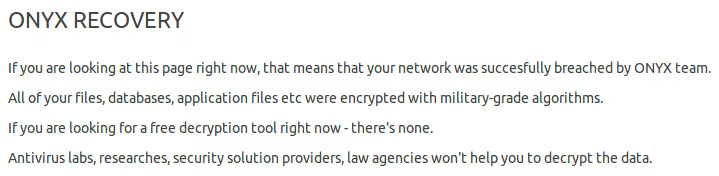
Das MalwareHunterTeam fand jedoch sechs weitere Organisationen, die von Onyx kompromittiert wurden und auf der Onion-Website der Gruppe (im Bereich „Onyx news“) aufgeführt sind. Trotz der Unmöglichkeit einer Datenwiederherstellung sollte man die Bedrohung daher ernst nehmen.
Bisher bleibt die Strategie von Onyx unklar. Möglich ist, dass dieses destruktive Programm vorerst die einzige Waffe der Ransomware-Gruppe ist.
Das MalwareHunterTeam stellte fest, dass die Hacker Dateien nicht nur verschlüsseln und zerstören, sondern auch Daten stehlen, um ihren Opfern mit einer möglichen Veröffentlichung zu drohen. Diese Taktik ist nicht wirklich überraschend, da solche „Doppelbedrohungen“ bei Ransomware-Angriffen inzwischen weit verbreitet sind.
Selbst wenn die Ransomware Daten nicht verschlüsseln und sperren kann (oder sie in diesem Fall nicht zerstören kann), können die Angreifer ihrem Ziel weiterhin drohen, um eine Zahlung zu erzwingen. Die Opfer sollten mit Datenleaks rechnen.
Lesen Sie auch: So erholen Sie sich von einem Ransomware-Angriff
So schützen Sie sich vor destruktiver Ransomware
Auch wenn sich die Motive der Gruppe nur schwer vollständig ermitteln lassen, könnte ihr destruktiver Ansatz die Bedrohungslandschaft im Jahr 2022 verändern.
Obwohl die meisten Opfer von Ransomware-Angriffen ihre Daten niemals wiedererlangen – selbst wenn ihnen im Austausch für Geld ein sogenannter „Entschlüsseler“ angeboten wird –, könnte dieser Angriff den Beginn eines neuen Paradigmas markieren, in dem der Einsatz von Entschlüsselungsschlüsseln als Druckmittel für Bedrohungsakteure keinen Sinn mehr ergibt.
Tools zum Entfernen von Ransomware und Sicherheitslösungen machen Ransomware-Angriffe immer schwieriger, was zumindest teilweise erklären könnte, warum die Angreifer lieber Dateien zerstören. Außerdem kann dies dazu genutzt werden, Unternehmen mit weiteren Angriffen zu drohen: Wenn sie das Lösegeld nicht zahlen, verlieren sie mit Sicherheit noch mehr Daten – und diese werden öffentlich gemacht.
Die einzige Möglichkeit, solche verheerenden Angriffe einzudämmen, besteht darin, sich auf Techniken nach der Kompromittierung und laterale Bewegungen vorzubereiten. Dazu sind klassische Sicherheitshygiene und Sensibilisierung, Endpunktüberwachung, Netzwerksegmentierung, Patch-Management und regelmäßige Backups erforderlich – allerdings nur als Ausgangspunkt.
Unternehmen sollten sich mit effizienten Backup-Routinen auf Ransomware-Angriffe vorbereiten, die die Daten vor Ransomware-Angriffen schützen.
Backups können von Hackern beschädigt oder gelöscht werden. Deshalb sind Penetrationstests erforderlich, um echte Angriffe zu simulieren und fehlerhafte Abläufe zu korrigieren. Versionierung und Rollbacks werden ebenfalls dringend empfohlen.
Darüber hinaus können Sie spezielle Software einsetzen, um Backups zu verteilen, oder für jeden Desktop separate Cloud-Konten verwenden, um die destruktive Malware einzudämmen.
Denken Sie daran, dass Ransomware nicht nur große Unternehmen betrifft. Viele kleine Unternehmen mussten nach einem Ransomware-Angriff Insolvenz anmelden. Selbst wenn der Hacker wusste, dass die Opfer weder das Lösegeld zahlen noch den Datenverlust verkraften konnten, griff er sie ohne Gnade an.
Die CISA betreibt eine Website zur Bekämpfung von Ransomware-Angriffen. Das ist ein guter Ausgangspunkt, um die eigene Situation einzuschätzen und die Organisation auf Ransomware-Vorfälle vorzubereiten.
Lesen Sie weiter: Die besten Dienste zum Entfernen und Wiederherstellen von Ransomware