

















ランサムウェアの被害は悪化の一途をたどっているようだ。サイバーセキュリティ研究者は先週、Onyxと呼ばれる新たなランサムウェア集団が、ファイルを暗号化するのではなく、大容量ファイルを単純に破壊していることを明らかにした。
MalwareHunterTeamがTwitterのスレッドで指摘したように、「彼らが使っているランサムウェアは粗悪なスキッドウェアなので、被害者のファイルの一部を破壊している」。
同チームは、「どの企業もこの愚か者たちに金を払うべきではない……しかし、彼らはファイルも盗んでいる」と推奨している。
多くの脅威アクターはデータのロックに注力しており、時には革新的な手法で検知ツールを回避している。盗み出したデータと引き換えに身代金を支払わせるのが狙いだ。
Onyxランサムウェア集団は暗号化を行わない。企業ではごく一般的な、2MBを超えるファイルはすべて単純に破壊される。他のランサムウェア亜種とは異なり、復号キーで文書を復元することはできない。
このようにサイズ上限が低いと、被害者のコンピューター上にあるファイルの大半が対象になる。さらに、ランサムウェア集団なら当然予想される金銭目的だとすれば、この手法は疑問に思える。大半のファイルを復元できないと分かっているのに、なぜ企業が身代金を支払うのだろうか。
REvilランサムウェア集団がどうやら復活したのと同じ週に起きたこの事件は、サイバーセキュリティの専門家にとって厳しい情勢を示している。
関連記事:ランサムウェア対策に最適なバックアップソリューション。
アナリスト:Onyxの身代金を支払うな
MalwareHunterTeamはTwitterにコードサンプルを投稿した:
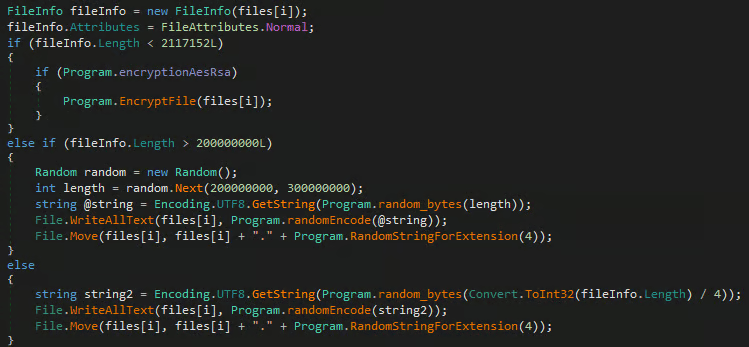
ハッカーは上記の.NETコードを使い、2MBを超えるファイルをジャンクデータで上書きする。2MB未満の小さなファイルだけが暗号化される。残りのファイルはランダムな破損データで上書きされるため、その後に復号する方法はない。
この挙動が当初からの計画だったのか、実装上のバグの結果だったのかはやや不明確だった。しかし、CERTのフォレンジック/マルウェアアナリスト兼リバースエンジニアであるJiří Vinopal氏は、Onyxランサムウェアが大容量ファイルを体系的に上書きするChaosランサムウェアビルダーを基にしている可能性が高いとツイートした:
「@malwrhunterteamが追加した注記があり、すでに次のように動作することが確認されている:
1 – 小さなファイル用。
2 – 大きなファイル用。
3 – その中間用。暗号化モードでは、小さなファイルは暗号化され、その他は上書きされる。上書きモードでは、小さなファイルは処理されずスキップされ、その他は上書きされる」
したがって、これは意図的なものだったと考えてよく、被害者は身代金を支払うべきではない。支払っても問題は解決せず、支払い後も恐喝が続く可能性さえあるからだ。
関連記事:おすすめのランサムウェア駆除ツール。
Contiの身代金要求書に類似。
2年前、Contiランサムウェア集団は、被害者が身代金を支払った場合でも盗み出したデータを公開した。
MalwareHunterTeamは、Onyxが被害者に残した指示について「ほとんどContiの要求書のコピー&ペースト」だと指摘し、次の例を共有した:
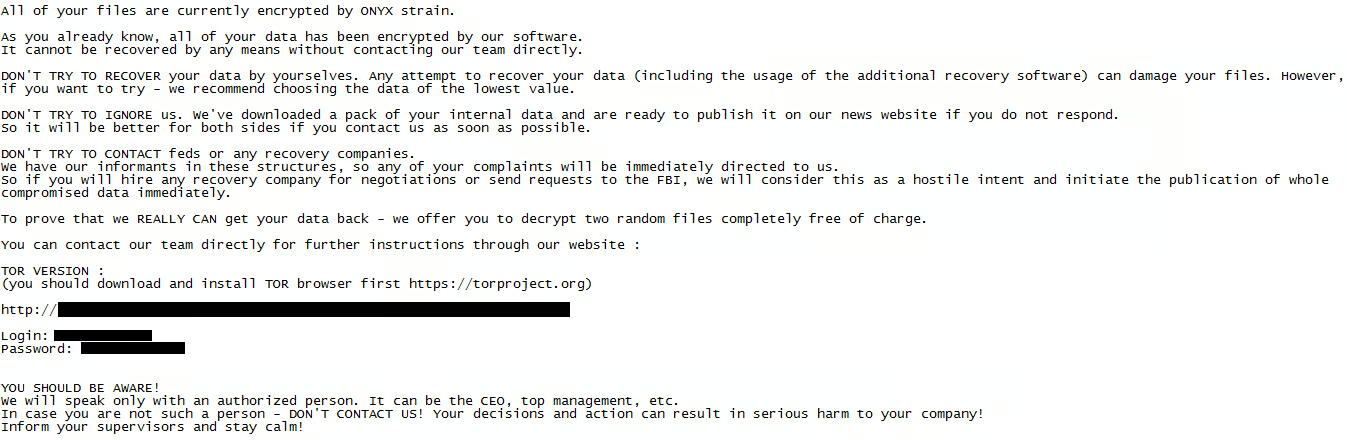
ハッカーは、「本当にデータを取り戻せる」ことを証明するため、「ランダムに選んだ2つのファイルを完全に無料で」復号すると申し出ている。しかし、調査目的で、かつ何をしているかを理解しているのでなければ、Torを使って彼らのWebサイトにアクセスしたり、要求書に記載された認証情報で接続したりしてはいけない。そうしなければ、さらに問題を抱えることになりかねない。
ハッカーは被害者を感心させるため、新たな亜種を「軍用グレードのアルゴリズム」と説明しているが、明らかに事実ではない。
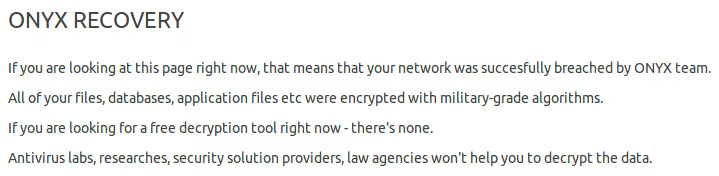
しかし、MalwareHunterTeamは、Onyxのオニオンサイト(「Onyx news」セクション)で、ほかにも6つの組織が侵害されたことを確認した。データを復元できないとしても、この脅威は深刻に受け止めるべきだ。
現時点ではOnyxの戦略は依然として不明確であり、この破壊的なプログラムが、今のところランサムウェア集団が持つ唯一の武器である可能性もある。
MalwareHunterTeamは、ハッカーがファイルを暗号化・破壊するだけでなく、被害者を脅してデータを公開すると脅迫するためにデータも盗んでいることを突き止めた。この手口は特に意外ではない。現在、ランサムウェア攻撃ではこのような「二重脅迫」がかなり一般的になっているからだ。
実際、ランサムウェアがデータの暗号化やロック(今回の場合は破壊)に失敗したとしても、攻撃者は標的に支払いを迫り続けることができる。被害者は、データの一部が流出することを覚悟すべきだ。
関連記事:ランサムウェア攻撃から復旧する方法。
破壊的ランサムウェアから身を守る方法。
集団の動機をすべて把握するのはかなり難しいが、その破壊的な手法は2022年の脅威情勢を一変させる可能性がある。
ランサムウェア攻撃の被害者の多くは、金銭と引き換えにいわゆる「復号ツール」が提供された場合でもデータを取り戻せない。この攻撃は、復号キーをてこにすることがもはや脅威アクターにとって意味をなさない、新たなパラダイムの始まりになる可能性がある。
ランサムウェアの駆除ツールやセキュリティツールによってランサムウェア攻撃の実行はますます難しくなっており、それがファイル破壊を好む理由の少なくとも一部を説明しているのかもしれない。さらに、企業を追加攻撃で脅すためにも利用できるため、身代金を支払わなければ、確実により多くのデータを失い、しかも公開されることになる。
このような壊滅的な攻撃を軽減する唯一の方法は、侵害後の攻撃手法やラテラルムーブメントに備えることだ。そのためには、従来のセキュリティ衛生に加え、セキュリティ意識、エンドポイント監視、ネットワークのセグメンテーション、パッチ管理、定期的なバックアップが必要だが、これはあくまで出発点にすぎない。
企業は、ランサムウェア攻撃からデータを守る効率的なバックアップ体制を整えて、攻撃に備えるべきだ。
バックアップはハッカーによって破損・削除される可能性があるため、実際の攻撃を模倣する侵入テストを実施し、不備のある手順を修正する必要がある。バージョン管理とロールバックも強く推奨される。
さらに、専用ソフトウェアでバックアップを分散したり、破壊的なマルウェアを封じ込めるためにデスクトップごとに別々のクラウドアカウントを使ったりする方法もある。
ランサムウェアの標的は大企業だけではないことを忘れてはならない。ランサムウェア攻撃の後に破産を申請した中小企業は数多くある。ハッカーが被害者には身代金を支払うこともデータを失うこともできないと分かっていたとしても、容赦なく攻撃してきた。
CISAはランサムウェア攻撃対策に特化したWebサイトを公開している。状況を評価し、ランサムウェア事案に備えて組織を準備するには、ここから始めるとよい。
次の記事:おすすめのランサムウェア駆除・復旧サービス。