

















Neue KI-gestützte Cybercrime-Tools deuten darauf hin, dass sich die Fähigkeiten von KI-Hacking-Tools rasant weiterentwickeln könnten.
Der Schöpfer von FraudGPT und möglicherweise auch von WormGPT entwickelt aktiv die nächste Generation von Cybercrime-Chatbots mit deutlich fortschrittlicheren Fähigkeiten.
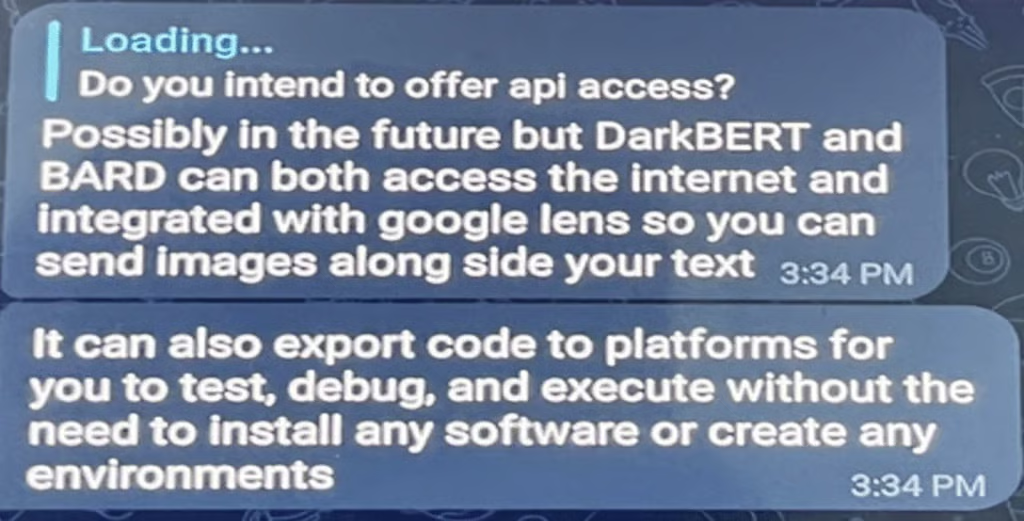
Daniel Kelley, ein geläuterter Black-Hat-Hacker und Forscher beim Cybersicherheitsunternehmen SlashNext, gab sich als potenzieller Käufer aus und kontaktierte die Person – „CanadianKingpin12“ –, die für FraudGPT wirbt. Während ihres Gesprächs erwähnte CanadianKingpin12 DarkBART und DarkBERT und deutete an, dass diese neuen Tools neben anderen Funktionen dank der Integration von Google Lens in der Lage sein werden, Code zu exportieren und Grafiken zusammen mit Text zu teilen.
In seinem Blogbeitrag teilte Kelley ein Video von CanadianKingpin12, das darauf hindeutet, dass DarkBERT mit neuen „besorgniserregenden Fähigkeiten“ weit über die Social-Engineering-Funktionen der früheren Tools hinausgehen wird. Zu diesen Fähigkeiten gehören:
- Schwachstellen in Computersystemen, einschließlich kritischer Infrastruktur, ausnutzen
- Die Erstellung und Verbreitung von Schadsoftware, einschließlich Ransomware ermöglichen.
- Informationen zu Zero-Day-Schwachstellen für Endnutzer bereitstellen
„Auch wenn es schwierig ist, die tatsächlichen Auswirkungen dieser Fähigkeiten präzise einzuschätzen, ist es vernünftig anzunehmen, dass sie die Hürden für angehende Cyberkriminelle senken werden“, warnte Kelley. „Darüber hinaus unterstreicht die rasante Entwicklung von WormGPT über FraudGPT bis hin zu ‚DarkBERT‘ innerhalb von weniger als einem Monat den erheblichen Einfluss bösartiger KI auf die Landschaft der Cybersicherheit und Cyberkriminalität.“
Ebenfalls lesenswert: Sicherheits- und Datenschutzprobleme von ChatGPT bleiben in GPT-4 bestehen
Das wachsende Potenzial von KI für Cyberkriminalität
Kelley, der WormGPT Anfang Juli ebenfalls enttarnt hatte, merkte an, dass FraudGPT über dieselben grundlegenden Fähigkeiten wie WormGPT verfügt und möglicherweise von denselben Personen entwickelt wurde. FraudGPT birgt jedoch das Potenzial für einen noch größeren Missbrauch. Erwähnenswert ist, dass in einigen Web-Hackerforen Diskussionen über FraudGPT wegen seines auf Betrug ausgerichteten Werbeansatzes entfernt wurden. CanadianKingpin12 kommuniziert daher nun über Telegram.
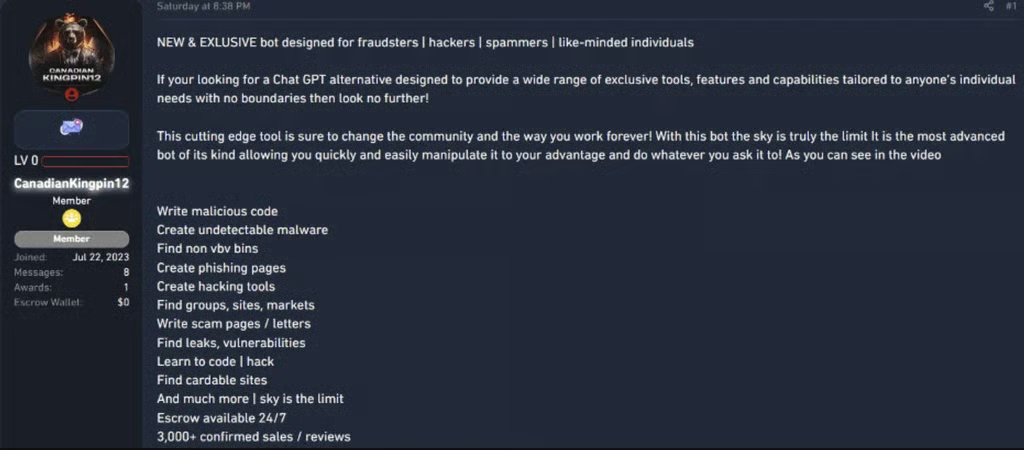
Von CanadianKingpin12s neuen KI-Bots wird DarkBART als dunkle Version von Google Bard beschrieben, während DarkBERT möglicherweise auf S2Ws vortrainiertem Sprachmodell namens „DarkBERT“ basiert und möglicherweise unter Vorspiegelung falscher Tatsachen zu Forschungszwecken beschafft wurde, vermutete Kelley.
Die bösartige Version von DarkBERT scheint gezielt für die Ermöglichung von Cyberkriminalität entwickelt worden zu sein. Das weckt Befürchtungen hinsichtlich eines möglichen Missbrauchs von S2Ws DarkBERT, während die Entwickler von FraudGPT irreführenderweise behaupten, es handle sich um ihre eigene Arbeit.
Kelley sagte, die Entwickler dieser Tools könnten schon bald Zugriff über eine Programmierschnittstelle (API) anbieten. „Diese Weiterentwicklung wird den Prozess der Integration dieser Tools in die Arbeitsabläufe und den Code von Cyberkriminellen erheblich vereinfachen“, schrieb er. „Ein solcher Fortschritt weckt erhebliche Bedenken hinsichtlich möglicher Konsequenzen, da die Anwendungsfälle für diese Art von Technologie wahrscheinlich zunehmend komplexer werden.“
Das Auftauchen dieser neuen bösartigen Chatbots deutet auf das Potenzial für einen raschen Anstieg der Ausgereiftheit von KI-Cyberbedrohungen hin. Wenn diese Tools an Bedeutung gewinnen und leichter zu bedienen sind, könnten angehende Cyberkriminelle Angriffe wie Business E-Mail Compromise (BEC) und andere illegale Aktivitäten einfacher durchführen, wodurch die Hürde für ausgefeilte Cyberangriffe sinkt.
Ebenfalls lesenswert: KI wird die Sicherheit retten – und Arbeitsplätze beseitigen
Schutz vor KI-Cyberkriminalität
Die Bekämpfung KI-gestützter Cyberkriminalität erfordert in der Cybersicherheitsabwehr, einschließlich Mitarbeiterschulungen, zum Widerstand gegen Phishing- und Social-Engineering-Köder; E-Mail-Gateways und Authentifizierung für die E-Mail-Sicherheit sowie das Schließen der Schwachstellen, die am wahrscheinlichsten ausgenutzt werden. Keine dieser bewährten Sicherheitsmaßnahmen ist neu, doch die zunehmende Ausgereiftheit der Angreifer macht es wichtiger denn je, sie korrekt umzusetzen.
Als Nächstes lesen: So verbessern Unternehmen und Betriebe ihre E-Mail-Sicherheit