

















Die Verwaltung mobiler Apps und Geräte ist heutzutage eine Herausforderung für alle Unternehmen. Eine Technologie, die sich entwickelt hat, um mobile Sicherheit, Zugriffsverwaltung und Kontrolle zu gewährleisten, ist Enterprise Mobility Management (EMM).
EMM ist die Kombination aus Mobile Device Management (MDM) und Bring-your-own-Device-(BYOD-)Praktiken in einer Lösung, die inzwischen häufig als Teil umfassenderer Endpoint-Management-Suiten angeboten wird.
In diesem Leitfaden geben wir einen Überblick über die Funktionen und führenden Anbieter, die den EMM-Markt heute prägen.
Was ist EMM?
Das BYOD-Phänomen, bei dem Beschäftigte ihre eigenen Geräte zur Arbeit mitbringen, stellte Unternehmen vor Herausforderungen, wenn es darum ging, den sicheren Zugriff auf Netzwerke und Daten aufrechtzuerhalten. MDM war die erste Antwort auf diese Herausforderung und konzentrierte sich auf die Geräteregistrierung und den Zugriff. Auch Mobile Application Management (MAM) kam auf, um Daten und Anwendungen auf Mobilgeräten zu kontrollieren.
Diese Technologien wurden durch Enterprise Mobility Management (EMM) abgelöst – eine anspruchsvolle Kombination aus Technologien, Richtlinien und Prozessen, die MDM und MAM vereint und Zugriff, Datenschutz, App-Management, Bedrohungsmanagement, die Trennung persönlicher und geschäftlicher Daten sowie Transparenz und Kontrolle bietet.
Bei EMM geht es also um die Verwaltung der Nutzung unternehmenseigener und mitarbeitereigener Mobilgeräte in jeder Organisation. EMM bietet Einblick in die Anwendungen und Daten, auf die über Mobilgeräte zugegriffen wird, um potenzielle Risiken zu begrenzen und die Einhaltung unternehmensinterner Vorgaben zu gewährleisten. Doch EMM ist auch ein sich ständig veränderndes Feld.
Um der stetig wachsenden Vielfalt an Geräteplattformen und den neuesten Mobilitätstrends gerecht zu werden, kommen laufend neue Funktionen hinzu. Der jüngste Trend besteht darin, dass Anbieter EMM-Funktionen zunehmend in umfassenderen Endpoint-Management-Plattformen anbieten.
Lesen Sie auch: Die besten Endpoint-Detection-and-Response-(EDR-)Lösungen
Eine EMM-Lösung auswählen
Wir haben die führenden EMM-Produkte bewertet, um einen Überblick über die wichtigsten Funktionen zu geben, die Unternehmen benötigen, um Mobilität zu kontrollieren und Sicherheitsrisiken zu begrenzen. Auf der grundlegendsten Ebene benötigen alle Unternehmen drei zentrale Funktionen von einer EMM-Lösung:
- Transparenz: Zu wissen, was auf Mobilgeräten ausgeführt wird, ist entscheidend, um Compliance-Richtlinien zu erstellen und potenzielle Risiken erkennen zu können. Einfach ausgedrückt: Wenn Sie nicht wissen, was ausgeführt wird, wie wollen Sie dann das Risiko kontrollieren?
- Sicherer Zugriff: Die Möglichkeit, mobilen Nutzern sicheren Zugriff auf Anwendungen und Daten zu gewähren, ist ein Kernelement von EMM. Unternehmen müssen ihren Nutzern unbedingt einen sicheren Zugriff auf Anwendungen ermöglichen und gleichzeitig angemessene Sicherheitskontrollen aufrechterhalten.
- Datenschutz: Mobile Malware kommt vor; die besten EMM-Lösungen bieten Funktionen gegen Malware und zum Datenschutz, um das Risiko von Sicherheitsverletzungen und Datenverlusten zu begrenzen.
Über die Grundlagen hinaus gehören zu den erweiterten Funktionen, die eine EMM-Lösung bieten kann: sichere Webbrowser mit gekapselten Internetsitzungen, die das Angriffsrisiko begrenzen, Überwachung von Anwendungsleistung und -sicherheit, Anwendungskataloge sowie die Integration mit Cloud-Anwendungen.
8 führende Enterprise-Mobility-Management-Lösungen
Auf dem heutigen Markt gibt es zahlreiche EMM-Anbieter. Einige verfügen lediglich über grundlegende BYOD-Sicherheitsfunktionen, während andere auf MAM beschränkt sind. Die nachfolgend aufgeführten Anbieter bieten BYOD- und MAM-Sicherheitsfunktionen als Teil einer umfassenden EMM-Sicherheitslösung. Einige bieten EMM außerdem als Bestandteil eines größeren Endpoint-Management-Pakets an.
VMware AirWatch
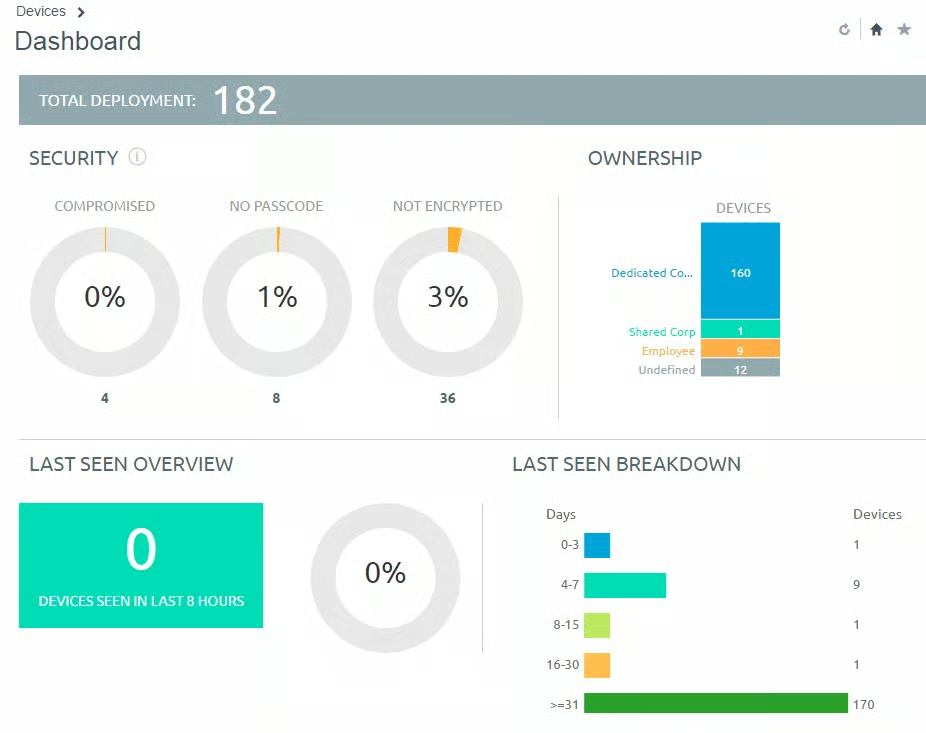
VMware – inzwischen Teil von Dell – ist für seine Servervirtualisierungstechnologien bekannt, spielt aber auch im EMM-Bereich eine wichtige Rolle. Das Unternehmen übernahm 2014 das in Atlanta ansässige Unternehmen AirWatch. Heute wird VMware AirWatch von mehr als 16.000 Unternehmen weltweit eingesetzt.
Diese EMM-Plattform ermöglicht es Nutzern, jedes Gerät, jede App und jedes mobile Nutzungsszenario zentral zu verwalten – sowohl unternehmenseigene Geräte als auch BYOD-Geräte.
Wichtige Unterscheidungsmerkmale
- Verwaltung des Lebenszyklus jedes Endpunkts über alle gängigen Betriebssysteme hinweg in einer einzigen Managementkonsole.
- App-basierte Verwaltung für BYOD- oder branchenspezifische Nutzungsszenarien wie Kiosk- oder gemeinsam genutzte Geräte.
- Bereitstellung und Verwaltung beliebiger Apps – nativ, webbasiert oder remote – über einen einzigen App-Katalog auf jedem Gerät, mit integriertem Single Sign-on (SSO).
- Automatisierungs-Engines zur Vereinfachung der Gerätebereitstellung und des täglichen Mobilitätsmanagements.
- Mehrschichtige Sicherheit für Nutzer, Endpunkt, App, Daten und Netzwerk.
- Alle Sicherheitseinstellungen und Richtlinien lassen sich auf einer Plattform konfigurieren.
- Die Produktivitäts-App-Suite VMware Workspace ONE ist mit AirWatch verfügbar und ermöglicht sicheren Zugriff auf Geschäftsanwendungen sowie die Verwaltung von Identitäten.
- Vereinheitlichtes Endpoint-Management.
Ivanti MobileIron
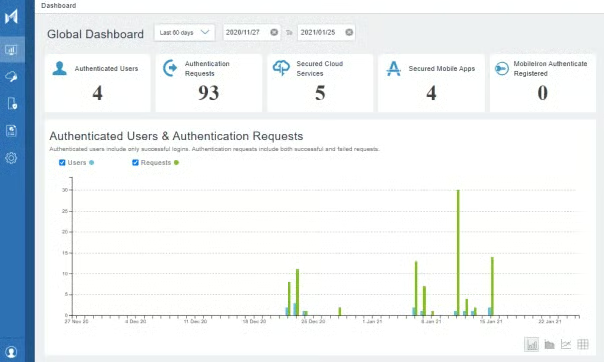
Ivanti Neurons for MDM, vor der Übernahme durch Ivanti als MobileIron bekannt, ist eine cloudbasierte Suite für vereinheitlichtes Endpoint-Management, die sicheren Zugriff auf Daten und Apps von jedem Gerät aus ermöglicht.
Wichtige Unterscheidungsmerkmale
- Einfacher Onboarding- und Bereitstellungsprozess für die IT mit allen Apps, Einstellungen und Sicherheitskonfigurationen.
- Native Benutzererfahrung auf jedem Gerät und Betriebssystem.
- Verwaltung und Schutz beliebiger iOS-, macOS-, Android- und Windows-Geräte.
- Der Zero-Trust-Ansatz stellt sicher, dass nur autorisierte Nutzer, Geräte, Apps und Dienste auf Unternehmensressourcen zugreifen können.
- Umfasst Funktionen für Zero Sign-on und die Abwehr mobiler Bedrohungen.
Citrix Endpoint Management
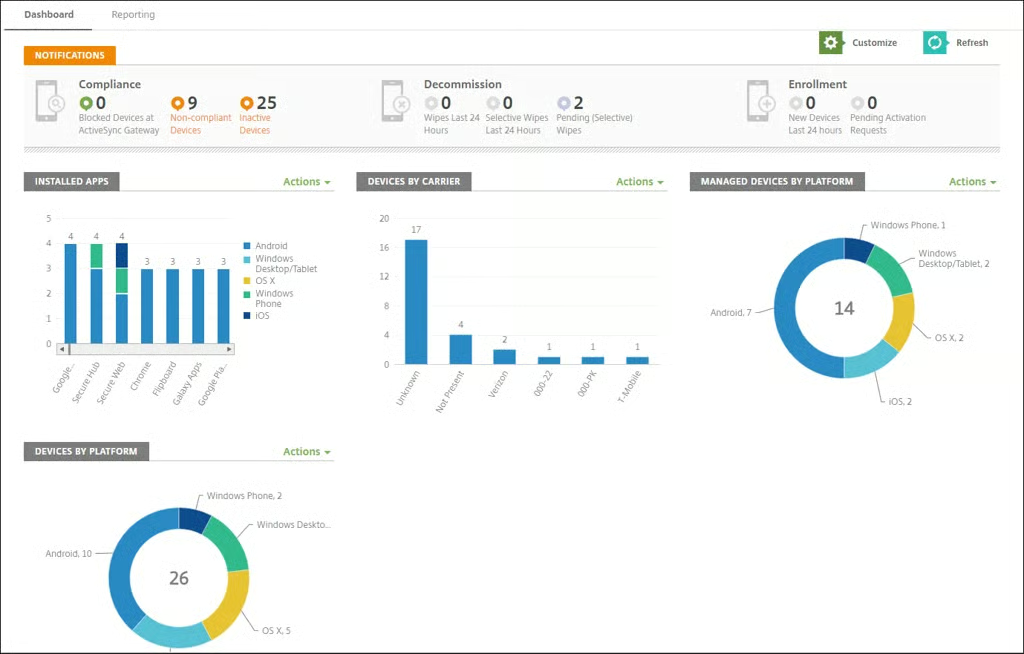
Citrix kann auf eine lange Geschichte bei der Bereitstellung virtueller Remote-Desktops zurückblicken. Die EMM-Technologien des Unternehmens gingen aus der Übernahme des MDM-Anbieters Zenprise hervor. Die EMM-Lösung Citrix XenMobile kombiniert Zenprise MDM mit den MAM-Technologien von Citrix Cloud Gateway.
Kürzlich ergänzte das Unternehmen die Möglichkeit, EMM-Funktionen über die umfassendere Plattform Citrix Endpoint Management zu verwalten.
Wichtige Unterscheidungsmerkmale
- Sichert jeden Endpunkt und verwaltet alle Endpunkte über dieselbe Konsole.
- Erweitert Bereitstellungen von Microsoft Endpoint Manager (ehemals Intune).
- Eine einfache, konsistente Möglichkeit, Desktops, Laptops, Smartphones und Tablets von Mitarbeitern über eine einzige Plattform zu verwalten.
- Citrix XenMobile wird vom internen IT-Team bereitgestellt, betrieben, gewartet und abgesichert.
- Citrix Endpoint Management wird als Dienst bereitgestellt und kann über Citrix Cloud in nur zwei Stunden eingerichtet werden.
- Neue Funktionen und Fehlerbehebungen werden alle drei Wochen bereitgestellt.
- Integrierte Redundanz und zuverlässige Leistung.
- Daten werden mit Azure Transparent Data Encryption (TDE) verschlüsselt und niemals mit den Daten eines anderen Kunden vermischt.
- Citrix Cloud Ops kümmert sich um routinemäßige Wartung, Betrieb, Fehlerbehebung und weitere Aufgaben.
- Citrix Secure Forms ermöglicht die Erstellung mobiler Geschäftsanwendungen, ohne eine einzige Zeile Code zu schreiben.
BlackBerry
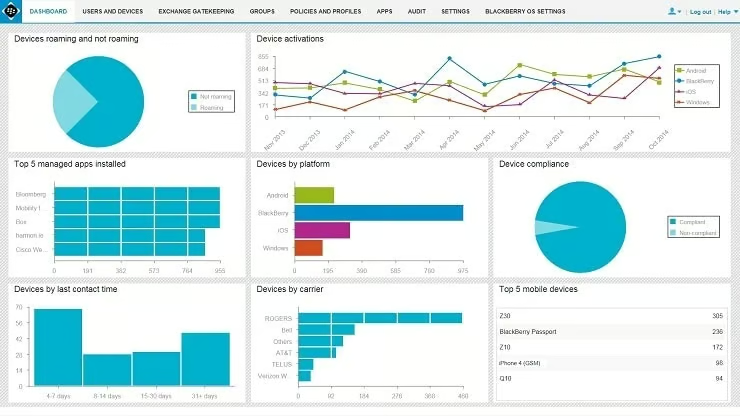
BlackBerry, früher unter dem Namen Research in Motion bekannt, ist möglicherweise noch immer vor allem für seine Smartphones bekannt. Heute ist BlackBerry hauptsächlich ein Softwareunternehmen; EMM gehört zu den Kernelementen des Angebots.
Die EMM-Technologie von BlackBerry stammt aus der Übernahme des MDM-Anbieters Good Technology. Kürzlich erweiterte das Unternehmen seine Funktionen um BlackBerry Unified Endpoint Management (UEM).
Wichtige Unterscheidungsmerkmale
- BlackBerry UEM ermöglicht die sichere Nutzung des Internets der Dinge (IoT) mit umfassendem Endpoint-Management und Richtlinienkontrolle für Geräte und Apps.
- Eine einzige Managementkonsole bietet durchgängige Sicherheit.
- Migration aktivierter Android-Enterprise-Geräte und Dynamics-aktivierter Geräte von BlackBerry UEM On-Premises zu BlackBerry UEM Cloud oder zu einem anderen BlackBerry-UEM-On-Premises-Server.
- Bietet eine integrierte Ansicht von Nutzern, Geräten, Apps und Richtlinien über mehrere Besitzmodelle und Plattformen hinweg.
- Senkt Hardwarekosten durch eine verfügbare Cloud-Bereitstellungsoption.
- Entwickelt für die Besitzmodelle BYOD, BYOC (Bring Your Own Carrier), COPE (Corporate Owned, Personally Enabled) und COBO (Corporate Owned, Business Only).
- Verwaltet und schützt Microsoft-Office-365-Apps auf iOS- und Android-Geräten.
IBM Security MaaS360
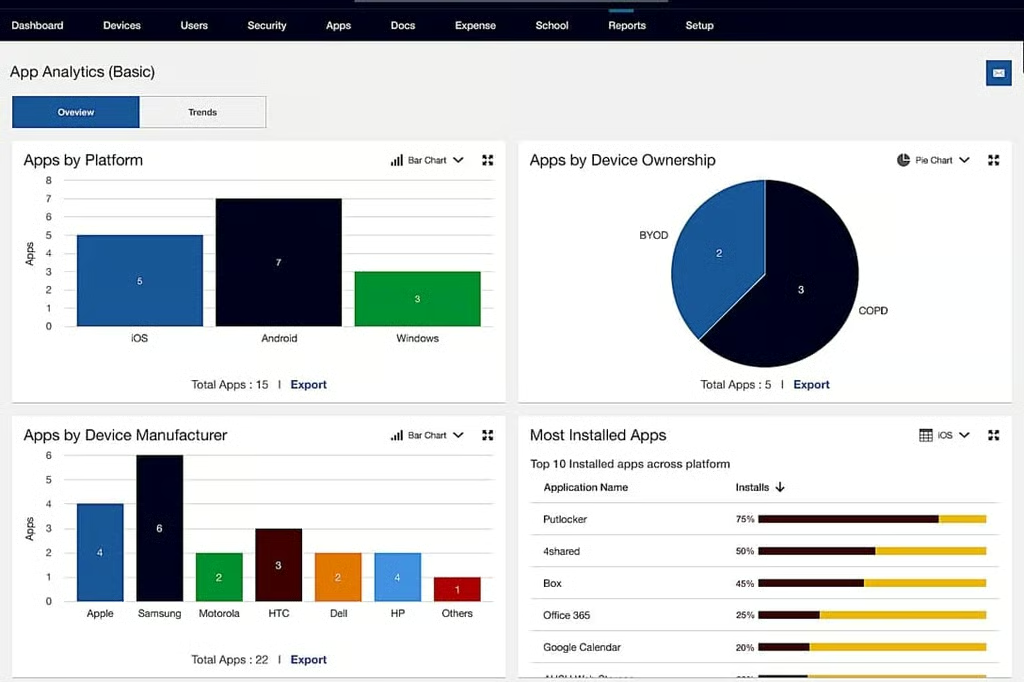
IBM stieg 2013 mit der Übernahme von Fiberlink Communications und dessen mobiler Sicherheitsplattform MaaS360 in den EMM-Markt ein. Das Unternehmen bietet eine Management-Suite für Transparenz und Kontrolle, Produktivitätssuiten mit einem vertrauenswürdigen Arbeitsplatz, Bedrohungsmanagement und Malware-Schutz, eine Content-Suite für sichere Zusammenarbeit sowie eine Gateway-Suite für den Unternehmenszugriff.
Wichtige Unterscheidungsmerkmale
- Ein zentrales Unterscheidungsmerkmal von IBM ist der kognitive Ansatz auf Basis des IBM-Watson-Systems. Die Watson-Funktion von IBM MaaS360 ergänzt Erkenntnisse aus maschinellem Lernen und künstlicher Intelligenz zum Verhalten mobiler Nutzer.
- Eine einzige Plattform für alle mobilen Assets.
- Einladungen zur Registrierung initiieren und sowohl persönliche als auch unternehmenseigene Smartphones, Tablets, Laptops und IoT-Geräte konfigurieren.
- Integration in die bestehende Infrastruktur und Automatisierung von Compliance-Regeln, Verteilung von Anwendungen und Dokumenten, Schutz von Unternehmensdaten sowie Bereitstellung von Remote-Helpdesk-Support.
- Sichere Microsoft-Office-365-Apps und -Inhalte auf Geräten mithilfe von Identitätsmanagement.
- Integrierte Identity-as-a-Service-Funktion (IDaaS) mit SSO und Multi-Faktor-Authentifizierung (MFA) für native und Cloud-Apps.
- Die Transparenz über Remote-Endgeräte von Nutzern ermöglicht es, diese Geräte aus der Ferne zu steuern.
Sakon
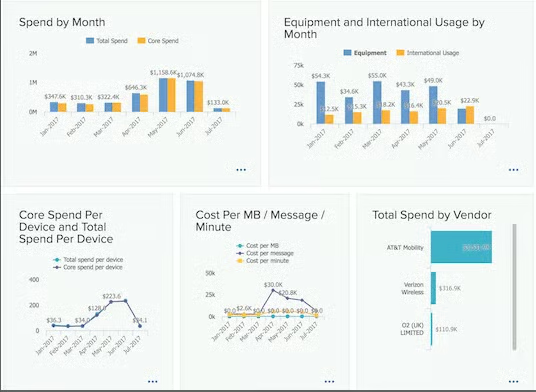
Die Synkronize-Engine von Sakon führt alle verstreuten Elemente einer globalen IT-Infrastruktur an einem Ort zusammen, normalisiert sie und macht sie einfach verwalt- und transformierbar. Sie verknüpft Quell- und Transaktionsdaten von Netzwerk- und Mobilfunkanbietern sowie Informationen aus Personalwesen und Standortverwaltung und führt sie anschließend mit Service-, Logistik- und Betriebsbereichen zusammen.
Wichtige Unterscheidungsmerkmale
- Sichere, offene APIs verbinden die Daten mit zweckgebundenen Anwendungen und einem globalen Netzwerk von Helpdesk-Partnern, um Aktionen zu koordinieren und Transparenz über Systeme hinweg zu schaffen.
- Organisiert, bereinigt und normalisiert Informationen über Regionen, Anbieter und Währungen hinweg.
- Wendet einen Drei-Wege-Abgleich an, der Assets, Verträge und tatsächliche Kosten vergleicht, um Verschwendung zu vermeiden.
- Funktioniert geräteübergreifend mit einer persona-gesteuerten Benutzererfahrung (UX).
- Stellt Ansichten zu wichtigen Leistungsindikatoren (KPI) und Dashboards für sämtliche Netzwerk- und Mobilfunkkosten bereit.
- Validierung der Anbieterabwicklung und Vertragsverhandlung.
ManageEngine
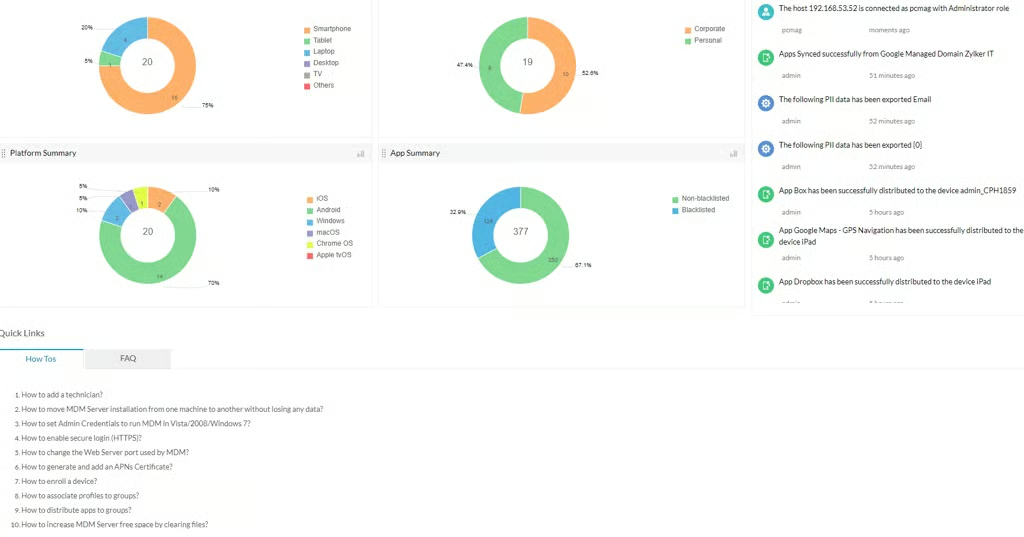
Mobile Device Manager Plus von ManageEngine ist eine EMM-Lösung, mit der IT-Teams und Administratoren Geräte über mehrere Plattformen hinweg verwalten, die erforderlichen Sicherheitsmaßnahmen zum Schutz der darauf befindlichen Daten durchsetzen und die Produktivität der Mitarbeiter steigern können, indem sie Apps per Fernzugriff verteilen und sicher Zugriff auf die benötigten Daten gewähren – alles über eine zentrale Konsole.
Wichtige Unterscheidungsmerkmale
Automatisiertes Onboarding von Geräten
- Ermöglicht die sofortige automatisierte Massenregistrierung unternehmenseigener Geräte mit Tools wie Android Zero-Touch, Apple Business Manager und Windows Autopilot.
- Bereits genutzte BYOD-Geräte können registriert werden, indem Nutzer per SMS oder E-Mail eingeladen werden oder ihre persönlichen Geräte selbst registrieren können.
- Integrieren Sie Verzeichnisdienste wie das lokale Active Directory, Azure AD, Okta, oder G Suite in MDM und vereinfachen Sie die Zuweisung von Geräten an Nutzer.
- Konfigurieren Sie Sicherheitsrichtlinien und Einschränkungen auf Geräten bereits vor ihrer Ausgabe an den Nutzer und stellen Sie so sicher, dass die Geräte direkt ab Werk den Compliance-Vorgaben entsprechen.
Samsung
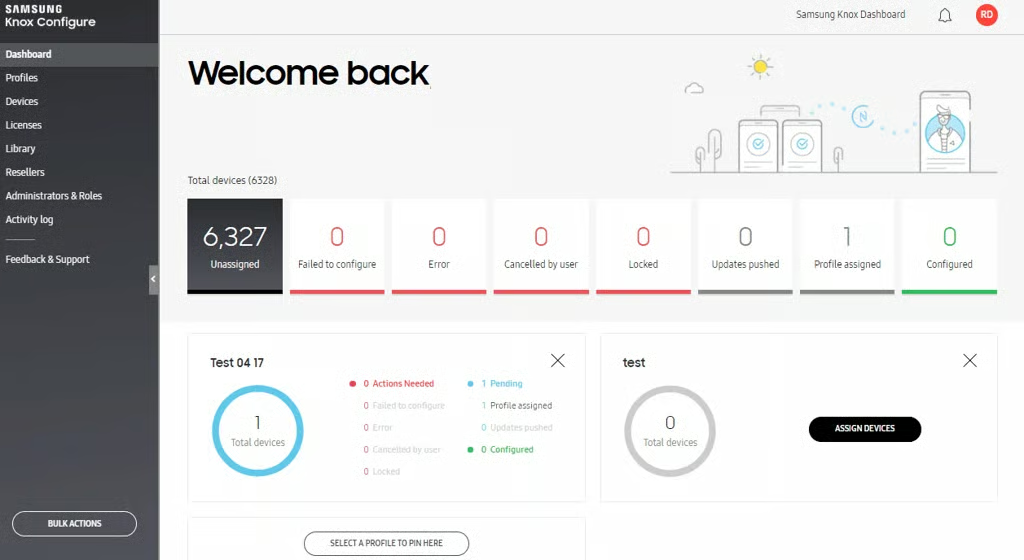
Samsung Knox Manage schützt Smartphones, Tablets und andere Geräte. Diese Suite von Lösungen für die Unternehmensmobilität wurde von der Hardware-Ebene an entwickelt, um Daten zu isolieren, zu verschlüsseln und zu schützen – darunter vertrauliche Dateien, Kreditkartentransaktionen, Passwörter und Gesundheitsdaten.
Wichtige Unterscheidungsmerkmale
- Verfügbar bei Samsung oder Partnern wie Verizon.
- Flexible Verwaltung und granulare Kontrolle mobiler Geräte über verschiedene Betriebssysteme hinweg.
- Einfache Bereitstellung und Verwaltung der Mobilität in großem Maßstab.
- Verfolgt den Gerätestandort und verwandelt verwaltete Geräte in einen Kiosk.
- Cybersicherheit für mobile Geräte.
- Damit können IT-Administratoren Mitarbeiter-Apps, Datenspeicher, Gerätesperrung und -löschung und vieles mehr über eine cloudbasierte Befehlszentrale aus der Ferne verwalten.
- Primär für Samsung-Galaxy-Geräte konzipiert, kann die Lösung jedes Google-Android-, Apple-iOS- oder Microsoft-Windows-10-Gerät verwalten.
Weiterlesen: Mobile Malware: Bedrohungen und Lösungen