

















Antivirensoftware (AV-Software) scannt, erkennt, verhindert und löscht Malware, um Ihre Geräte zu schützen. Obwohl sie hauptsächlich für Privatanwender und kleine Unternehmen entwickelt wurde, bieten viele AV-Lösungen inzwischen AV-Tools auf Unternehmensniveau und einen umfassenden Endpunktschutz mit Echtzeit-Schutz vor Bedrohungen sowie einem Schutzschild und Wächter im Hintergrund. Damit Sie die am besten geeignete Software für Ihr Unternehmen auswählen können, haben wir die besten AV-Programme zusammengestellt und ihre jeweiligen Einsatzgebiete ermittelt.
Hier sind die sieben besten Antiviren-Softwarelösungen:
- Trend Micro: Insgesamt am besten für Kernfunktionen und Systemleistung
- Microsoft Defender: Beste Wahl für Benutzerfreundlichkeit und Implementierung
- Bitdefender GravityZone: Beste Plattform für Preisgestaltung und Transparenz
- Malwarebytes ThreatDown: Am besten für die Beseitigung und Isolierung von Bedrohungen
- CrowdStrike Falcon: Bestes Tool für technischen Support und Kundensupport
- Sophos Intercept X: Beste Option für fortschrittliche Antivirenfunktionen
- Webroot: Beste Software für einen äußerst geringen Systemressourcenverbrauch
Vergleich der besten Antivirensoftware
Diese Tabelle bietet einen schnellen Überblick über die wichtigsten Funktionen und die monatlichen Preise der verfügbaren Tarife unserer besten AV-Lösungen.
| Bedrohungserkennung durch maschinelles Lernen | Dateiquarantäne und -wiederherstellung | E-Mail-Schutz | Kompatibilität mit mehreren Plattformen | Monatliche Kosten | |
|---|---|---|---|---|---|
| Trend Micro | ✔️ | ✔️ | ✔️ | Windows, macOS, Linux, Chrome, iOS, Android | Vertrieb kontaktieren |
| Microsoft Defender | ✔️ | ➕ | ✔️ | Windows, macOS, Linux, Windows Subsystem for Linux, iOS, Android | Microsoft Defender for Business: 3 US-Dollar/Benutzer Microsoft 365 Business Premium: 22 US-Dollar/Benutzer |
| Bitdefender GravityZone | ✔️ | ✔️ | ✔️ | Windows, macOS, Linux und Add-on für Mobilgeräte | Small Business Security: ab 16 US-Dollar/10 Geräte Business Security: ab 21 US-Dollar/10 Geräte Business Security Premium:ab 47 US-Dollar/10 Geräte |
| Malwarebytes ThreatDown | ✔️ | ✔️ | ❌ | Windows, macOS, Linux, Chrome, iOS, Android | Core: ab 5 US-Dollar/Endpunkt Advanced: ab 6 US-Dollar/Endpunkt Elite: ab 8 US-Dollar/Endpunkt Ultimate: 10 US-Dollar/Endpunkt |
| CrowdStrike Falcon | ✔️ | ✔️ | ✔️ | Windows, macOS, Linux, Chrome | Go: 5 US-Dollar für bis zu 100 Geräte Pro: ab 8 US-Dollar/Gerät Enterprise: ab 15 US-Dollar/Gerät pro Jahr |
| Sophos Intercept X | ✔️ | ✔️ | ✔️ | Windows, macOS, Linux, Chrome, iOS, Android | Vertrieb kontaktieren |
| Webroot | ✔️ | ✔️ | ✔️ | Windows, macOS, Chrome, iOS, Android | Basic: ab 2 US-Dollar/Gerät Plus: 3 US-Dollar für bis zu 3 Geräte Premium: ab 5 US-Dollar für bis zu 3 Geräte und 1 Identität Premium Family: ab 10 US-Dollar für bis zu 10 Geräte und 10 Identitäten |
✔️=Ja ❌=Nein/unklar ➕=Add-on/eingeschränkt
Jede der Antivirenlösungen in unserer Liste schnitt in verschiedenen Kategorien sehr gut ab, doch Trend Micro Vision One belegt insgesamt den ersten Platz und bietet vollständige zentrale Antivirenfunktionen sowie eine solide Systemoptimierung. Lesen Sie weiter für eine umfassende Analyse der Preise, des Kundenservices, der Benutzerfreundlichkeit und der fortschrittlichen Funktionen oder springen Sie direkt zu meiner Bewertung der Produkte.
Hinweis: Die Preise pro Endpunkt/Benutzer basieren, sofern nicht anders angegeben, auf einer Vertragslaufzeit von einem Jahr.
Trend Micro Vision One – insgesamt am besten für Funktionen und Leistung
Pros
- Detailliertes Dashboard
- Kostenlose Antivirenprogramme für Privatanwender
- Überwacht Hunderte von Protokollen in einer einzigen Ansicht
Cons
- Einige Nutzer berichteten, dass das Programm unter macOS beendet wurde
- Keine transparenten Preise
- Steile Lernkurve für unerfahrene Nutzer
Gesamtbewertung: 4,2/5
- Kernfunktionen: 4.6/5
- Preisgestaltung und Transparenz: 3.9/5
- Benutzerfreundlichkeit und Implementierung: 4.1/5
- Fortschrittliche Funktionen: 4.2/5
- Kundensupport: 3/5
- Auswirkungen auf die Systemleistung: 5/5
Trend Micro Vision One ist eine cloudnative, einheitliche Endpunktsicherheitslösung, die sich in heterogenen Umgebungen durch zentrale AV-Funktionen und hohe Systemleistung auszeichnet. Neben der Funktion zur erweiterten Erkennung und Reaktion (XDR) bietet sie einen fortschrittlichen Schutz vor Bedrohungen, einschließlich umfassender und tiefgreifender Erkennung sowie automatisiertem Schutz. Die ressourcenschonenden Agents, die einfache Integration von Drittanbietern und die einheitliche Bedrohungsansicht steigern ebenfalls ihren Wert und ihre Reaktionsfähigkeit auf Sicherheitsbedrohungen.
Preisgestaltung
- Kostenlose Antivirenprogramme: HouseCall und Crypto Ransomware File Decryptor Tool verfügbar
- Basis-Antivirenplan für Privatanwender: ab 1,30 US-Dollar pro Gerät und Monat
- Angebot anfordern: Vision One und weitere Tools zum Endpunktschutz verfügbar
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
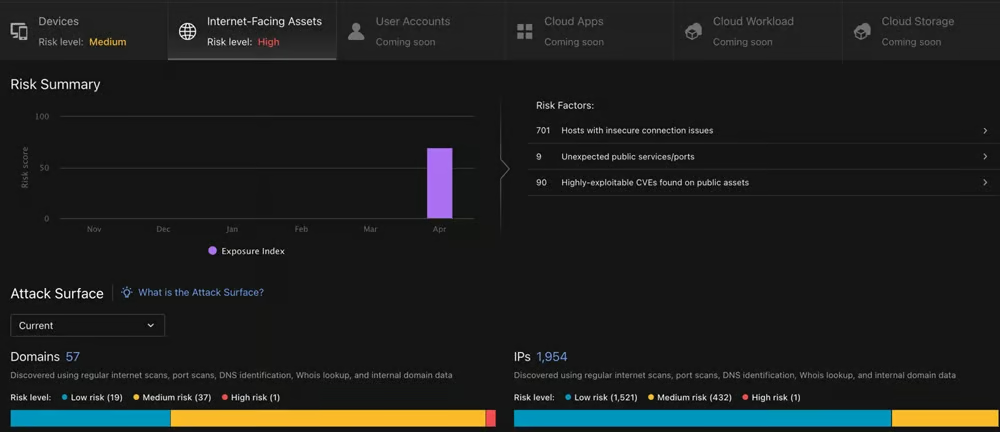
- Risikotransparenz: Bietet rollenbasierte Ansichten von Sicherheitsmetriken und -trends und ermöglicht dadurch einen konsolidierten Überblick über kritische Erkennungen, problematische Geräte und Benutzer.
- Schnelle Reaktion bei geringem Ressourcenverbrauch: Ermöglicht eine schnellere Reaktion auf Bedrohungen mit weniger benötigten Ressourcen, korreliert und analysiert Alarme und visualisiert Ereignisse.
- Automatisierte Bedrohungsbereinigung: Behebt Bedrohungen wie Ransomware und Malware, stellt beschädigte Dateien wieder her und entfernt Infektionen.
- Managed XDR: Bietet Trend Micro-Kunden rund um die Uhr Alarmüberwachung, Incident-Untersuchungen und Threat Hunting als Managed Service.
Screenshot
Alternativen
Trend Micro ist zwar eine ressourcenschonende Software mit minimalen Auswirkungen auf die Systemleistung, doch Sie sollten auch Webroot in Betracht ziehen – eine kostengünstigere Option, die ebenfalls ressourcenschonenden Schutz bietet.
Microsoft Defender – beste Wahl für Benutzerfreundlichkeit und Implementierung
Pros
- Geeignet für KMU mit bis zu 300 Benutzern
- Läuft unbemerkt im Hintergrund
- Lange kostenlose Testversion
Cons
- Microsoft ist nicht primär ein Cybersicherheitsunternehmen
- Probleme bei der EDR-Sichtbarkeit unter Mac und Linux
- Eingeschränkte Funktionen für den großflächigen Einsatz
Gesamtbewertung: 4,1/5
- Kernfunktionen: 4.2/5
- Preisgestaltung und Transparenz: 4.5/5
- Benutzerfreundlichkeit und Implementierung: 4.8/5
- Fortschrittliche Funktionen: 4/5
- Kundensupport: 3.1/5
- Auswirkungen auf die Systemleistung: 3/5
Microsoft Defender bietet eine benutzerfreundliche Endpunktlösung für Windows, macOS, Linux, Android, iOS und IoT. Das kostenlose Antivirenprogramm wird unter Windows 8 und höher automatisch installiert und bietet Windows-Nutzern dadurch zusätzlichen Komfort. Defender hebt aktive Probleme hervor, stuft deren Schweregrad ein und bietet KI-gestützten Schutz, um wiederkehrende Aufgaben für Benutzer zu automatisieren und die Genauigkeit der Bedrohungserkennung in Echtzeit zu verbessern.
Preisgestaltung
- Kostenloses Antivirenprogramm: Microsoft Defender Antivirus, auf Windows-PCs vorinstalliert
- Microsoft Defender for Business: 3 US-Dollar pro Benutzer und Monat
- Microsoft 365 Business Premium: 22 US-Dollar pro Benutzer und Monat
- Angebot anfordern: Microsoft Defender for Endpoint P1 und P2 verfügbar
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
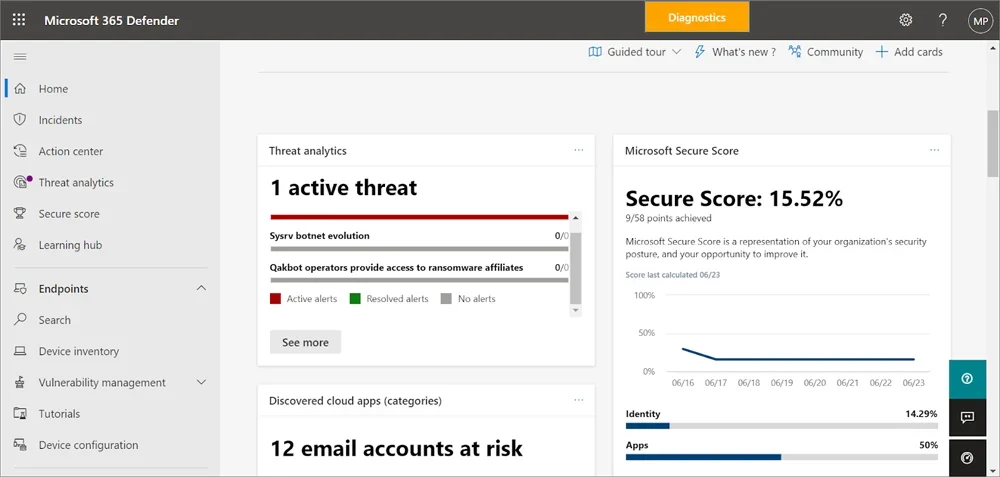
- Details zu Endpunkten und Anwendungen: Ermöglicht Administratoren, Prozesse und Anwendungen, die Aufmerksamkeit erfordern, schnell zu identifizieren und zu entschärfen.
- Automatisierte Reaktion: Sicherheitsereignisse werden regelmäßig automatisch aktualisiert und verarbeitet, sodass der Schutz stets auf dem neuesten Stand ist.
- Automatisches Onboarding von Geräten: Vereinfacht den Prozess durch Optionen für das automatische oder manuelle Onboarding von Geräten nach Bedarf.
- Anti-Malware der nächsten Generation: Diese in Microsoft Defender for Endpoint verfügbare Funktion bietet verbesserten Schutz vor aktuellen Bedrohungen.
Screenshot
Alternativen
Einige Unternehmen könnten aufgrund von Kompatibilitätsproblemen mit Nicht-Windows-Betriebssystemen und Bedenken hinsichtlich der Skalierbarkeit zögern, die kostenpflichtige Anti-Malware-Lösung von Microsoft einzuführen. Ziehen Sie Sophos Intercept X in Betracht, das eine größere Bandbreite an Betriebssystemen und mehr Benutzer im großen Maßstab unterstützt.
Bitdefender GravityZone – am besten für Preisgestaltung und Transparenz
Pros
- Cloud- oder On-Premises-Verwaltungskonsole
- Funktion zur Analyse menschlicher Risiken
- Automatische Blockierung bösartiger Prozesse
Cons
- Einige Kunden berichten von Problemen mit dem Support
- Blockiert Drucker im Netzwerk standardmäßig
- Linux-Schutz muss verbessert werden
Gesamtbewertung: 4/5
- Kernfunktionen: 4.5/5
- Preisgestaltung und Transparenz: 4.8/5
- Benutzerfreundlichkeit und Implementierung: 3.9/5
- Fortschrittliche Funktionen: 4.2/5
- Kundensupport: 3.5/5
- Auswirkungen auf die Systemleistung: 2.4/5
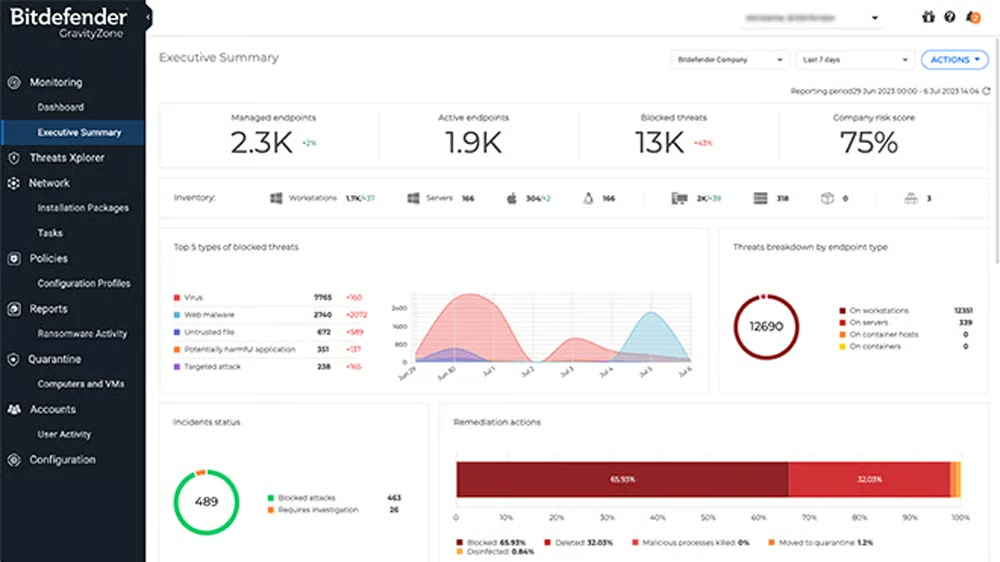
Bitdefender GravityZone ist eine mehrschichtige Endpunktsicherheitslösung mit erschwinglicher, transparenter Preisgestaltung und umfassenden Schutzfunktionen. Bitdefender stellt für alle Business-Security-Tarife direkt detaillierte Angaben zu enthaltenen Funktionen und Kosten bereit. Diese schützen im Rahmen eines Jahresabonnements mindestens zehn Geräte. GravityZone bietet außerdem flexible Verwaltungsoptionen und ermöglicht Teams, Geräte über cloudbasierte oder lokale Verwaltungszentralen zu verwalten.
Preisgestaltung
- Kostenlose Antivirenprogramme: Bitdefender Antivirus Free und Bitdefender Virus Scanner for Mac
- GravityZone Small Business Security: 199,49 US-Dollar pro 10 Geräte und Jahr
- GravityZone Business Security: 258,99 US-Dollar pro 10 Geräte und Jahr
- GravityZone Business Security Premium: 570,49 US-Dollar pro 10 Geräte und Jahr
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Umfassender Malware-Schutz: Schützt vor verschiedenen Arten von Malware, einschließlich Zero-Day-Angriffen, und bietet damit umfassende Sicherheit.
- Maschinelles Lernen und Verhaltensanalyse: Nutzt fortschrittliches maschinelles Lernen und Verhaltensanalysen, um potenzielle Gefahren zu erkennen und zu entschärfen.
- Benutzerdokumentation: Ist auf der Website von Bitdefender verfügbar; Ressourcen lassen sich durch eine einfache Suche im Supportcenter finden.
- Ransomware-Abwehrmodul: Überwacht Endpunkte und stoppt Prozesse, die versuchen, Daten zu verändern, und schützt so vor Ransomware-Angriffen.
Screenshot
Alternativen
Einige Verbraucher haben von Problemen mit der Verbindung zum Live-Kundenservice berichtet. Sehen Sie sich CrowdStrike Falcon an, das für seinen hervorragenden Kunden- und technischen Support bekannt ist.
Malwarebytes ThreatDown – am besten für die Beseitigung und Isolierung von Bedrohungen
Pros
- Ransomware-Schutz für Kunden mit EDR-Tarifen
- Zentralisierte Verwaltung
- Verhindert Hacking-Versuche
Cons
- KMU-Endpunktpläne schützen nur 99 Geräte
- Aggressives Threat Hunting führt zu Fehlalarmen
- Zusätzliche Gebühr für Support per E-Mail und Telefon
Gesamtbewertung: 3,9/5
- Kernfunktionen: 3.9/5
- Preisgestaltung und Transparenz: 4.4/5
- Benutzerfreundlichkeit und Implementierung: 3.8/5
- Fortschrittliche Funktionen: 3.5/5
- Kundensupport: 3.3/5
- Auswirkungen auf die Systemleistung: 4.4/5
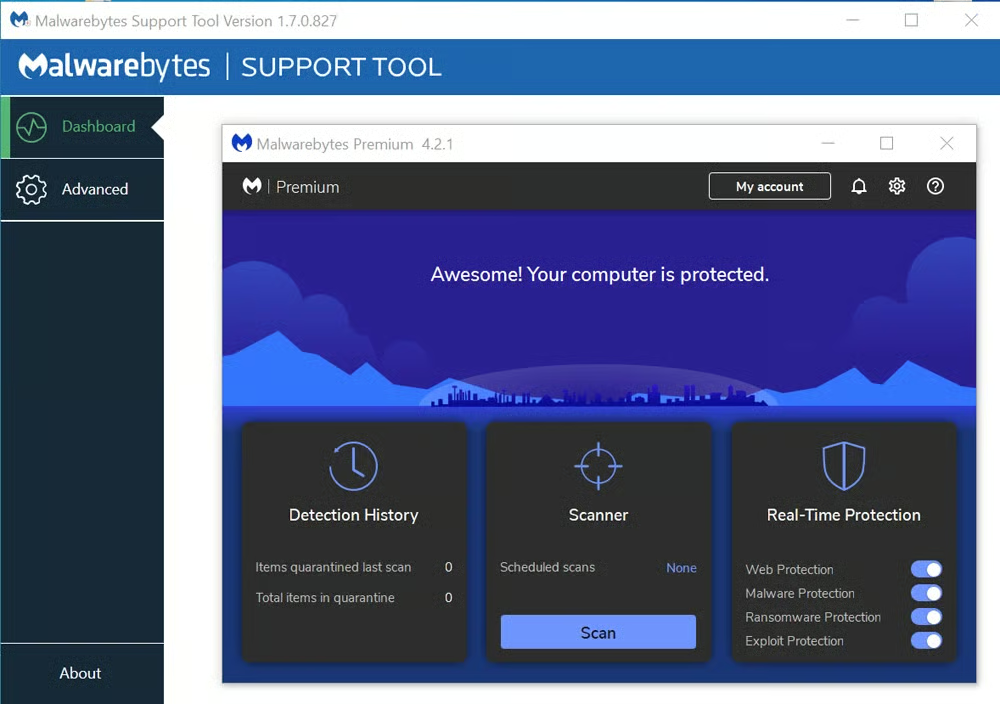
ThreatDown von Malwarebytes ist eine Endpunktsicherheitslösung, die auf die Entfernung und Isolierung von Bedrohungen spezialisiert ist und dabei auf mehr als ein Jahrzehnt Erfahrung in der Malware-Erkennung zurückgreift. Die Lösung isoliert Endpunkte, um die Ausbreitung von Bedrohungen zu reduzieren, während die Verbindung zur Konsole bestehen bleibt. Sie erkennt bösartige Aktivitäten präzise, reagiert sofort, indem sie kompromittierte Computer sichert, und bietet eine umfassende Behebung, um Sicherheitslücken vollständig zu schließen.
Preisgestaltung
- Kostenlose Antivirenprogramme: Virenscanner und kostenloses Antivirenprogramm für Windows und Mac
- Core: 69 US-Dollar pro Endpunkt und Jahr
- Advanced: 79 US-Dollar pro Endpunkt und Jahr
- Elite: 99 US-Dollar pro Endpunkt und Jahr
- Ultimate: 119 US-Dollar pro Endpunkt und Jahr
- Angebot anfordern: ThreatDown-Bundles und Add-ons verfügbar
- Kostenlose Testversion: 14 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Bedrohungsbeseitigung per Mausklick: Verwendet eine einfache, intuitive Point-and-Click-Oberfläche zum Entfernen von Bedrohungen.
- Cloudbasierte Verwaltungskonsole: Ermöglicht die zentrale Konfiguration und Überwachung aller Geräte über eine leicht zugängliche Cloud-Plattform.
- Angriffsisolierung: Reduziert die Verbreitung von Malware zwischen Geräten, indem infizierte Computer isoliert und weitere Infektionen verhindert werden.
- Antivirus der nächsten Generation (NGAV): Wendet fortschrittliche Erkennungsalgorithmen an, um neben herkömmlichen Antivirenlösungen auch komplexe Bedrohungen zu erkennen und zu bekämpfen.
Screenshot
Alternativen
Malwarebytes bietet kostenlose Tools zum Scannen nach Malware an, für die Premium- und EDR-Editionen gibt es jedoch nur eine 14-tägige kostenlose Testversion. Trend Micro bietet Ihnen einen längeren kostenlosen Testzeitraum, um die Funktionen kennenzulernen.
CrowdStrike Falcon – am besten für technischen Support und Kundensupport
Pros
- Funktioniert auch bei instabilen Verbindungen zuverlässig
- Verwaltet große Mengen an Assets effektiv
- Bietet Benutzern einen Leitfaden mit Best Practices
Cons
- Häufige Änderungen am Konsolendesign
- Keine manuelle Möglichkeit, Dateien unter Quarantäne zu stellen
- Eingeschränkte Unterstützung für Linux-Betriebssysteme
Gesamtbewertung: 3,8/5
- Kernfunktionen: 4.3/5
- Preisgestaltung und Transparenz: 3.4/5
- Benutzerfreundlichkeit und Implementierung: 4.1/5
- Fortschrittliche Funktionen: 3.4/5
- Kundensupport: 4.4/5
- Auswirkungen auf die Systemleistung: 3.2/5
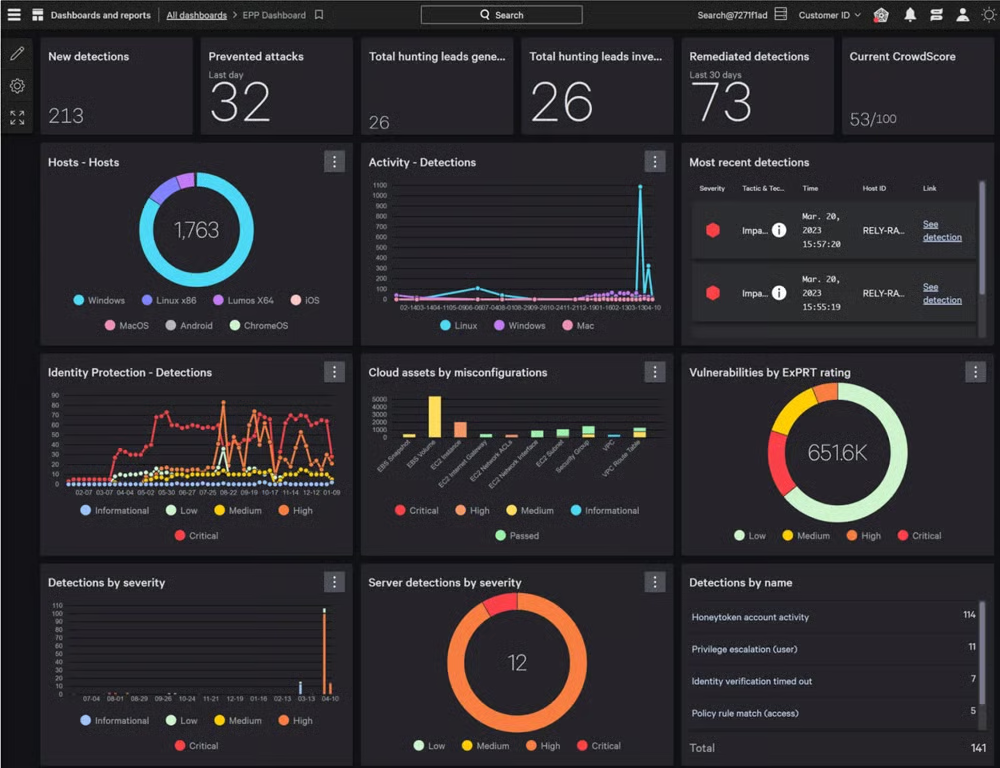
CrowdStrike Falcon ist eine KI-gestützte Plattform für ein Security Operations Center (SOC), die verschiedene Sicherheitslösungen kombiniert. Sie überzeugt durch Kundensupport und technische Unterstützung und bietet drei Supportstufen: Standard, Express und Elite. Letztere umfasst dedizierte Manager und Besuche vor Ort. Die Plattform bietet durch die Kombination präventiver Technologien, Angriffstransparenz und cloudbasierter Schutzfunktionen in einem einzigen schlanken Agenten einen wirksamen Ersatz für herkömmliche Antivirenlösungen.
Preisgestaltung
- Falcon Go: 59,99 US-Dollar pro Jahr, begrenzt auf 100 Geräte
- Falcon Pro: 99,99 US-Dollar pro Gerät und Jahr
- Falcon Enterprise: 184,99 US-Dollar pro Gerät und Jahr
- Kostenlose Testversion: 15 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Threat Simulator: Ermöglicht die Entwicklung und Simulation von Richtlinien und zeigt Was-wäre-wenn-Szenarien an, ohne bei umfangreichen Bereitstellungen die Benutzererfahrung oder Produktivität zu beeinträchtigen.
- KI-gestützte Workflows: Priorisiert Bedrohungen mithilfe von Charlotte AI und Risikobewertungen, revolutioniert Sicherheitsprozesse und verkürzt die Bearbeitungszeit von Stunden auf Minuten.
- Unterstützung wichtiger Betriebssysteme: Schützt Windows, macOS, Linux und ChromeOS mit vollständiger Transparenz über alle Endpunkte und sorgt so für umfassende Sicherheit.
- Schlanker, einheitlicher Agent: Bietet mit einem einzigen Agenten, der schnell bereitgestellt wird und weder Neustarts noch umfangreiche Konfiguration erfordert, sofortigen Schutz und Effizienz.
Screenshot
Alternativen
CrowdStrike Falcon ist vollständig cloudbasiert und erfüllt daher möglicherweise nicht alle Ihre Anforderungen. Malwarebytes ist eine Lösung, die sowohl Cloud- als auch On-Premises-Optionen bietet. Diese Anpassungsfähigkeit kann die Abstimmung auf Ihre unterschiedlichen Unternehmensanforderungen und Infrastrukturpräferenzen verbessern.
Sophos Intercept X – am besten für fortschrittliche Antivirenfunktionen
Pros
- Bietet Sicherheitstechnologie auf Enterprise-Niveau
- Geeignet für geografisch verteilte Unternehmen
- Kontrolle des Zugriffs auf Anwendungen, Geräte und das Web
Cons
- Für sehr kleine Unternehmen schwierig zu verwalten
- Keine transparenten Preisangaben
- Lange Reaktionszeiten des Kundensupports
Gesamtbewertung: 3,7/5
- Kernfunktionen: 4.5/5
- Preisgestaltung und Transparenz: 2/5
- Benutzerfreundlichkeit und Implementierung: 4.1/5
- Fortschrittliche Funktionen: 4.5/5
- Kundensupport: 3.7/5
- Auswirkungen auf die Systemleistung: 3.3/5
Sophos Intercept X ist eine umfassende Endpunktsicherheitslösung mit fortschrittlichen Antivirenfunktionen und Sicherheit auf Enterprise-Niveau, einschließlich Extended Detection and Response (XDR) und Zero-Trust-Netzwerkzugriff. Die Lösung nutzt eine integrierte fortschrittliche Form des maschinellen Lernens für Deep Learning sowie die automatisierte Erkennung und Blockierung von Bedrohungen. Für Unternehmen ohne eigenes Sicherheitsteam bietet der MDR-Service von Sophos außerdem eine Überwachung rund um die Uhr und Benachrichtigungen über potenzielle Angriffe.
Preisgestaltung
- Angebot anfordern: Lizenzoptionen verfügbar für Intercept X Advanced, Advanced with XDR und Advanced with MDR Complete
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Fortschrittliche Anti-Ransomware-Technologie: Überwacht und schützt Ihr Netzwerk vor Ransomware-Bedrohungen mit automatischer Dateiwiederherstellung und Verhaltensanalyse.
- ZTNA: Bietet Zero-Trust-Netzwerkzugriff, der einen sicheren Fernzugriff von Mitarbeitern auf Geschäftsanwendungen gewährleistet.
- Einheitliche Endpunktsicherheitsplattform: Verwendet eine einzige Verwaltungskonsole für alle Sophos-Sicherheitslösungen und vereinfacht dadurch die Administration.
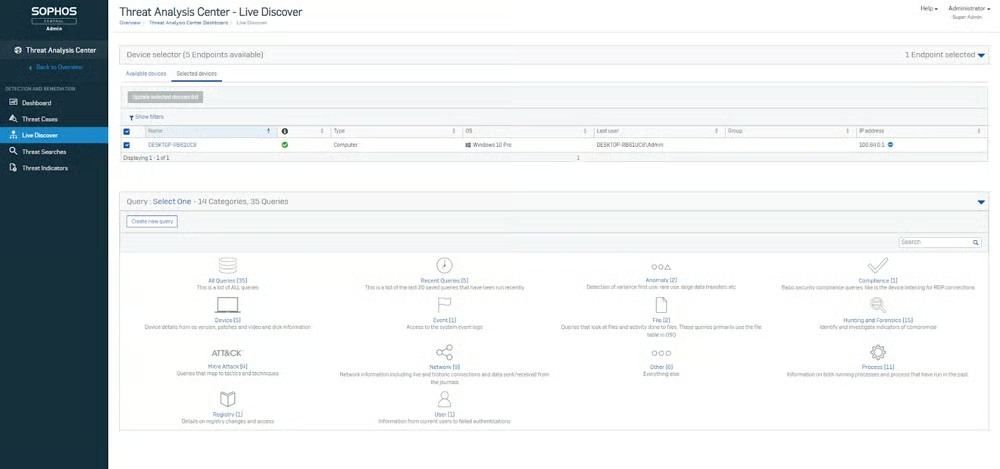
- Live-Bedrohungserkennung: Umfasst den Cloud-Speicher Sophos Data Lake und konfigurierbare SQL-Abfragen zur Identifizierung verdächtiger Aktivitäten in Echtzeit.
Screenshot
Alternativen
Sophos bietet eine umfangreiche Auswahl an fortschrittlichen Funktionen, macht jedoch keine Angaben zur Preisgestaltung. Probieren Sie Bitdefender aus, das eine klare und zugängliche Preisgestaltung für seine Schutzlösungen bietet.
Webroot – die beste Software für einen äußerst geringen Ressourcenverbrauch
Pros
- Schlank
- Klassifiziert Programme als gut, bösartig oder unbekannt
- Zentralisierte Konsole
Cons
- Keine Überwachungs- oder Kontrollfunktionen für Installationen
- Viele Fehlalarme
- Einige Benutzer berichten von doppelten Rechnerbezeichnungen
Gesamtbewertung: 3,7/5
- Kernfunktionen: 4/5
- Preisgestaltung und Transparenz: 2.8/5
- Benutzerfreundlichkeit und Implementierung: 4.4/5
- Fortschrittliche Funktionen: 4/5
- Kundensupport: 2.5/5
- Auswirkungen auf die Systemleistung: 4.4/5
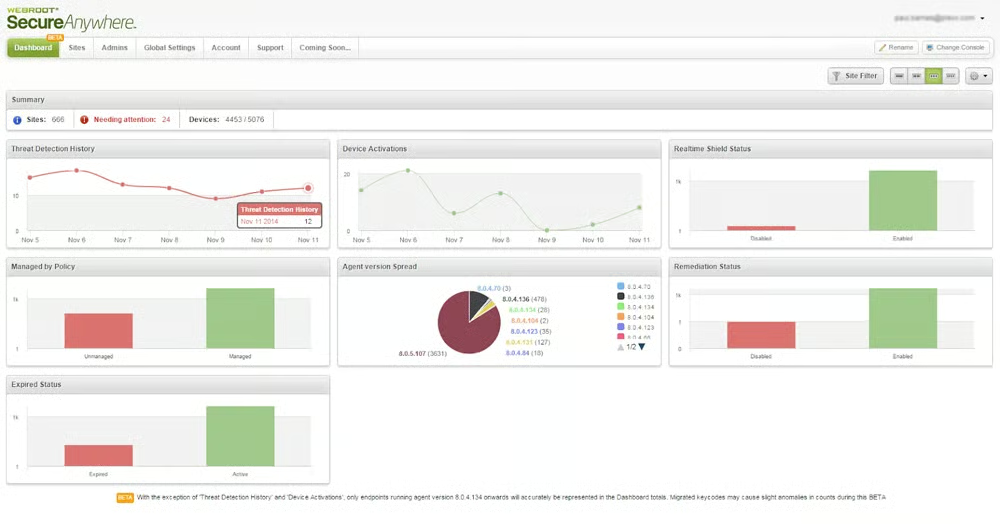
Webroot Antivirus eignet sich ideal, um die Nutzung von Systemressourcen zu minimieren. Das Installationsprogramm ist weniger als 6 MB groß und die Installation erfolgt schnell. Das Programm erledigt Startvorgänge wie Virenscans, Anwendungsanalysen und Systemoptimierung zügig und nutzt dabei nur die erforderlichen Ressourcen. Zwar fehlen eine Remote-Konfiguration und ein umfassender Ransomware-Schutz, doch Webroot führt schnelle Scans durch und bietet einen effektiven Echtzeitschutz vor Phishing und Identitätsdiebstahl.
Preisgestaltung
- Basic: 29,99 US-Dollar pro Gerät und Jahr
- Plus: 34,99 US-Dollar pro Jahr für bis zu 3 Geräte
- Premium: 64,99 US-Dollar pro Jahr für bis zu 3 Geräte plus 1 Identität
- Premium Family: 124,99 US-Dollar pro Jahr für bis zu 10 Geräte plus 10 Identitäten
- Angebot anfordern: Webroot für Geschäftslösungen verfügbar
- Kostenlose Testversion: 14 Tage
- Kostenlose Demo: Kontakt aufnehmen, um einen Termin zu vereinbaren
Wichtige Funktionen
- Systemoptimierung: Löscht automatisch nicht benötigte, doppelte und kaum genutzte Dateien von Ihrem Windows- oder Mac-Computer, gibt Speicherplatz frei und verbessert die Geschwindigkeit.
- Secure Erase: Bietet drei Sicherheitsstufen für das Schreddern von Dateien: niedrig, mittel und hoch. Die niedrige Stufe ermöglicht eine einfache Wiederherstellung, höhere Stufen erschweren sie.
- Tiefenscan und Schnellscan: Legen Sie fest, dass Scans täglich, wöchentlich oder beim Start ausgeführt werden. Der Tiefenscan deckt das gesamte System ab, während sich der Schnellscan auf Bereiche mit hohem Risiko konzentriert.
- Realtime Shield: Überwacht das Geräteverhalten, um Malware zu erkennen und zu blockieren, bevor sie in das System gelangt.
Screenshot
Alternativen
Webroot ist schlank und benötigt weniger Ressourcen. Wenn Sie jedoch eine Lösung suchen, die wenig Ressourcen verbraucht und zugleich zusätzliche grundlegende Schutzfunktionen bietet, ist Trend Micro eine Überlegung wert. Die Lösung bietet umfassendere Sicherheit und erhält dabei eine optimale Systemleistung.
Die 5 wichtigsten Funktionen von Antivirensoftware
Um Angriffe zu isolieren, sollte effektive Antivirensoftware eine Sandbox-Erkennung, maschinelles Lernen zur Identifizierung fortschrittlicher Bedrohungen und Verhaltensanalysen zur Überwachung verdächtiger Aktivitäten umfassen. Sie muss außerdem Schutz vor Zero-Day-Angriffen und umfassende Einblicke in Endpunkte und Anwendungen bieten, um einen starken, proaktiven Schutz Ihrer Netzwerke vor einer Vielzahl von Bedrohungen zu ermöglichen.
Sandbox-Erkennung
Die Sandbox-Erkennung in Antivirensoftware simuliert vermutete Malware in einer virtuellen Umgebung, der sogenannten Sandbox, um ihr Verhalten zu untersuchen. Diese isolierte Prüfung verhindert, dass der Virus das tatsächliche Netzwerk oder andere Ressourcen schädigt, und ermöglicht so eine sichere Bewertung vor einer möglichen Aktivierung.
Bedrohungserkennung durch maschinelles Lernen
Die Bedrohungserkennung durch maschinelles Lernen erweitert die Funktionen von Antivirensoftware, indem sie Dateiattribute mithilfe komplexer Algorithmen und Data-Mining-Verfahren untersucht, statt sich hauptsächlich auf heuristische Methoden zu stützen. Dieser Ansatz verbessert die Erkennung neuer, unbekannter Bedrohungen, indem Dateimuster und -merkmale bewertet werden, um festzustellen, ob sie schädlich sind, ohne die Dateien auszuführen.
Verhaltensanalyse
Verhaltensanalysen sind in Antivirensoftware unverzichtbar, da sie eine detaillierte Analyse der Benutzer- und Systemaktivitäten ermöglichen. Durch die Auswertung von Echtzeitdaten und die Suche nach Anomalien erkennen sie potenziell gefährliches Verhalten. Sie verarbeiten große Datenmengen schnell und bieten einen umfassenden Überblick über System- und Benutzeraktionen, um die Bedrohungserkennung zu verbessern.
Schutz vor Zero-Day-Angriffen
Der Schutz vor Zero-Day-Angriffen ist bei Antivirensoftware unverzichtbar, da er vor neu entdeckten Schwachstellen schützt, bevor diese öffentlich bekannt werden. Antivirus-Systeme der nächsten Generation (NGAV) mindern Bedrohungen, indem sie das routinemäßige Benutzer- und Systemverhalten überwachen und analysieren, um abweichende Aktivitäten zu erkennen und zu stoppen. Dadurch wird die potenzielle Auswirkung von Zero-Day-Angriffen verringert. NGAV ist zwar nicht perfekt, reduziert die Angriffsfläche jedoch erheblich.
Transparenz bei Endpunkten und Anwendungen
Funktionen für Transparenz bei Endpunkten und Anwendungen in Antivirensoftware erkennen und verwalten alle vernetzten Geräte, darunter Laptops, Smartphones und IoT-Geräte. Diese umfassende Kontrolle ermöglicht es Ihnen, den Datenzugriff und die Anwendungsaktivität zu überwachen und so für starke Sicherheit zu sorgen, indem potenzielle Netzwerkrisiken an allen Endpunkten erkannt und kontrolliert werden.
So habe ich die beste Antivirensoftware bewertet
Um jede Antivirensoftware zu bewerten, erstellte ich ein Bewertungsraster mit sechs wesentlichen Kriterien zur Bestimmung der Produktzuverlässigkeit. Anschließend bewertete ich jedes Kriterium anhand des Vorhandenseins bestimmter Funktionen oder Dienste. Nach der Berechnung der Gesamtpunktzahlen ermittelte ich die sieben besten Antivirenprogramme. Schließlich bewertete ich den jeweiligen Anwendungsfall, indem ich mich auf das Kriterium mit der höchsten Punktzahl konzentrierte und zugleich Benutzererfahrungen und Rezensionen untersuchte, um die Bewertung zu verbessern.
Bewertungskriterien
Um jedes Tool objektiv zu bewerten, untersuchte ich zunächst die Kernfunktionen, um die grundlegenden Schutzfähigkeiten der AV-Software zu messen. Anschließend betrachtete ich Preisgestaltung und Transparenz, um den jeweiligen Wert zu bestimmen. Danach bewertete ich Benutzerfreundlichkeit und Implementierung, gefolgt von fortschrittlichen Funktionen für umfassende Sicherheit. Abschließend prüfte ich Kundensupport und Systemleistung, um die Gesamteffizienz und Benutzerzufriedenheit sicherzustellen.
- Kernfunktionen (25 %): Ich untersuchte die wichtigsten Funktionen, darunter E-Mail-Schutz, Verhaltensanalyse, Endpunktransparenz, automatisierte Reaktion auf Vorfälle, Angriffsisolierung, Wiederherstellung quarantänisierter Dateien, Zero-Day-Schutz, maschinelles Lernen und vieles mehr.
- Gewinner in diesem Kriterium: Trend Micro
- Preisgestaltung und Transparenz (20 %): In dieser Kategorie werden die Verfügbarkeit kostenloser Testversionen, die Preise der regulären Geschäftstarife, die Preise für Antivirentarife für Privatanwender, kostenlose Versionen oder Zusatzmodule sowie die Preistransparenz untersucht.
- Gewinner in diesem Kriterium: Bitdefender GravityZone
- Benutzerfreundlichkeit und Implementierung (20 %): Zu den Faktoren zählen eine zentrale Verwaltungskonsole, ein automatisierter Onboarding-Prozess, aktuelle und umfassende Benutzerdokumentation sowie Bewertungen der Benutzer zur Integration und Benutzerfreundlichkeit.
- Gewinner in diesem Kriterium: Microsoft Defender
- Fortschrittliche Funktionen (15 %): Dieses Kriterium umfasst Skalierbarkeit, cloudbasierte oder lokale Bereitstellungen, Verwaltungskonsolen, ZTNA, Bedrohungsbeseitigung per Mausklick, Ransomware-Schutz, einheitliche Endpunktdienste und automatische Backups.
- Gewinner in diesem Kriterium: Sophos Intercept X
- Kundensupport (10 %): Untersucht wird die Verfügbarkeit verschiedener Supportkanäle wie Live-Chat, Telefon- und E-Mail-Support, die Verfügbarkeit von Live-Demos und Schulungen sowie die Benutzerbewertungen der Supportdienste.
- Gewinner in diesem Kriterium: CrowdStrike Falcon
- Auswirkungen auf die Systemleistung (10 %): Ich bewertete die Faktoren, die zur Geräteleistung beitragen, etwa automatische Systemoptimierung, effizientes Ressourcenmanagement, geringer Ressourcenbedarf und Funktionen für den stillen Modus.
- Gewinner in diesem Kriterium: Trend Micro
Häufig gestellte Fragen (FAQ)
Wie funktioniert Antivirensoftware?
Antivirensoftware scannt Dateien oder Apps in Echtzeit, während Sie mit ihnen interagieren. Sie verwendet signaturbasierte Erkennung, um bekannte Malware mit einer Datenbank abzugleichen, sowie generische und heuristische Erkennung, um neue und mutmaßliche Bedrohungen aufzuspüren. Antivirensoftware erkennt Malware, indem sie nach Mustern sucht und Dateistrukturen analysiert, und schränkt sie anschließend ein, stellt sie unter Quarantäne oder löscht sie, um kontinuierlichen Schutz und eine fortlaufende Bedrohungserkennung sicherzustellen.
Wie stellt man Antivirensoftware bereit?
Um Antivirensoftware bereitzustellen, deinstallieren Sie zunächst alle vorhandenen AV-Lösungen und installieren anschließend die neue Antivirensoftware. Bewerten Sie Ihre Netzwerksicherheitslage . Ermitteln Sie Bereiche mit hohem Risiko und stellen Sie die Software entsprechend bereit, vergleichbar mit einer Mikrosegmentierung. Konzentrieren Sie sich anhand der höchsten Bedrohungsstufen und potenziellen Infektionsquellen in Ihrem Netzwerk auf PCs, E-Mail-Server, Dateiserver und Webserver.
Sollte ich mehrere Antivirenprogramme verwenden?
Die Verwendung mehrerer Antiviren-Apps auf demselben Gerät ist nicht empfehlenswert. Sie können miteinander kollidieren und dadurch Systeminstabilität, Ressourcenverschwendung und eine mögliche Beschädigung von Dateien verursachen. Jedes Programm könnte das andere fälschlicherweise als Bedrohung identifizieren, was zu unzureichender Sicherheit und redundanten Aktionen führt. Eine einzige, sorgfältig ausgewählte Antivirenlösung ist in der Regel effektiver und zuverlässiger.
Fazit: Schützen Sie Ihre Endpunkte mit Antivirensoftware
Für KMU mit weniger Geräten sind eigenständige Antivirenlösungen häufig ausreichend. Unternehmen benötigen hingegen fortschrittlichere Sicherheitsmaßnahmen wie Endpoint Detection and Response. Die Investition in eine umfassendere Endpunktsicherheitslösung, die über einfache Antivirensoftware hinausgeht, ist besonders für schnell wachsende Unternehmen von Vorteil. Nutzen Sie vor einer Entscheidung kostenlose Tools und Testversionen, um zu überprüfen, ob die Lösung Ihren Anforderungen entspricht.
Business-Antivirensoftware ist ein grundlegender Bestandteil jedes Sicherheitskonzepts, doch umfassende Sicherheit endet nicht bei AV. Für einen stärkeren Schutz von Unternehmensendpunkten lesen Sie unsere Bewertung der besten Enterprise-Detection-and-Response-(EDR)-Tools, die ihre wichtigsten Funktionen, Stärken und Anwendungsfälle behandelt.