

















Schwachstellen-Scans spielen eine zentrale Rolle bei der Identifizierung von Schwachstellen in Systemen und Netzwerken, der Verringerung von Risiken und der Stärkung der Sicherheitsmaßnahmen eines Unternehmens. Hier erläutern wir, wie Sie einen erfolgreichen Schwachstellen-Scan durchführen, welche wichtigen Faktoren Sie dabei berücksichtigen sollten und worin sich Schwachstellen-Scans und Schwachstellenbewertungen unterscheiden.
- 10 Schritte eines Schwachstellen-Scans
- Zu berücksichtigende Faktoren bei einem Schwachstellen-Scan
- Schwachstellen-Scan vs. Schwachstellenbewertung
- Fazit: Schwachstellen-Scans zur kontinuierlichen Verbesserung durchführen
10 Schritte eines Schwachstellen-Scans
Es gibt viele verschiedene Arten von Schwachstellen-Scans, doch für eine optimale Wirksamkeit erfordern sie im Wesentlichen denselben Ablauf. Von der Festlegung des Umfangs bis zur Einrichtung eines regelmäßigen Scan-Zeitplans decken diese 10 Schritte die kritischen Aspekte eines Schwachstellen-Scan-Prozesses ab, um die Sicherheitsmaßnahmen von Unternehmen zu stärken, Schwachstellen zu erkennen und zu beheben sowie die allgemeine Widerstandsfähigkeit gegenüber möglichen Angriffen zu erhöhen.
Schritt 1: Umfang und Ziele festlegen
Vor Beginn eines Schwachstellen-Screenings müssen Umfang und Ziele genau festgelegt werden. Bestimmen Sie, welche Anlagen, Systeme und Netzwerke auf Schwachstellen getestet werden sollen. Legen Sie die genauen Ziele des Scan-Prozesses fest, etwa das Aufdecken bekannter Schwachstellen, die Analyse der Wirksamkeit des Patch-Managements oder die Identifizierung von Konfigurationsfehlern.
Wählen Sie das zu untersuchende System oder Netzwerk aus. Definieren Sie die Grenzen und Komponenten des zu bewertenden Systems. Dazu können IP-Adressen, Hostnamen oder Netzwerkbereiche gehören.
Schritt 2: Die richtigen Scan-Tools auswählen und installieren
Die Wahl der richtigen Scan-Tools ist entscheidend, um eine genaue und schnelle Erkennung von Schwachstellen zu gewährleisten. Unternehmen nutzen häufig mehrere Lösungen für Schwachstellen-Scans, um verschiedene Aspekte ihrer IT-Infrastruktur zu bewerten, etwa Endgeräte, Cloud-Ressourcen, Datenbanken und Netzwerkgeräte.
Es stehen zahlreiche kommerzielle und Open-Source-Lösungen für Schwachstellen-Scans zur Verfügung, die unterschiedlichste Anforderungen erfüllen. Prüfen Sie die Funktionen, Leistungsmerkmale und Kompatibilität der Tools, um festzustellen, welche am besten zu den Anforderungen Ihres Unternehmens passen.
- Laden Sie das Tool für Schwachstellen-Scans herunter und befolgen Sie die Installationsanweisungen. Installieren Sie das Programm auf einem Computer oder Server, der die erforderlichen Systemspezifikationen erfüllt.
- Während der Installation müssen möglicherweise bestimmte Parameter konfiguriert werden, etwa die zu scannenden Netzwerkschnittstellen, Anmeldedaten für autorisierte Scans und Zeitplanoptionen. Befolgen Sie zum Abschluss der Einrichtung die Anweisungen des Tools.
- Suchen Sie nach Abschluss der Installation das installierte Dienstprogramm für Schwachstellen-Scans auf Ihrem PC oder Server und starten Sie die Anwendung.
Siehe auch unser Tutorial: So verwenden Sie Nmap für Schwachstellen-Scans
Schritt 3: Tool-Einstellungen konfigurieren
Um genaue Scan-Ergebnisse zu gewährleisten, ist es entscheidend, den richtigen Zieltyp auszuwählen und die Parameter korrekt anzupassen. Bei einigen Tools ist nach der Installation eine Konfiguration erforderlich, damit bestimmte Anlagen, Netzwerksegmente oder Anwendungen korrekt oder vollständig gescannt werden können.
Schwachstellen-Scanner ordnen Schwachstellen standardmäßig im Allgemeinen drei Risikostufen zu:
- Niedrig: Keine direkte Bedrohung für die Cybersicherheit
- Mittel: Messbare, aber minimale Gefährdung durch Sicherheitsbedrohungen
- Hoch: Schwere Gefährdung der Cybersicherheit
Schritt 4: Scan-Einstellungen konfigurieren
Nachdem Umfang, Tool und Konfiguration festgelegt wurden, müssen die spezifischen Einstellungen und Richtlinien für den Schwachstellen-Scan eingerichtet werden.
Jedes Tool kann eine andere Benutzeroberfläche und Terminologie verwenden. Für genaue Anweisungen können Sie daher die Dokumentation oder das Benutzerhandbuch des Anbieters konsultieren. Beispielsweise bietet Greenbone OpenVAS eine Vielzahl von Scan-Einstellungen für unterschiedliche Anforderungen. Je nach Ihren Anforderungen können Sie individuelle Scan-Konfigurationen erstellen oder bestehende anpassen. Dazu gehören Optionen wie Portbereiche, Scan-Strategien und Zeitparameter, mit denen Sie die Scans an Ihre individuelle Umgebung anpassen können. Beginnen Sie damit, das Scan-Tool für Ihre spezifische Umgebung einzurichten:
- Ziel erstellen. Der erste Schritt bei der Einrichtung eines grundlegenden Schwachstellen-Scans besteht darin, das System oder Netzwerk zu bestimmen, das auf Schwachstellen untersucht werden soll. Dazu werden in der Regel die IP-Adressen, Hostnamen, IP-Bereiche oder Netzwerkbereiche der Zielobjekte angegeben. Durch die Angabe eines Ziels legen Sie den Umfang des Scans fest und bestimmen, welche Systeme oder Netzwerke auf Schwachstellen untersucht werden.
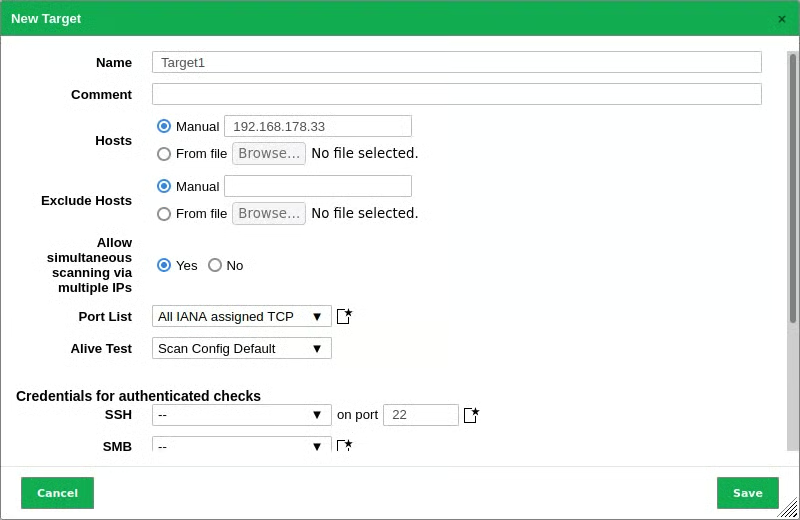
- Scan-Tiefe (vollständig oder gezielt), Scan-Methoden und Scan-Einstellungen festlegen. Passen Sie die Scan-Parameter an Ihre individuellen Anforderungen und Ziele an. Stimmen Sie die Scan-Intensität auf die Anforderungen und Einschränkungen Ihres Unternehmens ab.
- Aufgabe erstellen. Nachdem das Ziel festgelegt wurde, besteht der nächste Schritt darin, eine Aufgabe oder Scan-Konfiguration zu erstellen, in der die spezifischen Parameter und Einstellungen des Scans festgelegt sind. Dazu gehört die Entscheidung über die zu verwendenden Scan-Optionen und -Techniken, etwa Port-Scans oder Scans von Webanwendungen, sowie die Angabe zusätzlicher Parameter wie Zeiteinstellungen oder Ausschlüsse.
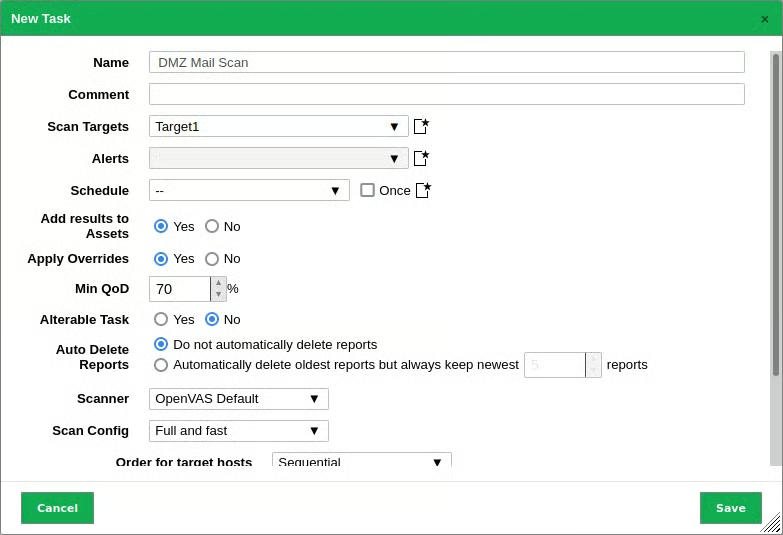
Diese Einstellungen legen fest, welche Systeme oder Netzwerke gescannt werden, nach welchen Schwachstellen gesucht wird und welche besonderen Kriterien oder Ausschlüsse gelten. Informieren Sie sich in den Menüs, Optionen und der Dokumentation des Tools darüber, wie die Scan-Einstellungen angepasst werden.
Es ist entscheidend, den Schwachstellen-Scan-Prozess durch eine ordnungsgemäße Verwaltung der Scan-Konfigurationen zu organisieren. Für unterschiedliche Situationen oder Umgebungen können mehrere Scan-Einstellungen erstellt werden. Konfigurationen lassen sich einfach umbenennen, duplizieren oder löschen, was ihre Pflege und Änderung erleichtert.
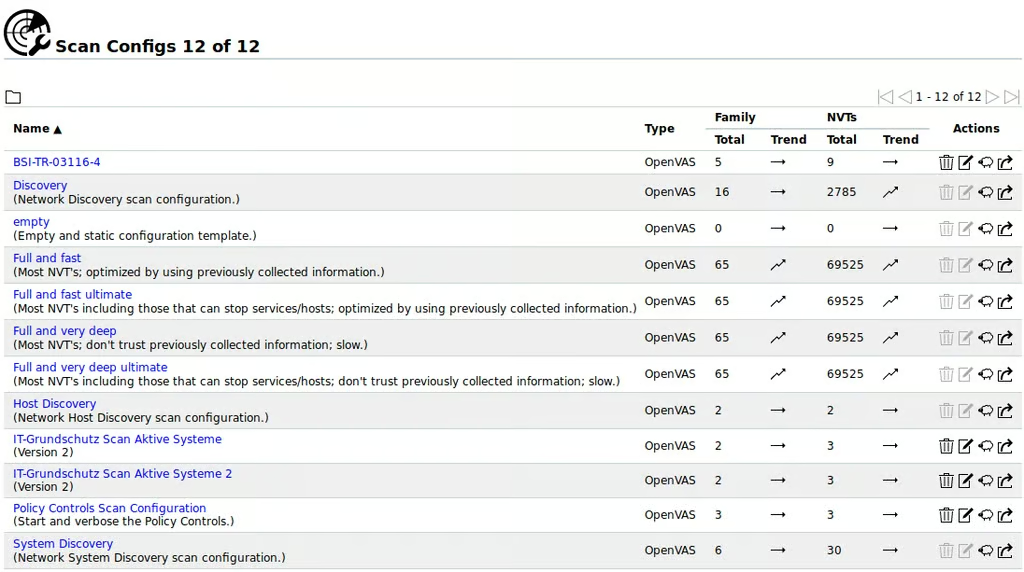
Um Produkte und zugehörige Schwachstellen genau zu erkennen, sollte zuvor ein vollständiger System-Scan durchgeführt werden. Dieser gründliche Scan mit einer umfassenden Konfiguration hilft bei der Identifizierung der auf den Systemen betriebenen Software und Dienste, was für erfolgreiche CVE-Scans entscheidend ist.
Die Durchführung eines vollständigen authentifizierten Scans, bei dem gültige Anmeldedaten angegeben werden, kann die Zahl der erkannten CVE-Funde erhöhen. Durch die Authentifizierung erhält der Scanner Zugriff auf zusätzliche Systeminformationen und kann potenzielle Schwachstellen umfassender untersuchen.
Konfiguration der Zielanlagen
Stellen Sie vor dem Start des Scans sicher, dass das Unternehmen alle Anlagen erfasst hat, etwa Endgeräte, Server, Netzwerkgeräte, Cloud-Instanzen und andere wichtige Komponenten. Für jedes Element sollten relevante Details im Inventar enthalten sein, darunter IP-Adresse, Hostname, Betriebssystem und weitere wichtige Angaben. Die Tools für Schwachstellen-Scans müssen mit der richtigen Auswahl an zu scannenden Anlagen konfiguriert sein.
Wenn eine automatische Erkennung nicht möglich ist oder möglicherweise nicht alle Anlagen korrekt erfasst, sind manuelle Änderungen an der Anlagenliste erforderlich. Dazu gehören die Prüfung des aktuellen Anlageninventars, die Zusammenarbeit mit IT-Teams und die Ermittlung neuer Ergänzungen oder Änderungen an der Umgebung. Die Anlagenliste sollte um neue Anlagen wie neu bereitgestellte Server oder Netzwerkgeräte ergänzt werden.
Einige Tools für Schwachstellen-Scans können Anlagen automatisch erkennen. Um Anlagen in der Zielumgebung automatisch zu identifizieren, nutzen diese Technologien verschiedene Methoden, darunter Netzwerk-Scans, Scans von IP-Bereichen oder die Interaktion mit Anlagenverwaltungssystemen. Dadurch wird der manuelle Aufwand reduziert und die Anlagenliste bleibt aktuell.
Schritt 5: Scan starten und ausführen
Nachdem Ziel und Aufgabe konfiguriert wurden, können Sie nun den Schwachstellen-Scan durch Ausführen der Scan-Aufgabe starten.
Starten Sie den Scan und warten Sie, während das Tool die Zielsysteme anhand der konfigurierten Einstellungen auf Schwachstellen untersucht. Die Gesamtdauer des Scans hängt von Faktoren wie Netzwerkgröße, Scan-Tiefe und Komplexität Ihrer Infrastruktur ab. Der Scanner untersucht das Ziel aktiv, identifiziert potenzielle Schwachstellen und sammelt relevante Daten zur Analyse. Die Scan-Ergebnisse geben Aufschluss über Sicherheitslücken in der Zielumgebung.
Automatisierte Schwachstellen-Scans
Schwachstellen-Scans können auch mithilfe automatisierter Lösungen durchgeführt werden. Automatisierte Schwachstellen-Scanner führen im Allgemeinen Port-Scans, Banner-Grabbing, die Erkennung von Betriebssystemen und Diensten sowie eine signaturbasierte Erkennung durch. Dadurch können die Scan-Tools Informationen über die Zielsysteme sammeln. Mithilfe der signaturbasierten Erkennung vergleicht das Tool die bereitgestellten Informationen mit seiner Schwachstellendatenbank, um mögliche Schwachstellen zu ermitteln. Anschließend erstellt es einen detaillierten Bericht mit den gefundenen Schwachstellen und deren Schweregraden.
Ein gutes Tool für Schwachstellen-Scans sollte es ermöglichen, Scans zu planen oder abhängig von Ereignissen oder Situationen auszulösen. Nutzer sollten Scans täglich, wöchentlich oder monatlich planen können, um einen konsistenten und proaktiven Ansatz für das Schwachstellenmanagement zu gewährleisten.
Im Vergleich zu manuellen Scan-Methoden sind automatisierte Schwachstellen-Scans schneller und effizienter. Bedenken Sie jedoch, dass automatisierte Scans die Leistung der IT-Infrastruktur beeinträchtigen können, wenn sie zu einem ungünstigen Zeitpunkt durchgeführt werden. Um falsch-negative Ergebnisse zu vermeiden, ist es entscheidend, die Schwachstellendatenbank auf dem neuesten Stand zu halten.
Bedarfsgesteuerter Scan
Beim Schwachstellen-Scanning werden bedarfsgesteuerte Scans außerhalb des regulären Zeitplans oder Intervalls ausgeführt, in der Regel als Reaktion auf wesentliche Änderungen an der IT. Dazu können neue Geräte, eine neue Architektur, Software-Updates, Netzwerkkonfigurationen oder andere bedeutende Änderungen an der IT-Umgebung gehören.
Ermitteln Sie, ob diese Änderungen neue Schwachstellen verursachen oder bestehende Schwachstellen verändern. Bei umfangreichen Änderungen ist es entscheidend, die Wissensbasis des Scan-Tools zu Schwachstellen mit den neuesten Informationen zu aktualisieren. Dadurch enthält der Scan die aktuellsten Schwachstellensignaturen und Erkennungsfunktionen.
Bedarfsgesteuerte Scans können verwendet werden, um Ereignisse bei der Zusammenarbeit an Ordnern und Dateien zu erkennen und sicherzustellen, dass geeignete Abhilfemaßnahmen ergriffen werden. Dadurch werden Prozesse zur Behebung von Problemen im Zusammenhang mit Zusammenarbeit und Freigaben unterstützt. Sie können damit Malware-Scans bei jedem Durchlauf auf neue oder aktualisierte Dateien oder einfach auf bestimmte Nutzer oder Ordner beschränken.
Vollständige Scans sind langsamer als inkrementelle Scans. Daher können Sie auch nur bestimmte Nutzer scannen, bevor sie aus dem System entfernt werden. Verwenden Sie den inkrementellen Modus als Datenumfang, um ausschließlich die seit dem letzten Scan vorgenommenen Änderungen zu erfassen.
Nachdem Sie das Scan-Tool für einen bedarfsgesteuerten Scan der von den IT-Änderungen betroffenen Speicherorte konfiguriert haben, starten Sie den bedarfsgesteuerten Schwachstellen-Scan mit den vorgegebenen Parametern. Das Scan-Programm untersucht die ausgewählten Speicherorte, sucht nach bekannten Schwachstellen und erstellt einen Bericht über alle festgestellten Probleme.
Schritt 6: Scan überwachen
Behalten Sie den Scan-Prozess im Blick, um sicherzustellen, dass alles ordnungsgemäß abläuft. Einige Tools liefern Echtzeit-Updates zum Fortschritt und zeigen die Zahl der gescannten Anlagen, entdeckten Schwachstellen und die voraussichtliche Abschlusszeit an. Überwachen Sie alle Fehler oder Probleme, die während des Scans auftreten können.
Wenn die Anlagenliste aktualisiert wird, sollten die Tools für Schwachstellen-Scans mit der entsprechenden Auswahl an zu scannenden Anlagen konfiguriert werden. Die Anlagenliste muss regelmäßig aktualisiert und als fortlaufend gepflegtes Dokument behandelt werden. Um eine genaue Scan-Abdeckung zu gewährleisten, sollten Änderungen am Anlageninventar, etwa neue Bereitstellungen, außer Betrieb genommene Geräte oder Änderungen von IP-Adressen, schnell in der Anlagenliste erfasst werden.
Bestimmte Scan-Arten können zu Instabilität von Anwendungen oder IT-Geräten führen. Je nach Zweck des Scans kann er erheblichen Netzwerk- oder Systemverkehr verursachen, Sicherheitsmaßnahmen aktivieren oder sogar Schwachstellen ausnutzen, wodurch der Betrieb unterbrochen werden kann.
In diesen Situationen empfiehlt es sich, den Scan anzuhalten und auf einen Zeitpunkt zu verschieben, an dem er die normalen Aktivitäten nicht beeinträchtigt. Alternativ kann es sinnvoll sein, bestimmte Programme oder Geräte aus künftigen Scans auszunehmen, um mögliche Instabilität einzelner Systeme zu verhindern. Es gilt, die Anforderungen an Sicherheitsbewertungen und die Betriebsstabilität miteinander abzuwägen.
Es ist wichtig, über den Fortschritt und die Ergebnisse von Schwachstellen-Scans informiert zu bleiben. Ein gutes Programm für Schwachstellen-Scans sollte anpassbare Benachrichtigungen ermöglichen, damit Sie bei abgeschlossenen Scans oder beim Eintreten bestimmter Bedingungen benachrichtigt werden.
E-Mail-Benachrichtigungen können so konfiguriert werden, dass Sie die Scan-Ergebnisse und alle entdeckten Probleme möglichst schnell erhalten. Ihr Produkt sollte eine Dokumentation bereitstellen, die Sie durch die erfolgreiche Anpassung der Benachrichtigungen führt und Ihnen hilft, den Überblick über Ihre Schwachstellen-Scan-Aktivitäten zu behalten.
Schritt 7: Scan-Ergebnisse interpretieren und priorisieren
Automatisierte Schwachstellen-Scanner erleichtern zwar die Erkennung, sind jedoch nicht perfekt und können falsch-positive Ergebnisse liefern. Daher ist die manuelle Überprüfung der gemeldeten Schwachstellen und die Bewertung ihrer Auswirkungen auf die Zielsysteme ein besonders wichtiger Schritt.
Automatisierte und manuelle Tests ergänzen sich. Unternehmen sollten daher idealerweise beide Verfahren durchführen und sich nicht nur auf eine der beiden Methoden verlassen.
Nach jedem Scan sollte der erstellte Bericht eine Liste der gescannten Elemente enthalten. Überprüfen Sie diese Liste, um sicherzustellen, dass alle erforderlichen Anlagen, etwa Endgeräte und Anwendungen, erfolgreich gescannt wurden.
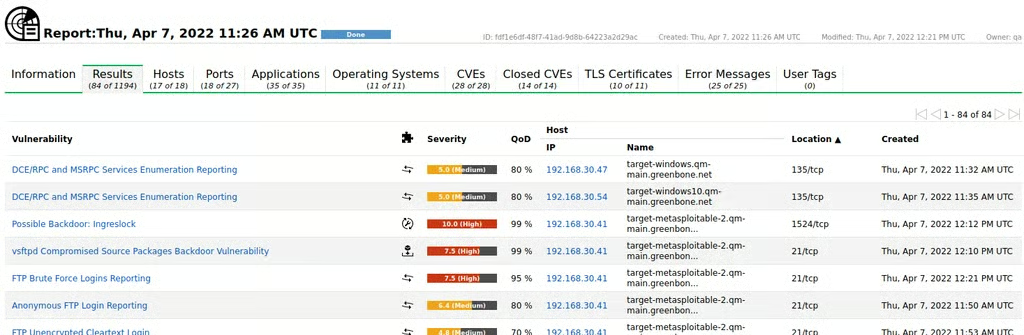
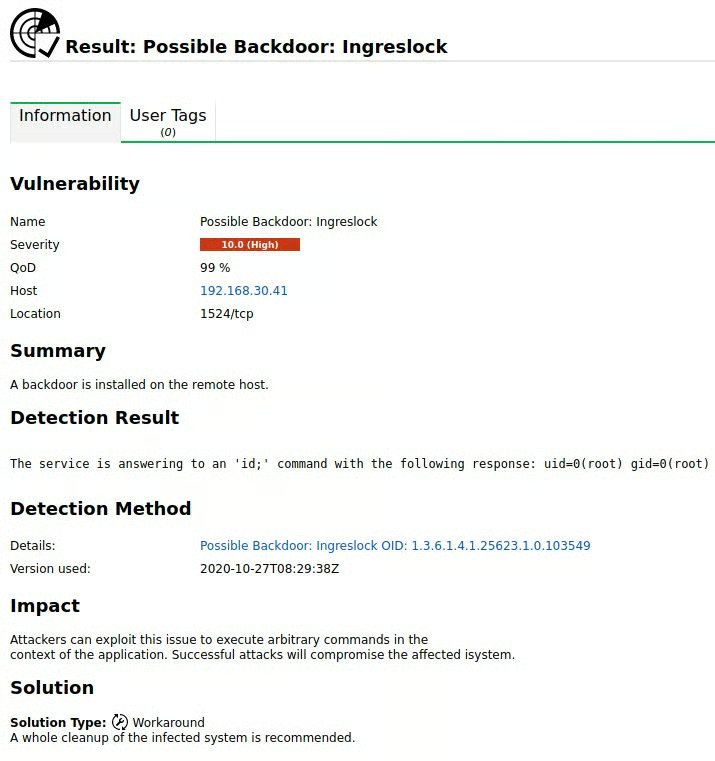
Um die Scan-Ergebnisse zu prüfen, rufen Sie die Benutzeroberfläche des Tools oder den erstellten Bericht auf. Darin sollten erkannte Schwachstellen, Schweregrade und mögliche Folgen detailliert aufgeführt sein. Untersuchen und bewerten Sie die Scan-Daten gründlich, um den möglichen Schaden und dessen Schweregrad zu bestimmen.
Priorisieren Sie die Schwachstellen nach ihrer Kritikalität und den möglichen Auswirkungen auf Ihre Systeme und Daten. Bei der Priorisierung können auch geeignete Behebungsmethoden berücksichtigt werden, etwa das Einspielen von Patches, Konfigurationsänderungen oder die Umsetzung bewährter Sicherheitsverfahren. Sie können außerdem benutzerdefinierte Berichte erstellen, die auf Ihre Anforderungen zugeschnitten sind und eine klare Kommunikation der erkannten Risiken innerhalb Ihres Unternehmens ermöglichen.
Schritt 8: Schwachstellen beheben und abmildern
Erstellen Sie auf Grundlage der entdeckten und priorisierten Schwachstellen eine Strategie zur Behebung. Arbeiten Sie mit den IT- und Sicherheitsteams Ihres Unternehmens zusammen, um die Schwachstellen durch Software-Updates, Änderungen an Einstellungen, die Einrichtung von Sicherheitsmaßnahmen oder die Umsetzung von Best Practices zu beheben, die von Tool- und Sicherheitsexperten empfohlen werden.
Entwickeln und implementieren Sie geeignete Verfahren zur Behebung in Zusammenarbeit mit wichtigen Beteiligten wie Systemadministratoren, Netzwerkingenieuren und Sicherheitsteams. Dazu können Software-Updates, Änderungen an Einstellungen, die Einführung bewährter Sicherheitsverfahren oder die Bereitstellung zusätzlicher Sicherheitsmaßnahmen gehören.
Priorisieren und beheben Sie die entdeckten Schwachstellen auf Grundlage der Scan-Ergebnisse. Befolgen Sie die im Bericht vorgeschlagenen Maßnahmen zur Risikominderung oder ziehen Sie weitere Ressourcen hinzu, um die Schwachstellen zu beseitigen und die allgemeine Sicherheitslage der Systeme zu verbessern.
Beachten Sie außerdem, dass Technologien für Schwachstellen-Scans zwar Empfehlungen und Abhilfemaßnahmen für erkannte Schwachstellen liefern, jedoch nicht alle Empfehlungen für die individuelle IT-Infrastruktur des Unternehmens geeignet oder umsetzbar sind.
Einige vorgeschlagene Abhilfemaßnahmen können das Risiko von Betriebsausfällen erhöhen oder mit bestehenden Systemen oder Anforderungen kollidieren. Um sicherzustellen, dass die gewählten Maßnahmen die Schwachstellen wirksam beheben, ohne unbeabsichtigte Folgen oder Störungen zu verursachen, müssen für jede identifizierte Schwachstelle unter Berücksichtigung der betrieblichen Auswirkungen und der Kompatibilität mit bestehenden Systemen die beste Lösung sorgfältig geprüft und bewertet werden.
Schritt 9: Erneut scannen und validieren
Nach der Behebung können Sie einen weiteren Schwachstellen-Scan durchführen, um zu bestätigen, dass die entdeckten Schwachstellen ordnungsgemäß behoben wurden. Diese Phase validiert den Erfolg der eingesetzten Behebungsmethoden und erhöht zusätzlich die Sicherheit des Systems.
Teams für das Schwachstellenmanagement müssen häufig ausführliche Berichte erstellen, um Fortschritte und Wirksamkeit bei der Behebung von Schwachstellen zu dokumentieren und die Effektivität der Behebungsmaßnahmen nachzuweisen. Diese Berichte werden für verschiedene Zwecke verwendet, darunter die interne Nutzung, Berichte für die Geschäftsleitung und Compliance. Sie enthalten in der Regel Informationen zu behobenen Schwachstellen, einschließlich erkannter Schwachstellen, ihrer Schweregrade, der durchgeführten Behebungsmaßnahmen und der Bestätigung einer erfolgreichen Behebung.
Die Berichte sollten außerdem alle weiterhin ungelösten Schwachstellen ausweisen, bei der Priorisierung laufender Behebungsmaßnahmen helfen und die allgemeine Sicherheitslage des Unternehmens verfolgen. Sie spielen eine wichtige Rolle bei der Gewährleistung von Transparenz und Verantwortlichkeit sowie beim Nachweis der Compliance gegenüber Beteiligten im Unternehmen, der Geschäftsleitung und Aufsichtsbehörden.
Schritt 10: Regelmäßige Scans und kontinuierliche Sicherheit aufrechterhalten
Schwachstellen-Scans sollten regelmäßig durchgeführt werden. Planen Sie häufige Scans, um neue Schwachstellen zu erkennen, die infolge von Software-Upgrades, Systemänderungen oder neuen Bedrohungen entstehen können. Kombinieren Sie Schwachstellen-Scans mit zusätzlichen Sicherheitsmaßnahmen wie Penetrationstests, Risikobewertungen und Schulungen zur Sicherheitsawareness, um eine umfassende Sicherheitslage aufrechtzuerhalten.
Schwachstellen-Scans sollten nicht als einmalige Aktivität, sondern als fortlaufender Prozess betrachtet werden. Da neue Schwachstellen auftreten und sich Systeme verändern, ist es entscheidend, regelmäßig zu scannen, um neu entstehende Sicherheitslücken zu erkennen und zu beheben. Erstellen Sie einen regelmäßigen Plan für Schwachstellen-Scans, der eine kontinuierliche Überwachung und die schnelle Behebung von Schwachstellen ermöglicht.
Tabelle 1. Empfohlene Scan-Häufigkeit für durchschnittliche Unternehmen | |
|---|---|
| Risikobewertung | Empfohlene Häufigkeit |
| Infrastruktur-Scans | |
| Hoch | Monatlich |
| Mittel | Vierteljährlich |
| Niedrig | Halbjährlich |
| Scans von Webanwendungen | |
| Hoch | Vierteljährlich oder nach wesentlichen Änderungen |
| Mittel | Halbjährlich |
| Niedrig | Jährlich |
Die für ein durchschnittliches Unternehmen empfohlene Häufigkeit von Schwachstellen-Scans kann von mehreren Faktoren abhängen, etwa von der Größe des Unternehmens, den einzuhaltenden Compliance-Standards und der Verfügbarkeit von Ressourcen.
Größere Unternehmen mit höheren Einnahmen und einer größeren Angriffsfläche benötigen möglicherweise regelmäßigere Scans, um eine vollständige Abdeckung zu gewährleisten. Ebenso können bestimmte Scan-Intervalle durch Compliance-Vorgaben vorgeschrieben sein. Auch die Verfügbarkeit von Ressourcen, etwa dedizierten Sicherheitsteams und Scan-Tools, kann die Scan-Häufigkeit beeinflussen. Unternehmen müssen diese Variablen berücksichtigen und einen Kompromiss zwischen einer starken Sicherheitslage und einer effizienten Ressourcenzuweisung finden.
Zu berücksichtigende Faktoren bei einem Schwachstellen-Scan
Beim Einsatz von Schwachstellen-Scans können verschiedene Faktoren die Geschwindigkeit und Genauigkeit des Scans beeinflussen. Die Scan-Geschwindigkeit wird durch den Verbindungstyp, die Authentifizierung, die Anzahl der Hosts und die Systemressourcen beeinflusst.
Verbindungstyp (remote oder lokal)
Der Verbindungstyp kann die Geschwindigkeit und Genauigkeit des Schwachstellen-Scans beeinflussen. Remote-Scans werden über das Netzwerk durchgeführt und können aufgrund der inhärenten Latenz und anderer Netzwerkbeschränkungen langsamer sein. Lokale Scans hingegen werden direkt auf dem Zielcomputer durchgeführt, was in der Regel zu schnelleren Scans führt. Berücksichtigen Sie bei der Auswahl zwischen Remote- und lokalen Scan-Optionen die Netzwerkinfrastruktur und die Verbindung.
Im Kontext eines großen Unternehmens bezeichnet ein Remote-Scan in der Regel das Scannen von einem Büro zu einem anderen, während ein lokaler Scan innerhalb desselben Netzwerks erfolgt. Bewerten Sie bei der Auswahl zwischen Remote- und lokalen Scan-Lösungen die Netzwerkinfrastruktur und die Verbindungsqualität.
Cloudbasierte Schwachstellen-Scanner haben die Scan-Funktionen zudem über die Grenzen lokaler oder Remote-Scans hinaus erweitert. Cloud-Scanner nutzen die Internetverbindung, um mehrere Netzwerke mit der verfügbaren Bandbreite zu scannen, wodurch sie flexibler und skalierbarer sind.
Es ist jedoch wichtig zu verstehen, dass Remote-Scans Schwierigkeiten verursachen können, insbesondere an Orten mit unzureichender Infrastruktur oder mit häufigen witterungsbedingten oder durch Stromausfälle verursachten Unterbrechungen. IT-Manager an Standorten mit hoher Bandbreite übersehen möglicherweise die Probleme, mit denen Ressourcen in solchen Situationen konfrontiert sind. Diese Schwierigkeiten müssen bei der Bewertung der Praktikabilität und Zuverlässigkeit von Remote-Scan-Lösungen berücksichtigt werden.
Letztlich sollten Unternehmen bei der Entscheidung zwischen Remote- und lokalen Scans ihre Netzwerkkonfiguration gründlich prüfen, die Verfügbarkeit und Stabilität der Verbindung berücksichtigen und die möglichen Auswirkungen auf Scan-Geschwindigkeit, Genauigkeit und allgemeine Zuverlässigkeit bewerten.
Authentifizierung (authentifizierte oder nicht authentifizierte Scans)
Schwachstellen-Scans können sowohl mit als auch ohne Zugangsdaten durchgeführt werden. Scans mit und ohne Zugangsdaten können zu unterschiedlichen Ergebnissen führen, und für eine vollständige Bewertung sollten beide Verfahren eingesetzt werden. Für den Zugriff auf das Zielsystem oder -netzwerk benötigen authentifizierte Scans gültige Anmeldedaten. Da sie besseren Zugriff auf Systeminformationen haben und eine eingehendere Analyse durchführen können, liefern diese Scans möglicherweise umfassendere Ergebnisse. Nicht authentifizierte Scans sind schneller und bieten die Perspektive eines potenziellen externen Angriffs, können jedoch eine eingeschränkte Sichtbarkeit bestimmter Schwachstellen und ein falsches Sicherheitsgefühl vermitteln. Für eine gründliche Überprüfung wird empfohlen, sowohl authentifizierte als auch nicht authentifizierte Scans einzusetzen.
Anzahl der gescannten Hosts
Die Anzahl der gescannten Hosts kann sich auf die gesamte Scan-Dauer und die Ressourcennutzung auswirken. Das Scannen einer größeren Anzahl von Hosts nimmt naturgemäß mehr Zeit in Anspruch. Bei der Festlegung des Scan-Umfangs müssen sowohl die verfügbaren Ressourcen als auch die zeitlichen Einschränkungen berücksichtigt werden. Um die Arbeitslast erfolgreich zu bewältigen, kann es erforderlich sein, das Scannen essenzieller Systeme zu priorisieren oder Scans gruppenweise durchzuführen.
Systemressourcen
Einige Schwachstellen-Scanner sind ressourcenintensiv und benötigen große Mengen an Rechenleistung, Arbeitsspeicher und Netzwerkbandbreite. Es ist entscheidend, die verfügbaren Ressourcen des Scansystems sowie die möglichen Auswirkungen des Scanners auf andere Prozesse zu prüfen. Ressourcenbeschränkungen können sich auf die Geschwindigkeit, Genauigkeit und sogar Stabilität des Scansystems auswirken. Stellen Sie sicher, dass das Scansystem über ausreichende Ressourcen verfügt, um den ausgewählten Schwachstellen-Scanner zu unterstützen.
Schwachstellen-Scan vs. Schwachstellenbewertung
| Schwachstellen-Scan | Schwachstellenbewertung | |
|---|---|---|
| Definition | Schwachstellen-Scans sind ein Verfahren zur Identifizierung bekannter Schwachstellen in Systemen, Netzwerken oder Anwendungen mithilfe von Scan-Tools. Sie sind Bestandteil des umfassenderen Prozesses der Schwachstellenbewertung. | Schwachstellenbewertung ist ein systematisches Verfahren zur Erkennung, Bewertung und Priorisierung von Schwachstellen in Computersystemen, Netzwerken oder Anwendungen. |
| Ziel | Das Hauptziel von Schwachstellen-Scans besteht darin, Schwachstellen und Fehlkonfigurationen in einer Zielumgebung so schnell und effizient wie möglich zu finden. | Das grundlegende Ziel einer Schwachstellenbewertung besteht darin, die gesamte Sicherheitslage zu bewerten, mögliche von Angreifern ausnutzbare Lücken zu berücksichtigen und eine Strategie für das Schwachstellenmanagement festzulegen. Einige Schwachstellen müssen je nach Risiko priorisiert werden, während andere möglicherweise akzeptiert werden müssen. |
| Methode | Beim Schwachstellen-Scanning kommen hauptsächlich automatisierte Programme zum Einsatz, die anhand einer Datenbank mit Signaturen oder Mustern von Schwachstellen nach bekannten Schwachstellen suchen. | Dazu gehört eine gründliche Untersuchung von Systemen und Netzwerken mithilfe sowohl automatisierter als auch menschlicher Verfahren. |
| Umfang | Schwachstellen-Scans konzentrieren sich darauf, vorhandene Schwachstellen zu identifizieren und Berichte darüber zu erstellen, ohne eine eingehende Analyse der Systemkonfigurationen oder Regeln zu erfordern. | Schwachstellenbewertung umfasst neben der Suche nach bekannten Schwachstellen auch eine Untersuchung von Systemeinstellungen, Regeln und Kontrollen. |
| Ergebnisse | Ein Schwachstellen-Scan erzeugt häufig eine Liste der erkannten Schwachstellen, ihrer Schweregrade und gelegentlich Empfehlungen zur Behebung. | Zu den Ergebnissen einer Schwachstellenbewertung gehört häufig ein umfassender Bericht, der die gefundenen Schwachstellen, deren Schweregrad und Vorschläge zu ihrer Behebung zusammenfasst. |
Fazit: Schwachstellen-Scans zur kontinuierlichen Verbesserung durchführen
Schwachstellen-Scans sind zusammen mit geeigneten Behebungstechniken von entscheidender Bedeutung für die Aufrechterhaltung einer sicheren und resilienten IT-Infrastruktur. Für Unternehmen, die ihre Cybersicherheitslage verbessern möchten, ist das Verständnis der Durchführung eines Schwachstellen-Scans eine wichtige Fähigkeit. Denken Sie daran, dass Schwachstellen-Scans eine kontinuierliche Aktivität sind, die mit anderen Sicherheitsverfahren kombiniert werden sollte, um eine sichere und resiliente Netzwerkumgebung zu schaffen.
Auch lesenswert: