

















Les analyses des vulnérabilités jouent un rôle essentiel dans l’identification des faiblesses au sein des systèmes et des réseaux, la réduction des risques et le renforcement des défenses de sécurité d’une organisation. Nous verrons ici comment effectuer une analyse des vulnérabilités efficace, les principaux facteurs à prendre en compte lors de sa réalisation, ainsi que les différences entre l’analyse des vulnérabilités et l’évaluation des vulnérabilités.
- 10 étapes d’une analyse des vulnérabilités
- Facteurs à prendre en compte lors d’une analyse des vulnérabilités
- Analyse des vulnérabilités ou évaluation des vulnérabilités
- En résumé : effectuer des analyses des vulnérabilités pour une amélioration continue
10 étapes d’une analyse des vulnérabilités
Il existe de nombreux types d’analyses des vulnérabilités, mais chacune exige sensiblement le même processus pour une efficacité optimale. De la définition du périmètre à la mise en place d’un calendrier d’analyse régulier, ces 10 étapes couvrent les aspects essentiels d’un processus d’analyse des vulnérabilités afin de renforcer les défenses de sécurité des organisations, de détecter et corriger les vulnérabilités et d’accroître la résilience globale face aux attaques potentielles.
Étape 1 : définir le périmètre et les objectifs
Il est essentiel de définir le périmètre et les objectifs avant de commencer une procédure d’analyse des vulnérabilités. Déterminez quels actifs, systèmes et réseaux doivent être testés pour détecter d’éventuelles vulnérabilités. Déterminez les cibles précises du processus d’analyse, par exemple l’identification de vulnérabilités connues, l’analyse de l’efficacité de la gestion des correctifs ou l’identification de failles de configuration.
Sélectionnez le système ou le réseau à examiner. Définissez les limites et les composants du système qui sera évalué. Il peut s’agir d’adresses IP, de noms d’hôte ou de plages réseau.
Étape 2 : choisir et installer les bons outils d’analyse
Le choix des bons outils d’analyse est essentiel pour garantir une détection précise et rapide des vulnérabilités. Les organisations utilisent souvent plusieurs solutions d’analyse des vulnérabilités pour évaluer différents aspects de leur infrastructure informatique, tels que les points de terminaison, les actifs cloud, les bases de données et les équipements réseau.
Il existe plusieurs solutions d’analyse des vulnérabilités commerciales et open source pour répondre à différents besoins. Étudiez les fonctionnalités, les capacités et la compatibilité des outils afin de déterminer lesquels répondent le mieux aux besoins de votre entreprise.
- Téléchargez l’outil d’analyse des vulnérabilités et suivez les instructions d’installation. Installez le programme sur un ordinateur ou un serveur qui respecte les spécifications système requises.
- Certains paramètres, tels que les interfaces réseau à analyser, les identifiants pour les analyses autorisées et les options de planification, peuvent devoir être configurés lors de l’installation. Suivez les instructions de l’outil pour terminer la configuration.
- Une fois l’installation terminée, localisez l’utilitaire d’analyse des vulnérabilités installé sur votre PC ou serveur et lancez l’application.
Consultez aussi notre tutoriel, Comment utiliser Nmap pour analyser les vulnérabilités
Étape 3 : configurer les paramètres de l’outil
Pour garantir des résultats d’analyse précis, il est essentiel de sélectionner le type de cible approprié et d’ajuster correctement les paramètres. Certains outils nécessitent une configuration après l’installation pour analyser correctement ou complètement certains actifs, segments réseau ou applications.
Par défaut, les scanners de vulnérabilités classent généralement les vulnérabilités selon trois niveaux de risque :
- Faible : aucune menace directe pour la cybersécurité
- Moyen : exposition mesurable mais minimale aux menaces de sécurité
- Élevé : forte exposition aux menaces de cybersécurité
Étape 4 : configurer les paramètres d’analyse
Une fois le périmètre défini et l’outil sélectionné et configuré, les paramètres et les politiques spécifiques de l’analyse des vulnérabilités doivent être définis.
Chaque outil peut avoir une interface et une terminologie différentes. Vous pouvez donc consulter la documentation du fournisseur ou le guide utilisateur pour obtenir des instructions précises. Par exemple, Greenbone OpenVAS propose différents paramètres d’analyse pour répondre à divers besoins. Selon vos exigences, vous pouvez créer des configurations d’analyse personnalisées ou modifier celles qui existent. Ces configurations comprennent notamment des choix tels que les plages de ports, les stratégies d’analyse et les paramètres temporels, qui vous permettent d’adapter les analyses à votre environnement. Commencez par configurer l’outil d’analyse pour votre environnement spécifique :
- Créez la cible. La première étape de la configuration d’une analyse basique des vulnérabilités consiste à identifier le système ou le réseau à analyser. Il s’agit généralement de fournir les adresses IP, les noms d’hôte, les plages d’adresses IP ou les plages réseau des entités cibles. En spécifiant une cible, vous définissez le périmètre de l’analyse et indiquez quels systèmes ou réseaux seront examinés à la recherche de vulnérabilités.
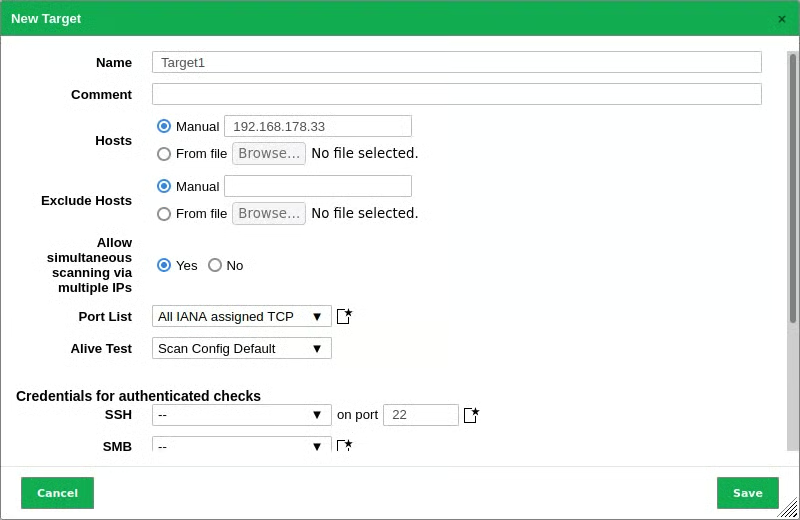
- Définissez la profondeur de l’analyse (complète ou ciblée), les méthodologies d’analyse et les préférences. Personnalisez les paramètres d’analyse en fonction de vos besoins et objectifs. Ajustez l’intensité de l’analyse aux exigences et aux contraintes de votre entreprise.
- Créez une tâche. Une fois la cible définie, l’étape suivante consiste à créer une tâche ou une configuration d’analyse qui détaille les paramètres et réglages spécifiques de l’analyse. Il faut notamment décider des options et techniques à utiliser (par exemple, l’analyse des ports ou des applications web) et définir d’éventuels paramètres supplémentaires tels que les réglages horaires ou les exclusions.
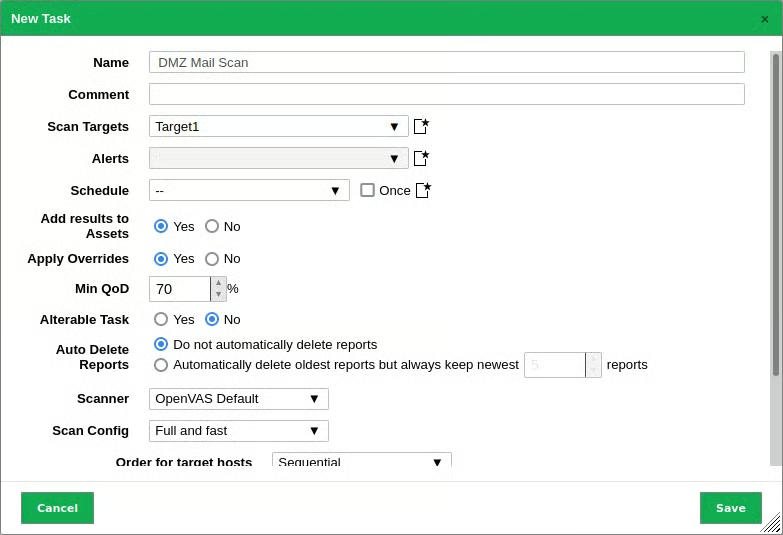
Ces paramètres indiquent quels systèmes ou réseaux analyser, quelles vulnérabilités rechercher et quels critères particuliers ou exclusions appliquer. Découvrez comment ajuster les paramètres d’analyse en explorant les menus, les options et la documentation de l’outil.
Il est essentiel d’organiser votre processus d’analyse des vulnérabilités en gérant correctement les configurations d’analyse. Plusieurs configurations peuvent être créées pour différentes situations ou différents environnements. Elles peuvent être facilement renommées, dupliquées ou supprimées, ce qui simplifie leur maintenance et leur modification.
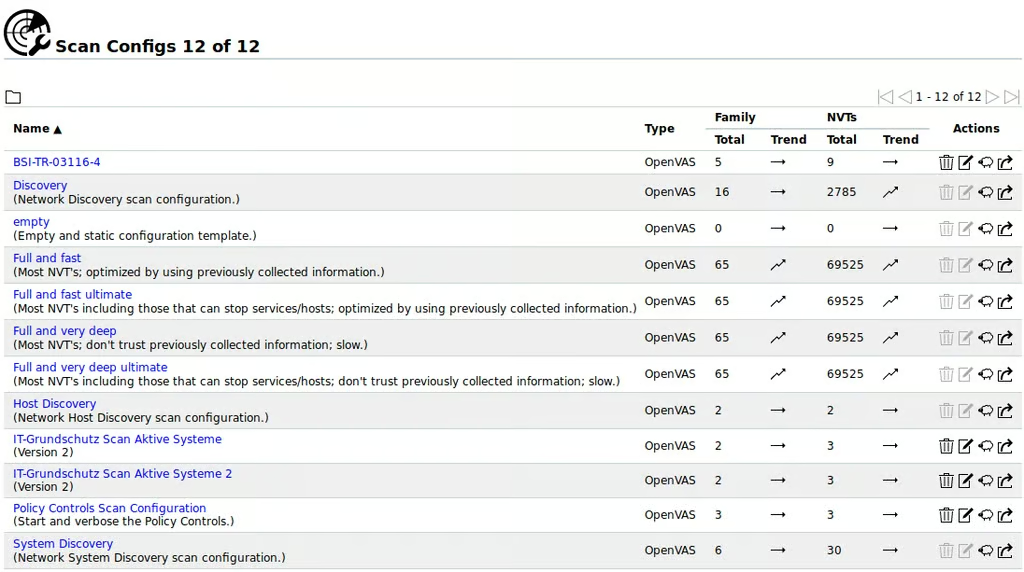
Pour détecter précisément les produits et les vulnérabilités associées, il convient d’effectuer au préalable une analyse complète du système. Cette analyse approfondie, dotée d’une configuration exhaustive, facilite l’identification des logiciels et des services exécutés sur les systèmes, ce qui est essentiel pour réussir une analyse des CVE.
Effectuer une analyse complète avec authentification, c’est-à-dire en fournissant des identifiants de connexion valides, peut augmenter le nombre de CVE détectées. L’authentification permet au scanner d’accéder à des informations système supplémentaires afin de réaliser un examen plus complet des vulnérabilités potentielles.
Configuration des cibles d’actifs
Avant d’exécuter l’analyse, vérifiez que l’entreprise a recensé tous ses actifs, notamment les points de terminaison, les serveurs, les équipements réseau, les instances cloud et les autres composants essentiels. Cet inventaire doit contenir les informations pertinentes concernant chaque élément, notamment son adresse IP, son nom d’hôte, son système d’exploitation et toute autre donnée importante. Il est essentiel que les outils d’analyse des vulnérabilités soient configurés avec l’ensemble correct d’actifs à analyser.
Des modifications manuelles de la liste des actifs sont nécessaires lorsque la découverte automatique est impossible ou risque de ne pas recenser correctement tous les actifs. Il faut alors examiner l’inventaire actuel, collaborer avec les équipes informatiques et identifier les nouveaux éléments ou les changements dans l’environnement. La liste des actifs doit être mise à jour pour inclure les nouveaux actifs, tels que les serveurs récemment déployés ou les nouveaux équipements réseau.
Certains outils d’analyse des vulnérabilités peuvent détecter automatiquement les actifs. Pour identifier automatiquement les actifs au sein de l’environnement cible, ces technologies utilisent différentes méthodes, notamment l’analyse du réseau, l’analyse des plages IP ou l’interaction avec les systèmes de gestion des actifs. Cela réduit le travail manuel et permet de maintenir la liste des actifs à jour.
Étape 5 : lancer et exécuter l’analyse
Une fois la cible et la tâche configurées, vous êtes prêt à lancer l’analyse des vulnérabilités en exécutant la tâche d’analyse.
Lancez l’analyse et attendez que l’outil utilise les paramètres configurés pour examiner les systèmes cibles à la recherche de vulnérabilités. La durée totale de l’analyse dépendra de facteurs tels que la taille du réseau, la profondeur de l’analyse et la complexité de votre infrastructure. Le scanner explorera activement la cible, identifiera les faiblesses potentielles et recueillera les données pertinentes à examiner. Les résultats de l’analyse fourniront un aperçu des failles de sécurité de l’environnement cible.
Analyse automatisée des vulnérabilités
L’analyse des vulnérabilités peut également être réalisée automatiquement à l’aide de solutions d’analyse automatisée. En règle générale, les scanners automatisés effectuent une analyse des ports, une récupération des bannières, une détection du système d’exploitation et des services, ainsi qu’une détection basée sur les signatures. Cela permet aux outils d’analyse de recueillir des informations sur les systèmes cibles. Grâce à sa technique de détection basée sur les signatures, l’outil compare les informations fournies à sa base de données de vulnérabilités afin de découvrir les failles probables. Il génère ensuite un rapport détaillé présentant les vulnérabilités détectées et leur niveau de gravité.
Un bon outil d’analyse des vulnérabilités doit permettre de planifier les analyses ou de les déclencher en fonction d’événements ou de situations. Les utilisateurs doivent pouvoir programmer des analyses quotidiennes, hebdomadaires ou mensuelles, garantissant ainsi une approche cohérente et proactive de la gestion des vulnérabilités.
Comparée aux méthodes d’analyse manuelles, l’analyse automatisée des vulnérabilités est plus rapide et plus efficace. Gardez toutefois à l’esprit qu’une analyse automatisée peut entraîner des problèmes de performances dans l’infrastructure informatique si elle est effectuée au mauvais moment. Pour éliminer les faux négatifs, il est essentiel de maintenir la base de données des vulnérabilités à jour.
Analyse à la demande
Dans le domaine de l’analyse des vulnérabilités, les analyses à la demande sont exécutées en dehors du calendrier ou de l’intervalle habituel, généralement en réponse à des changements importants dans l’environnement informatique. Ces changements peuvent inclure l’ajout de nouveaux équipements, le déploiement d’une nouvelle architecture, des mises à jour logicielles, des configurations réseau ou toute autre modification notable de l’environnement informatique.
Déterminez si ces changements introduisent de nouvelles vulnérabilités ou s’ils modifient des vulnérabilités existantes. Si les changements sont importants, il est essentiel de mettre à jour la base de connaissances de l’outil d’analyse avec les informations les plus récentes. Cela garantit que l’analyse utilise les signatures de vulnérabilités et les capacités de détection les plus récentes.
Les analyses à la demande peuvent servir à détecter les événements de collaboration sur des dossiers ou des fichiers et à garantir que les mesures correctives appropriées sont prises, facilitant ainsi les processus de remédiation liés à la collaboration et au partage. Vous pouvez les utiliser pour limiter les analyses de logiciels malveillants aux fichiers nouveaux ou mis à jour à chaque exécution, ou simplement à certains utilisateurs ou dossiers.
Les analyses complètes sont plus lentes que les analyses incrémentielles. Vous pouvez donc choisir d’analyser uniquement les utilisateurs indiqués avant leur retrait. Utilisez le mode incrémentiel comme périmètre des données afin d’analyser uniquement les modifications survenues depuis la dernière analyse.
Une fois l’outil configuré pour effectuer une analyse à la demande des emplacements touchés par les modifications informatiques, lancez l’analyse des vulnérabilités à la demande à l’aide des paramètres fournis. Le programme d’analyse examinera les emplacements sélectionnés, recherchera les vulnérabilités connues et générera un rapport sur les éventuels problèmes détectés.
Étape 6 : surveiller l’analyse
Surveillez le processus d’analyse pour vous assurer que tout se déroule correctement. Certains outils fournissent des mises à jour de progression en temps réel, indiquant le nombre d’actifs analysés, les vulnérabilités découvertes et le temps estimé avant la fin. Surveillez les erreurs ou les problèmes susceptibles de survenir pendant l’analyse.
Les outils d’analyse des vulnérabilités doivent être configurés avec l’ensemble approprié d’actifs à analyser lorsque la liste des actifs est mise à jour. Cette liste doit être régulièrement actualisée et entretenue comme un document évolutif. Pour maintenir une couverture d’analyse précise, tout changement dans l’inventaire des actifs, comme les nouveaux déploiements, le déclassement d’équipements ou la modification d’adresses IP, doit être rapidement consigné dans la liste des actifs.
Certains types d’analyses peuvent entraîner une instabilité des applications ou des équipements informatiques. Selon l’objectif de l’analyse, celle-ci peut générer un trafic réseau ou système important, activer des mesures de sécurité, voire exploiter des vulnérabilités, ce qui interromprait les opérations.
Dans ces situations, il est recommandé de suspendre l’analyse et de la reprogrammer à un moment où elle n’interférera pas avec les activités habituelles. À défaut, il peut être utile d’exclure certains programmes ou équipements des analyses futures afin d’éviter toute instabilité potentielle de certains systèmes. Il faut trouver un équilibre entre la nécessité des évaluations de sécurité et la stabilité des opérations.
Il est important de se tenir informé de l’avancement et des résultats des analyses des vulnérabilités. Un bon programme d’analyse des vulnérabilités doit permettre de personnaliser les notifications afin de recevoir des alertes lorsque les analyses sont terminées ou que certaines conditions sont remplies.
Les notifications par e-mail peuvent être configurées pour vous permettre de recevoir le plus rapidement possible les résultats des analyses et les problèmes détectés. Votre produit doit disposer d’une documentation expliquant comment personnaliser correctement les notifications, afin de vous aider à suivre vos opérations d’analyse des vulnérabilités.
Étape 7 : interpréter et hiérarchiser les résultats de l’analyse
Même si les scanners automatisés facilitent la détection des vulnérabilités, ils ne sont pas parfaits et peuvent produire des faux positifs. Il est donc essentiel de vérifier manuellement les vulnérabilités signalées et d’évaluer leur impact sur les systèmes cibles.
Les tests automatisés et manuels sont complémentaires. Les organisations devraient donc idéalement effectuer les deux et ne pas s’appuyer sur une seule technique au détriment de l’autre.
Après toute analyse, le rapport généré doit inclure une liste des éléments analysés. Vérifiez cette liste pour vous assurer que tous les actifs requis (points de terminaison, applications, etc.) ont bien été analysés.
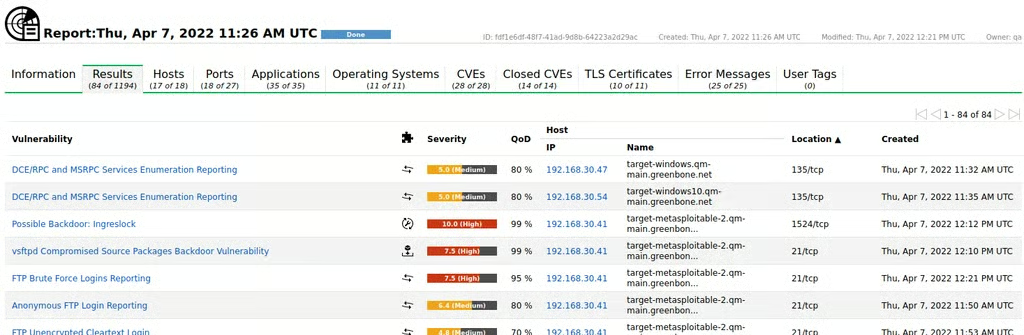
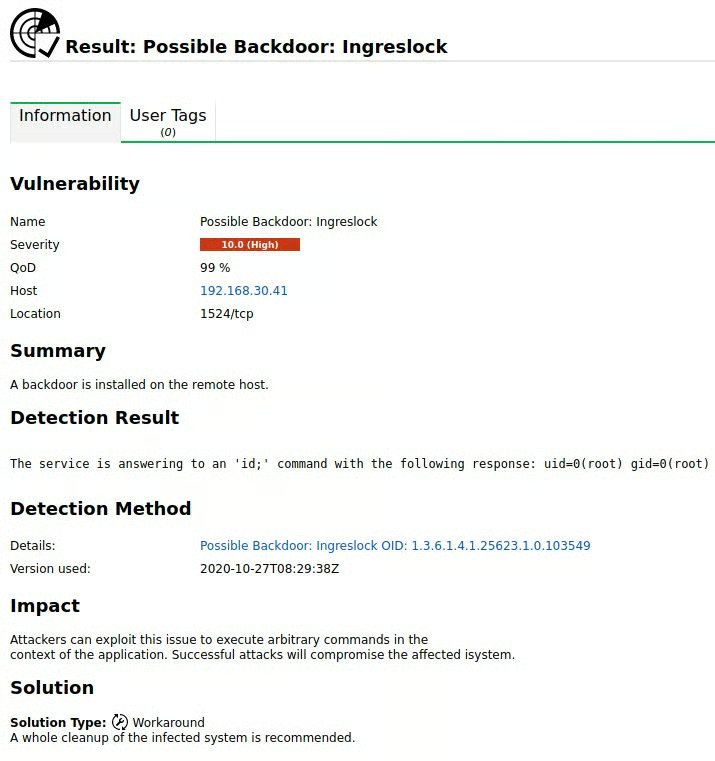
Pour examiner les résultats de l’analyse, accédez à l’interface de l’outil ou au rapport généré. Celui-ci doit détailler les vulnérabilités détectées, leur niveau de gravité et leurs conséquences potentielles. Examinez et évaluez minutieusement les données de l’analyse afin d’identifier les dommages potentiels et leur gravité.
Hiérarchisez les vulnérabilités en fonction de leur criticité et de leur impact potentiel sur vos systèmes et vos données. Le processus de hiérarchisation peut également prendre en compte les méthodes de remédiation pertinentes, telles que l’application de correctifs, les modifications de configuration ou la mise en œuvre des bonnes pratiques de sécurité. Vous pouvez aussi créer des rapports personnalisés adaptés à vos besoins, afin de communiquer clairement les risques identifiés au sein de votre entreprise.
Étape 8 : corriger et atténuer les vulnérabilités
Créez une stratégie de remédiation fondée sur les vulnérabilités découvertes et leur hiérarchisation. Collaborez avec les équipes informatiques et de sécurité de votre organisation pour corriger les vulnérabilités en déployant des mises à jour logicielles, en modifiant les paramètres, en mettant en place des mesures de sécurité ou en appliquant les bonnes pratiques recommandées par les outils et les experts en sécurité.
Élaborez et mettez en œuvre des procédures de remédiation adaptées en collaboration avec les principales parties prenantes, telles que les administrateurs système, les ingénieurs réseau et les équipes de sécurité. Ce processus peut inclure l’application de mises à jour logicielles, la modification des paramètres, l’adoption de bonnes pratiques de sécurité ou le déploiement de mesures de sécurité supplémentaires.
Hiérarchisez, puis corrigez les vulnérabilités découvertes en fonction des résultats de l’analyse. Pour remédier aux vulnérabilités et améliorer la posture de sécurité globale des systèmes, suivez les mesures d’atténuation recommandées dans le rapport ou consultez d’autres ressources.
Il est également important de noter que, si les technologies d’analyse des vulnérabilités fournissent des conseils et des mesures d’atténuation pour les vulnérabilités détectées, toutes les recommandations ne sont pas adaptées ou réalisables dans l’infrastructure informatique propre à l’organisation.
Certaines mesures d’atténuation suggérées peuvent accroître le risque de défaillance opérationnelle ou entrer en conflit avec les systèmes ou exigences actuels. Une réflexion et une évaluation approfondies de la meilleure solution pour chaque vulnérabilité identifiée sont nécessaires, en tenant compte de l’impact opérationnel et de la compatibilité avec les systèmes existants, afin de garantir que les mesures choisies corrigent efficacement les vulnérabilités sans entraîner de conséquences ou de perturbations imprévues.
Étape 9 : réanalyser et valider
Après la remédiation, vous pouvez effectuer une nouvelle analyse des vulnérabilités afin de confirmer que les vulnérabilités découvertes ont bien été corrigées. Cette phase valide l’efficacité des méthodes de remédiation utilisées et renforce la sécurité du système.
Les équipes chargées de la gestion des vulnérabilités doivent souvent créer des rapports détaillés pour indiquer les progrès réalisés et l’efficacité de la correction des vulnérabilités, mais aussi démontrer l’efficacité des opérations de remédiation. Ces rapports servent à différents usages, notamment en interne, pour les rapports destinés aux dirigeants et pour la conformité. Ils comprennent généralement des informations sur les vulnérabilités traitées, notamment les vulnérabilités détectées, leur score de gravité, les travaux de remédiation effectués et la confirmation de leur résolution.
Les rapports doivent également présenter les vulnérabilités encore non résolues, contribuer à la hiérarchisation des opérations de remédiation en cours et suivre la posture de sécurité globale de l’organisation. Ils jouent un rôle essentiel en assurant la transparence et la responsabilité, ainsi qu’en fournissant aux parties prenantes de l’organisation, à la direction et aux autorités réglementaires des preuves de conformité.
Étape 10 : maintenir des analyses régulières et une sécurité continue
Les analyses des vulnérabilités doivent être effectuées régulièrement. Planifiez des analyses fréquentes afin de détecter les nouvelles vulnérabilités susceptibles d’apparaître à la suite de mises à niveau logicielles, de changements système ou de nouvelles menaces. Pour maintenir une posture de sécurité complète, associez l’analyse des vulnérabilités à d’autres procédures de sécurité telles que les tests d’intrusion, les évaluations des risques et la sensibilisation à la sécurité.
L’analyse des vulnérabilités ne doit pas être considérée comme une activité ponctuelle, mais plutôt comme un processus continu. À mesure que de nouvelles vulnérabilités apparaissent et que les systèmes évoluent, il est essentiel d’effectuer des analyses fréquentes pour détecter et corriger les failles de sécurité émergentes. Établissez un plan régulier d’analyse des vulnérabilités afin d’assurer une surveillance continue et une correction rapide des vulnérabilités.
Tableau 1. Fréquence d’analyse recommandée pour les entreprises de taille moyenne | |
|---|---|
| Niveau de risque | Fréquence recommandée |
| Analyses de l’infrastructure | |
| Élevé | Mensuelle |
| Moyen | Trimestrielle |
| Faible | Semestrielle |
| Analyses des applications web | |
| Élevé | Trimestrielle ou après une modification importante |
| Moyen | Semestrielle |
| Faible | Annuelle |
La fréquence d’analyse des vulnérabilités recommandée pour une entreprise moyenne peut varier en fonction de plusieurs facteurs, tels que la taille de l’organisation, les normes de conformité auxquelles elle doit satisfaire et la disponibilité des ressources.
Les grandes entreprises disposant de revenus plus importants et d’une surface d’attaque plus étendue peuvent avoir besoin d’effectuer des analyses plus régulièrement afin de garantir une couverture complète. De même, certains intervalles d’analyse peuvent être imposés par les règles de conformité. La disponibilité de ressources telles que des équipes de sécurité dédiées et des outils d’analyse peut également influer sur la fréquence des analyses. Les entreprises doivent tenir compte de ces variables et trouver un compromis entre le maintien d’une posture de sécurité solide et l’allocation efficace des ressources.
Facteurs à prendre en compte lors d’une analyse des vulnérabilités
Lors de l’utilisation d’outils d’analyse des vulnérabilités, différents facteurs peuvent influer sur la vitesse et la précision de l’analyse. La vitesse de l’analyse dépend du type de connexion, de l’authentification, du nombre d’hôtes et des ressources système.
Type de connexion (distante ou locale)
La vitesse et la précision de l’analyse des vulnérabilités peuvent être influencées par le type de connexion utilisé. Les analyses à distance sont effectuées sur le réseau et peuvent donc être plus lentes en raison de la latence inhérente et d’autres limites du réseau. Les analyses locales, en revanche, sont réalisées directement sur la machine cible, ce qui permet généralement d’obtenir des analyses plus rapides. Lors du choix entre une analyse à distance et une analyse locale, tenez compte de l’infrastructure réseau et de la connexion.
Dans une grande entreprise, l’analyse à distance désigne généralement une analyse effectuée d’un bureau à un autre, tandis que l’analyse locale s’effectue au sein du même réseau. Lors du choix entre des solutions d’analyse à distance et locales, évaluez l’infrastructure réseau et la qualité de la connexion.
En outre, les scanners de vulnérabilités dans le cloud ont élargi les capacités d’analyse au-delà des limites locales ou distantes. Les scanners cloud utilisent la connexion Internet pour analyser plusieurs réseaux à la vitesse permise par la bande passante disponible, ce qui les rend plus flexibles et évolutifs.
Cependant, il est important de comprendre que l’analyse à distance peut poser des difficultés, en particulier dans les endroits où l’infrastructure est médiocre ou qui sont sujets aux intempéries ou aux pannes de courant. Les responsables informatiques des sites disposant d’une bande passante élevée peuvent négliger les problèmes que les ressources rencontrent dans de telles situations. Ces difficultés doivent être prises en compte lors de l’évaluation de la faisabilité et de la fiabilité des solutions d’analyse à distance.
En définitive, pour choisir entre une analyse à distance et une analyse locale, les entreprises doivent examiner attentivement la configuration de leur réseau, tenir compte de la disponibilité et de la stabilité de la connexion, et évaluer l’influence possible sur la vitesse, la précision et la fiabilité globale de l’analyse.
Authentification (analyses authentifiées ou non authentifiées)
Les analyses des vulnérabilités peuvent être effectuées avec ou sans identifiants. Les analyses réalisées avec ou sans identifiants peuvent produire des résultats différents, et ces deux processus doivent être utilisés pour obtenir une évaluation complète. Pour accéder au système ou au réseau cible, les analyses authentifiées nécessitent des identifiants de connexion valides. Comme elles offrent un meilleur accès aux informations système et permettent une analyse plus approfondie, ces analyses peuvent fournir des résultats plus complets. Les analyses non authentifiées sont plus rapides et donnent une vision correspondant à celle d’une attaque externe potentielle, mais elles peuvent offrir une visibilité limitée sur certaines vulnérabilités et créer un faux sentiment de sécurité. Pour obtenir un examen approfondi, il est recommandé d’utiliser à la fois des analyses authentifiées et non authentifiées.
Nombre d’hôtes analysés
Le nombre d’hôtes analysés peut influer sur la durée totale de l’analyse et l’utilisation des ressources. L’analyse d’un plus grand nombre d’hôtes prend naturellement davantage de temps. Lors de la définition du périmètre de l’analyse, il est essentiel de tenir compte des ressources disponibles ainsi que des contraintes de temps. Pour gérer efficacement la charge de travail, il peut être nécessaire de donner la priorité à l’analyse des systèmes essentiels ou d’effectuer les analyses par groupes.
Ressources système
Certains scanners de vulnérabilités consomment beaucoup de ressources et nécessitent une puissance de calcul, une mémoire et une bande passante réseau importantes. Il est essentiel d’examiner les ressources disponibles sur le système d’analyse ainsi que l’influence potentielle du scanner sur les autres processus. Les contraintes de ressources peuvent avoir un impact sur la vitesse, la précision et même la stabilité du système d’analyse. Vérifiez que le système d’analyse dispose de ressources suffisantes pour prendre en charge le scanner de vulnérabilités choisi.
Analyse des vulnérabilités ou évaluation des vulnérabilités
| Analyse des vulnérabilités | Évaluation des vulnérabilités | |
|---|---|---|
| Définition | L’analyse des vulnérabilités est le processus qui consiste à identifier les vulnérabilités connues dans les systèmes, les réseaux ou les applications à l’aide d’outils d’analyse. Il s’agit d’un composant du processus plus vaste d’évaluation des vulnérabilités. | L’évaluation des vulnérabilités est un processus systématique de détection, d’évaluation et de hiérarchisation des vulnérabilités des systèmes informatiques, des réseaux ou des applications. |
| Objectif | L’objectif principal de l’analyse des vulnérabilités est de détecter les vulnérabilités et les erreurs de configuration dans un environnement cible aussi rapidement et efficacement que possible. | L’objectif fondamental de l’évaluation des vulnérabilités est d’évaluer la posture de sécurité globale, de prendre en compte les failles que les attaquants pourraient exploiter et de définir une stratégie de gestion des vulnérabilités. Certaines vulnérabilités devront être hiérarchisées en fonction du risque, tandis que d’autres devront peut-être être acceptées. |
| Méthode | L’analyse des vulnérabilités repose principalement sur des programmes automatisés qui recherchent les vulnérabilités connues à partir d’une base de données de signatures ou de modèles de vulnérabilités. | Elle implique un examen approfondi des systèmes et des réseaux à l’aide de technologies automatisées et humaines. |
| Périmètre | L’analyse des vulnérabilités se concentre sur l’identification des vulnérabilités existantes et la génération de rapports à leur sujet, sans nécessiter une analyse approfondie de la configuration ou des règles des systèmes. | L’évaluation des vulnérabilités comprend l’examen des paramètres, des règles et des contrôles du système, en plus de l’analyse des vulnérabilités connues. |
| Résultats | Une analyse des vulnérabilités produit souvent une liste des vulnérabilités détectées, leur niveau de gravité et, parfois, des recommandations de correction. | Les résultats d’une évaluation des vulnérabilités comprennent souvent un rapport détaillé récapitulant les vulnérabilités découvertes, leur gravité et des suggestions de correction. |
En résumé : effectuer des analyses des vulnérabilités pour une amélioration continue
L’analyse des vulnérabilités est essentielle au maintien d’une infrastructure informatique sécurisée et résiliente, tout comme l’adoption de techniques de correction appropriées. Comprendre comment effectuer une analyse des vulnérabilités est une compétence importante pour les entreprises qui cherchent à améliorer leur posture de cybersécurité. Gardez à l’esprit que l’analyse des vulnérabilités est une activité continue qui doit être associée à d’autres procédures de sécurité afin de garantir un environnement réseau sûr et résilient.
À lire aussi :