

















Die Kompromittierung eines Servers kann eine Maschine offenlegen. Die Kompromittierung des richtigen Routers kann Angreifern Einblick in ein gesamtes Netzwerk verschaffen.
Das Sicherheitsunternehmen Sygnia erklärt, dass der mit China verbundene Bedrohungsakteur Fire Ant Cisco-IOS-XR-Router kompromittierte und seinen privilegierten Zugriff nutzte, um den Netzwerkverkehr zu überwachen und verdeckte Verbindungen zu umliegenden Umgebungen herzustellen.
Laut Sygnia kompromittierte der China-nahestehende Akteur außerdem Linux-Management-Hosts und das Terminal Access Controller Access-Control System (TACACS), wodurch unbefugter Zugriff auf Authentifizierungssysteme ermöglicht wurde.
Sygnia erklärte, die Untersuchung habe Hinweise auf Scans und Verbindungsversuche zu besonders wertvollen Umgebungen gefunden, darunter Systeme, die mit kritischer Infrastruktur in Verbindung stehen. Das offensichtliche Ziel bestand darin, die kompromittierte vertrauenswürdige Infrastruktur als Brücke in andere Umgebungen zu nutzen – eine Strategie, die Sygnia als Angriff auf das „Ziel hinter dem Ziel“ bezeichnet.
Wie Fire Ant den Router als Ausgangspunkt nutzte
Laut Sygnia, hatten die Angreifer Beweise für ihre Aktivitäten aus den Commit-Logs des Routers verborgen. Als die Ermittler jedoch einen aktiven Generic-Routing-Encapsulation-(GRE-)Tunnel ohne entsprechenden Eintrag entdeckten, veranlasste die Diskrepanz eine eingehendere Untersuchung des Cisco-IOS-XR-Routers.
Diese Untersuchung zeigte, dass Fire Ant privilegierten Zugriff auf den Router erlangt hatte und ihn zur Überwachung des Netzwerkverkehrs nutzte.
Die Aktivitäten führten die Ermittler schließlich zur TACACS-Authentifizierungsinfrastruktur der Organisation. Dort stellten sie fest, dass Fire Ant diese Server kompromittiert und TacTap – sein Schadtoolset – eingesetzt hatte.
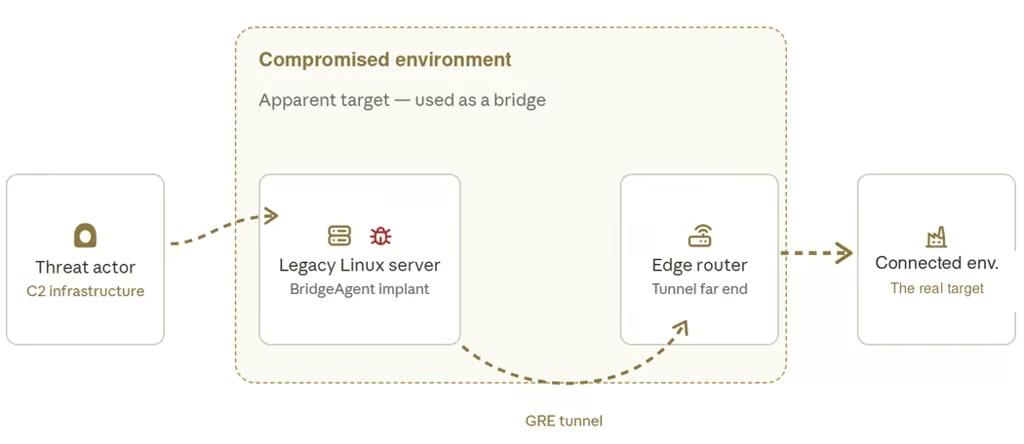
Damit verfügten die Angreifer über eine weitere wertvolle Zugriffsquelle: Administratorenzugangsdaten und Authentifizierungssitzungen, die potenziell gegen andere Netzwerkgeräte eingesetzt werden konnten. Neben der Kompromittierung des Routers unterhielt Fire Ant mehrere Persistenzmechanismen auf Linux-Managementsystemen und verfügte damit über mehrere Möglichkeiten, den Zugriff wiederzuerlangen, falls einzelne Implantate entdeckt und entfernt wurden.
Zusammengenommen zeigt die Abfolge, dass der Router nicht das eigentliche Ziel war. Fire Ant nutzte ihn lediglich als Sprungbrett, um seine weiterreichenden Ziele voranzutreiben.
Warum Router?
Ein Router befindet sich an einem Punkt, an dem große Mengen an Netzwerkverkehr hindurchfließen, verbindet verschiedene Teile der Infrastruktur einer Organisation und kann einen nützlichen Ausgangspunkt bieten, um herauszufinden, was aus dem Netzwerk heraus noch erreichbar ist.
Dadurch ist ein kompromittierter Router erheblich wertvoller als ein gewöhnlicher Endpunkt.
Die Wahl passt außerdem zu Fire Ants umfassenderem Muster, Infrastruktur ins Visier zu nehmen, die zwischen einem Angreifer und den Systemen liegt, die er letztlich erreichen will.
Nachdem der Akteur zuvor VMware-Virtualisierungsumgebungen ins Visier genommen hatte, zeigt er nun, dass Router und Authentifizierungssysteme einen weiteren Weg zum selben Ziel bieten können: eine vertrauenswürdige Position zu erlangen, von der aus er andere Umgebungen einsehen, auf sie zugreifen und sich in sie hineinbewegen kann.
Sygnia stuft Fire Ant als China-nahen Akteur ein, dessen Aktivitäten Überschneidungen mit den mit UNC3886 in Verbindung gebrachten Aktivitäten aufweisen. US-Behörden haben ebenfalls vor Routern ausländischer Hersteller gewarnt, was darauf hindeutet, dass kompromittierte Router zur Überwachung, zum Datendiebstahl und zum Zugriff auf andere Netzwerke eingesetzt werden können.
Was eine Router-Kompromittierung für Nutzer bedeutet
Die Fire-Ant-Kampagne zeigt, warum Router und Managementinfrastruktur nicht als bloße Hintergrundausstattung behandelt werden dürfen. Sobald Angreifer privilegierten Zugriff auf diese Systeme erlangen, können sie möglicherweise den Datenverkehr beobachten, andere Netzwerksegmente erreichen und Zugangsdaten abgreifen, die den Angriff weit über das ursprüngliche Gerät hinaus ausweiten.
Die Entdeckung eines aktiven GRE-Tunnels, der nicht in den Commit-Logs des Routers auftauchte, ist besonders wichtig. Sie zeigt, warum Verteidiger den aktuellen Zustand eines Geräts möglicherweise mit seiner erwarteten Konfiguration vergleichen müssen, statt sich vollständig auf herkömmliche Protokolle zu verlassen.
Die übergeordnete Erkenntnis lautet, dass die Entfernung eines einzelnen Schadimplantats einen Angriff möglicherweise nicht beendet. Fire Ant hielt den Zugriff über Router, Linux-Management-Hosts und die Authentifizierungsinfrastruktur hinweg aufrecht, sodass Verteidiger mehrere Ebenen untersuchen müssen, bevor sie sicher sein können, dass der Angreifer verschwunden ist.
Weitere Nachrichten: Betrüger geben sich als Indeed-Recruiter aus und leiten Jobsuchende zu gefälschten Android-Interview-Apps weiter, die Spyware installieren, Bedienungshilfen-Berechtigungen missbrauchen und sich nur schwer entfernen lassen.