













Dans ce qui a semblé être un moment particulièrement tendu pour le secteur mondial de la cybersécurité, l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a annoncé tard mardi avoir prolongé le financement du programme Common Vulnerabilities and Exposures (CVE) de MITRE, quelques heures seulement avant l’expiration prévue du contrat du programme.
« Le programme CVE est inestimable pour la communauté de la cybersécurité et constitue une priorité pour la CISA », a déclaré l’agence dans un communiqué adressé à BleepingComputer. « Hier soir, la CISA a exercé la période optionnelle du contrat afin de garantir qu’il n’y aurait aucune interruption des services CVE essentiels. Nous remercions nos partenaires et les parties prenantes pour leur patience. »
La prolongation serait de 11 mois et écarte temporairement ce que beaucoup redoutaient : une interruption catastrophique de l’un des systèmes de cybersécurité les plus fondamentaux au monde, utilisés pour identifier et suivre les vulnérabilités logicielles.
Qu’est-ce qui était en jeu ?
La panique a été déclenchée plus tôt cette semaine, lorsque MITRE , son vice-président Yosry Barsoum, a averti dans une lettre adressée au conseil d’administration de CVE que le financement public des programmes CVE et Common Weakness Enumeration (CWE) expirerait le 16 avril.
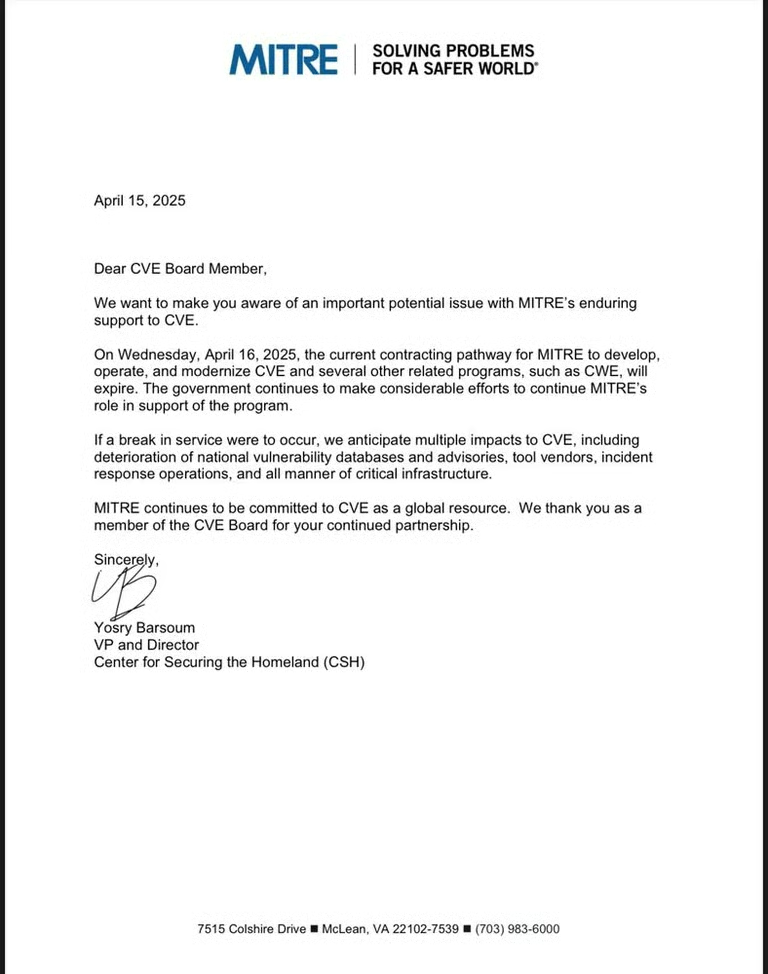
« Le mercredi 16 avril 2025, le dispositif contractuel actuel permettant à MITRE de développer, d’exploiter et de moderniser CVE ainsi que plusieurs autres programmes connexes, comme CWE, arrivera à expiration », a écrit Barsoum. « En cas d’interruption de service, nous prévoyons plusieurs répercussions sur CVE, notamment la dégradation des bases de données et des avis nationaux sur les vulnérabilités, des fournisseurs d’outils, des opérations de réponse aux incidents et de l’ensemble des infrastructures critiques. »
Son avertissement a provoqué des remous dans le monde de la cybersécurité. L’ancienne directrice de la CISA, Jen Easterly, a qualifié CVE de « l’un des piliers les plus importants de la cybersécurité moderne » dans une publication sur LinkedIn.
« Le perdre reviendrait à arracher le catalogue de fiches de toutes les bibliothèques en même temps, laissant les défenseurs mettre de l’ordre dans le chaos tandis que les attaquants en tireraient pleinement parti », a écrit Easterly. « Les cybermenaces ne s’arrêtent pas aux frontières — la défense non plus. Les CVE sont le langage commun utilisé partout dans le monde pour partager des informations et coordonner l’action. Si nous le perdons, tout le monde avancera à l’aveugle. »
Mobilisation de la communauté et création d’une nouvelle fondation
Alors que les craintes d’une interruption grandissaient, les membres du conseil d’administration de CVE ont rapidement élaboré un plan de secours. Mercredi, ils ont dévoilé la CVE Foundation, une nouvelle organisation à but non lucratif destinée à contribuer à la pérennité du programme CVE et à réduire sa dépendance envers un unique financeur public.
« Depuis sa création, le programme CVE fonctionne comme une initiative financée par le gouvernement américain, dont la supervision et la gestion sont assurées dans le cadre d’un contrat », a déclaré le conseil dans un communiqué de presse. « Si cette structure a soutenu la croissance du programme, elle suscite également depuis longtemps des inquiétudes parmi les membres du conseil d’administration de CVE quant à la pérennité et à la neutralité d’une ressource utilisée dans le monde entier, mais rattachée à un seul financeur public. »
Les soutiens de la fondation affirment avoir consacré l’année écoulée à élaborer une stratégie visant à faire évoluer le programme CVE d’une supervision exclusivement gouvernementale vers un modèle piloté par la communauté. Cette démarche vise, selon eux, à éliminer « un point de défaillance unique dans l’écosystème de gestion des vulnérabilités » et à garantir que CVE reste « une initiative pilotée par la communauté et reconnue comme fiable dans le monde entier ».
Une interruption évitée de justesse
Depuis sa création en 1999, le programme CVE a répertorié plus de 274 000 vulnérabilités divulguées publiquement. Il est utilisé par les outils de cybersécurité, les organismes gouvernementaux, les fournisseurs de logiciels et les responsables de la sécurité des infrastructures du monde entier pour attribuer des identifiants CVE et fournir une méthode standard de référence aux failles de sécurité.
Casey Ellis, fondateur de Bugcrowd, a déclaré par e-mail à TechRepublic que CVE sous-tendait « une part considérable des efforts de gestion des vulnérabilités, de réponse aux incidents et de protection des infrastructures critiques ». Une interruption de service, a-t-il ajouté, « pourrait très concrètement se transformer rapidement en problème de sécurité nationale ».
Pendant ce temps, l’Union européenne prend ses propres initiatives. L’Agence de l’Union européenne pour la cybersécurité (ENISA) a récemment lancé sa propre base de données des vulnérabilités — l’EUVD — qui « donne accès à des informations fiables et actualisées sur les vulnérabilités touchant les produits et services des technologies de l’information et de la communication (TIC), et contribue à renforcer la gestion des risques liés à la cybersécurité ».