













Confidential Computing ist eine Technologie und Methode, die die sensibelsten Daten einer Organisation verschlüsselt und in einem geschützten Bereich des Prozessors eines Computers speichert – der sogenannten Trusted Execution Environment (TEE) –, während die Daten verarbeitet und genutzt werden.
Diese schnell wachsende Cloud-Computing-Methode findet Unterstützung bei zahlreichen Hardware-, Software- und Cloud-Anbietern. Lesen Sie weiter, um mehr über Confidential Computing, seine Funktionsweise und seinen Beitrag zur Sicherheit von Unternehmensdaten zu erfahren.
- Wie funktioniert Confidential Computing?
- 7 Vorteile von Confidential Computing
- Einsatzmöglichkeiten von Confidential Computing
- Confidential Computing Consortium (CCC)
- Confidential Computing im Vergleich zu homomorpher Verschlüsselung und Verschlüsselung während der Datennutzung
- Die 3 führenden Unternehmen im Bereich Confidential Computing
- Fazit: Confidential Computing
Wie funktioniert Confidential Computing?
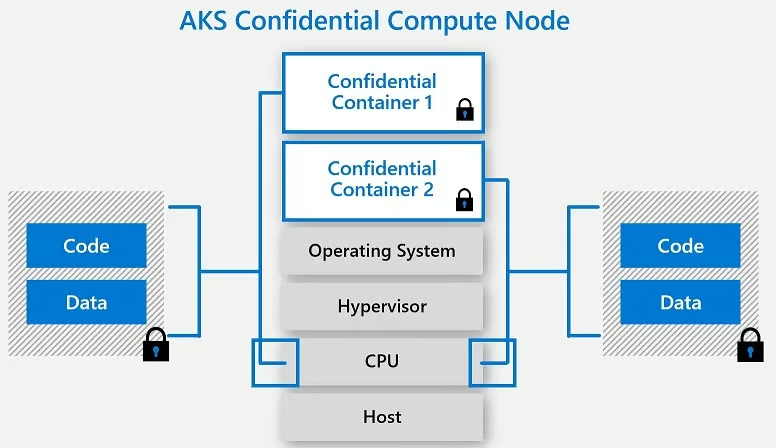
Bei Confidential Computing geht es darum, mithilfe von Technologie einen isolierten sicheren Bereich – die sogenannte Trusted Execution Environment (TEE) – für besonders sensible Daten und Datenverarbeitungsanweisungen zu schaffen. Beim Confidential Computing werden die TEE und ein vorab ausgewählter Datensatz von der übrigen Computing-Umgebung getrennt, einschließlich Betriebssystem, Hypervisor, nicht beteiligten Anwendungen und sogar Cloud-Service-Providern.
Anders als bei anderen Arten der Datenverarbeitung müssen Daten beim Confidential Computing nicht im Arbeitsspeicher entschlüsselt und externen Sicherheitsrisiken ausgesetzt werden, um verarbeitet werden zu können. Stattdessen werden sie ausschließlich in der Trusted Execution Environment entschlüsselt. Diese nutzt hardwarebasierte Coprozessor-Sicherheit, integrierte Verschlüsselungsschlüssel und integrierte Attestierungsmechanismen, um sicherzustellen, dass nur autorisierte Anwendungen, Benutzer und Programmcode auf die TEE und die darin enthaltenen Daten zugreifen können. Daten, die innerhalb einer Trusted Execution Environment verarbeitet werden, sind für alle Computing-Elemente außerhalb der vorgesehenen TEE vollständig unsichtbar. Bei der Übertragung und Speicherung außerhalb der TEE bleiben die Daten stets verschlüsselt.
Außerdem lesenswert: Verschlüsselung: Funktionsweise, Arten und die Quanten-Zukunft
7 Vorteile von Confidential Computing
Confidential Computing bietet zahlreiche Vorteile für den sichereren Umgang mit sensiblen Daten während ihrer Nutzung.
1. Mehr Sicherheit in gemeinsam genutzten, nicht vertrauenswürdigen oder unbekannten Umgebungen
Die moderne Computing-Landschaft – insbesondere bei der Nutzung der Cloud – bedeutet, dass Ihre Daten häufig in Umgebungen gespeichert werden, die Drittanbietern, anderen Abteilungen und öffentlichen Benutzern ausgesetzt sind. Cloud-Umgebungen bieten nur begrenzten integrierten Schutz, insbesondere für besonders sensible Daten während ihrer Nutzung. Methoden und Technologien des Confidential Computing bieten Ihren sensiblen Daten unabhängig von der Computing-Umgebung zusätzliche Schutzmaßnahmen.
2. Sichere Ein- und Ausgabe von Daten
Der einzige Zeitpunkt, zu dem Daten während des Confidential Computing entschlüsselt werden, ist, wenn die TEE mehrere Schritte unternommen hat, um sicherzustellen, dass nur autorisierter Programmcode in die Umgebung gelangt. Zu allen anderen Zeiten bleiben sensible Daten verschlüsselt, wodurch Datenschutz und Sicherheit während der Übertragung oder Speicherung in einem anderen Teil der Computing-Umgebung verbessert werden.
3. Gleichwertiger Fokus auf Sicherheit und Cloud-Computing-Funktionen
Traditionell mussten Unternehmen sensible Daten entweder unter erheblichen Sicherheitsrisiken im Arbeitsspeicher verarbeiten oder ihre Verarbeitung sensibler Daten zum Schutz dieser Daten einschränken. Für eine optimale Datennutzung und optimale Ergebnisse ist keiner dieser Ansätze ideal. Confidential Computing ermöglicht es Benutzern, die Leistungsfähigkeit und Komplexität einer Cloud-Computing-Umgebung zu nutzen und ihre sensiblen Daten dennoch bestmöglich zu schützen.
4. Möglichkeiten zur Qualitätssicherung aus der Ferne
Die Architektur von Confidential Computing ist auf die Qualitätssicherung und das Sicherheitsmanagement aus der Ferne ausgelegt. Durch die Remote-Verifizierung und Attestierung können Sicherheitsadministratoren ein verteiltes Netzwerk einfacher verwalten und gleichzeitig die Trusted Execution Environment schützen und überwachen.
5. Einfachere Erkennung und Verhinderung unbefugter Zugriffe
Die integrierte Attestierung ermöglicht es der Architektur von Confidential Computing, Programmcodes zu überprüfen, bevor sie in die TEE gelangen. Die Technologie kann den Computing-Prozess außerdem vollständig stoppen, wenn ein nicht autorisierter Code versucht, die TEE zu manipulieren oder auf sie zuzugreifen. Diese Form des Computing kombiniert unaufdringliche Sicherheitsprotokolle mit Transparenz über unbefugten Netzwerkverkehr.
6. Kompatibilität mit Datenschutz- und Compliance-Anforderungen
Compliance-Gesetze wie die DSGVO und HIPAA verpflichten Unternehmen, Daten auf bestimmte Weise zu speichern und zu nutzen, um die Compliance einzuhalten. In einer Public-Cloud-Umgebung ist die Einhaltung dieser Standards nicht immer einfach. Die zusätzlichen Sicherheitsfunktionen von Confidential Computing für sensible Daten erleichtern es Unternehmen jedoch, verschiedene Datenschutz- und Sicherheitsvorschriften einzuhalten und gleichzeitig ihre Daten optimal zu nutzen.
7. Schutz von Daten während der Nutzung
Obwohl derzeit weitere Methoden entwickelt und eingesetzt werden, ist Confidential Computing eine der wenigen Verschlüsselungsstrategien, die Daten während ihrer Nutzung wirksam schützen. Die meisten anderen Verschlüsselungsmethoden schützen Daten nur im Ruhezustand und während der Übertragung.
Außerdem lesenswert: Datenverschlüsselung während der Nutzung verhindert Datenabfluss
Einsatzmöglichkeiten von Confidential Computing
Der Schutz durch Confidential Computing macht die Technologie für zahlreiche Anwendungsfälle mit sensiblen Daten besonders geeignet.
Sichere Auslagerung an Dritte
Die Auslagerung bestimmter Geschäftsfunktionen an Dritte ist heute üblich, kann aber riskant sein, wenn Ihre Daten nicht vollständig geschützt sind. Der von TEEs verfolgte Enclave-Ansatz ermöglicht es Ihrem internen Team, sensible Daten zu schützen und vor unbefugten Drittbenutzern im Wesentlichen zu verbergen. Diese können sich dadurch ausschließlich auf die Teile Ihres Computing-Prozesses konzentrieren, auf die sie zugreifen müssen, während vertrauenswürdige Mitglieder Ihres Teams die Prozesse mit sensiblen Daten verwalten.
Verschlüsselung zur Eindämmung von Insider-Bedrohungen
Da beim Confidential Computing sensible Daten jederzeit verschlüsselt sind, bis sie in der TEE verarbeitet werden, können selbst Mitglieder Ihres internen Teams ohne Autorisierung nicht auf diese geschützten Daten zugreifen und sie interpretieren. Diese Funktion schützt beim Confidential Computing vor unbefugten Benutzern im Netzwerk sowie vor Benutzern, die Opfer von Phishing-Angriffen auf Zugangsdaten werden.
Geschützte Nutzung der Public Cloud
Unternehmen verlagern viele ihrer Workflows und Abläufe in die Cloud. Einige der größten Unternehmen zögern jedoch weiterhin, ihre sensibelsten Workloads in eine Public-Cloud-Umgebung zu verlagern. Mit Confidential Computing können Unternehmen ihre sensiblen Daten im Ruhezustand, während der Übertragung und während der Nutzung zuversichtlicher schützen und mehr Kontrolle darüber bewahren – selbst in einer Public-Cloud-Umgebung mit Drittanbietern und Benutzern, die unterschiedliche Sicherheitsprotokolle befolgen.
Siehe auch die besten Softwarelösungen und Tools für das Risikomanagement von Drittanbietern
Datenverarbeitung im IoT
Internet-of-Things-(IoT-)Geräte erzeugen enorme Datenmengen, die nur selten sicher gespeichert werden. Confidential Computing wird zunehmend eingesetzt, um Enclaves zu schaffen, in denen IoT-Daten vertraulich verarbeitet werden können, sodass sichergestellt ist, dass die Daten nicht manipuliert werden.
Gemeinsame Datenanalyse und Datennutzung
Die Analyse übergreifender Muster in einer Organisation oder einer gesamten Branche erfordert häufig, dass Benutzer auf sensible Daten außerhalb ihres üblichen Arbeitsbereichs zugreifen. Als alternative und sicherere Methode unterstützt Confidential Computing eine sichere, kollaborative Datenanalyse. Benutzer können ihre eigenen Eingaben verwalten und anzeigen sowie Erkenntnisse aus einem umfangreichen Datensatz gewinnen, ohne die Eingaben oder Ausgaben anderer Benutzer zu sehen. Dieser Analyseansatz ist besonders in Branchen wie Versicherungen und Gesundheitswesen hilfreich, in denen die Analyse und Interpretation übergreifender Muster jeweils zur Festlegung von Versicherungsprämien und zur Erstellung von Diagnosen beitragen kann.
Blockchain- und Krypto-Sicherheit
Die beim Confidential Computing eingesetzte Verschlüsselung ist besonders nützlich in einer Blockchain-Umgebung. Zu den gängigen Anwendungsfällen von Confidential Computing gehören die Verwaltung von Smart Contracts, privaten Schlüsseln und kryptografischen Vorgängen.
Training maschineller Lernmodelle
Für Organisationen, die mit einem Machine-Learning-Modell arbeiten oder es trainieren möchten, ohne ihren Trainingsdatensatz offenzulegen, ist Confidential Computing eine praktikable Lösung zum Schutz der Privatsphäre. Das Machine-Learning-Modell kann in einer TEE-Enclave platziert werden. So können Dateninhaber und Benutzer ihre Daten mit dem Modell teilen und es in einer unsichtbaren, isolierten Umgebung trainieren.
Confidential Computing Consortium (CCC)
Das Confidential Computing Consortium (CCC) ist eine Projektgemeinschaft der Linux Foundation, der verschiedene führende Technologieunternehmen angehören. Das CCC treibt durch die Zusammenarbeit an hochkarätigen Open-Source-Projekten die Entwicklung und Verbreitung von Confidential Computing voran. Zu den aktuellen Projekten gehören Enarx, Gramine, Keystone, Occlum, Open Enclave SDK, Veracruz und Veraison.
Die Organisation wird von zwei leitenden Funktionsträgern, einem Verwaltungsrat, Ausschussvorsitzenden und verschiedenen Mitarbeitern geführt. Zu den Mitgliedern des Confidential Computing Consortium gehören Intel, Meta, Microsoft, Google, Accenture, Huawei, Red Hat, Accenture, Anjuna, AMD, Canonical, Cisco, Fortanix, Nvidia, Ruby und VMware.
Confidential Computing im Vergleich zu homomorpher Verschlüsselung und Verschlüsselung während der Datennutzung
Confidential Computing, vollständig homomorphe Verschlüsselung (FHE) und Verschlüsselung während der Datennutzung weisen viele Gemeinsamkeiten auf, da sie sich insbesondere alle auf den Schutz genutzter Daten konzentrieren. Dennoch schafft jede Methode ein etwas anderes Verschlüsselungs- und Nutzungsszenario.
Die Verschlüsselung während der Datennutzung kann als eine Komponente von Confidential Computing betrachtet werden. Sie sorgt dafür, dass Daten verschlüsselt bleiben, bis sie sich in einer isolierten TEE befinden, wo sie anschließend mithilfe autorisierter Schlüssel und von autorisiertem Code entschlüsselt werden können. Auch Confidential Computing verfolgt diesen Ansatz der Verschlüsselung und isolierten Datenverarbeitung, ist jedoch ein deutlich umfassenderes Konzept. Es umfasst weitere Technologien und Strategien wie andere Verschlüsselungsarten, sichere Ausführungsumgebungen und Speicher, sichere Kommunikationsprotokolle sowie Funktionen zur sicheren Schlüsselverwaltung.
Die vollständig homomorphe Verschlüsselung ist eine alte Idee, die erst vor Kurzem weit genug fortgeschritten ist, um ihr Potenzial einzulösen. Bei diesem Ansatz zur Datensicherheit werden Daten während ihres gesamten Lebenszyklus verschlüsselt, auch bei ihrer Verwendung in Berechnungen. Dateneingaben werden während der Verarbeitung und Berechnung verschlüsselt, und auch die Ergebnisse werden verschlüsselt ausgegeben. Im Gegensatz dazu ermöglichen sowohl Confidential Computing als auch die Verschlüsselung während der Datennutzung, dass Daten in der Trusted Execution Environment entschlüsselt und angezeigt werden.
Theoretisch bietet FHE erhebliche Sicherheitsvorteile, da die Daten während des gesamten Computing-Prozesses verschlüsselt bleiben. Diese Verschlüsselungsart erfordert jedoch einen hohen zusätzlichen Rechenaufwand, ist komplex zu verwalten und birgt das Risiko, dass Benutzer verschlüsselte Daten ändern, ohne dass andere Benutzer davon erfahren, wodurch die Datenintegrität beeinträchtigt wird. FHE befindet sich noch in einer frühen Entwicklungsphase und könnte einige dieser Nachteile mit der Zeit überwinden.
Außerdem lesenswert: Homomorphe Verschlüsselung macht reale Fortschritte – vorangetrieben von Google, IBM und Microsoft
Die 3 führenden Unternehmen im Bereich Confidential Computing
Confidential Computing ist ein komplexer Prozess, der fortschrittliche Software-, Hardware- und Cloud-Computing-Technologien erfordert. Daher gibt es zahlreiche Unternehmen und führende Anbieter im Bereich Confidential Computing, die sich auf unterschiedliche Teile der Architektur konzentrieren. Im Folgenden werfen wir einen genaueren Blick auf drei dieser führenden Unternehmen. Zu den weiteren führenden Unternehmen im Bereich Confidential Computing gehören IBM, Google (Alphabet), AWS und Fortanix sowie vielversprechende Start-ups wie Anjuna Security, Opaque Systems, Inpher, Gradient Flow, HUB Security, Edgeless Systems, Profian, Secretarium und Decentriq.
Intel
Intel gehört zu den ersten und wichtigsten Akteuren im Bereich Confidential Computing. Intel Software Guard Extensions (SGX) ist die am häufigsten eingesetzte hardwarebasierte Enclave-Lösung für Confidential Computing. Das Unternehmen verwaltet außerdem Project Amber, ein Zero-Trust-Projekt für Confidential Computing, sowie Intel Trust Domain Extensions (TDX), einen auf virtuelle Maschinen ausgerichteten Ansatz für zusätzlichen Datenschutz und mehr Kontrolle. Ron Perez, Intel Fellow und Chief Security Architect bei Intel, ist stellvertretender Vorsitzender des Verwaltungsrats des Confidential Computing Consortium.
Fortanix
Fortanix gilt als einer der frühesten Pioniere im Bereich Confidential Computing. Der Confidential Computing Manager (CCM) von Fortanix ist eine SaaS-Lösung, mit der Benutzer TEEs verwalten und Daten während ihrer Nutzung in verschiedenen Cloud-Umgebungen schützen können. Fortanix ist außerdem Gründungsmitglied des Confidential Computing Consortium.
Microsoft
Microsoft bietet eine Reihe von Confidential-Computing-Lösungen, hauptsächlich über die Azure-Cloud-Umgebung. Die Initiative für Confidential Computing in Azure umfasst verschiedene Produkte und Dienste wie vertrauliche VMs und vertrauliche VMs mit Application Enclaves, vertrauliche Container, Trusted Launch, ein vertrauliches Ledger, SQL Azure Always Encrypted, Microsoft Azure Attestation und Azure Key Vault M-HSM. Stephen Walli, Principal Program Manager für Microsoft Azure, ist Vorsitzender des Verwaltungsrats des Confidential Computing Consortium.
Siehe auch die wichtigsten Verschlüsselungsprodukte für Unternehmen
Fazit: Confidential Computing
Das moderne Unternehmensnetzwerk ist nicht mehr nur eine lokale Umgebung oder ein einfaches Rechenzentrum. Es umfasst Drittanbieter und Anwendungen, Public und Hybrid Clouds sowie andere externe Faktoren, die sich der Kontrolle herkömmlicher Netzwerksicherheitslösungen teilweise entziehen. Die Verarbeitung von Daten in diesen Umgebungen ist riskanter denn je. Für Unternehmen, die ihre Sicherheit und Kontrolle auf Datenebene unabhängig vom Aufbau ihres Netzwerks und den jeweiligen Benutzern verbessern möchten, bietet Confidential Computing eine Lösung, um die Datensicherheit zu wahren, die Datenintegrität zu erhalten und gleichzeitig leistungsstarke Datenverarbeitungsaufgaben zu ermöglichen.
Lesen Sie als Nächstes: Sicherheitsaspekte bei Data Lakes