

















Während sich die Cybersicherheitswelt auf die russische Invasion der Ukraine, konzentriert, erinnert eine neue Untersuchung von Symantec daran, dass auch andernorts erhebliche Bedrohungen bestehen.
Symantec berichtete diese Woche von einer hochentwickelten Malware namens „Backdoor.Daxin“, die „offenbar in einer lang andauernden Spionagekampagne gegen ausgewählte Regierungen und andere Ziele im Bereich kritischer Infrastrukturen eingesetzt wird“ und offenbar mit China in Verbindung steht.
Die Forscher bezeichneten Daxin als „eine hochentwickelte Malware, die von mit China verbundenen Bedrohungsakteuren eingesetzt wird und eine technische Komplexität aufweist, die bei solchen Akteuren bisher beispiellos war. Die Malware wird offenbar in einer lang andauernden Spionagekampagne gegen ausgewählte Regierungen und andere Ziele im Bereich kritischer Infrastrukturen eingesetzt.“
Symantec zufolge besteht der Zweck der Hintertür darin, Daten unauffällig zu exfiltrieren; sie kann selbst von Netzwerken mit hohen Abwehrfähigkeiten unentdeckt bleiben. Das Symantec-Team erklärte, dass die Bedrohung wahrscheinlich weitere eingehende Analysen erfordert, um alle Einzelheiten aufzudecken.
„Daxin ist zweifellos die fortschrittlichste Malware, die Symantec-Forscher bei einem mit China verbundenen Akteur beobachtet haben“, schrieben die Forscher. „Angesichts ihrer Fähigkeiten und der Art der ausgeführten Angriffe scheint Daxin für den Einsatz gegen besonders gut geschützte Ziele optimiert zu sein. Dadurch können sich die Angreifer tief in ein Zielnetzwerk vorarbeiten und Daten exfiltrieren, ohne Verdacht zu erregen.“
Ebenfalls lesenswert: SANS skizziert wichtige Schritte zum Schutz kritischer Infrastrukturen angesichts der Cyberbedrohungen durch Russland und die USA
Daxins beeindruckende Fähigkeit, unentdeckt zu bleiben
Technisch gesehen ist Daxin eine als Windows-Kerneltreiber installierte Hintertür – ein für Malware ziemlich ungewöhnliches Format. Die Angreifer nutzen sie, um verschiedene unbefugte Operationen auf den Zielrechnern durchzuführen, etwa vertrauliche Dokumente zu exfiltrieren oder schädliche Payloads zu versenden.
Bislang nichts Neues. Die Symantec-Forscher kamen jedoch zu dem Schluss, dass Daxin besonders unauffällig vorgeht und über die leistungsfähige Fähigkeit verfügt, über gekaperte TCP/IP-Verbindungen zu kommunizieren. Die Malware ersetzt legitime Verbindungen durch verschlüsselte Kanäle, um Firewall-Regeln zu umgehen und die meisten Erkennungstools wie EDR auszutricksen.
Anschließend sendet die Malware Informationen an entfernte Server zurück. Dieser Punkt scheint der Schlüssel zum Verständnis dieser ungewöhnlichen Hintertür zu sein: Die Malware erzeugt keine zusätzlichen Netzwerkprozesse, die Alarme auslösen könnten, sondern greift stattdessen bereits laufende legitime Dienste an.
Dazu überwacht sie bestimmte Muster im eingehenden TCP-Datenverkehr und versucht anschließend, einen legitimen Empfänger zu trennen und dessen Platz einzunehmen. Ist der Austausch erfolgreich, wird dieser Kanal zum Empfang von Befehlen zur Steuerung und Kontrolle sowie zur Exfiltration von Daten verwendet.
Ebenfalls lesenswert: Die besten Tools zur Netzwerküberwachung
Kommunikation über mehrere Knoten als neue Taktik
Symantec fügte eine Grafik (siehe unten) ein, um zu erklären, wie Daxin durch einen neuen Ansatz mit Kommunikationskanälen über mehrere Knoten in geschützte Umgebungen eindringen kann. Die Angreifer können mehrere infizierte Computer in einem einzigen Vorgang manipulieren, während ähnliche Angriffe meist schrittweise ablaufen und dafür separate Vorgänge erfordern würden.
Laut Symantec kann dieser Ansatz die Wahrscheinlichkeit einer Entdeckung deutlich senken:
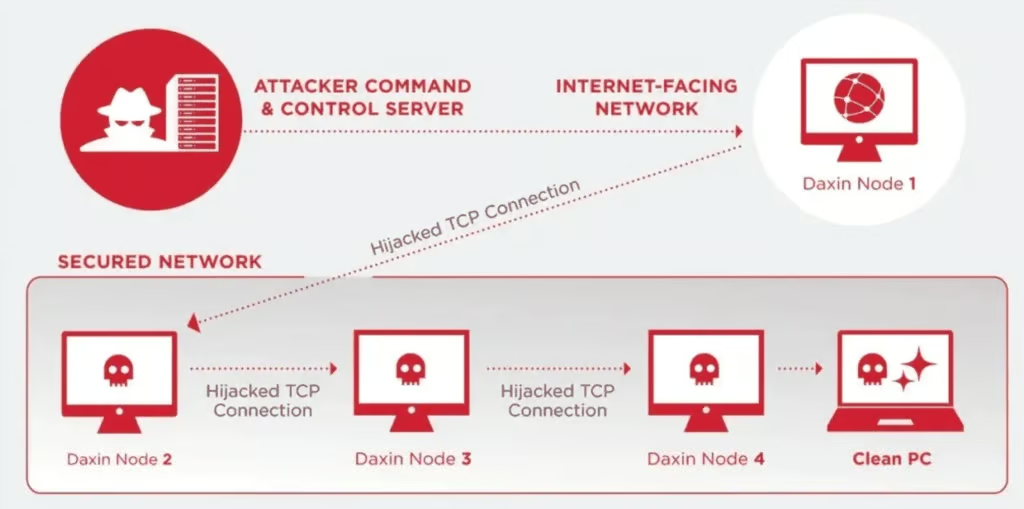
Die Architektur mit mehreren Knoten ermöglicht es, Computer rekursiv zu kompromittieren, indem Befehle über das Netzwerk weitergeleitet und Kommunikationskanäle tief verborgen werden, wodurch sich auch die Verweildauer schädlicher Aktivitäten verlängert.
Die Forscher veröffentlichten eine detaillierte Liste der potenziell bei Daxin-Angriffen verwendeten Ressourcen, darunter Dateinamen wie „patrol.sys“ und „wantd.sys“ oder Hintertüren wie 514d389ce87481fe1fc6549a090acf0da013b897e282ff2ef26f783bd5355a01.
Siehe die besten Lösungen für Endpoint Detection & Response (EDR)
Die Codebasis stammt aus dem Jahr 2009
Während das jüngste Sample im November 2021 entdeckt wurde, geht Symantec davon aus, dass die Malware Instruktionsblöcke enthält, die an Regin erinnern – ein fortschrittliches Spionagewerkzeug, das Symantecs Bedrohungsforscher 2014 entdeckten. Außerdem stellten sie eine Verbindung zu Zala her, einer älteren Malware, die 2009 entdeckt wurde und möglicherweise die ersten Experimente darstellte, die viele Jahre später zu Daxin führten.
Das Team von Symantec fand erhebliche Ähnlichkeiten in den Codebasen, die darauf hindeuten, dass es sich wahrscheinlich um denselben Akteur oder zumindest um eine Gruppe handelt, die „Zalas Codebasis Zugriff hatte“.
Bislang gibt es keine eindeutigen Beweise für einen einzelnen Akteur. Laut Symantec richtet sich der Angriff jedoch „offenbar gegen Organisationen und Regierungen von strategischem Interesse für China“, da „auf einigen derselben Computer, auf denen Daxin eingesetzt wurde, Tools gefunden wurden, die mit chinesischen Spionageakteuren in Verbindung stehen“.
Wie auch immer: Die neue Bedrohung ähnelt nicht den herkömmlichen Analysen, die bei Angriffen mit China-Bezug erstellt werden, und könnte die Bedrohung auf eine völlig neue Ebene heben.
Symantec arbeitete mit der US-amerikanischen Cybersecurity and Infrastructure Security Agency (CISA) zusammen, um ausländische Regierungen zu warnen und Opfern zu helfen. CISA forderte Organisationen auf, den Symantec-Bericht „für weitere Informationen und eine Liste von Kompromittierungsindikatoren zu prüfen, die bei der Erkennung dieser Aktivität helfen können“.
Dies könnte das jüngste Kapitel im andauernden Cyberkrieg zwischen den USA und China sein – nach den jüngsten Behauptungen chinesischer Unternehmen, die NSA habe ihre Infrastruktur gehackt. Chinesische Forscher veröffentlichten Details zu einer Advanced Persistent Threat (APT) namens „bvp47“, die nach einem der NSA zugeschriebenen Verschlüsselungsalgorithmus benannt wurde.
Als Nächstes lesen: Die besten Tools für das Schwachstellenmanagement