

















Alors que le monde de la cybersécurité se concentre sur l’invasion russe de l’Ukraine, une nouvelle étude de Symantec rappelle que des menaces importantes subsistent ailleurs aussi.
Cette semaine, Symantec a signalé un malware très sophistiqué appelé « Backdoor.Daxin » qui « semble être utilisé dans le cadre d’une campagne d’espionnage de longue durée contre certains gouvernements et d’autres cibles d’infrastructures critiques » et semble être lié à la Chine.
Les chercheurs ont qualifié Daxin de « malware très sophistiqué utilisé par des acteurs malveillants liés à la Chine, affichant une complexité technique jusqu’alors inédite chez ces acteurs. Le malware semble être utilisé dans le cadre d’une campagne d’espionnage de longue durée contre certains gouvernements et d’autres cibles d’infrastructures critiques. »
Symantec a indiqué que la porte dérobée avait pour objectif d’exfiltrer furtivement des données et pouvait rester indétectée même sur des réseaux dotés de solides capacités de défense. L’équipe de Symantec a précisé que cette menace nécessiterait probablement des analyses approfondies supplémentaires pour en découvrir tous les détails.
« Daxin est sans aucun doute le malware le plus avancé que les chercheurs de Symantec aient vu utiliser par un acteur lié à la Chine », ont écrit les chercheurs. « Au vu de ses capacités et de la nature des attaques menées, Daxin semble être optimisé pour une utilisation contre des cibles fortement protégées, permettant aux attaquants de s’enfouir profondément dans le réseau d’une cible et d’exfiltrer des données sans éveiller les soupçons. »
À lire aussi : SANS présente les mesures de sécurité des infrastructures critiques alors que la Russie et les États-Unis échangent des cybermenaces
La capacité impressionnante de Daxin à rester indétectable
Techniquement parlant, Daxin est une porte dérobée installée en tant que pilote du noyau Windows, un format plutôt inhabituel pour un malware. Les attaquants l’utilisent pour mener diverses opérations non autorisées sur les machines ciblées, comme l’exfiltration de documents confidentiels ou l’envoi de charges malveillantes.
Jusqu’ici, rien de nouveau. Toutefois, les chercheurs de Symantec ont conclu que Daxin était particulièrement furtif, avec une puissante capacité à communiquer via des connexions TCP/IP détournées. Il remplace les connexions légitimes par des canaux chiffrés afin de contourner les règles de pare-feu et d’échapper à la plupart des outils de détection comme l’EDR.
Le malware renvoie ensuite les informations à des serveurs distants. Ce point semble essentiel pour comprendre cette porte dérobée inhabituelle : le malware ne crée aucun processus réseau supplémentaire susceptible de déclencher des alertes, mais s’attaque plutôt à des services légitimes déjà en cours d’exécution.
Pour ce faire, il surveille certains motifs dans le trafic TCP entrant, puis tente de déconnecter un destinataire légitime pour prendre sa place. Si l’échange réussit, ce canal sera utilisé pour recevoir les instructions de commande et de contrôle et exfiltrer des données.
À lire aussi : Les meilleurs outils de surveillance des réseaux
Les communications multinoeuds, une nouvelle tactique
Symantec a inclus un schéma (voir ci-dessous) pour expliquer comment Daxin peut s’introduire furtivement dans des environnements sécurisés en établissant des canaux de communication multinoeuds selon une nouvelle approche. Les attaquants peuvent manipuler plusieurs ordinateurs infectés au cours d’une même opération, alors que la plupart des attaques similaires adopteraient une approche étape par étape nécessitant des opérations distinctes.
Selon Symantec, cette approche pourrait réduire considérablement le risque de détection :
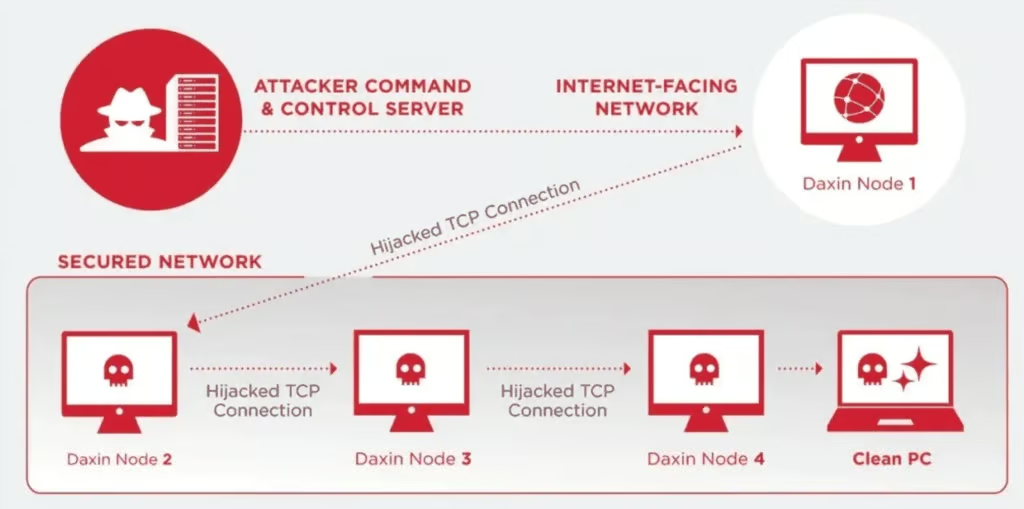
L’architecture multinoeuds permet de compromettre récursivement des ordinateurs en relayant les commandes à travers le réseau et en dissimulant profondément les canaux de communication, ce qui prolonge également la durée de présence des activités malveillantes.
Les chercheurs ont publié une liste détaillée des ressources potentiellement utilisées dans les attaques de Daxin, par exemple des noms de fichiers tels que « patrol.sys » et « wantd.sys », ou des portes dérobées telles que 514d389ce87481fe1fc6549a090acf0da013b897e282ff2ef26f783bd5355a01.
Voir les meilleures solutions de détection et de réponse sur les terminaux (EDR)
Le code date de 2009
Alors que le dernier échantillon a été découvert en novembre 2021, Symantec estime que le malware contient des blocs d’instructions qui rappellent Regin, un outil d’espionnage avancé découvert par les chercheurs en sécurité de Symantec en 2014. Ils l’ont également associé à Zala, un malware plus ancien découvert en 2009 qui pourrait avoir constitué les premières expériences ayant conduit à Daxin plusieurs années plus tard.
L’équipe de Symantec a relevé d’importantes similitudes dans les bases de code, indiquant qu’il s’agit probablement du même acteur ou, à tout le moins, d’un groupe qui « avait accès à la base de code de Zala ».
Il n’existe pour l’instant aucune preuve claire de l’existence d’un acteur unique, mais selon Symantec, l’attaque « semble viser des organisations et des gouvernements présentant un intérêt stratégique pour la Chine », car « des outils associés à des acteurs de l’espionnage chinois ont été trouvés sur certains des mêmes ordinateurs où Daxin avait été déployé ».
Quoi qu’il en soit, la nouvelle menace ne ressemble pas aux éléments d’analyse traditionnels recueillis lors des attaques liées à la Chine, ce qui pourrait faire passer la menace à un tout autre niveau.
Symantec a collaboré avec la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis afin d’alerter les gouvernements étrangers et d’aider les victimes. La CISA a exhorté les organisations à consulter le rapport de Symantec « pour obtenir davantage d’informations ainsi qu’une liste d’indicateurs de compromission susceptibles d’aider à détecter cette activité ».
Ce pourrait être le dernier chapitre de la cyberguerre perpétuelle entre les États-Unis et la Chine, après les récentes accusations d’entreprises chinoises selon lesquelles la NSA aurait piraté leurs infrastructures. Des chercheurs chinois ont révélé des détails concernant une menace persistante avancée (APT) appelée « bvp47 », nommée d’après un algorithme de chiffrement attribué à la NSA.
À lire ensuite : Les meilleurs outils de gestion des vulnérabilités