

















サイバーセキュリティ業界がロシアによるウクライナ侵攻に注目する中、Symantecの新たな調査は、重大な脅威が他の場所にも残っていることを改めて示している。
Symantecが今週報告した非常に高度なマルウェア「Backdoor.Daxin」と呼ばれ、「選定された政府やその他の重要インフラを標的とする長期的なスパイ活動で使われているとみられ、中国との関連も指摘されている。
研究者らはDaxinについて、「中国と関係のある脅威アクターが使用する非常に高度なマルウェアであり、これらのアクターではこれまで見られなかった技術的な複雑さを備えている。マルウェアは、選定された政府やその他の重要インフラを標的とする長期的なスパイ活動で使われているとみられる」と説明した。
Symantecによると、このバックドアの目的は密かにデータを流出させることで、高度な防御能力を持つネットワークからも検知されずに活動し続けることができる。Symantecのチームは、脅威の詳細をすべて明らかにするには、さらに綿密な分析が必要になる可能性が高いと述べた。
研究者らは、「Daxinは間違いなく、Symantecの研究者が中国と関係のあるアクターによる使用を確認した中で最も高度なマルウェアだ。Daxinの能力と、展開された攻撃の性質を考えると、強固に防御された標的に対する使用に最適化されているとみられる。攻撃者は標的のネットワーク深くまで侵入し、疑いを招くことなくデータを流出させられる」と記している。
関連記事:ロシアと米国がサイバー脅威を応酬する中、SANSが重要インフラのセキュリティ対策を概説
Daxinが検知を逃れ続ける驚異的な能力
技術的に見ると、DaxinはWindowsカーネルドライバーとしてインストールされるバックドアで、マルウェアとしてはかなり珍しい形式だ。攻撃者はこれを使い、機密文書の流出や悪意のあるペイロードの送信など、標的マシン上でさまざまな不正操作を実行する。
ここまでは目新しいものではない。しかし、Symantecの研究者らは、Daxinが特にステルス性に優れ、乗っ取ったTCP/IP接続を通じて強力に通信する能力を備えていると結論付けた。正規の接続を暗号化チャネルに置き換えることでファイアウォールのルールを回避し、EDRなど、ほとんどの検知ツールを逃れる。
その後、マルウェアはリモートサーバーに情報を送り返す。この点が、この異例のバックドアを理解する鍵と思われる。マルウェアは警告を発する可能性のある追加のネットワークプロセスを作成せず、すでに稼働している正規サービスを攻撃するのだ。
そのために、受信するTCPトラフィック内の特定のパターンを監視し、正規の受信者との接続を切断してその座を奪おうとする。交換に成功すれば、そのチャネルはコマンド・アンド・コントロール命令の受信とデータの流出に使われる。
関連記事:ネットワーク監視ツールのベスト製品
マルチノード通信という新たな戦術
Symantecは、Daxinが新たな手法でマルチノード通信チャネルを確立し、安全な環境に侵入する方法を説明するため、図(下記参照)を掲載した。攻撃者は1回の作戦で複数の感染コンピューターを操ることができる。一方、同様の攻撃の多くは、個別の作戦を必要とする段階的な手法を取る。
Symantecによると、この手法は検知される可能性を大幅に低下させる可能性がある。
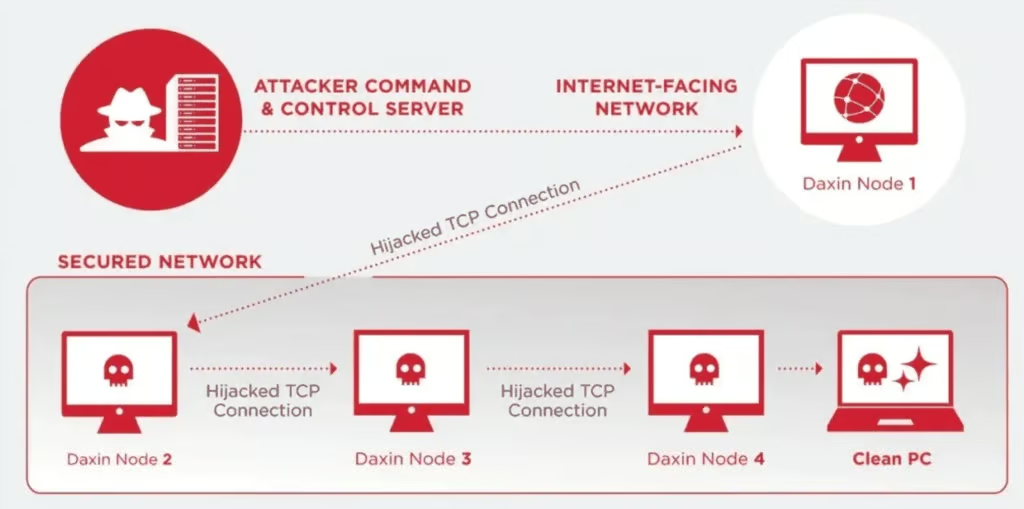
マルチノードアーキテクチャにより、ネットワークを横断してコマンドを中継し、通信チャネルを奥深くに隠すことで、コンピューターを再帰的に侵害できる。これにより、悪意のある活動の潜伏期間も延長される。
研究者らは、Daxinの攻撃で使われる可能性のあるリソースの詳細なリストを公開した。例えば、「patrol.sys」や「wantd.sys」といったファイル名や、514d389ce87481fe1fc6549a090acf0da013b897e282ff2ef26f783bd5355a01のようなバックドアが挙げられている。
詳しくはエンドポイント検知・対応(EDR)ソリューションのベスト製品。
コードベースは2009年にさかのぼる
最新のサンプルが発見されたのは2021年11月だが、Symantecは、このマルウェアに含まれる命令ブロックが、2014年にSymantecの脅威研究者によって発見された高度なスパイツール、Reginを想起させると考えている。また、2009年に発見された古いマルウェア、Zalaとの関連も指摘した。Zalaは、何年も後にDaxinへとつながる最初の実験だった可能性がある。
Symantecのチームは、コードベースに大きな類似点があることを発見し、同じアクター、少なくとも「Zalaのコードベースにアクセスできた」グループである可能性が高いと判断した。
現時点で単一のアクターを示す明確な証拠はない。しかしSymantecによると、この攻撃は「中国にとって戦略的に重要な組織や政府を標的としているとみられる」。これは「中国のスパイ活動アクターと関連するツールが、Daxinが展開された一部のコンピューターで見つかった」ためだ。
いずれにせよ、この新たな脅威は、中国関連の攻撃で従来収集されてきた分析結果とは異なるようで、脅威をまったく新たなレベルに引き上げる可能性がある。
Symantecは、外国政府に警告し、被害者を支援するため、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)と協力した。CISAは、組織に対し、Symantecの報告書を「詳細情報と、この活動の検知に役立つ可能性がある侵害指標の一覧のために」確認するよう呼びかけた。
これは、最近中国企業がNSAによるインフラ侵害を主張したことに続く、米国と中国の終わりなきサイバー戦争の最新章となる可能性がある。中国の研究者は詳細を「bvp47」と呼ばれる高度持続的脅威(APT)について明らかにした。この名称は、NSAに帰属する暗号アルゴリズムにちなんでいる。
次に読む記事:脆弱性管理ツールのベスト製品。