

















Windowsシステムに影響を与えたCrowdStrikeのセンサー更新失敗は、これらのコンピューターを危険にさらした可能性があるが、興味深い動きがあった今週の潜在的な脆弱性はこれだけではない。SolarWindsは最近13件の脆弱性にパッチを適用し、IvantiもEndpoint Manager製品の別の脆弱性を修正した。CISAは連邦政府機関に対し、GeoServerのインスタンスに8月5日までにパッチを適用するよう求めており、Wizは最近、AIモデルのトレーニングに関する重大な脆弱性を報告した。
ハードウェアとソフトウェアは、承認済みの最新バージョンに定期的に更新すること。また、セキュリティチームが業界ニュースや脆弱性を監視するための一貫したスケジュールを設けていることを確認しよう。これにより、脅威アクターがインフラの潜在的な欠陥を悪用する時間が十分に生じる前に、更新に対応できる。
2024年7月1日
7月上旬に判明したSplunk Enterpriseの脆弱性には直ちにパッチを適用すべき
脆弱性の種類:パストラバーサル。
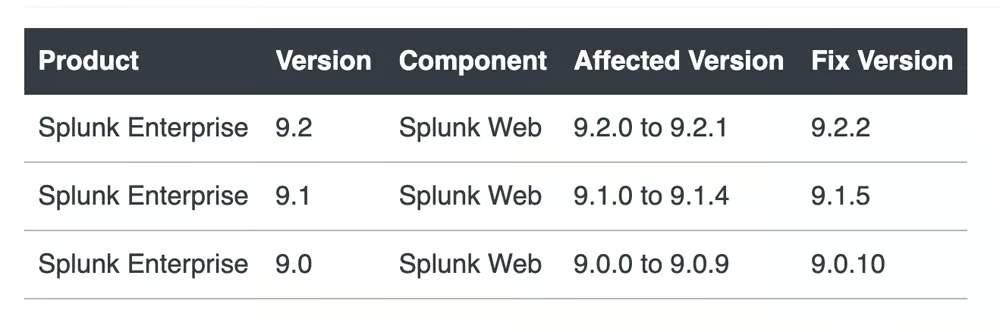
問題:Splunk Enterpriseアプリケーション内の脆弱性により、攻撃者はWindows版Splunk Enterpriseの/ modules/messaging/エンドポイントでパストラバーサルを実行できる。脆弱性の影響を受けるのは、9.2.2、9.1.5、9.0.10未満のアプリバージョンだ。Splunkは7月初旬にこの脆弱性に関する告知を公開したが、現在になって注目が集まっている。
セキュリティ通知によると、「この脆弱性は、トークン内のドライブがビルド済みパスのドライブと一致する場合、Pythonのos.path.join関数がパス・トークンからドライブ文字を削除することに起因する」
この脆弱性は、LinuxなどWindows以外のオペレーティングシステム上で稼働するSplunk Enterpriseには影響しないはずだ。概念実証コードが公開されている(GitHub)。
修正:Splunkは修正版のバージョンを次の表に示している。9.2.2、9.1.5、9.0.10より新しいバージョンも利用できる。
2024年7月15日
CISA、GeoServerのRCE脆弱性へのパッチ適用を要求
脆弱性の種類:リモートコード実行。
問題:地理空間データの共有・処理に使われるオープンソースサーバーGeoServerでは、GeoToolsライブラリAPIに重大な脆弱性が存在する。悪用されると、認証されていないユーザーがリモートでコードを実行できる。脆弱性に関する通知:
「GeoServerが呼び出すGeoToolsライブラリAPIは、フィーチャータイプのプロパティ/属性名を評価する際、それらを安全でない形でcommons-jxpathライブラリに渡す。このライブラリはXPath式の評価時に任意のコードを実行できる。このXPath評価は複雑なフィーチャータイプにのみ使用されることを意図しているが……単純なフィーチャータイプにも誤って適用されているため、この脆弱性はすべてのGeoServerインスタンスに該当する」
サイバーセキュリティ・インフラセキュリティ庁(CISA)はこの脆弱性についてユーザーに警告し、連邦政府機関に対して8月5日までにパッチを適用するよう求めている。現在、これはCVE-2024-36401として追跡されている。
修正:問題へのパッチを含むバージョン2.23.6、2.24.4、または2.25.2でGeoServerインスタンスを更新する。
専用の継続的な脆弱性スキャンが必要なら、次に最適なスキャナーのガイドを読んでほしい。
2024年7月16日
Ivanti、EPMの別の問題を修正
脆弱性の種類:SQLインジェクション。
問題:Ivantiは最近、Ivanti Endpoint Manager 2024 flat内のSQLインジェクション脆弱性に関するセキュリティアドバイザリを公開した。悪用されると、Endpoint Managerと同じネットワーク上にいる脅威アクターが、適切な認証なしに任意のコードを実行できる。
この脆弱性はCVE-2024-37381として追跡されており、深刻度は8.4と評価されている。
修正:Ivantiは、EPM 2024 flat向けホットパッチのダウンロード手順をセキュリティアドバイザリで案内している:
- リンク先のSecurity Hot PatchのZIPファイルをダウンロードする。
- 2つのDLLファイルのブロックを解除する。
- 指定された場所にあるCore Server内のDLLを、Hot Patchに含まれるDLLで置き換える。
- PowerShellスクリプトを使用する場合は、ホットパッチフォルダーをC:\Program Files\LANDesk\ManagementSuite\ディレクトリに挿入する。管理者としてPowerShellを使用し、JulyEPM2024HotPatch.ps1を実行する。
- Core Serverを再起動するか、EPM Consoleを閉じてIISRESETを実行し、新しいDLLが正しく読み込まれるようにする。
2024年7月17日
重大なCisco脆弱性の影響全容は不明
脆弱性の種類:認証バイパスの一種。
問題:Cisco Smart Software Manager On-Prem(SSM On-Prem)には、認証メカニズムに重大な脆弱性が存在する。これは、パスワード変更の実装手順に不備があったことが原因だ。脆弱性の影響を受けるデバイスに対し、攻撃者は特別に細工したHTTPリクエストを送信できる。
攻撃に成功すると、攻撃者は侵害した権限を使って対象ユーザーのインターフェースやAPIにアクセスできる。その後、管理者の認証情報を含む他のユーザーのパスワードを変更できる。攻撃者がこれを実行した場合にCiscoネットワーク内で何が起こり得るのか、専門家にも分かっておらず、Ciscoもセキュリティ速報で明らかにしていない。
この脆弱性はCVE-2024-20419として追跡されており、CVSSスコアは脆弱性が取り得る最高値の10だ。
修正:この脆弱性はCisco SSMのバージョン8-202206以前に影響する。最初の修正版は8-202212であるため、できるだけ早くこのバージョンのCisco SSMにアップグレードする。この脆弱性についてCiscoが継続的に提供している修正版リリースは、セキュリティ速報で確認できる。
SolarWinds、Access Rights Managerの13件の問題を修正
脆弱性の種類:リモートコード実行など複数。
問題:SolarWindsは13件の脆弱性に対処した。対象は、Active DirectoryとAzure AD向けのユーザープロビジョニングおよびアクセス管理ツールであるAccess Rights Managerソフトウェアだ。脆弱性には、リモートコマンドインジェクション、リモートコード実行、トラバーサル、情報漏えいが含まれる。13件のうち8件は重大で、CVSSスコアは9.6。SolarWindsはそれぞれについて個別のアドバイザリ通知を公開している。
これらの脆弱性を組み合わせると、攻撃者は認証なしにSYSTEM権限を使い、データを漏えいさせ、任意のファイルを読み取ったり削除したりできる。
Trend MicroのZero Day InitiativeはSolarWindsと提携し、脆弱性の特定を支援した。
修正:悪用を防ぐため、修正版ソフトウェアであるAccess Rights Manager 2024.3をダウンロードする。
Wizの報告書、SAP AI Coreの弱点を明らかに
脆弱性の種類:AIトレーニングモデルを利用した任意コード実行。
問題:セキュリティベンダーWizによる報告書は、AIプラットフォーム、特にSAP AI Coreにおける分離の問題を取り上げている。Wizによると、AI CoreはHANAなど他のクラウドサービスとの統合を実現し、クラウドアクセスキーを使って顧客データにアクセスする。研究者らは、SAPの正規のAIトレーニング手順を利用することで、環境内を横方向に移動し、非公開の顧客ファイルやクラウドアカウントの認証情報にアクセスできることを明らかにした。
研究者らは、SAP AI CoreのKubernetesクラスター上でクラスター管理者権限を使うことにも成功した。
修正:Wizは脆弱性をSAPに報告し、SAPはこれを修正した。Wizによると、顧客データは侵害されていない。AIモデルのトレーニングには本質的に任意コードの実行が伴うため、脆弱性がAIトレーニングプロセスに組み込まれてしまうことは多い。Wizによれば、長期的な解決策は、このプロセスにより慎重なガードレールを設け、サンドボックス化と分離を改善することだ。
2024年7月19日
CrowdStrikeの更新失敗、ハッカーに攻撃の機会を与える
脆弱性の種類:Windowsシステム停止中に悪用される一般的な可能性。
問題:これは特定の脆弱性やソフトウェアの問題ではないが、先週金曜日に発生したCrowdStrikeのFalcon Sensorの更新失敗により、Windowsシステムの防御が弱まっている間に攻撃される可能性が生じた。Falcon Sensorの更新を試みた結果、更新が無限に繰り返され、「ブルースクリーン」が表示され、世界中のWindowsシステムがクラッシュした。
CrowdStrikeは、この問題はサイバー攻撃ではないと述べた。同社のCEOであるGeorge Kurtzは当初、事象の性質についてLinkedInに投稿し、セキュリティインシデントではないと説明したが、この発言には大きな反発があった。問題は攻撃ではなくソフトウェアエラーだったものの、Windowsシステムの防御を低下させる可能性のあるセキュリティインシデントを引き起こした。
修正:CrowdStrikeはインシデントを分離し、修正に取り組んでいる。同社は動画を公開した。ブルースクリーンが発生し続けている場合に、リモートユーザーがWindowsノートPCを自力で復旧するための動画だ。
2024年7月22日
オープンソースプラットフォームBOINC、脅威アクターに偽装される
脆弱性の種類:マルウェアペイロード。
問題:マネージドセキュリティプロバイダーのHuntressは最近、レポートを公開した。SocGholishマルウェアの挙動に関するもので、SocGholishは現在、AsyncRATとBerkeley Open Infrastructure Network Computing Client(BOINC)のペイロードを被害者に送り込んでいる。
BOINCは、ボランティア・コンピューティングのためのオープンソースプラットフォームだ。Huntressの研究者らは、「『寄付された』コンピューターリソースを使い、さまざまな正当な科学プロジェクトの作業に貢献することを目的としている」と説明している。悪意のあるBOINCのインストールは、正規のBOINCサーバーに接続しているように見えるが、実際には別のアドレスへルーティングされる可能性がある。Huntressによると、感染したホストが悪意のある活動を実行していることは、まだ確認されていない。
この脆弱性はBOINC自体に存在するのではない。悪意のあるバージョンのBOINCをインストールするマルウェアの一種だ。標準的なソフトウェア脆弱性というより、オープンソースソフトウェアを利用して脅威アクターが悪意のあるペイロードを配信する手法である。
修正:Huntressは、侵害の痕跡とファイルの痕跡として次の指標を示している。
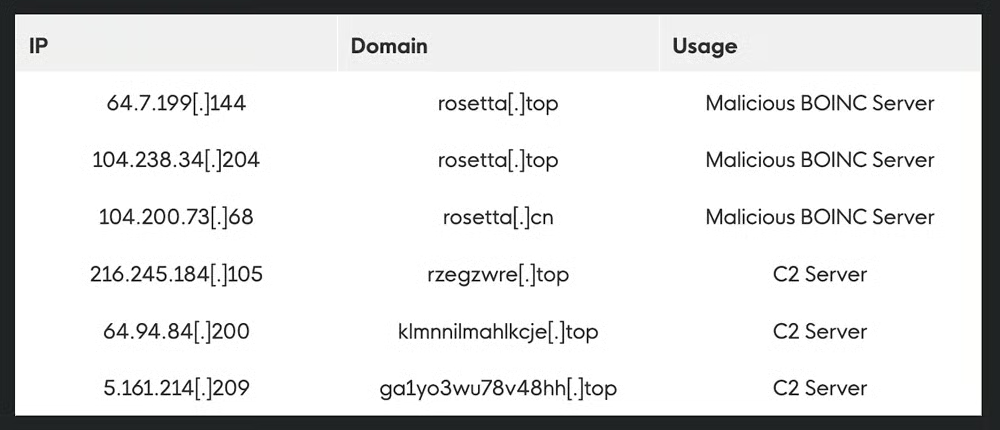
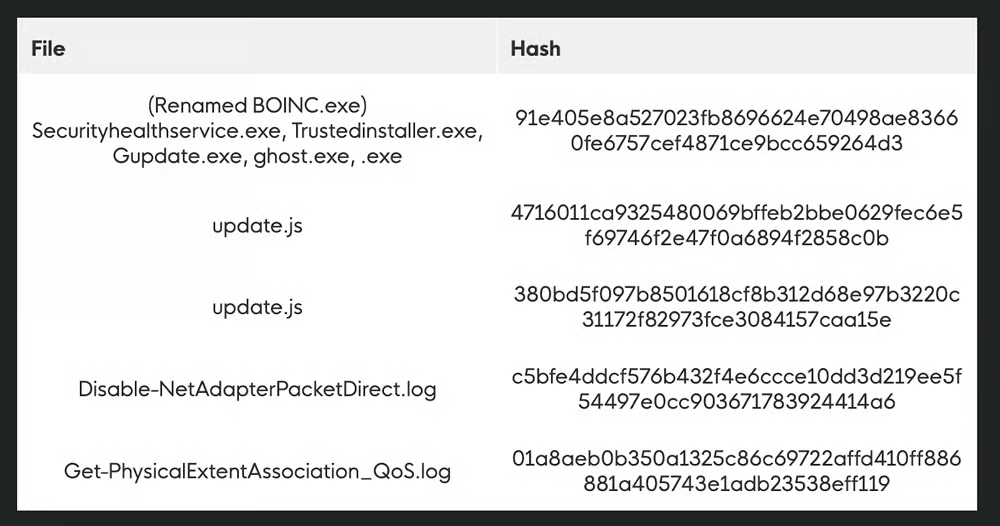
企業がBOINCを利用することはまれだが、インストールの試みがないか注意してほしい。Huntressによると、攻撃の兆候である可能性がある。
次の記事: