

















La mise à jour défaillante du capteur CrowdStrike qui a touché les systèmes Windows a peut-être exposé ces ordinateurs, mais il ne s’agit que d’une vulnérabilité potentielle parmi d’autres au cours d’une semaine riche en événements. SolarWinds a récemment corrigé 13 vulnérabilités, et Ivanti a corrigé une nouvelle faille dans son produit Endpoint Manager. La CISA exige des agences fédérales qu’elles corrigent leurs instances de GeoServer avant le 5 août, et Wiz a récemment signalé une vulnérabilité majeure touchant l’entraînement des modèles d’IA.
Mettez régulièrement à jour votre matériel et vos logiciels vers les versions approuvées les plus récentes. Veillez également à ce que votre équipe de sécurité dispose d’un calendrier régulier de surveillance de l’actualité du secteur et des vulnérabilités. Cela vous permet de suivre les mises à jour avant que les acteurs malveillants aient beaucoup de temps pour exploiter les failles potentielles de votre infrastructure.
- 1er juillet 2024
- 15 juillet 2024
- Redémarrez le Core Server ou fermez la console EPM et exécutez IISRESET afin que les nouvelles DLL soient correctement chargées.
- Wiz a signalé les vulnérabilités à SAP, qui les a corrigées. Wiz précise également qu’aucune donnée client n’a été compromise. Comme l’entraînement des modèles d’IA implique naturellement l’exécution de code arbitraire, les vulnérabilités sont souvent intégrées au processus d’entraînement de l’IA. Selon Wiz, une correction à long terme consisterait à mettre en place des garde-fous plus stricts pour ce processus et à améliorer le bac à sable ainsi que l’isolation.
- destinée aux utilisateurs distants afin qu’ils puissent réparer eux-mêmes leur ordinateur portable Windows si l’appareil rencontre toujours des problèmes liés au blue screen of death.
1er juillet 2024
La vulnérabilité de début juillet dans Splunk Enterprise doit être corrigée immédiatement
Type de vulnérabilité : Traversée de chemin.
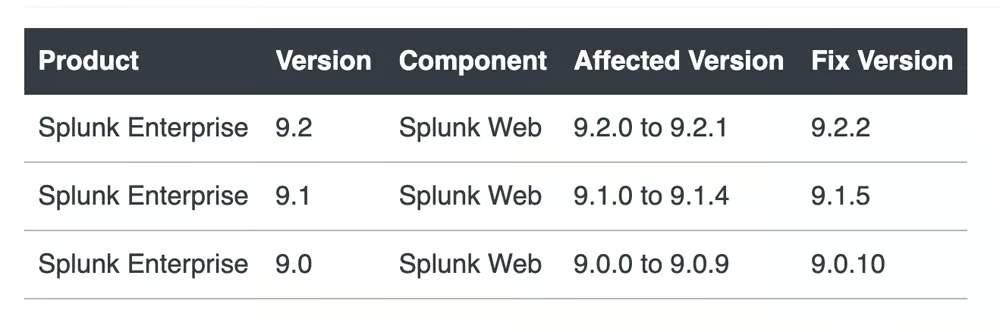
Le problème : Une vulnérabilité de l’application Enterprise de Splunk permet à un attaquant d’effectuer une traversée de chemin sur le point de terminaison /modules/messaging/ dans les installations Windows de Splunk Enterprise. La vulnérabilité touche les versions de l’application antérieures à 9.2.2, 9.1.5 et 9.0.10. Splunk a publié l’avis concernant la vulnérabilité au début du mois de juillet, mais elle attire désormais davantage l’attention.
Selon l’avis de sécurité, « La vulnérabilité existe parce que la fonction Python os.path.join supprime la lettre de lecteur des éléments de chemin si le lecteur indiqué dans l’élément correspond à celui du chemin construit. »
La vulnérabilité ne devrait pas affecter Splunk Enterprise sur les systèmes d’exploitation autres que Windows, comme Linux. Une preuve de concept est disponible sur GitHub.
La correction : Splunk fournit le tableau suivant pour les versions corrigées. Toute version ultérieure à 9.2.2, 9.1.5 et 9.0.10 fonctionne également.
15 juillet 2024
La CISA exige des correctifs pour la vulnérabilité RCE de GeoServer
Type de vulnérabilité : Exécution de code à distance.
Le problème : GeoServer, un serveur open source destiné au partage et au traitement de données géospatiales, présente une vulnérabilité critique dans l’API de sa bibliothèque GeoTools. Lorsqu’elle est exploitée, la faille permet à des utilisateurs non authentifiés d’exécuter du code à distance. Selon l’avis concernant la vulnérabilité :
« L’API de la bibliothèque GeoTools appelée par GeoServer évalue les noms de propriétés et d’attributs des types d’entités d’une manière qui les transmet de façon non sécurisée à la bibliothèque commons-jxpath, laquelle peut exécuter du code arbitraire lors de l’évaluation d’expressions XPath. Cette évaluation XPath est censée être utilisée uniquement par les types d’entités complexes… mais elle est aussi appliquée par erreur aux types d’entités simples, ce qui rend cette vulnérabilité applicable à TOUTES les instances de GeoServer. »
La Cybersecurity and Infrastructure Security Agency (CISA) a averti les utilisateurs de cette vulnérabilité et exige désormais que les agences fédérales appliquent les correctifs avant le 5 août. Elle est actuellement suivie sous l’identifiant CVE-2024-36401.
La correction : Mettez à jour votre instance de GeoServer vers la version 2.23.6, 2.24.4 ou 2.25.2, qui contiennent un correctif pour ce problème.
Si votre entreprise a besoin d’une analyse régulière et dédiée des vulnérabilités, consultez ensuite notre guide des meilleurs scanners.
16 juillet 2024
Ivanti corrige un autre problème d’EPMType de vulnérabilité :
Injection SQL.Le problème : Ivanti a récemment publié un avis de sécurité
concernant une vulnérabilité d’injection SQL dans Ivanti Endpoint Manager 2024 flat. Si elle est exploitée, la vulnérabilité permet à un acteur malveillant présent sur le même réseau qu’Endpoint Manager d’exécuter arbitrairement du code sans être correctement authentifié.
La vulnérabilité est suivie sous l’identifiant CVE-2024-37381 et présente un niveau de gravité de 8,4. La correction : Ivanti fournit dans l’avis de sécurité
- des instructions pour télécharger un correctif à chaud pour EPM 2024 flat :
- Téléchargez les fichiers zip Security Hot Patch indiqués par les liens.
- Vérifiez que les deux fichiers DLL ne sont pas bloqués.
- Remplacez les DLL du Core Server par celles du correctif à chaud dans les emplacements indiqués.
- Si vous utilisez le script PowerShell, insérez le dossier hotpatch dans le répertoire C:\Program Files\LANDesk\ManagementSuite\. Utilisez PowerShell en tant qu’administrateur et exécutez JulyEPM2024HotPatch.ps1.
Redémarrez le Core Server ou fermez la console EPM et exécutez IISRESET afin que les nouvelles DLL soient correctement chargées.
17 juillet 2024
L’ampleur totale de la vulnérabilité critique de Cisco reste inconnueType de vulnérabilité :
Forme de contournement de l’authentification. Le problème :
Cisco Smart Software Manager On-Prem (SSM On-Prem) présente une vulnérabilité critique dans son mécanisme d’authentification. Elle résulte d’une procédure défectueuse de mise en œuvre du changement de mot de passe. Si un appareil est affecté par la vulnérabilité, un attaquant peut lui envoyer des requêtes HTTP spécialement conçues.
Lorsqu’elle est exploitée avec succès, la vulnérabilité permet à l’attaquant d’utiliser des privilèges compromis pour accéder à l’interface utilisateur ou à l’API de la cible. Il peut ensuite modifier les mots de passe d’autres utilisateurs, y compris d’éventuels identifiants administrateur. Les experts ignorent ce qui pourrait se produire au sein du réseau Cisco une fois cette opération effectuée par un attaquant, et Cisco n’a pas encore apporté de précisions à ce sujet dans un bulletin de sécurité.La vulnérabilité est suivie sous l’identifiant CVE-2024-20419
et présente un score CVSS de 10, le score le plus élevé qu’une vulnérabilité puisse recevoir.La correction : Cette vulnérabilité touche les versions 8-202206 et antérieures de Cisco SSM. La première version corrigée du logiciel est la 8-202212 ; effectuez la mise à niveau vers cette version de Cisco SSM dès que possible. Cisco poursuit la publication de versions corrigées dans le bulletin de sécurité
consacré à cette vulnérabilité.
SolarWinds corrige 13 problèmes dans Access Rights ManagerType de vulnérabilité :
Plusieurs, dont l’exécution de code à distance. Le problème : a corrigé 13 vulnérabilités
dans son logiciel Access Rights Manager, un outil de provisionnement des utilisateurs et de gestion des accès pour Active Directory et Azure AD. Il s’agit notamment de vulnérabilités d’injection de commandes à distance, d’exécution de code à distance, de traversée de chemin et de divulgation d’informations. Sur les 13 vulnérabilités, huit sont critiques et présentent un score CVSS de 9,6. Chacune fait l’objet d’un avis distinct de SolarWinds.
Ensemble, ces vulnérabilités permettent à des attaquants d’utiliser des privilèges SYSTEM, d’exfiltrer des données et de lire ou supprimer arbitrairement des fichiers sans authentification.
La Zero Day Initiative de Trend Micro est partenaire de SolarWinds et l’a aidée à identifier les vulnérabilités.La correction :
Téléchargez la version corrigée du logiciel, Access Rights Manager 2024.3, afin d’empêcher toute exploitation.
Le rapport de Wiz révèle des faiblesses dans SAP AI CoreType de vulnérabilité :
Exécution de code arbitraire à l’aide de modèles d’entraînement d’IA. Le problème : Un rapport du spécialiste de la sécurité Wiz
traite des problèmes d’isolation au sein des plateformes d’IA, en particulier SAP AI Core. Selon Wiz, AI Core facilite les intégrations avec d’autres services cloud, comme HANA, afin d’accéder aux données des clients à l’aide de clés d’accès cloud. Les travaux des chercheurs ont révélé qu’ils pouvaient se déplacer latéralement et accéder à des fichiers clients privés ainsi qu’à des identifiants de comptes cloud en utilisant les procédures légitimes d’entraînement de l’IA de SAP.
Les chercheurs ont également réussi à utiliser des privilèges d’administrateur de cluster sur le cluster Kubernetes de SAP AI Core.La correction :
Wiz a signalé les vulnérabilités à SAP, qui les a corrigées. Wiz précise également qu’aucune donnée client n’a été compromise. Comme l’entraînement des modèles d’IA implique naturellement l’exécution de code arbitraire, les vulnérabilités sont souvent intégrées au processus d’entraînement de l’IA. Selon Wiz, une correction à long terme consisterait à mettre en place des garde-fous plus stricts pour ce processus et à améliorer le bac à sable ainsi que l’isolation.
19 juillet 2024
La mise à jour défaillante de CrowdStrike ouvre une brèche aux piratesType de vulnérabilité :
Possibilité générale d’exploitation lorsque les systèmes Windows sont hors service.Le problème :
Bien qu’il ne s’agisse pas d’un type précis de vulnérabilité ou d’un problème logiciel spécifique, l’échec de la mise à jour de Falcon Sensor de CrowdStrike vendredi dernier a créé la possibilité d’attaquer les systèmes Windows alors qu’ils étaient vulnérables. La tentative de mise à jour de Falcon Sensor a provoqué une boucle de mise à jour sans fin et le « blue screen of death », entraînant le plantage de systèmes Windows dans le monde entier.
CrowdStrike a déclaré que le problème n’était pas une cyberattaque. Son PDG, George Kurtz, a d’abord publié sur LinkedIn un message sur la nature de l’événement — affirmant qu’il ne s’agissait pas d’un incident de sécurité — et a fait face à de nombreuses réactions négatives pour cette déclaration. Même si le problème était dû à une erreur logicielle et non à une attaque, il a créé un incident de sécurité susceptible d’affaiblir les défenses des systèmes Windows.La correction : CrowdStrike a isolé l’incident et s’est efforcé de le corriger. L’entreprise a publié une vidéo
destinée aux utilisateurs distants afin qu’ils puissent réparer eux-mêmes leur ordinateur portable Windows si l’appareil rencontre toujours des problèmes liés au blue screen of death.
22 juillet 2024
La plateforme open source BOINC usurpée par des acteurs malveillantsType de vulnérabilité :
Charges utiles malveillantes. Le problème : Le fournisseur de services de sécurité gérés Huntress a récemment publié un rapport
sur le comportement du logiciel malveillant SocGholish. SocGholish distribue désormais des charges utiles AsyncRAT et Berkeley Open Infrastructure Network Computing Client (BOINC) à ses victimes.
BOINC est une plateforme open source destinée au calcul bénévole. « L’objectif est d’utiliser des ressources informatiques “offertes” pour contribuer aux travaux de divers projets scientifiques légitimes », ont déclaré les chercheurs de Huntress. Les installations malveillantes de BOINC semblent pouvoir être redirigées vers un serveur BOINC légitime, qui correspond en réalité à une autre adresse. Huntress indique ne pas avoir encore observé les hôtes infectés exécuter des activités malveillantes.
Cette vulnérabilité ne réside pas dans BOINC ; il s’agit plutôt d’un type de logiciel malveillant qui installe des versions malveillantes de BOINC. Il s’agit moins d’une vulnérabilité logicielle classique que d’une méthode permettant à des acteurs malveillants de distribuer des charges utiles malveillantes au moyen de logiciels open source.La correction :
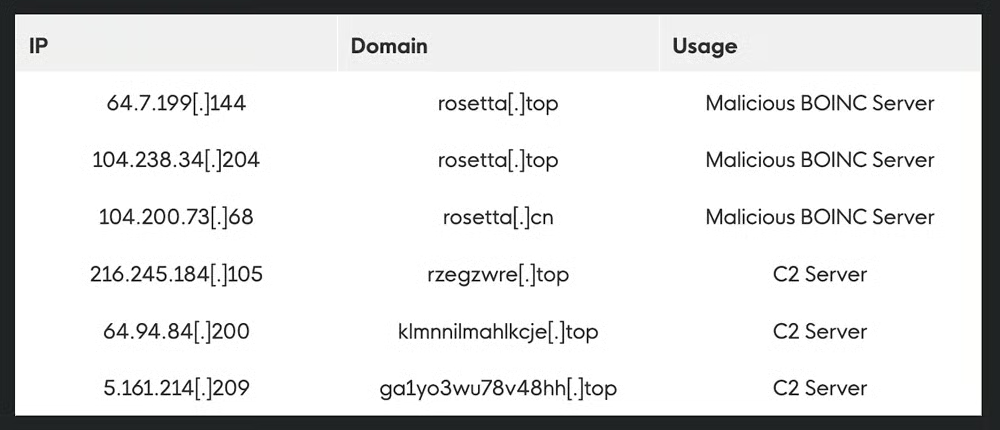
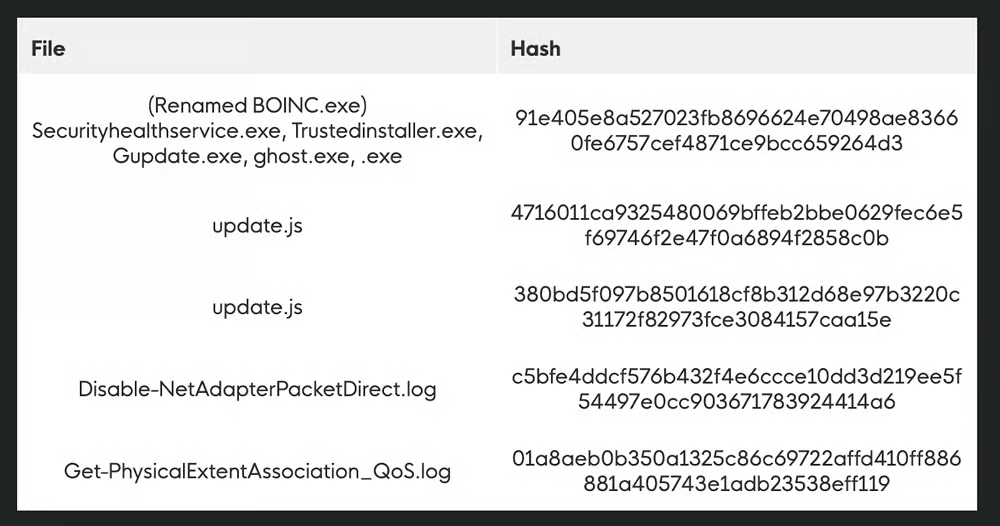
Huntress fournit les indicateurs de compromission et les indicateurs de fichiers suivants :
Même si les entreprises utilisent rarement BOINC, surveillez toute tentative d’installation de ce logiciel, qui pourrait indiquer une attaque, selon Huntress.À lire ensuite :