

















Das fehlgeschlagene CrowdStrike-Sensor-Update, das Windows-Systeme beeinträchtigte, könnte diese Computer gefährdet haben – doch in einer ereignisreichen Woche ist dies nur eine potenzielle Schwachstelle. SolarWinds hat kürzlich 13 Schwachstellen behoben, und Ivanti hat eine weitere Sicherheitslücke in seinem Endpoint-Manager-Produkt geschlossen. Die CISA verlangt von Bundesbehörden, ihre GeoServer-Instanzen bis zum 5. August zu patchen, und Wiz berichtete kürzlich über eine schwerwiegende Schwachstelle beim Training von KI-Modellen.
Aktualisieren Sie Ihre Hardware und Software regelmäßig auf die neuesten freigegebenen Versionen. Stellen Sie außerdem sicher, dass Ihr Sicherheitsteam einen festen Zeitplan zur Beobachtung von Branchenneuigkeiten und Schwachstellen einhält. So behalten Sie Updates im Blick, bevor Angreifer viel Zeit haben, potenzielle Schwachstellen in Ihrer Infrastruktur auszunutzen.
- 1. Juli 2024
- 15. Juli 2024
- Starten Sie entweder den Core Server neu oder schließen Sie die EPM Console und führen Sie IISRESET aus, damit die neuen DLLs ordnungsgemäß geladen werden.
- Wiz meldete die Schwachstellen an SAP, das sie behob. Wiz erklärt außerdem, dass keine Kundendaten kompromittiert wurden. Da das Training von KI-Modellen naturgemäß die Ausführung beliebigen Codes umfasst, sind Schwachstellen häufig in den KI-Trainingsprozess eingebettet. Eine langfristige Lösung bestünde laut Wiz darin, für diesen Prozess sorgfältigere Sicherheitsvorkehrungen festzulegen und eine bessere Sandbox-Umgebung sowie Isolation einzusetzen.
- für Benutzer im Homeoffice, mit dessen Hilfe sie ihren Windows-Laptop selbst reparieren können, falls das Gerät weiterhin vom Blue Screen of Death betroffen ist.
1. Juli 2024
Schwachstelle in Splunk Enterprise von Anfang Juli sollte sofort gepatcht werden
Art der Schwachstelle: Pfad-Traversal.
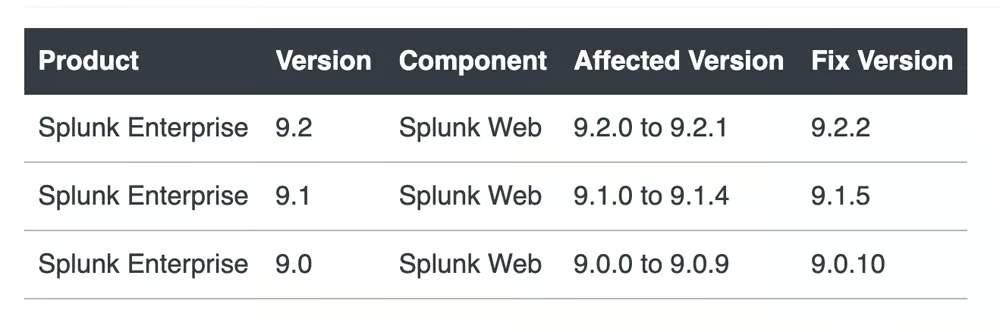
Das Problem: Eine Schwachstelle in Splunks Enterprise-Anwendung ermöglicht es einem Angreifer, ein Path-Traversal über den Endpunkt /modules/messaging/ in Windows-Installationen von Splunk Enterprise durchzuführen. Betroffen sind App-Versionen vor 9.2.2, 9.1.5 und 9.0.10. Splunk veröffentlichte die Meldung zur Schwachstelle Anfang Juli, doch nun erhält sie mehr Aufmerksamkeit.
Laut der Sicherheitsmeldung besteht die Schwachstelle, weil die Python-Funktion os.path.join den Laufwerksbuchstaben aus Pfad-Token entfernt, wenn das Laufwerk im Token mit dem Laufwerk im erstellten Pfad übereinstimmt.“
Die Schwachstelle dürfte Splunk Enterprise auf Nicht-Windows-Betriebssystemen wie Linux nicht betreffen. Ein Proof of Concept ist verfügbar auf GitHub.
Die Behebung: Splunk stellt die folgende Übersicht der korrigierten Versionen bereit. Jede Version über 9.2.2, 9.1.5 und 9.0.10 funktioniert ebenfalls.
15. Juli 2024
CISA verlangt Patches für RCE-Schwachstelle in GeoServer
Art der Schwachstelle: Remote Code Execution.
Das Problem: GeoServer, ein Open-Source-Server zum Teilen und Verarbeiten von Geodaten, weist eine kritische Schwachstelle in der API seiner GeoTools-Bibliothek auf. Bei erfolgreicher Ausnutzung ermöglicht die Lücke nicht authentifizierten Benutzern die Remote-Ausführung von Code. Laut der Meldung zur Schwachstelle:
„Die von GeoServer aufgerufene API der GeoTools-Bibliothek wertet Eigenschafts-/Attributnamen für Feature-Typen auf eine Weise aus, bei der sie unsicher an die Bibliothek commons-jxpath übergeben werden. Diese kann bei der Auswertung von XPath-Ausdrücken beliebigen Code ausführen. Die XPath-Auswertung ist nur für komplexe Feature-Typen vorgesehen … wird jedoch fälschlicherweise auch auf einfache Feature-Typen angewendet, wodurch diese Schwachstelle ALLE GeoServer-Instanzen betrifft.“
Die Cybersecurity and Infrastructure Security Agency (CISA) hat Benutzer vor dieser Schwachstelle gewarnt und verlangt nun von Bundesbehörden, bis zum 5. August Patches einzuspielen. Sie wird derzeit als CVE-2024-36401 geführt.
Die Behebung: Aktualisieren Sie Ihre GeoServer-Instanz auf Version 2.23.6, 2.24.4 oder 2.25.2. Diese Versionen enthalten einen Patch für das Problem.
Wenn Ihr Unternehmen regelmäßige und umfassende Schwachstellenscans benötigt, lesen Sie als Nächstes unseren Leitfaden zu den besten Scannern.
16. Juli 2024
Ivanti behebt ein weiteres EPM-ProblemArt der Schwachstelle:
SQL-Injection.Das Problem: Ivanti hat kürzlich eine Sicherheitswarnung
zu einer SQL-Injection-Schwachstelle in Ivanti Endpoint Manager 2024 flat veröffentlicht. Bei erfolgreicher Ausnutzung kann ein Angreifer im selben Netzwerk wie Endpoint Manager beliebigen Code ausführen, ohne ordnungsgemäß authentifiziert zu sein.
Die Schwachstelle wird als CVE-2024-37381 geführt und hat einen Schweregrad von 8,4. Die Behebung: Ivanti stellt in der Sicherheitswarnung
- Anweisungen zum Herunterladen eines Hotpatches für EPM 2024 flat bereit:
- Laden Sie die verknüpften ZIP-Dateien des Security Hot Patch herunter.
- Stellen Sie sicher, dass die beiden DLL-Dateien entsperrt sind.
- Ersetzen Sie die DLLs im Core Server durch die Dateien aus dem Hotpatch an den angegebenen Speicherorten.
- Wenn Sie das PowerShell-Skript verwenden, fügen Sie den Hotpatch-Ordner in das Verzeichnis C:\Program Files\LANDesk\ManagementSuite\ ein. Verwenden Sie PowerShell als Administrator und führen Sie JulyEPM2024HotPatch.ps1 aus.
Starten Sie entweder den Core Server neu oder schließen Sie die EPM Console und führen Sie IISRESET aus, damit die neuen DLLs ordnungsgemäß geladen werden.
17. Juli 2024
Das volle Ausmaß der kritischen Cisco-Schwachstelle ist unbekanntArt der Schwachstelle:
Form des Authentifizierungs-Bypasses. Das Problem:
Cisco Smart Software Manager On-Prem (SSM On-Prem) weist eine kritische Schwachstelle in seinem Authentifizierungsmechanismus auf. Ursache ist ein fehlerhaft implementiertes Verfahren zur Passwortänderung. Ist ein Gerät von der Schwachstelle betroffen, kann ein Angreifer speziell gestaltete HTTP-Anfragen an dieses Gerät senden.
Bei erfolgreicher Ausnutzung kann der Angreifer kompromittierte Berechtigungen verwenden, um auf die Benutzeroberfläche oder API des Zielsystems zuzugreifen. Anschließend kann er die Passwörter anderer Benutzer ändern, darunter möglicherweise auch administrative Zugangsdaten. Experten wissen nicht genau, was innerhalb des Cisco-Netzwerks geschehen könnte, sobald ein Angreifer dies erreicht, und Cisco hat dies in einem Sicherheitsbulletin noch nicht klargestellt.Die Schwachstelle wird als CVE-2024-20419
geführt und hat einen CVSS-Wert von 10, dem höchsten möglichen Wert für eine Schwachstelle.Die Behebung: Diese Schwachstelle betrifft Cisco-SSM-Versionen 8-202206 und älter. Die erste korrigierte Softwareversion ist 8-202212; aktualisieren Sie Cisco SSM so bald wie möglich auf diese Version. Cisco stellt im Sicherheitsbulletin
zu dieser Schwachstelle fortlaufend korrigierte Versionen bereit.
SolarWinds behebt 13 Probleme im Access Rights ManagerArt der Schwachstelle:
Mehrere, darunter Remote Code Execution. Das Problem: SolarWinds hat 13 Schwachstellen behoben
in seiner Software Access Rights Manager, einem Tool zur Benutzerbereitstellung und Zugriffsverwaltung für Active Directory und Azure AD. Dazu gehören Schwachstellen für Remote Command Injection, Remote Code Execution sowie Pfad-Traversal und Offenlegung von Informationen. Acht der 13 Schwachstellen sind kritisch und haben einen CVSS-Wert von 9,6. Für jede gibt es eine eigene Sicherheitsmeldung von SolarWinds.
Zusammen ermöglichen die Schwachstellen Angreifern, SYSTEM-Berechtigungen zu verwenden, Daten abzugreifen sowie Dateien ohne Authentifizierung beliebig zu lesen und zu löschen.
Die Zero Day Initiative von Trend Micro arbeitet mit SolarWinds zusammen und half dem Unternehmen, die Schwachstellen zu identifizieren.Die Behebung:
Laden Sie die korrigierte Version der Software, Access Rights Manager 2024.3, herunter, um eine Ausnutzung zu verhindern.
Wiz-Bericht enthüllt Schwachstellen in SAP AI CoreArt der Schwachstelle:
Ausführung beliebigen Codes mithilfe von KI-Trainingsmodellen. Das Problem: Ein Bericht des Sicherheitsanbieters Wiz
untersucht Isolationsprobleme in KI-Plattformen, insbesondere in SAP AI Core. Laut Wiz ermöglicht AI Core Integrationen mit anderen Cloud-Diensten wie HANA, um über Cloud-Zugriffsschlüssel auf Kundendaten zuzugreifen. Die Arbeit der Forscher zeigte, dass sie sich lateral bewegen und mithilfe der legitimen KI-Trainingsverfahren von SAP auf private Kundendateien und Zugangsdaten von Cloud-Konten zugreifen konnten.
Den Forschern gelang es außerdem, erfolgreich Cluster-Administratorrechte im Kubernetes-Cluster von SAP AI Core zu nutzen.Die Behebung:
Wiz meldete die Schwachstellen an SAP, das sie behob. Wiz erklärt außerdem, dass keine Kundendaten kompromittiert wurden. Da das Training von KI-Modellen naturgemäß die Ausführung beliebigen Codes umfasst, sind Schwachstellen häufig in den KI-Trainingsprozess eingebettet. Eine langfristige Lösung bestünde laut Wiz darin, für diesen Prozess sorgfältigere Sicherheitsvorkehrungen festzulegen und eine bessere Sandbox-Umgebung sowie Isolation einzusetzen.
19. Juli 2024
Fehlgeschlagenes CrowdStrike-Update eröffnet Hackern eine GelegenheitArt der Schwachstelle:
Allgemeine Exploit-Möglichkeit bei ausgefallenen Windows-Systemen.Das Problem:
Dies ist zwar keine spezifische Art von Schwachstelle oder Softwareproblem, doch der fehlgeschlagene Update-Versuch von CrowdStrikes Falcon Sensor am vergangenen Freitag schuf die Möglichkeit, Windows-Systeme in einem geschwächten Zustand anzugreifen. Das versuchte Update des Falcon Sensor führte zu einer Endlosschleife und dem „Blue Screen of Death“, wodurch Windows-Systeme weltweit abstürzten.
CrowdStrike erklärte, dass es sich bei dem Problem nicht um einen Cyberangriff handelte. CEO George Kurtz veröffentlichte zunächst auf LinkedIn einen Beitrag über die Natur des Ereignisses und erklärte, es handle sich nicht um einen Sicherheitsvorfall – für diese Aussage erntete er deutlichen Widerspruch. Obwohl das Problem ein Softwarefehler und kein Angriff war, führte es zu einem Sicherheitsvorfall, der die Abwehrmaßnahmen auf Windows-Systemen schwächen konnte.Die Behebung: CrowdStrike isolierte den Vorfall und arbeitete an seiner Behebung. Das Unternehmen veröffentlichte ein Video
für Benutzer im Homeoffice, mit dessen Hilfe sie ihren Windows-Laptop selbst reparieren können, falls das Gerät weiterhin vom Blue Screen of Death betroffen ist.
22. Juli 2024
Open-Source-Plattform BOINC von Angreifern gefälschtArt der Schwachstelle:
Schadsoftware-Payloads. Das Problem: Der Managed-Security-Anbieter Huntress veröffentlichte kürzlich einen Bericht
über das Verhalten der Schadsoftware SocGholish. SocGholish liefert nun Payloads von AsyncRAT und Berkeley Open Infrastructure Network Computing Client (BOINC) an Opfer aus.
BOINC ist eine Open-Source-Plattform für Volunteer Computing. „Ziel ist es, ‚gespendete‘ Computerressourcen für die Arbeit an verschiedenen legitimen wissenschaftlichen Projekten einzusetzen“, erklärten die Huntress-Forscher. Schädliche BOINC-Installationen erwecken den Anschein, eine Verbindung zu einem legitimen BOINC-Server herzustellen, verweisen tatsächlich aber auf eine andere Adresse. Huntress berichtet, dass bislang keine infizierten Hosts beobachtet wurden, die schädliche Aktivitäten ausführen.
Diese Schwachstelle befindet sich nicht in BOINC selbst, sondern ist eine Art von Schadsoftware, die schädliche BOINC-Versionen installiert. Es handelt sich weniger um eine herkömmliche Softwareschwachstelle als um eine Methode, mit der Angreifer mithilfe von Open-Source-Software schädliche Payloads ausliefern.Die Behebung:
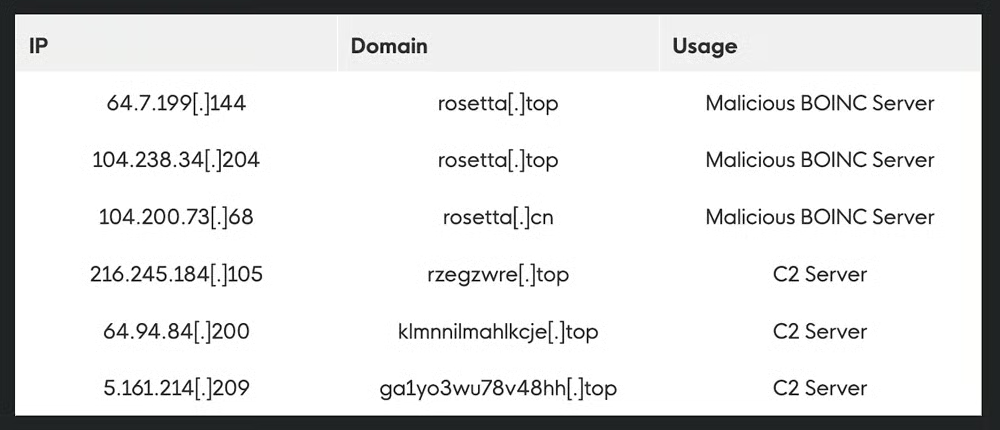
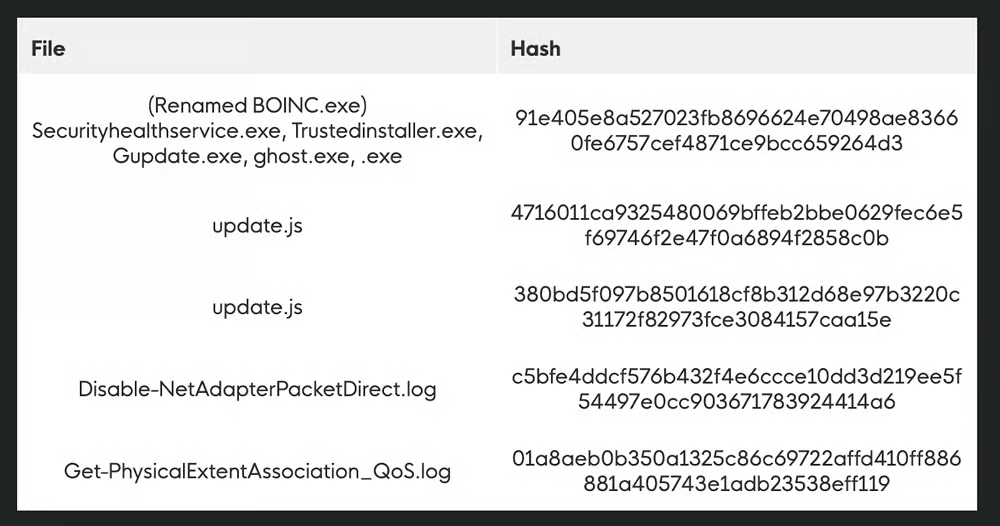
Huntress stellt die folgenden Kompromittierungsindikatoren und Dateiindikatoren bereit:
Auch wenn Unternehmen BOINC nur selten einsetzen, sollten Sie auf Installationsversuche achten. Laut Huntress könnten diese auf einen Angriff hindeuten.Weiterlesen: