

















今週は、Apache OfBizやVMware eSXIハイパーバイザーなど、最近パッチが適用されたにもかかわらず、依然として悪用されている脆弱性が注目を集めました。教訓は何でしょうか。パッチが提供されていても、多くの脆弱性は発見されたアプリケーションやシステム内で、今なお健在です。これは、修正方法を知ったらすぐに欠陥へパッチを適用するよう、すべてのセキュリティチームに促す警告です。なぜなら、脅威アクターはパッチ適用後も長期間にわたって欠陥を悪用することが多いからです。
2024年7月31日
Miraiボットネット、Apache OfBizを標的に
脆弱性の種類:パス・トラバーサル。
問題:エンタープライズ・リソース・プランニング(ERP)アプリ開発用のJavaベースフレームワークであるApache OfBizには、今年5月にパス・トラバーサルの脆弱性が存在しました。OFBizの18.12.13未満のバージョンに影響するこの欠陥向けのアップデートにより、問題は修正されました。ところが最近、研究者のJohannes Ulrich氏は、この脆弱性に対する活動の増加を確認していると報告しました。特に、Miraiボットネットがこの脆弱性を攻撃しています。
この欠陥はCVE-2024-32113として追跡されています。Ulrich氏は、脆弱性を悪用する際の攻撃者の手順について次のように説明しました。
「セミコロンを挿入するだけで、ディレクトリ・トラバーサルを簡単に発生させられます。攻撃者が見つけなければならないのは、アクセス可能なURLだけです。そこにセミコロンと、それに続く制限されたURLを追加します。現在確認されているエクスプロイトURLは次のとおりです。
/webtools/control/forgotPassword;/ProgramExport「forgotPassword」には認証が不要で、公開されています。「ProgramExport」が興味深いのは、任意のコードを実行できるためです。」
Ulrich氏によると、欠陥を十分に悪用するには脅威アクターがPOSTリクエストを使う必要がありますが、リクエストボディは必ずしも必要ありません。
修正方法:Apache OfBizのインスタンスをバージョン18.12.13へアップグレードしてください。
Androidの弱点、2年以上にわたりマルウェアに悪用される
脆弱性の種類:Androidデバイス上の悪意あるアプリケーションに読み取り権限が付与される。
問題:モバイルセキュリティ企業Zimperiumの研究者は、2022年にAndroidデバイスを標的とするマルウェアキャンペーンを発見し、それ以来、このマルウェアの追跡を続けています。このキャンペーンはSMSを窃取するもので、テキストメッセージで送信されるワンタイムパスワードを標的にしています。そのため脅威アクターは、アクセス権のないアカウントへアクセスするために、これらのパスワードを利用できます。
zLabsチームは、2年以上にわたる調査で10万7000個を超えるマルウェアサンプルを特定しました。通常、被害者は偽のアプリストアや類似の手口によって、スマートフォンにアプリケーションをサイドロードするよう仕向けられることが分かりました。このアプリケーションはデバイス上のSMSメッセージの読み取り権限を要求し、Androidはそれを許可します。マルウェアがAndroidデバイスに入り込むと、待機中は身を隠し、特にOTPを探しながらSMSメッセージを監視します。
修正方法:現時点で、ベンダーから明確なパッチやリダイレクトは提供されていません。Zimperiumは、企業のモバイルセキュリティ対策を強化する重要性を指摘しています。Androidデバイスを利用している場合は、可能な限り、ワンタイムパスワードの受け取りに電話番号ではなくメールアドレスを使用することをお勧めします。
Apple、Siriの複数の脆弱性を修正
脆弱性の種類:音声プロンプトによる機密情報へのアクセス。
問題:モバイルセキュリティの問題は、今度はAppleでも続いています。Appleは最近、Apple Watch、iPadOS、iOSに存在する脆弱性へパッチを適用しました。これにより脅威アクターがロックされたモバイルデバイスから機密データを取得できる可能性がありました。4件の脆弱性は、Appleの音声アシスタントであるSiriに関連するものでした。Malwarebytesは、セキュリティ通知を公開し、ロックされたデバイスの画面からの音声コマンドにSiriが応答できる危険性を強調しました。
「Appleは、物理的にアクセスできる攻撃者がロック画面から連絡先やその他の機密ユーザーデータへアクセスできないよう、これらのオプションを制限しました」とMalwarebytesは述べています。
修正方法:まだアップデートしていない場合は、iOS 17.6またはiPadOS 17.6へアップデートしてください。
2024年8月1日
Rockwell Automationの欠陥を修正
脆弱性の種類:セキュリティバイパス。
問題:セキュリティ調査企業のClarotyは、Rockwell Automation ControlLogix 1756デバイスに、Rockwellの信頼済みスロット機能を回避できる脆弱性を発見しました。この機能は、デバイスのセキュリティを強制し、信頼されていない経路で通信が行われた場合にローカルシャーシ上の通信をブロックするためのものです。
Clarotyはその報告書で、「修正される前に私たちが発見したこの脆弱性を悪用すると、攻撃者はCIPルーティングを使って1756シャーシ内のローカル・バックプレーン・スロット間を移動し、CPUを信頼されていないカードから保護するために設けられたセキュリティ境界を越えることができました」と説明しています。
脅威アクターがデバイスの脆弱性を悪用するには、ネットワークアクセスが必要です。攻撃に成功すると、脅威アクターは制御を回避してPLCのCPUへコマンドを送信できるとClarotyは述べています。この脆弱性は、ControlLogix、GuardLogix、1756 ControlLogix I/Oモジュールに影響します。
ClarotyはRockwellに脆弱性を開示し、Rockwellはその後、欠陥を修正しました。
修正方法:Rockwell Automationは次の表を提供しており、影響を受ける各製品の修正済みファームウェアバージョンを確認できます。
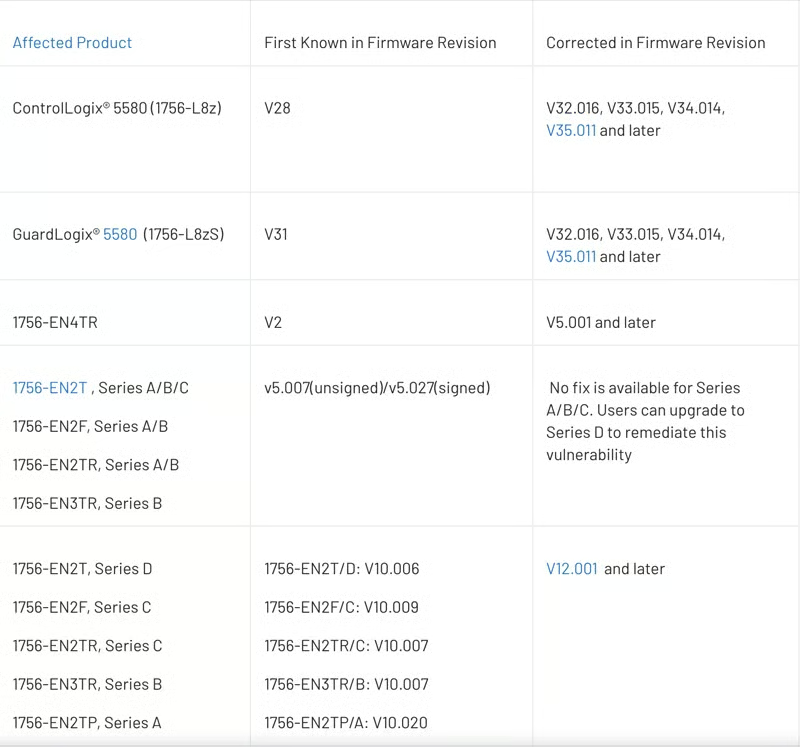
より短時間で一貫した脆弱性情報が必要なら、おすすめの脆弱性スキャナーをチェックしてください。パッチを適用して保護すべき対象を、より迅速に特定するのに役立ちます。
VMware eSXIの脆弱性、依然として悪用される
脆弱性の種類:認証バイパス。
問題:VMware eSXIハイパーバイザーに影響する脆弱性には最近パッチが適用されましたが、ランサムウェアによる悪用が複数確認されています。脅威アクターが十分なActive Directory権限を持っている場合、ユーザー管理にActive Directoryを使用するよう事前に設定されたeSXIホストへ完全にアクセスできる可能性があります。NISTのNational Vulnerability Databaseによると、脅威アクターは、AD上でeSXI Adminグループが削除された後に、そのグループを再作成する可能性があります。
Microsoftの研究者はこの脆弱性を発見し、先週、調査報告書で発表しました。また、協調的脆弱性開示(CVD)を通じてVMwareに脆弱性を開示しました。
eSXIハイパーバイザーは仮想マシンをホストすることがあり、そこでは重要なワークロードやサーバーが稼働している可能性があります。Microsoftは、「ランサムウェア攻撃では、ESXiハイパーバイザーに対する完全な管理者権限を取得されると、脅威アクターがファイルシステムを暗号化できるため、ホストされているサーバーの実行や機能に影響が及ぶ可能性があります。また、ホストされているVMへのアクセスや、データの窃取、ネットワーク内での横方向移動が可能になる場合もあります」と述べています。
この脆弱性はCVE-2024-37085として追跡されています。NISTによるCVSSスコアは7.2、VMwareによるベーススコアは6.8です。
修正方法:すべてのeSXIハイパーバイザーにパッチが適用されていることを確認し、脅威アクターによる不正アクセスを困難にするため、二要素認証も使用してください。
2024年8月5日
Windowsのセキュリティ機能に複数の欠陥
脆弱性の種類:セキュリティバイパス。
問題:Microsoft WindowsのSmart ScreenおよびSmart App Control機能には複数のセキュリティ上の問題があると、Elastic Security Labsが本日早くに報告しました。研究者によると、これらの欠陥は「セキュリティ警告なしで、ユーザーの操作を最小限に抑えた初期アクセス」につながる可能性があります。攻撃者がアクセスを取得したことをユーザーに知らせるセキュリティポップアップや警告も表示されないため、検出は困難です。
Smart Screenはウェブページを調べて潜在的なセキュリティ問題を確認し、問題を発見するとユーザーに警告通知を送ります。Smart App Controlは、インストール先のコンピューターシステム上でアプリケーションを安全に実行できるかどうかを予測し、安全でない場合はブロックします。
修正方法:Elastic Security Labsは、チームがコンピューターシステム上で行われているダウンロードを慎重に調査し、OSのセキュリティ機能だけに依存しないよう推奨しています。
次の記事: