

















Cette semaine, certaines vulnérabilités récemment corrigées ont attiré l’attention parce qu’elles sont toujours exploitées, notamment Apache OfBiz et les hyperviseurs VMware eSXI. La leçon à en tirer ? Même lorsque des correctifs sont disponibles, de nombreuses vulnérabilités restent bien présentes dans les applications et les systèmes où elles ont été découvertes. Un avertissement pour toutes les équipes de sécurité : corrigez les failles dès que vous apprenez qu’un correctif existe, car les acteurs malveillants les exploitent souvent longtemps après leur correction.
31 juillet 2024
Le botnet Mirai cible Apache OfBiz
Type de vulnérabilité : Traversée de répertoires.
Le problème : Apache OfBiz, un framework basé sur Java destiné au développement d’applications de planification des ressources d’entreprise (ERP), comportait une vulnérabilité de traversée de répertoires en mai de cette année. La mise à jour publiée pour corriger la faille, qui affectait les versions d’OFBiz antérieures à la version 18.12.13, a résolu le problème. Récemment, le chercheur Johannes Ulrich a constaté une activité accrue visant cette vulnérabilité. Le botnet Mirai l’a notamment prise pour cible.
La faille est référencée sous le nom CVE-2024-32113. Ulrich a expliqué le processus suivi par l’attaquant pour exploiter la vulnérabilité :
« La traversée de répertoires est facilement déclenchée en insérant un point-virgule. Tout ce que l’attaquant doit trouver est une URL à laquelle il peut accéder, puis il lui suffit d’ajouter un point-virgule suivi d’une URL restreinte. L’URL d’exploitation que nous observons actuellement est la suivante :
/webtools/control/forgotPassword;/ProgramExport« forgotPassword » ne nécessite aucune authentification et est accessible publiquement. « ProgramExport » est intéressant, car il permet l’exécution de code arbitraire. »
L’acteur malveillant devait utiliser une requête POST pour exploiter suffisamment la faille, a déclaré Ulrich, mais il n’a pas nécessairement besoin d’un corps de requête.
La solution : mettez à niveau votre instance d’Apache OfBiz vers la version 18.12.13.
Une faille Android exploitée par des logiciels malveillants depuis plus de deux ans
Type de vulnérabilité : Autorisation de lecture accordée à des applications malveillantes sur les appareils Android.
Le problème : Les chercheurs de l’entreprise de sécurité mobile Zimperium ont découvert une campagne de logiciels malveillants visant les appareils Android en 2022 et continuent de suivre ces logiciels malveillants depuis. Cette campagne vole des SMS et cible les mots de passe à usage unique envoyés par message afin que les acteurs malveillants puissent les utiliser pour accéder à des comptes auxquels ils ne sont pas autorisés à accéder.
Au cours de leurs recherches, qui ont duré plus de deux ans, les équipes de zLabs ont identifié plus de 107 000 échantillons de logiciels malveillants. Elles ont constaté que, généralement, la victime est incitée à installer une application sur son téléphone depuis une boutique d’applications contrefaite ou au moyen d’une tactique similaire. L’application demande alors l’autorisation de lire les SMS sur l’appareil, ce qu’Android autorise. Une fois installé sur l’appareil Android, le logiciel malveillant reste dissimulé et surveille les SMS, en recherchant notamment des mots de passe à usage unique.
La solution : Il n’existe actuellement aucun correctif clair ni aucune redirection proposée par le fournisseur. Zimperium souligne l’importance de renforcer les mesures de sécurité mobile des entreprises. Si vous utilisez un appareil Android, je vous recommande, lorsque c’est possible, d’utiliser une adresse e-mail pour recevoir les mots de passe à usage unique plutôt qu’un numéro de téléphone.
Apple corrige plusieurs vulnérabilités de Siri
Type de vulnérabilité : Accès à des informations sensibles au moyen de commandes vocales.
Le problème : Les problèmes de sécurité mobile persistent, cette fois chez Apple. Le fournisseur a récemment corrigé des vulnérabilités dans Apple Watch, iPadOS et iOS qui pouvaient permettre à un acteur malveillant d’extraire des données sensibles d’un appareil mobile verrouillé. Quatre de ces vulnérabilités concernaient Siri, l’assistant vocal d’Apple. Malwarebytes a publié une alerte de sécurité soulignant les dangers liés à la capacité de Siri à répondre aux commandes vocales depuis l’écran verrouillé d’un appareil.
« Apple a restreint ces options afin d’empêcher un attaquant disposant d’un accès physique d’accéder aux contacts depuis l’écran verrouillé et à d’autres données sensibles de l’utilisateur », a déclaré Malwarebytes.
La solution : effectuez la mise à jour vers iOS 17.6 ou iPadOS 17.6 si ce n’est pas déjà fait.
1er août 2024
La faille de Rockwell Automation a été corrigée
Type de vulnérabilité : Contournement de sécurité.
Le problème : Le cabinet de recherche en sécurité Claroty a découvert une vulnérabilité dans les appareils ControlLogix 1756 de Rockwell Automation qui permettait à un attaquant de contourner la fonctionnalité trusted slot de Rockwell. Cette fonctionnalité est conçue pour appliquer des mesures de sécurité sur les appareils et bloquer les communications sur le châssis local lorsqu’elles empruntent des chemins non fiables.
Claroty a écrit dans son rapport : « Avant sa correction, la vulnérabilité que nous avons découverte permettait à un attaquant de passer d’un emplacement de fond de panier local à un autre au sein d’un châssis 1756 à l’aide du routage CIP, en traversant la frontière de sécurité censée protéger le processeur contre les cartes non fiables. »
L’acteur malveillant doit disposer d’un accès réseau pour exploiter la vulnérabilité sur les appareils. En cas d’exploitation réussie, il pourrait contourner les contrôles et envoyer des commandes au processeur du PLC, a déclaré Claroty. La vulnérabilité affecte les modules d’E/S ControlLogix, GuardLogix et 1756 ControlLogix.
Claroty a signalé la vulnérabilité à Rockwell, qui a ensuite corrigé la faille.
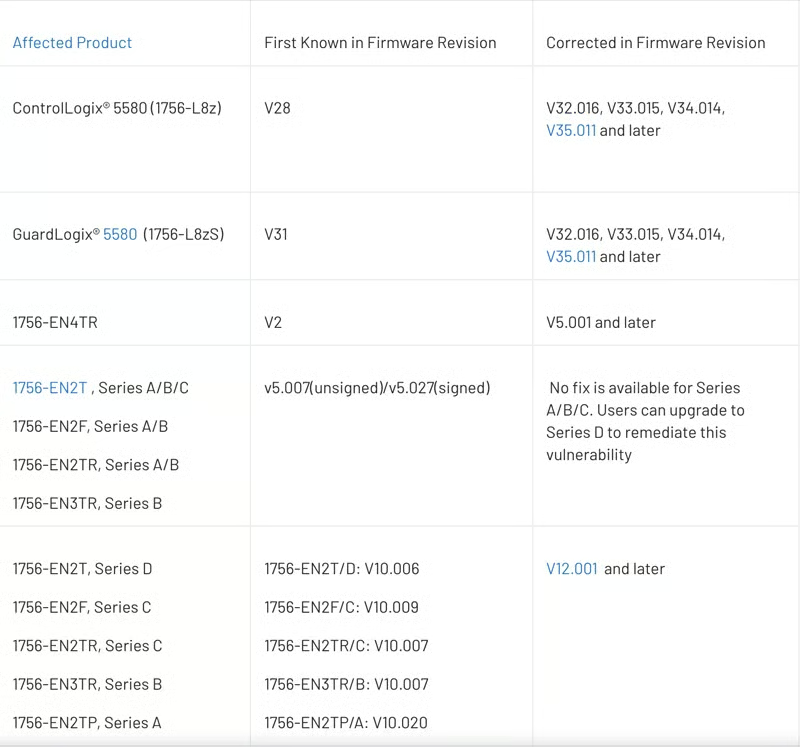
La solution : Rockwell Automation a fourni le tableau suivant présentant les versions corrigées du firmware pour chaque produit affecté.
Si votre équipe a besoin d’informations plus cohérentes sur les vulnérabilités, disponibles plus rapidement, consultez notre sélection des meilleurs scanners de vulnérabilités, qui peuvent vous aider à identifier plus rapidement les éléments à corriger et à protéger.
Une vulnérabilité de VMware eSXI toujours exploitée
Type de vulnérabilité : Contournement de l’authentification.
Le problème : Une vulnérabilité affectant les hyperviseurs VMware eSXI a récemment été corrigée, mais a fait l’objet de plusieurs exploitations par des rançongiciels. Si un acteur malveillant dispose de suffisamment d’autorisations dans Active Directory, il pourrait obtenir un accès complet à l’hôte eSXI si celui-ci avait auparavant été configuré pour utiliser Active Directory afin de gérer les utilisateurs. Selon la National Vulnerability Database du NIST, l’acteur malveillant recréerait le groupe d’administrateurs eSXI dans AD après sa suppression.
Des chercheurs de Microsoft ont découvert la vulnérabilité et l’ont annoncée dans un rapport de recherche la semaine dernière. Ils ont signalé la vulnérabilité à VMware par le biais d’une divulgation coordonnée de vulnérabilité (CVD).
Les hyperviseurs eSXI hébergent parfois des machines virtuelles, qui peuvent prendre en charge des charges de travail et des serveurs critiques. Microsoft a déclaré : « Lors d’une attaque par rançongiciel, disposer d’autorisations administratives complètes sur un hyperviseur ESXi peut permettre à l’acteur malveillant de chiffrer le système de fichiers, ce qui peut compromettre la capacité des serveurs hébergés à fonctionner. Cela lui permet également d’accéder aux machines virtuelles hébergées et éventuellement d’exfiltrer des données ou de se déplacer latéralement au sein du réseau. »
La vulnérabilité est référencée sous le nom CVE-2024-37085. Elle affiche un score CVSS de 7,2 selon le NIST et un score de base de 6,8 selon VMware.
La solution : assurez-vous d’avoir corrigé tous les hyperviseurs eSXI et utilisez également l’authentification à deux facteurs afin de compliquer l’accès non autorisé des acteurs malveillants.
5 août 2024
Les fonctionnalités de sécurité de Windows présentent plusieurs failles
Type de vulnérabilité : Contournement de sécurité.
Le problème : Les fonctionnalités Smart Screen et Smart App Control de Microsoft Windows présentent plusieurs problèmes de sécurité, comme l’a signalé Elastic Security Labs plus tôt aujourd’hui. Selon les chercheurs, ces failles peuvent permettre « un accès initial sans avertissement de sécurité et avec une interaction minimale de l’utilisateur ». Aucun message contextuel ni avertissement de sécurité n’alertera non plus les utilisateurs que l’attaquant a obtenu un accès, ce qui rend la détection difficile.
Smart Screen examine les pages web à la recherche de problèmes de sécurité potentiels et envoie un avertissement aux utilisateurs s’il en détecte un. Smart App Control évalue si une application peut être exécutée en toute sécurité sur le système informatique où elle est installée et la bloque dans le cas contraire.
La solution : Elastic Security Labs recommande aux équipes d’examiner attentivement les téléchargements effectués sur leur système informatique et de ne pas s’appuyer uniquement sur les fonctionnalités de sécurité du système d’exploitation.
À lire ensuite :