

















昨年12月、MicrosoftはSentinelOne、Mandiant、Sophosと協力し、MicrosoftのWindows Hardware Developer Programによって認定されたドライバーがマルウェアの正当性確認に使われていた問題に対応した。
しかし残念ながら、この問題は解消していない。
最近のMastodonへの投稿で、セキュリティ専門家のKevin Beaumontは「Microsoftは今もマルウェアのカーネルドライバーにデジタル署名している。マルウェアを特定できないためだ(この問題は何度も起きている)」と指摘した。
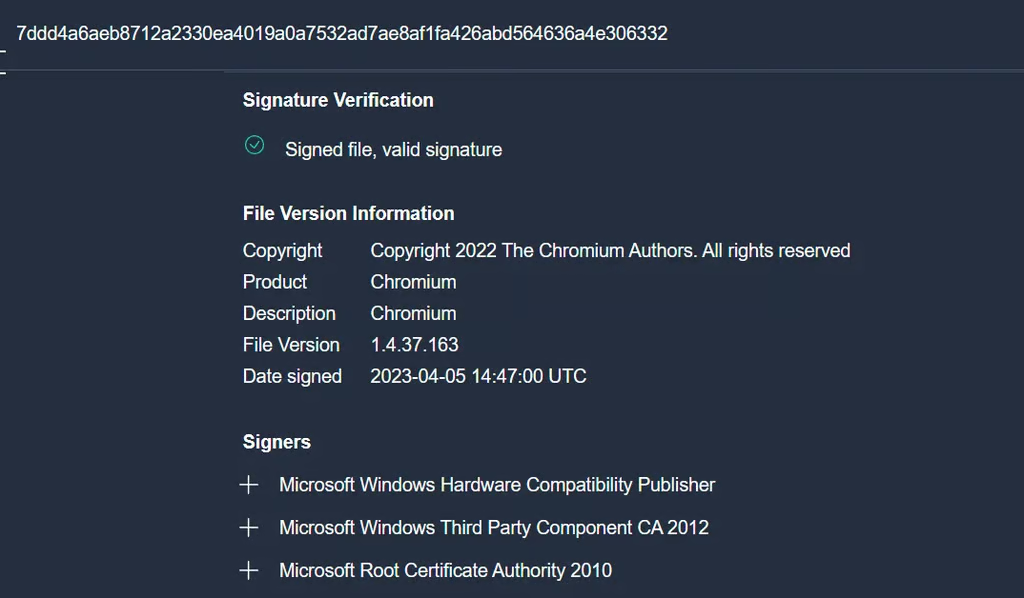
Beaumontは、Microsoftによって正規ソフトウェアとして検証されたリモートアクセス型トロイの木馬の例を3つ挙げ、さらに「GoogleのVirusTotal(Microsoftも利用している)を使えるなら、次のように実行して見つけられる。 signature:”Microsoft Windows Hardware Compatibility Publisher” p:5+ tag:signed name:.sys」
へのメールでの問い合わせに対し、eSecurity PlanetのMicrosoft広報担当者は、問題が続いていることを認め、「当該パートナーの販売者アカウントを停止した。さらに、Microsoft Defender Antivirusはこれらのファイルをブロックする検知機能を提供している」と述べた。
根本的な課題は残っており、Microsoftができたのは個々の違反者を停止することにとどまっている。
Microsoftの初期対応
2022年12月13日に初めて公開されたガイダンスで、同社は述べた。「Microsoftは、MicrosoftのWindows Hardware Developer Programによって認定されたドライバーが、侵害後の活動で悪用されているとの報告を受けた。これらの攻撃では、攻撃者はドライバーを使用する前に、すでに侵害されたシステム上で管理者権限を取得していた」
Microsoftは2022年10月、SentinelOne、Mandiant、Sophosからこの問題の通知を受け、調査を開始した。同社はさらに、「この調査により、Microsoft Partner Centerの複数の開発者アカウントが、Microsoftの署名を取得するために悪意あるドライバーを提出していたことが判明した。2022年9月29日に悪意あるドライバーの署名を申請する新たな試みがあったため、10月初旬に販売者のアカウントを停止した」と付け加えた。
上記のMicrosoft広報担当者による最近の説明と一致するが、同社は当時、影響を受けた特定のファイルの証明書を失効させるWindowsセキュリティ更新プログラムをリリースし、パートナーの販売者アカウントを停止したほか、悪用された特定のドライバーを検知できるようMicrosoft Defenderのブロック検知機能を更新したと説明していた。
参照:Twitterでフォローすべきサイバーセキュリティ関連アカウント25選――Mastodonからは5選
コード署名の有効性が低下
Sophosの研究者らは当時、同様の攻撃で以前は信頼性の低い企業が署名した証明書を使っていた脅威アクターについて、「信頼のピラミッドを上り、より信頼性の高い暗号鍵を使ってドライバーにデジタル署名しようとしている。大規模で信頼できるソフトウェア発行元による署名があれば、ドライバーが妨げられることなくWindowsに読み込まれる可能性が高くなる」と指摘した。
また、SentinelOneの研究者らは、Microsoftがこの問題に対処するのは今回が初めてではないと指摘し、「2021年6月には、GDataがブログ記事を公開した。そこでは、同じプロセスを通じて署名された悪意あるNetfilter rootkitを取り上げていた」と記した。
SentinelOneは当時、「コード署名の有効性が低下していることは、OSのあらゆるレイヤーにおけるセキュリティおよび検証メカニズムへの脅威となる。Microsoftが署名プロセスのセキュリティを強化するため、さらなる改善策を検討する措置を講じ、Microsoft署名済みドライバーに寄せられている暗黙の信頼を維持できるようにすることを期待する」と付け加えた。
関連記事:ハッカーはいかにして検知を回避するのか
組織が取るべき対応
現在はGoogle Cloud傘下となったMandiantのシニアプリンシパル、Barry Vengerikは、eSecurity Plantにメールで、今後も続く問題になると予想していると語った。「Windows Hardware Compatibility Publisherポータルに提出される悪意あるファイルの検知をさらに強化しない限り、Microsoftにどこまでできるかは不明だ」と同氏は述べた。
「組織には振る舞いベースの検知を活用して、Microsoft署名済みバイナリに与えられた暗黙の信頼を乗り越え、疑わしい活動やrootkitのような活動を検知するよう推奨する」とVengerikは付け加えた。「また、12月に公開した当社のブログの『Hunting and Blocking』セクションで、プロアクティブハンティングの対策についても概要を説明している。最後に、組織にはMicrosoftのアドバイザリに記載された推奨手順を確認するよう推奨する」
次に読む: