

















Im Dezember vergangenen Jahres arbeitete Microsoft mit SentinelOne, Mandiant und Sophos zusammen, um auf ein Problem zu reagieren, bei dem von Microsofts Windows Hardware Developer Program zertifizierte Treiber zur Validierung von Malware verwendet wurden.
Leider ist das Problem nicht verschwunden.
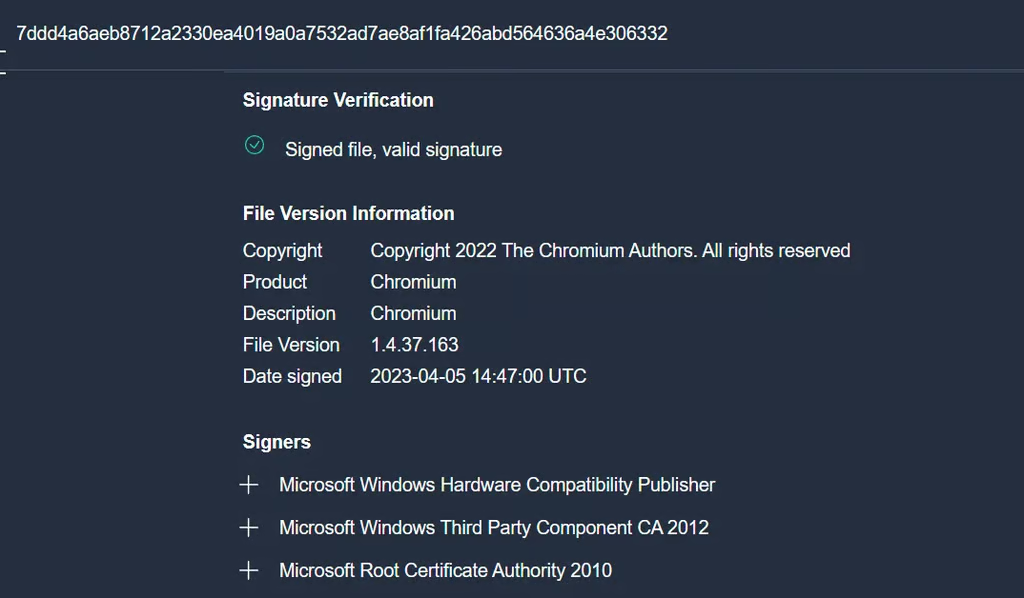
In einem aktuellen Mastodon-Beitrag, beobachtete der Sicherheitsexperte Kevin Beaumont: „Microsoft signiert weiterhin Malware-Kernel-Treiber digital, da das Unternehmen Malware nicht identifizieren kann (dies kommt immer wieder vor).“
Beaumont nannte drei Beispiele für Remote-Access-Trojaner, die von Microsoft als legitime Software verifiziert worden waren, und fügte hinzu: „Wenn Sie über Googles VirusTotal verfügen (Microsoft tut das), können Sie etwa Folgendes ausführen, um sie zu finden: signature:”Microsoft Windows Hardware Compatibility Publisher” p:5+ tag:signed name:.sys“
Auf eine E-Mail-Anfrage von eSecurity Planet räumte ein Microsoft-Sprecher das andauernde Problem ein und erklärte: „Wir haben die Verkäuferkonten der Partner gesperrt. Darüber hinaus blockiert Microsoft Defender Antivirus diese Dateien und erkennt sie.“
Die grundlegende Herausforderung besteht weiterhin – und Microsoft konnte bislang nur einzelne Täter sperren.
Microsofts erste Reaktion
In einer am 13. Dezember 2022 erstmals veröffentlichten Anleitung erklärte das Unternehmen: „Microsoft wurde darüber informiert, dass von Microsofts Windows Hardware Developer Program zertifizierte Treiber in Aktivitäten nach der Kompromittierung missbräuchlich verwendet wurden. Bei diesen Angriffen hatte der Angreifer bereits administrative Rechte auf den kompromittierten Systemen erlangt, bevor die Treiber eingesetzt wurden.“
SentinelOne, Mandiant und Sophos informierten Microsoft im Oktober 2022 über das Problem, woraufhin das Unternehmen eine Untersuchung einleitete. „Diese Untersuchung ergab, dass mehrere Entwicklerkonten im Microsoft Partner Center dazu genutzt wurden, schädliche Treiber einzureichen, um eine Microsoft-Signatur zu erhalten“, ergänzte das Unternehmen. „Ein neuer Versuch, am 29. September 2022 einen schädlichen Treiber zur Signierung einzureichen, führte Anfang Oktober zur Sperrung der Verkäuferkonten.“
In Übereinstimmung mit der oben zitierten aktuelleren Erklärung des Microsoft-Sprechers erklärte das Unternehmen damals, dass Windows-Sicherheitsupdates veröffentlicht wurden, um das Zertifikat für die konkret betroffenen Dateien zu widerrufen, die Verkäuferkonten der Partner gesperrt wurden und die blockierenden Erkennungen von Microsoft Defender aktualisiert wurden, um die konkret missbräuchlich verwendeten Treiber zu erkennen.
Siehe die 25 wichtigsten Cybersicherheitskonten auf Twitter – und 5 auf Mastodon
Codesignaturen verlieren an Wirksamkeit
Forscher von Sophos stellten damals fest, dass Bedrohungsakteure, die bei ähnlichen Angriffen zuvor von weniger angesehenen Unternehmen signierte Zertifikate verwendet hatten, „die Vertrauenspyramide nach oben wandern und versuchen, zunehmend vertrauenswürdigere kryptografische Schlüssel zur digitalen Signierung ihrer Treiber zu verwenden. Signaturen eines großen, vertrauenswürdigen Softwareherstellers erhöhen die Wahrscheinlichkeit, dass der Treiber ohne Behinderung in Windows geladen wird.“
Und Forscher von SentinelOne wiesen darauf hin, dass Microsoft dieses Problem nicht zum ersten Mal behandelte, und schrieben: „Im Juni 2021 hatte GData einen Blogbeitrag veröffentlicht über ein schädliches Netfilter-Rootkit, das über denselben Prozess signiert worden war.“
„Die nachlassende Wirksamkeit von Codesignaturen stellt eine Bedrohung für Sicherheits- und Verifizierungsmechanismen auf allen Betriebssystemebenen dar“, ergänzte SentinelOne damals. „Wir hoffen, dass Microsoft Maßnahmen ergreift, um weitere Verbesserungen zur Stärkung der Sicherheit seines Signierungsprozesses in Betracht zu ziehen und so das implizite Vertrauen in von Microsoft signierte Treiber zu erhalten.“
Lesen Sie auch: So umgehen Hacker die Erkennung
Wie Organisationen reagieren sollten
Barry Vengerik, Senior Principal bei Mandiant, das inzwischen zu Google Cloud gehört, erklärte gegenüber eSecurity Plant per E-Mail, dass er davon ausgeht, dass dies ein anhaltendes Problem bleiben wird. „Es ist unklar, wie viel Microsoft tun kann, solange nicht umfassendere Erkennungen für schädliche Dateien eingeführt werden, die beim Windows Hardware Compatibility Publisher-Portal eingereicht werden“, sagte er.
„Wir empfehlen Organisationen, sich auf verhaltensbasierte Erkennungen zu verlassen, um das implizite Vertrauen in von Microsoft signierte Binärdateien zu überwinden und bei verdächtigen oder Rootkit-ähnlichen Aktivitäten Alarm zu schlagen“, fügte Vengerik hinzu. „Wir haben außerdem im Abschnitt „Hunting and Blocking“ unseres Blogs vom Dezember Maßnahmen für proaktive Suchen beschrieben. Schließlich empfehlen wir Organisationen, die in der Empfehlung von Microsoft dargelegten Schritte zu prüfen.“
Als Nächstes lesen: