

















En décembre dernier, Microsoft a collaboré avec SentinelOne, Mandiant et Sophos pour répondre à un problème dans lequel des pilotes certifiés par le programme Windows Hardware Developer de Microsoft étaient utilisés pour valider des logiciels malveillants de groupe 2.
Malheureusement, le problème n’a pas disparu.
Dans un récent post sur Mastodon, l’expert en sécurité Kevin Beaumont a observé : « Microsoft signe toujours numériquement des pilotes de noyau malveillants, car l’entreprise ne parvient pas à identifier les logiciels malveillants (cela se répète encore et encore). »
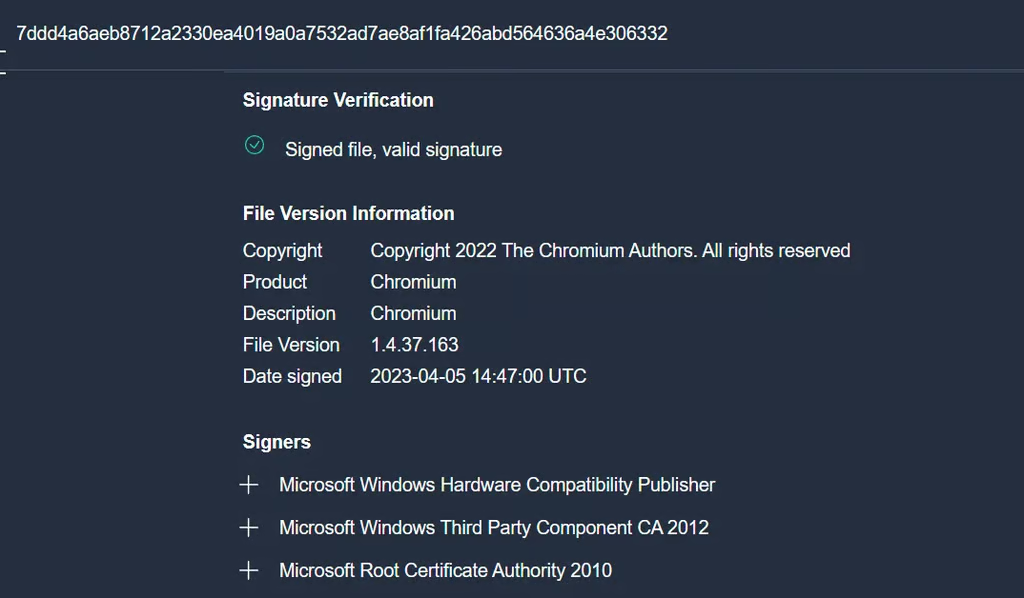
Beaumont a fourni trois exemples de chevaux de Troie d’accès à distance qui avaient été vérifiés par Microsoft comme étant des logiciels légitimes, ajoutant : « Si vous disposez de VirusTotal de Google (comme Microsoft), vous pouvez lancer une recherche de ce type pour les trouver. signature:”Microsoft Windows Hardware Compatibility Publisher” p:5+ tag:signed name:.sys»
En réponse à une demande d’informations par e-mail de eSecurity Planet, un porte-parole de Microsoft a reconnu que le problème persistait, déclarant : « Nous avons suspendu les comptes vendeurs des partenaires. En outre, Microsoft Defender Antivirus bloque et détecte ces fichiers. »
Le problème fondamental demeure, et Microsoft n’a pu que suspendre les comptes des contrevenants individuellement.
La première réponse de Microsoft
Dans des recommandations publiées pour la première fois le 13 décembre 2022, l’entreprise a déclaré : « Microsoft a été informée que des pilotes certifiés par le programme Windows Hardware Developer de Microsoft étaient utilisés à des fins malveillantes dans le cadre d’activités post-exploitation. Lors de ces attaques, l’attaquant avait déjà obtenu des privilèges d’administrateur sur les systèmes compromis avant d’utiliser les pilotes. »
SentinelOne, Mandiant et Sophos ont informé Microsoft du problème en octobre 2022, et l’entreprise a ouvert une enquête. « Cette enquête a révélé que plusieurs comptes de développeurs du Microsoft Partner Center participaient à la soumission de pilotes malveillants afin d’obtenir une signature Microsoft, a ajouté l’entreprise. Une nouvelle tentative de soumission d’un pilote malveillant pour signature, le 29 septembre 2022, a conduit à la suspension des comptes vendeurs au début du mois d’octobre. »
En accord avec l’explication plus récente du porte-parole de Microsoft ci-dessus, l’entreprise avait déclaré à l’époque que des mises à jour de sécurité de Windows avaient été publiées pour révoquer le certificat des fichiers concernés, que les comptes vendeurs des partenaires avaient été suspendus et que les détections de blocage de Microsoft Defender avaient été mises à jour afin de détecter les pilotes spécifiques utilisés à des fins malveillantes.
Voir les 25 principaux comptes de cybersécurité sur Twitter – et 5 sur Mastodon
La signature de code perd de son efficacité
Les chercheurs de Sophos ont indiqué à l’époque que les acteurs malveillants, qui avaient déjà utilisé des certificats signés par des entreprises moins réputées dans le cadre d’attaques similaires, « remontent la pyramide de confiance et tentent d’utiliser des clés cryptographiques de plus en plus fiables pour signer numériquement leurs pilotes. Les signatures d’un grand éditeur de logiciels digne de confiance augmentent les chances que le pilote se charge dans Windows sans entrave. »
Et les chercheurs de SentinelOne ont souligné que ce n’était pas la première fois que Microsoft était confrontée à ce problème, écrivant : « En juin 2021, GData a publié un billet de blog sur un rootkit Netfilter malveillant signé selon le même processus. »
« La perte d’efficacité de la signature de code constitue une menace pour les mécanismes de sécurité et de vérification à tous les niveaux des systèmes d’exploitation, a ajouté SentinelOne à l’époque. Nous espérons que Microsoft prendra des mesures pour envisager de nouvelles améliorations destinées à renforcer la sécurité de son processus de signature et à contribuer au maintien de la confiance implicite accordée aux pilotes signés par Microsoft. »
À lire également : Comment les pirates échappent à la détection
Comment les organisations doivent réagir
Barry Vengerik, principal senior chez Mandiant, qui fait désormais partie de Google Cloud, a déclaré à eSecurity Plant par e-mail qu’il s’attendait à ce que le problème persiste. « On ne sait pas clairement ce que Microsoft peut faire en l’absence d’une détection plus étendue des fichiers malveillants soumis au portail Windows Hardware Compatibility Publisher, a-t-il déclaré.
« Nous recommandons aux organisations de s’appuyer sur les détections comportementales pour surmonter la confiance implicite accordée aux fichiers binaires signés par Microsoft et générer des alertes en cas d’activités suspectes ou assimilables à celles d’un rootkit, a ajouté Vengerik. Nous avons également présenté des mesures pour mener des recherches proactives dans la section « Hunting and Blocking » de notre billet de décembre. Enfin, nous recommandons aux organisations d’examiner les mesures préconisées dans l’avis de Microsoft. »
À lire ensuite :