Ciscoは、Small Business Series Switchesに存在する9件の重大な脆弱性によって、認証を必要としないリモート攻撃者が、影響を受けるデバイス上でサービス拒否状態を引き起こしたり、root権限で任意のコードを実行したりする可能性があると警告している。
これらの脆弱性は、スイッチのWebインターフェースに送信されたリクエストの検証が不適切であることに起因すると、同社は述べた。
Cisco Product Security Incident Response Team(PSIRT)は、これらの脆弱性が悪用された形跡を把握していないとしながらも、概念実証(PoC)のエクスプロイトコードがオンラインで公開されていると述べている。
脆弱性の影響を受ける製品には、250 Series Smart Switches、350 Series Managed Switches、350X Series Stackable Managed Switches、550X Series Stackable Managed Switches、Business 250 Series Smart Switches、Business 350 Series Managed Switches、Small Business 200 Series Smart Switches、Small Business 300 Series Managed Switches、Small Business 500 Series Stackable Managed Switchesが含まれる。
脆弱性の深刻度にもかかわらず、Ciscoによると、上記リストの最後の3製品については、サポート終了プロセスに入っているため、ソフトウェアアップデートも回避策も提供されない。「これらのデバイスについて、アドバイザリーで説明した脆弱性に対処するファームウェアアップデートを、Ciscoはこれまでもリリースしておらず、今後もリリースしない」と同社は述べている。
9件の独立した脆弱性
これらの脆弱性は相互に依存していない。「ある脆弱性を悪用するために、別の脆弱性の悪用は必要ない」と同社は説明している。「さらに、ある脆弱性の影響を受けるソフトウェアリリースが、ほかの脆弱性の影響も受けるとは限らない」
Ciscoによると、脆弱性は以下のとおり。
- CVE-2023-20159、CVE-2023-20160、CVE-2023-20161、CVE-2023-20189――CVSSスコアが重大(9.8)の4件の脆弱性。認証を必要としないリモート攻撃者が、root権限で任意のコードを実行できる可能性がある。
- CVE-2023-20024、CVE-2023-20156、CVE-2023-20157、CVE-2023-20158――CVSSスコアが高(8.6)の4件の脆弱性。認証を必要としないリモート攻撃者が、サービス拒否状態を引き起こせる可能性がある。
- CVE-2023-20162――CVSSスコアが高(7.5)の1件の脆弱性。認証を必要としないリモート攻撃者が、許可されていない情報にアクセスできる可能性がある。
関連記事:
TP-Linkルーターを標的とするAPTグループ
これとは別に、Check Point Research Threat Intelligence Teamは最近、TP-Linkルーター向けの悪意あるファームウェアインプラントを発見した。このインプラントによって、攻撃者は感染したデバイスを完全に制御できる。
研究者らによると、このインプラントはファームウェアに依存しない設計になっているため、ほかのブランドのルーターにも組み込まれる可能性がある。「これを裏付ける具体的な証拠はないものの、過去のインシデントでは、さまざまなベンダーの多様なルーターやデバイスに、同様のインプラントやバックドアが展開されたことが示されている」と研究者らは指摘した。
Check Pointは、Horse Shellと名付けられたカスタムMIPS32 ELFインプラントについて、中国政府が支援する高度持続的脅威(APT)グループである、同社がCamaro Dragonと呼ぶ組織によるものだとしている。
この発見は、欧州の外交関連組織を狙った一連の標的型サイバー攻撃を調査している際に得られた。ただし研究者らは、ルーターのインプラントは、感染ノードのチェーンを作るために無差別にインストールされることが多いと指摘している。
「攻撃者がどのようにして悪意あるインプラントでルーターデバイスを感染させたのか、私たちには分かっていない」と研究者らは記している。「既知の脆弱性がないかデバイスをスキャンしたか、認証にデフォルトのパスワード、あるいは脆弱で推測しやすいパスワードを使っているデバイスを標的にしたことで、これらのデバイスへのアクセスを得た可能性が高い」
ランサムウェアの脆弱性、常に検知されるとは限らない
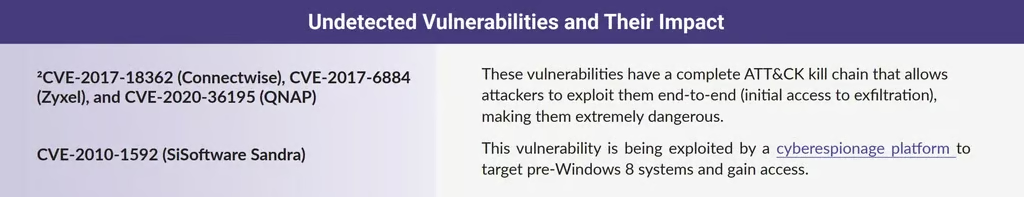
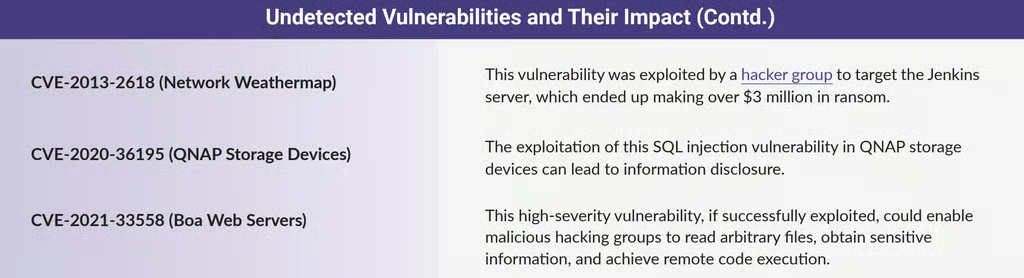
別の脆弱性関連ニュースとして、Securin、Ivanti、Cywareの研究者らが述べたところでは、Tenable、Nexpose、Qualysの脆弱性スキャンソリューションは、ランサムウェアグループが悪用している18件の高リスク脆弱性を検知していないという(下の画像を参照)。
研究者らはまた、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が、ランサムウェア集団に悪用されている脆弱性の63%を、同庁の既知の悪用された脆弱性(KEV)カタログで優先指定している一方、「ランサムウェアによって現在も悪用されており、KEVカタログに追加する必要がある脆弱性は、なお131件存在する」と指摘した。
関連記事:ランサムウェア攻撃から復旧する方法