Cisco warnt davor, dass neun schwerwiegende Schwachstellen in seinen Small Business Series Switches nicht authentifizierten Angreifern aus der Ferne ermöglichen könnten, auf betroffenen Geräten einen Denial-of-Service-Zustand herbeizuführen oder beliebigen Code mit Root-Rechten auszuführen.
Die Schwachstellen werden durch eine unzureichende Validierung von Anfragen verursacht, die an die Webschnittstellen der Switches gesendet werden, sagte das Unternehmen.
Das Cisco Product Security Incident Response Team (PSIRT) erklärt zwar, dass ihm keine böswillige Ausnutzung dieser Schwachstellen bekannt ist, weist jedoch darauf hin, dass online Proof-of-Concept-Exploit-Code verfügbar ist.
Zu den anfälligen Produkten gehören 250 Series Smart Switches, 350 Series Managed Switches, 350X Series Stackable Managed Switches, 550X Series Stackable Managed Switches, Business 250 Series Smart Switches, Business 350 Series Managed Switches, Small Business 200 Series Smart Switches, Small Business 300 Series Managed Switches und Small Business 500 Series Stackable Managed Switches.
Trotz des Schweregrads der Schwachstellen erklärt Cisco, dass die letzten drei Produkte der obigen Liste weder durch Softwareupdates noch durch Workarounds abgedeckt werden, da sie in den Auslaufprozess eingetreten sind. „Cisco hat und wird keine Firmwareupdates veröffentlichen, um die in der Empfehlung beschriebenen Schwachstellen für diese Geräte zu beheben“, erklärte das Unternehmen.
Neun unabhängige Schwachstellen
Die Schwachstellen sind nicht voneinander abhängig. „Die Ausnutzung einer der Schwachstellen ist nicht erforderlich, um eine andere Schwachstelle auszunutzen“, erklärte das Unternehmen. „Außerdem muss eine Softwareversion, die von einer der Schwachstellen betroffen ist, nicht auch von den anderen Schwachstellen betroffen sein.“
Nach Angaben von Cisco umfassen die Schwachstellen Folgendes:
- CVE-2023-20159, CVE-2023-20160, CVE-2023-20161 und CVE-2023-20189 – vier Schwachstellen mit einem kritischen CVSS-Wert von 9,8, die es einem nicht authentifizierten Angreifer aus der Ferne ermöglichen könnten, beliebigen Code mit Root-Rechten auszuführen.
- CVE-2023-20024, CVE-2023-20156, CVE-2023-20157 und CVE-2023-20158 – vier Schwachstellen mit einem hohen CVSS-Wert von 8,6, die es einem nicht authentifizierten Angreifer aus der Ferne ermöglichen könnten, einen Denial-of-Service-Zustand herbeizuführen.
- CVE-2023-20162 – eine Schwachstelle mit einem hohen CVSS-Wert von 7,5, die es einem nicht authentifizierten Angreifer aus der Ferne ermöglichen könnte, auf unbefugte Informationen zuzugreifen.
Außerdem lesen:
APT-Gruppe nimmt TP-Link-Router ins Visier
Unabhängig davon entdeckte das Threat Intelligence Team von Check Point Research kürzlich ein bösartiges Firmware-Implantat für TP-Link-Router, das Angreifern die vollständige Kontrolle über infizierte Geräte ermöglicht.
Die Forscher erklären, dass das firmwareunabhängige Design des Implantats auch seine Integration in Router anderer Marken ermöglichen könnte. „Obwohl wir dafür keine konkreten Beweise haben, haben frühere Vorfälle gezeigt, dass ähnliche Implantate und Hintertüren auf unterschiedlichen Routern und Geräten verschiedener Anbieter eingesetzt wurden“, wie die Forscher anmerkten.
Check Point schreibt das maßgeschneiderte MIPS32-ELF-Implantat namens Horse Shell einer chinesischen, staatlich unterstützten Advanced Persistent Threat (APT)-Gruppe zu, die das Unternehmen Camaro Dragon nennt.
Die Entdeckung erfolgte bei der Untersuchung einer Reihe gezielter Cyberangriffe auf europäische Außenministerien, wobei die Forscher anmerkten, dass Router-Implantate häufig willkürlich installiert werden, um eine Kette infizierter Knoten zu schaffen.
„Wir wissen nicht genau, wie es den Angreifern gelungen ist, die Router mit ihrem bösartigen Implantat zu infizieren“, schrieben die Forscher. „Wahrscheinlich verschafften sie sich Zugang zu diesen Geräten, indem sie entweder nach bekannten Schwachstellen suchten oder Geräte ins Visier nahmen, die zur Authentifizierung Standardpasswörter oder schwache und leicht zu erratende Passwörter verwendeten.“
Ransomware-Schwachstellen werden nicht immer erkannt
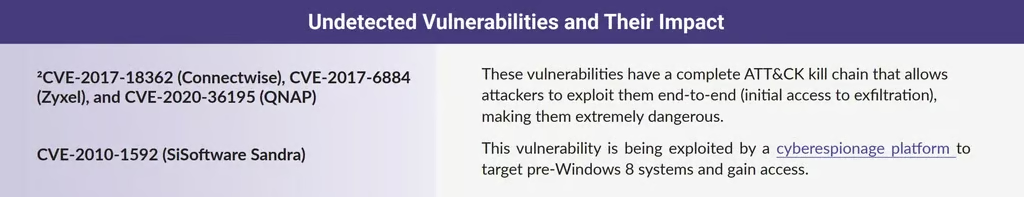
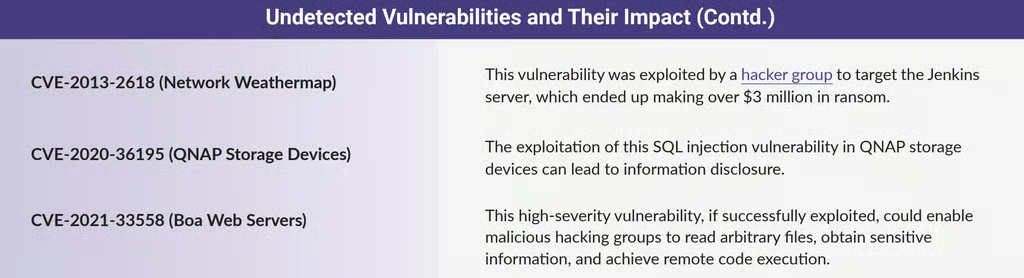
In weiteren Nachrichten zu Schwachstellen erklärten, dass Lösungen zur Schwachstellenanalyse von Tenable, Nexpose und Qualys 18 hochriskante Schwachstellen, die von Ransomware-Gruppen ausgenutzt werden, nicht erkennen (siehe die Abbildungen unten).
Sie wiesen außerdem darauf hin, dass die U.S. Cybersecurity and Infrastructure Security Agency (CISA) zwar 63 % der von Ransomware-Banden ausgenutzten Schwachstellen in seinem Katalog bekanntermaßen ausgenutzter Schwachstellen (KEV) priorisiert hat, „aber immer noch 131 Schwachstellen von Ransomware ausgenutzt werden, die in den KEV-Katalog aufgenommen werden müssen“.
Außerdem lesen: So stellen Sie sich nach einem Ransomware-Angriff wieder her