Cisco avertit que neuf vulnérabilités importantes touchant ses switches de la gamme Small Business Series pourraient permettre à des attaquants distants non authentifiés de provoquer un déni de service ou d’exécuter du code arbitraire avec des privilèges root sur les appareils concernés.
Selon l’entreprise, ces vulnérabilités sont dues à une validation incorrecte des requêtes envoyées aux interfaces web des switches, a déclaré.
Bien que l’équipe Cisco Product Security Incident Response Team (PSIRT) affirme n’avoir connaissance d’aucune exploitation malveillante de ces failles, elle indique qu’un code d’exploitation de preuve de concept est disponible en ligne.
Les produits vulnérables comprennent les 250 Series Smart Switches, 350 Series Managed Switches, 350X Series Stackable Managed Switches, 550X Series Stackable Managed Switches, Business 250 Series Smart Switches, Business 350 Series Managed Switches, Small Business 200 Series Smart Switches, Small Business 300 Series Managed Switches et Small Business 500 Series Stackable Managed Switches.
Malgré la gravité de ces failles, Cisco indique que les trois derniers produits de la liste ci-dessus ne bénéficieront ni de mises à jour logicielles ni de solutions de contournement, car ils sont entrés dans le processus de fin de vie. « Cisco n’a pas publié et ne publiera pas de mises à jour du firmware pour corriger les vulnérabilités décrites dans l’avis de sécurité pour ces appareils », a déclaré l’entreprise.
Neuf vulnérabilités indépendantes
Les failles ne dépendent pas les unes des autres. « Il n’est pas nécessaire d’exploiter l’une des vulnérabilités pour en exploiter une autre, a expliqué l’entreprise. En outre, une version logicielle affectée par l’une des vulnérabilités peut ne pas être affectée par les autres. »
Selon Cisco, les failles sont les suivantes :
- CVE-2023-20159, CVE-2023-20160, CVE-2023-20161 et CVE-2023-20189 – quatre vulnérabilités affichant un score CVSS critique de 9,8, qui pourraient permettre à un attaquant distant non authentifié d’exécuter du code arbitraire avec des privilèges root.
- CVE-2023-20024, CVE-2023-20156, CVE-2023-20157 et CVE-2023-20158 – quatre vulnérabilités affichant un score CVSS élevé de 8,6, qui pourraient permettre à un attaquant distant non authentifié de provoquer un déni de service.
- CVE-2023-20162 – une vulnérabilité affichant un score CVSS élevé de 7,5, qui pourrait permettre à un attaquant distant non authentifié d’accéder à des informations non autorisées.
À lire aussi :
- Protection des réseaux : comment sécuriser un réseau
- 34 types de protections de sécurité réseau les plus courants
Un groupe APT cible des routeurs TP-Link
Par ailleurs, l’équipe Check Point Research Threat Intelligence Team a récemment découvert un implant malveillant intégré au firmware de routeurs TP-Link, qui donne aux attaquants le contrôle total des appareils infectés.
Les chercheurs indiquent que la conception de l’implant, indépendante du firmware, pourrait également permettre son intégration à des routeurs d’autres marques. « Même si nous ne disposons d’aucune preuve concrète en ce sens, des incidents antérieurs ont montré que des implants et des portes dérobées similaires avaient été déployés sur divers routeurs et appareils provenant de nombreux fournisseurs », ont souligné.
Check Point attribue l’implant ELF MIPS32 personnalisé, baptisé Horse Shell, à un groupe chinois de menace persistante avancée (APT) soutenu par l’État, qu’il appelle Camaro Dragon.
La découverte a été faite dans le cadre d’une enquête sur une série de cyberattaques ciblées visant des entités européennes chargées des affaires étrangères, même si les chercheurs ont précisé que les implants de routeurs sont souvent installés de manière arbitraire afin de créer une chaîne de nœuds infectés.
« Nous ne savons pas comment les attaquants ont réussi à infecter les routeurs avec leur implant malveillant, ont écrit les chercheurs. Il est probable qu’ils aient accédé à ces appareils soit en recherchant des vulnérabilités connues, soit en ciblant des appareils utilisant des mots de passe par défaut ou faibles, faciles à deviner, pour l’authentification. »
Les vulnérabilités liées aux ransomwares ne sont pas toujours détectées
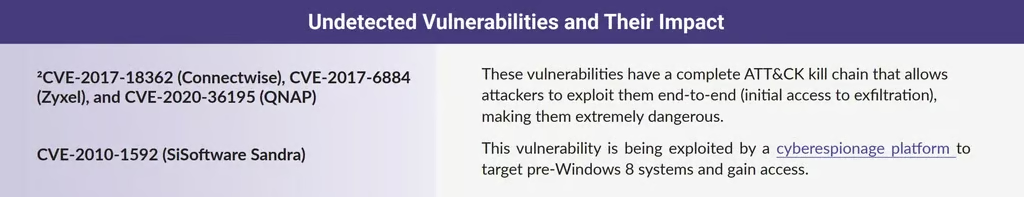
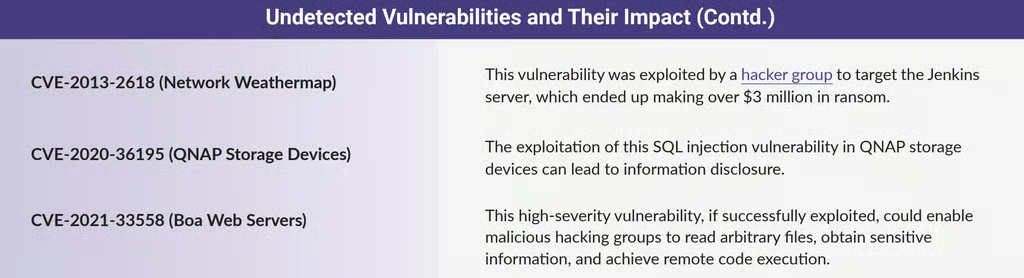
Dans les autres actualités liées aux vulnérabilités, des chercheurs de Securin, Ivanti et Cyware ont indiqué que les solutions d’analyse des vulnérabilités de Tenable, Nexpose et Qualys ne détectent pas 18 vulnérabilités à haut risque exploitées par des groupes de ransomwares (voir les images ci-dessous).
Ils ont également indiqué que, bien que la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis ait inscrit en priorité 63 % des vulnérabilités exploitées par des groupes de ransomwares dans son catalogue des Vulnérabilités exploitées connues (KEV), « 131 vulnérabilités exploitées par des ransomwares doivent encore être ajoutées au catalogue KEV ».
À lire aussi : Comment récupérer après une attaque par ransomware