

















シングルサインオンソリューションは、通常、アイデンティティーおよびアクセス管理(IAM)に分類されるセキュリティソフトウェア製品です。SSO製品は、従業員と顧客の両方を含むユーザーIDをチームが管理し、社内アプリケーションへのアクセスを許可・制限できるようにします。SSOはパスワードの乱立を抑え、脅威アクターがアプリケーションをハッキングできる時間枠を制限するため、機密データやアプリケーションの保護において重要な役割を果たします。
おすすめのSSOソリューション6選は以下のとおりです。
- Okta:料金と機能のバランスに優れた総合ベストSSOソリューション
- OneLogin:サンドボックスとDevSecOpsチームに最適なソリューション
- Microsoft Entra ID:Windows環境に最適なSSOオプション
- JumpCloud:Linuxユーザーとマルチプラットフォームチームに最適な製品
- Ping Identity:IDオーケストレーションとアクセス・ポリシーの両方に優れた製品
- CyberArk:ネイティブなユーザー行動分析に最適なSSOソリューション
主要シングルサインオンソリューション比較
以下では、特権アクセス管理やIDワークフロー用テンプレートなどの機能と料金を含め、主要6製品の概要を紹介します。
| Active Directory連携 | 特権アクセス管理 | ワークフローテンプレート | 30日間無料トライアル | |
|---|---|---|---|---|
| Okta | ✔️ | ✔️ | ✔️ | ✔️ |
| OneLogin | ✔️ | ✔️ | ✔️ | ✔️ |
| Microsoft Entra ID | ✔️ | ✔️ | ✔️ | ✔️ |
| JumpCloud | ✔️ | ✔️ | ❌ | ✔️ |
| Ping Identity | ✔️ | ❌ | ✔️ | ✔️ |
| CyberArk | ✔️ | ✔️ | ✔️ | ✔️ |
Okta
料金と機能で総合ベストのSSOソリューション
総合評価:4.6/5
- 主な機能: 4.8/5
- 連携: 5/5
- 高度な機能: 5/5
- 使いやすさと管理: 3.3/5
- 料金: 5/5
- カスタマーサポート: 4.4/5
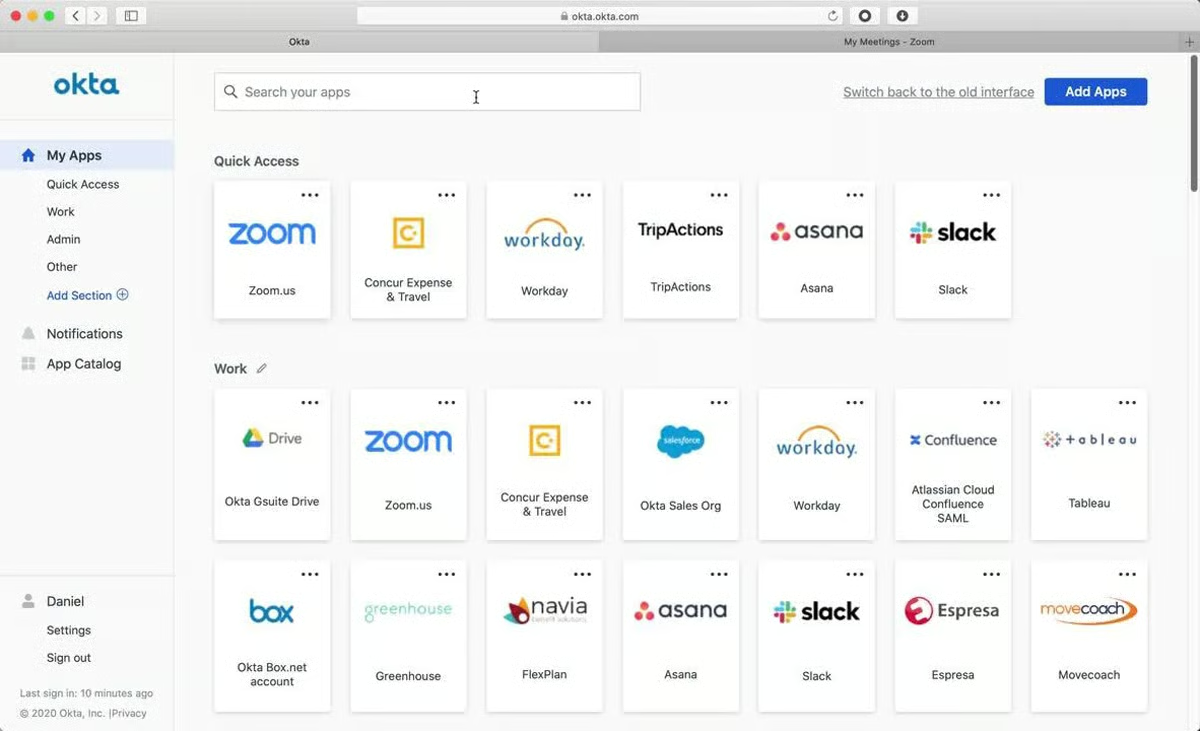
Oktaは、短期アクセスやデバイス保証ポリシーなど、豊富なID管理機能を提供する、実績のあるIAM・SSOプロバイダーです。多数のアプリケーションを利用する企業にはOktaが適しています。あらかじめ構築されたアプリコネクターを数千種類提供しているため、大規模なソフトウェアエコシステムの保護に最適なSSOソリューションの1つです。また、Oktaは透明性の高い料金体系を採用しており、チームは必要な機能を選択できます。
Oktaは、多くの企業にとって優れたIAMおよびシングルサインオン製品ですが、非常に小規模な企業には高すぎる可能性があります。より低価格で機能を一括利用できる製品を探しているなら、OneLoginを検討してください。
メリットとデメリット
| メリット | デメリット |
|---|---|
| IAM機能が非常に豊富 | メールサポートがない |
| 開発者向けプラットフォームを利用可能 | Linuxデバイスに対応していない |
| 7,000以上のアプリケーションに接続可能 | 複数の機能を利用すると料金がすぐにかさむ |
料金
- SSO:ユーザー1人あたり月額2ドル
- MFA:ユーザー1人あたり月額3ドル
- ライフサイクル管理:ユーザー1人あたり月額4ドル
- ワークフロー:50フローまでユーザー1人あたり月額4ドル以上
- 年間契約の最低期間: $1,500
- 無料トライアル:30日間
主な機能
- IDガバナンス:管理者は、ユーザーによるアプリケーションへのアクセス申請を承認し、コンプライアンスを意識したレポートを確認できます。
- 特権アクセス:カスタム承認プロセスを開発し、OktaのAccess Request機能と連携できます。
- デバイス保証ポリシー:適用済みパッチなどの基準に基づき、特定のデバイスを許可または拒否するポリシーを作成・管理できます。
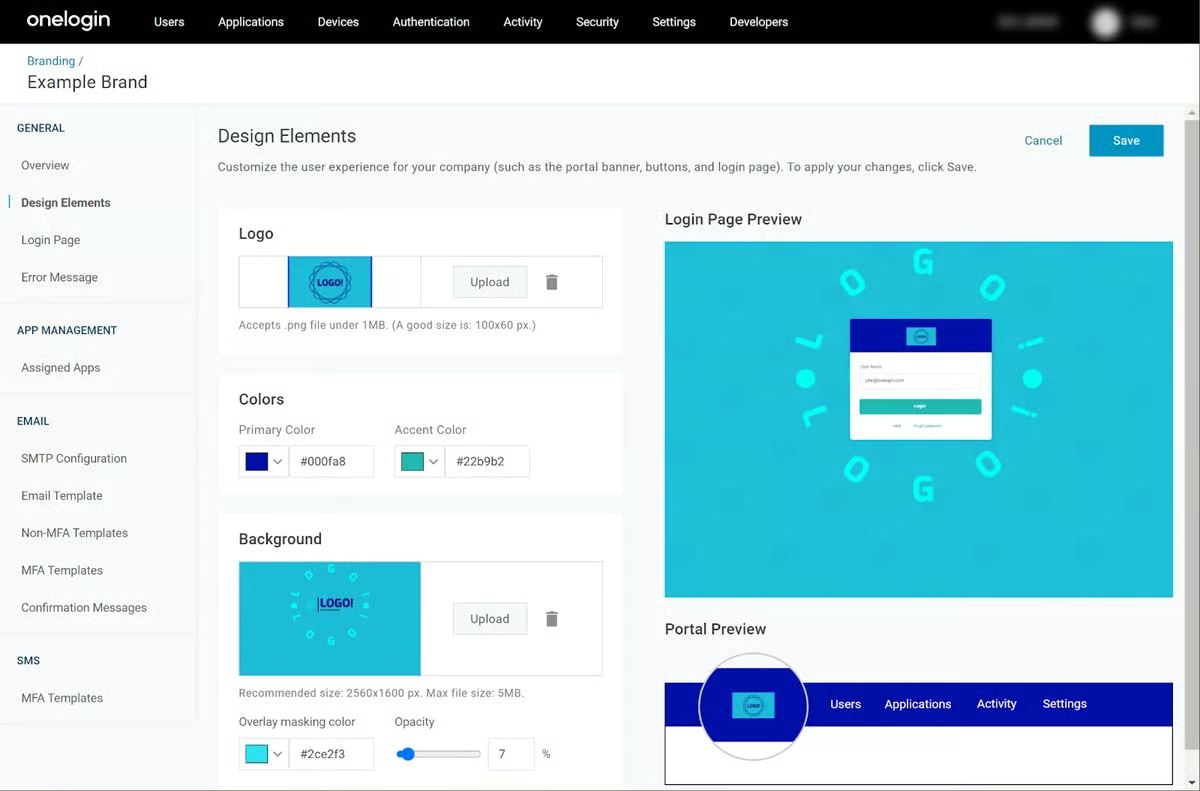
- ノーコードのカスタムブランディング:組織全体のブランドに合うよう、ログインページをカスタマイズできます。
OneLogin
サンドボックスとDevSecOpsチームに最適なソリューション
総合評価:4.5/5
- 主な機能: 5/5
- 連携: 4.8/5
- 高度な機能: 2.9/5
- 使いやすさと管理: 4.5/5
- 料金: 5/5
- カスタマーサポート: 4.4/5
OneLoginは、従業員と顧客の両方を対象とするエンタープライズ向けIAMプラットフォームで、MFA、高度なディレクトリ機能、モバイルID管理を提供します。OneLoginは、コマンドラインツール、API、サンドボックスを備えており、開発中のチームがIDプロセスをテストできるため、特に開発者チームに適しています。社内のIAMプロセスを細かく設定したいDevSecOpsチームには、OneLoginを検討するとよいでしょう。
OneLoginには、短期アクセスやドラッグ&ドロップ式ワークフローなど一部の機能がありません。チームにこれらの機能が必要なら、代わりにOktaを検討してください。OneLoginと同様に、開発者向けプログラムとサンドボックスも提供しています。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 開発者向けプラットフォームを利用可能 | 短期アクセス機能がない |
| 主要機能が幅広い | ドラッグ&ドロップ式ワークフローがない |
| マネージドサービスとして利用可能 | Linuxデバイスに対応していない |
料金
- Advancedプラン:一括契約時、ユーザー1人あたり月額4ドル以上
- Professionalプラン:一括契約時、ユーザー1人あたり月額8ドル以上
- 中小企業向け料金:従業員50人未満の企業向けに、特別な料金オプションを用意
- 無料トライアル:30日間
主な機能
- サンドボックス:チームは、最終的な変更をエンドユーザーに適用する前に、IAM設定をテストできます。
- OneLogin Access:OneLoginの統合アクセス管理製品を使用して、クラウドアプリケーションとオンプレミスアプリケーションへのアクセスを同期できます。
- オンボーディングとオフボーディング:アクセス権の無効化など、ユーザーIDのライフサイクルを管理できます。
- Smart Hooks:サーバーレスコードを使用して、チーム独自のIDワークフローをカスタマイズできます。
Microsoft Entra ID
Windows環境に最適なSSOオプション
総合評価:4.3/5
- 主な機能: 4.8/5
- 連携: 4.7/5
- 高度な機能: 4.3/5
- 使いやすさと管理: 4.4/5
- 料金: 5/5
- カスタマーサポート: 1.6/5
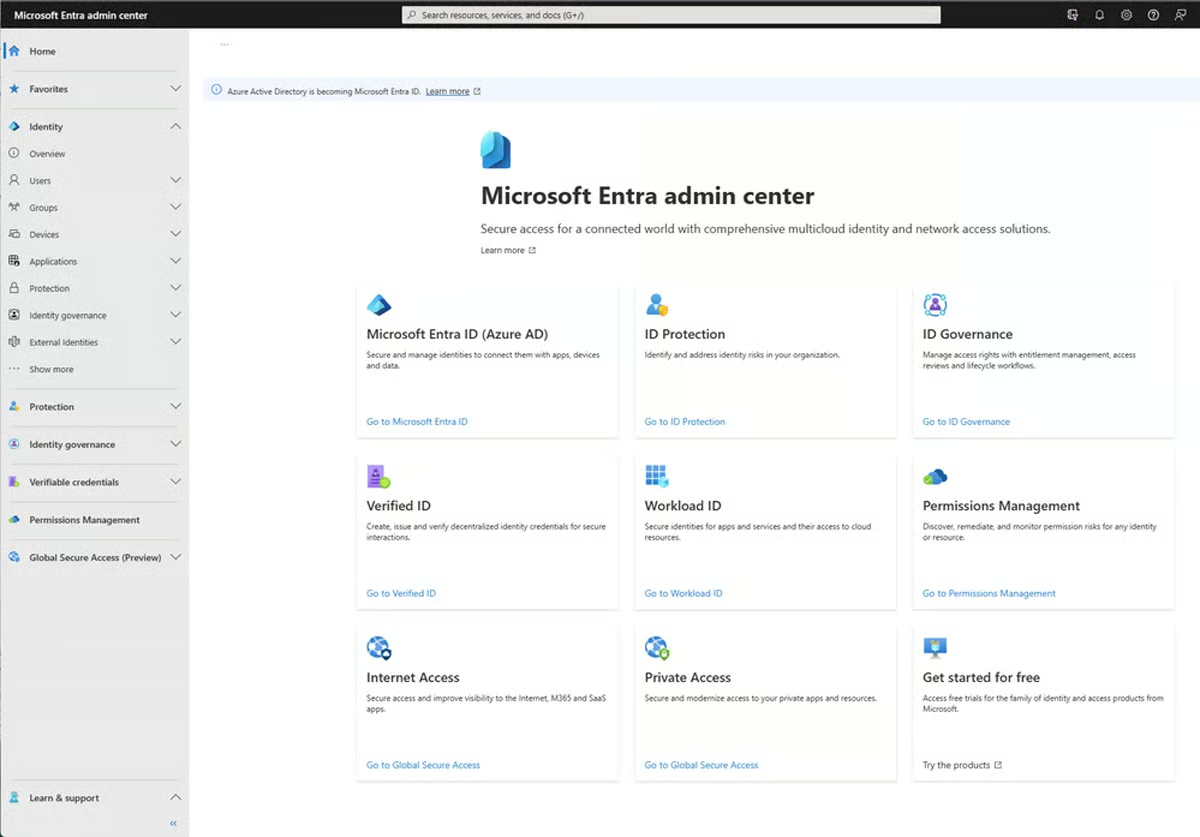
Microsoft Entra IDは、既存のWindows環境を持つ組織に特に適したIDガバナンス・管理プラットフォームです。SentinelやDefender for Cloudなど、他のMicrosoft製品とネイティブに連携し、製品間で情報を共有することで、顧客はセキュリティデータを同期し、過剰なクラウド権限を削減できます。主な機能には、パスワードレス認証、ライフサイクル管理、カスタムセッション長などがあります。
Microsoftは、このリストにある他のベンダーほどカスタマーサポートの提供状況を明確にしていません。複数のサポートチャネルを求めているなら、CyberArkを検討してください。Entra IDと同様に、ドラッグ&ドロップ式のIDワークフローオプションも提供しています。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 主なIAM機能と高度なIAM機能が豊富 | Linuxデバイスに対応していない |
| クラウドベースのサービスとして利用可能 | ドラッグ&ドロップ式ワークロー機能が限定的 |
| クラウドアプリケーションとオンプレミスアプリケーションの両方に対応 | サポートチームの提供状況が不明確 |
料金
- 無料プラン:一部のIAM機能を提供
- Entra ID P1:ユーザー1人あたり月額6ドル
- Entra ID P2:ユーザー1人あたり月額9ドル
- 無料トライアル:30日間
主な機能
- パスワードレス認証:テキスト、キー、または生体認証を使用して、業務アプリケーションにログインできます。
- 条件付きアクセス:場所やセッションリスクなどの要素に基づき、Entra IDがアプリケーションへのアクセスを許可するかどうかを判断します。
- 特権ID管理:ジャストインタイムアクセスと必要最小限のアクセスにより、アプリケーションの利用を制限します。
- ユーザー管理:すべての従業員が、自身のアカウント、アプリケーション、グループを管理できるインターフェースを利用できます。
JumpCloud
Linuxユーザーとマルチプラットフォームチームに最適な製品
総合評価:4.2/5
- 主な機能: 4.3/5
- 連携: 4.3/5
- 高度な機能: 3.5/5
- 使いやすさと管理: 3.3/5
- 料金: 5/5
- カスタマーサポート: 4.9/5
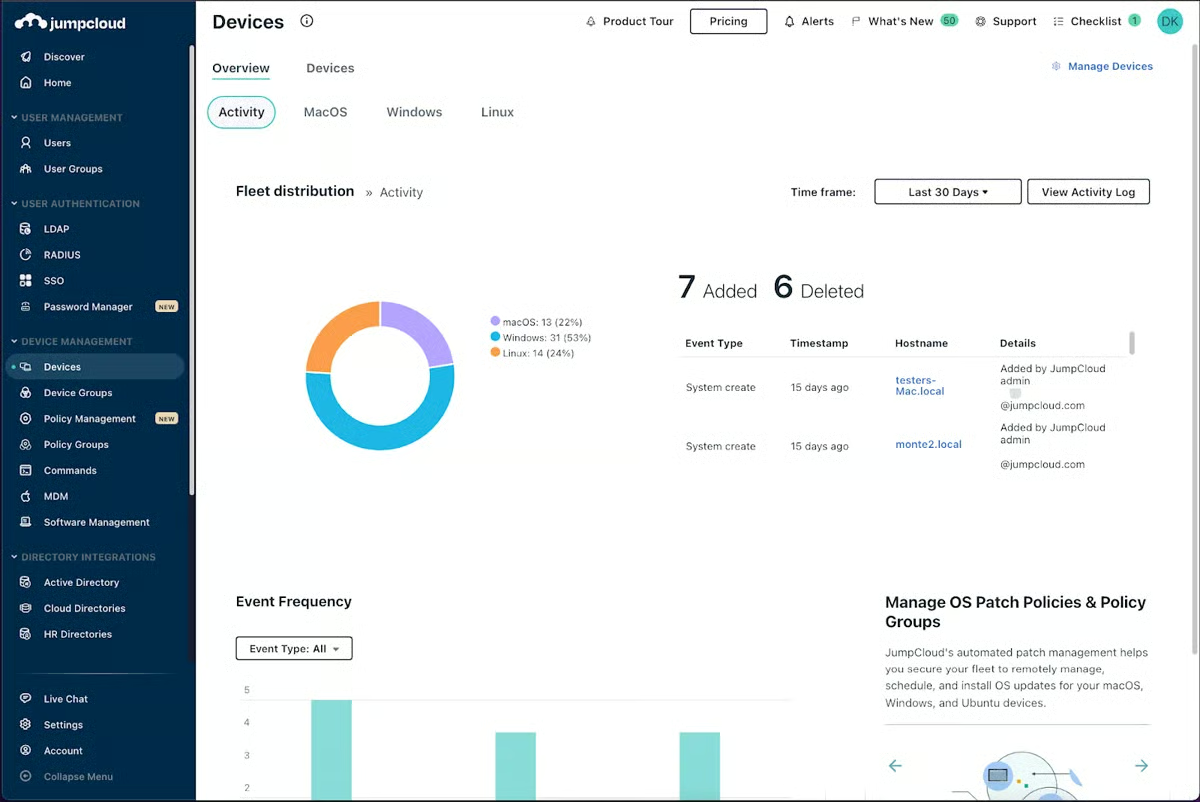
JumpCloudは、電話やメールを含む複数のカスタマーサポートチャネルと、豊富な基本的ID・アクセス管理機能を提供するSSOベンダーです。リスト内でLinuxデバイスに対応している唯一のベンダーであるため、3大OSすべてを利用する企業に最適です。JumpCloudはmacOSとWindowsにもインストールできます。また、複数のモバイルデバイスにも対応しているため、モバイルを多用し、外出の多いチームに適しています。
JumpCloudはドラッグ&ドロップ式ワークフローを提供していません。セキュリティチームにとって重要な機能であれば、モバイルデバイス管理機能も提供するCyberArkを検討してください。ただし、リスト内の他の選択肢はいずれもLinuxデバイスに対応していない点に注意してください。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 3大OSすべてに対応 | ドラッグ&ドロップ式ワークフロー機能がない |
| BYOD向けモバイルデバイス管理を利用可能 | サービスとして利用できるかどうか不明確 |
| 複数のサポートチャネルを利用可能 | 連携カタログの検索が難しい場合がある |
料金
- SSO:ユーザー1人あたり月額11ドル、年払い
- Core Directory:ユーザー1人あたり月額13ドル、年払い
- Platform:ユーザー1人あたり月額19ドル、年払い
- Platform Prime:ユーザー1人あたり月額24ドル、年払い
- 無料トライアル:30日間
主な機能
- パッチ管理:チームは、パッチ適用手順をWindows、macOS、Ubuntu Linux、ウェブブラウザー向けに自動化できます。
- HRIS連携:JumpCloudは、PaylocityやBambooHRなど、複数の人事ソフトウェアコネクターを提供しています。
- ライフサイクル管理:従業員のオンボーディングとオフボーディングを実施し、すべてのリモートユーザーを管理できます。
- カスタムセッション長:セキュリティ要件に基づき、組織のユーザーセッション長を変更できます。
Ping Identity
IDオーケストレーションとアクセス・ポリシーの両方に優れた製品
総合評価:4.1/5
- 主な機能: 4.8/5
- 連携: 4.3/5
- 高度な機能: 3.3/5
- 使いやすさと管理: 3.7/5
- 料金: 3.8/5
- カスタマーサポート: 4.4/5
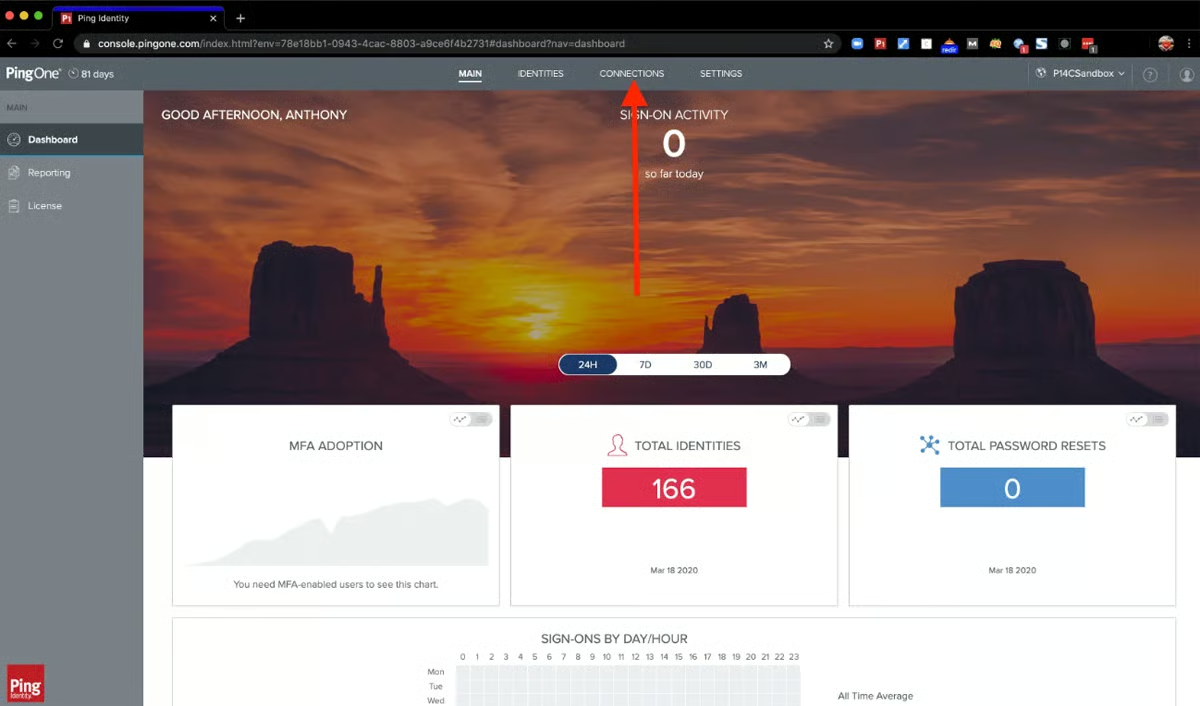
Ping Identityは、あらゆる規模の企業向けに、IDオーケストレーション、SSO、アクセス管理を提供する製品です。主な機能には、ドラッグ&ドロップ式のID管理ワークフロー、パスワードレス認証、カスタマイズ可能なブランディングがあります。企業のIDプロセスを細かくカスタマイズしたい場合は、Pingを検討してください。ドラッグ&ドロップ式の設定により、経験豊富な従業員にも初級者にも、企業のニーズに合わせてワークフローを調整する十分な自由度があります。
Pingは使いやすいIDワークフローに適していますが、特権アクセス管理機能がありません。IDオーケストレーションと特権アクセス管理の両方が必要な企業には、CyberArkを検討してください。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 強力なIDオーケストレーション機能 | 特権アクセス管理がない |
| クラウドアプリケーションとオンプレミスアプリケーションの両方に対応 | 一時的なSSOアクセスに非対応 |
| 重大な問題や障害に対して24時間365日サポート | Linuxデバイスに対応していない |
料金
- Essential:年間2万ドル以上
- Plus:年間4万ドル以上
- Premium:カスタム料金
- 無料トライアル:30日間
主な機能
- IDオーケストレーション:ドラッグ&ドロップを使って、自社のニーズに合わせたIDワークフローを作成できます。
- パスワードレスサインオン:生体認証などの他の認証方法を利用して、パスワードのリスクを軽減できます。
- カスタムブランディング:Pingのブランディングオプションを使って、チームの登録ページと認証ページをカスタマイズできます。
- 条件付きアクセス:Azure Active Directoryとの連携により、ユーザーに条件付きアクセスを付与できます。
CyberArk
ネイティブなユーザー行動分析に最適なSSOソリューション
総合評価:3.8/5
- 主な機能: 4.2/5
- 連携: 4.3/5
- 高度な機能: 4.8/5
- 使いやすさと管理: 2.6/5
- 料金: 2/5
- カスタマーサポート: 4.9/5
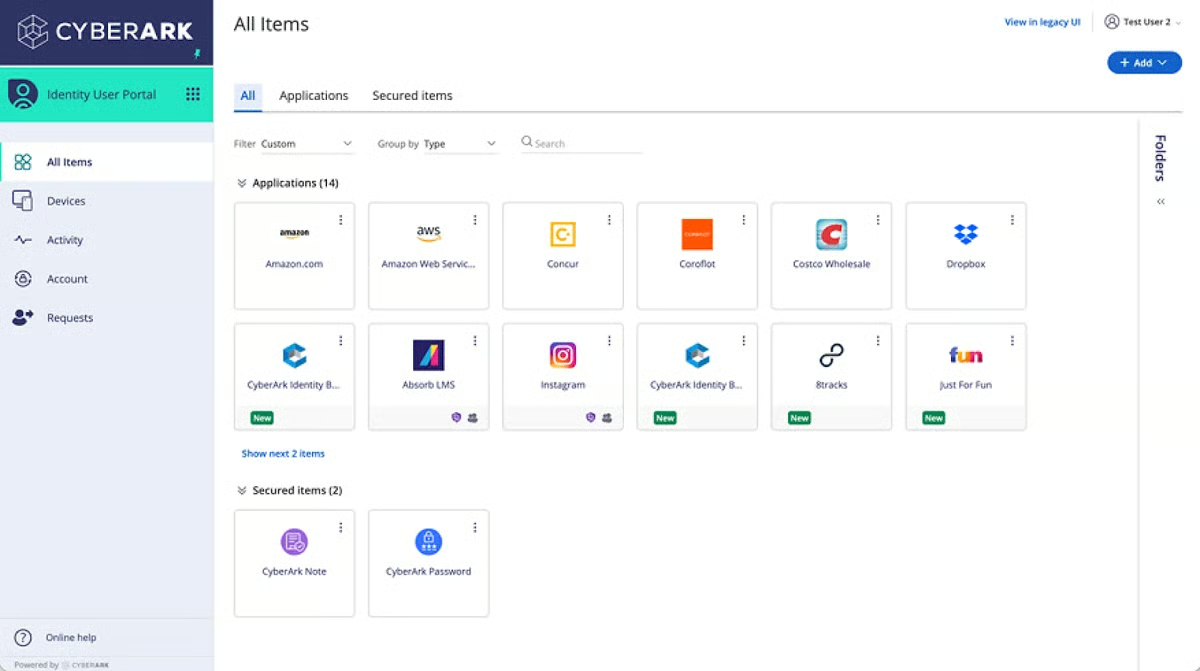
CyberArkは、経験レベルを問わずあらゆるチームに向けて、ノーコードのドラッグ&ドロップ式IDワークフローを提供するID・SSOプロバイダーです。明確に可視化できるID製品を求める企業にとって、有力な選択肢です。CyberArkが特に優れているもう1つの領域は、行動分析製品です。コンプライアンス向けの詳細なレポートや、AIベースのログ評価を提供しており、高度な分析を行いたいセキュリティチームにとって有用なリソースとなります。
CyberArkは優れたIDオーケストレーション機能を備えていますが、料金が明確ではありません。分析機能と透明性の高い料金体系を備えたプラットフォームを探しているなら、Oktaを検討してください。Oktaはオーケストレーション、セキュリティ分析、詳細な料金情報を提供しています。
メリットとデメリット
| メリット | デメリット |
|---|---|
| 詳細な行動分析 | 透明性の高い料金体系がない |
| 幅広いIDオーケストレーション機能 | 条件付きアクセス機能が限定的 |
| 複数のカスタマーサポートチャネル | CyberArkの暗号化手順が不明確 |
料金
- 見積もりについて問い合わせ:カスタム料金を利用可能
- 無料トライアル:30日間
主な機能
- 特権アクセス管理:すべての特権アクセスアカウントのセキュリティを強制するポリシーを管理できます。
- カスタムユーザーセッション:管理者はSSOセッションの長さを調整し、セキュリティを強化または緩和できます。
- カスタムブランディング:CyberArkには、背景画像や色など、複数のカスタマイズオプションがあります。
- ユーザープロビジョニング:アカウントのプロビジョニングや管理対象外アカウントのフラグ付けなど、ライフサイクル管理機能を自動化できます。
シングルサインオンソリューションの主な5つの機能
SSOソリューションは、このガイドで紹介する多くの選択肢と同様に、ID・アクセス管理プラットフォームに分類されることが多く、似た機能セットを備えています。SSOやIAMツールを選ぶ際は、事前構築済みの連携、ユーザープロビジョニング、ブランディングとワークフローのカスタマイズ、利用状況レポートなどの機能に注目しましょう。
連携
SSO製品の主なメリットの1つは、CRMや営業プラットフォーム、プロジェクト管理ツール、人事アプリケーション、その他のサイバーセキュリティ製品など、さまざまな業務ソフトウェアと連携できることです。SSOソリューションが対応するアプリケーションは多いほど望ましく、チームは事前構築済みの連携またはAPIを通じて、業務アプリケーションの大半、あるいはすべてに対応できるSSOツールを選ぶべきです。幅広いアプリケーション対応はより広範なビジネスネットワークを保護するのに役立ちます。
ユーザープロビジョニング
ユーザープロビジョニングのプロセスにより、チームは新入社員や第三者をSSO製品に簡単に受け入れられるようになります。このリストにある多くの大規模なIAM製品では、ユーザープロビジョニングはIDライフサイクル管理の一部です。ライフサイクル管理では、初回のアカウント有効化から、従業員が退職した際のプロビジョニング解除まで、ユーザーIDに関するプロセス全体を管理します。
カスタムブランディング
シングルサインオンソリューションには、自社のロゴやスタイルをSSOのメインページに追加できるカスタムブランディングオプションがあることが理想的です。これは、マネージドサービスプロバイダーや顧客にSSOを提供する組織にとって特に有用です。ログインページを自社専用にでき、よりプロフェッショナルな印象を与えられます。
使いやすいIDワークフロー
SSO製品には、セキュリティチームやITチームが自社に最適なIDライフサイクルを設計できる、カスタマイズ可能なワークフローも必要です。ワークフローとは、IAMプロセスの動作方法を定める手順のことです。たとえば、特定の時間帯のみ管理者がIT管理アプリケーションにログインできるようにします。一般的な使いやすさの機能としてドラッグ&ドロップ操作があり、コーディング経験のないチームでもワークフローを設計できます。
レポート
SSO製品には、ITリーダーやセキュリティリーダーがIDとアクセスに関する全体的な傾向や、懸念される異常を監視できる利用状況レポートが必要です。レポートには、一定期間内のログイン回数、平均セッション時間、現在の認証情報の状態などを含められます。サイバーセキュリティの傾向に詳しくない経営層に、明確でわかりやすい情報を提示するうえでも、レポートは重要です。
最適なシングルサインオンソリューションの評価方法
最適なSSOソリューションを選ぶため、ソフトウェアを6つの主要カテゴリーで分析する製品評価基準を作成しました。各カテゴリーには固有の配点を設定し、それぞれに独自の配点を持つ下位基準を含めました。各SSO製品の合計スコアは、満たした下位基準の数に基づいて決定しました。評価基準で最高得点を獲得した6製品を最終リストに選出しました。最終スコアとより広範な製品調査をもとに、上位製品の用途を判断しました。
評価基準
6つの主要カテゴリーでは、まずMFA、ワークフロー、モバイル機能などの主な機能を評価しました。次に、事前構築済みのCRM、サービスデスク、サイバーセキュリティ用コネクターなどの連携と、一時的なアクセスなどの高度な機能を確認しました。使いやすさと管理では、ドキュメントやベンダーの暗号化などを基準にしました。最後に、料金プランの有無と透明性、カスタマーサポートチャネルを評価しました。
- 主な機能(25%):MFA、ワークフローテンプレート、ユーザープロビジョニングなどの主要機能を評価しました。
- 評価項目の勝者:OneLogin
- 連携(20%):連携数、特定のコネクターの選択肢、Active Directoryとの連携を基準に評価しました。 .
- 評価項目の勝者:Okta
- 高度な機能(15%):高度な機能には、パスワードレス認証と一時的なSSOアクセスを含めました。
- 評価項目の勝者:Okta
- 使いやすさと管理(15%):モバイルデバイスやさまざまなOSへの対応などの機能を基準に製品を採点しました。
- 評価項目の勝者:OneLogin
- 料金(15%):料金プランの有無と透明性、請求オプション、無料製品トライアルを確認しました。
- 評価項目の勝者:複数の製品
- カスタマーサポート(10%):電話やメールによるサポート、デモの提供状況などを考慮しました。
- 評価項目の勝者:複数の製品
よくある質問(FAQ)
SSOの仕組みとは?
シングルサインオンソリューションは、認証トークンを使って有効なユーザーセッションを確認します。ユーザーがSSOまたはIAMソリューションに登録すると、SSO製品に接続されたアプリケーションはユーザーのトークンを認識します。すでにログイン済みでセッションが有効な場合、要求されたアプリケーションは認証トークンを確認し、ユーザーはアクセスできます。ログインしていない場合やセッションの有効期限が切れている場合は、ブラウザーから再度ログインするよう求められます。
なぜSSOが必要なのか?
SSOにより、事業主が覚えておく必要のあるアカウントパスワードの数を減らし、複数のアプリケーションに一定時間だけ簡単にログインできるようになります。セッション時間を短くすることで、攻撃者がユーザーアカウントをハッキングし、大きな被害を与える機会を減らせます。
IDライフサイクル管理や特権アクセス管理など、SSOに関連するその他の機能は、企業がユーザーのアカウントと権限を厳格に管理するのに役立ちます。これにより、内部・外部を問わず脅威アクターが、本来アクセスすべきでない機密性の高いアプリケーションを悪用する機会を減らせます。また、ユーザーがアプリケーションにアクセスしている方法や時間帯を企業が把握しやすくなり、異常をより簡単に検知できます。
SSOはセキュリティリスクなのか?
SSOは全体として、アプリケーションのパスワードを効率化し、ユーザーだけが持っている、または知っている情報を要求することで、企業のセキュリティを向上させるよう設計されています。ただし、まれに脅威アクターがSSOアカウントを侵害すると、1つか2つのアプリケーションだけでなく、ユーザーが接続しているすべてのアプリケーションにアクセスできてしまいます。SSOには、あらゆるソフトウェアソリューションと同様にリスクがありますが、そのメリットは潜在的なセキュリティ上のデメリットを上回ります。SSOは必ず他のセキュリティ対策と組み合わせて使用してください。
結論:SSOは強固なIAM戦略の一部
シングルサインオンや、より広範なIAMカテゴリーに含まれるその他の製品は、企業が多数のユーザーと、ユーザーによるアプリケーションやデータへのアクセス権を管理するのに役立ちます。従業員やアプリケーションの数が多いほど、SSOの重要性は高まります。パスワードの乱立やセキュリティ上の問題を減らすのに有用なツールですが、特権アクセスやIDライフサイクル管理など、さまざまなIAM機能と併用したときに最も効果を発揮します。
次に、IDとアクセス管理ツールのバイヤーズガイドを確認して、IAMについて詳しく見ていきましょう。