

















Single-Sign-on-Lösungen sind Sicherheitssoftwareprodukte, die typischerweise dem Bereich Identity and Access Management (IAM) zugeordnet werden. SSO-Produkte helfen Teams bei der Verwaltung von Benutzeridentitäten – sowohl von Mitarbeitern als auch von Kunden – und dabei, den Zugriff auf Unternehmensanwendungen zu gewähren oder einzuschränken. Sie spielen eine entscheidende Rolle beim Schutz sensibler Daten und Anwendungen, da SSO die unkontrollierte Verbreitung von Passwörtern reduziert und das Zeitfenster begrenzt, in dem ein Angreifer eine Anwendung hacken könnte.
Hier sind unsere sechs besten SSO-Lösungen:
- Okta: Beste SSO-Lösung für eine Kombination aus Preis und Funktionen
- OneLogin: Beste Lösung für Sandboxing- und DevSecOps-Teams
- Microsoft Entra ID: Beste SSO-Option für Windows-Umgebungen
- JumpCloud: Bestes Produkt für Linux-Nutzer und plattformübergreifende Teams
- Ping Identity: Beste Lösung für eine Kombination aus Identitätsorchestrierung und Zugriffsrichtlinien
- CyberArk: Beste SSO-Lösung für native Verhaltensanalysen von Benutzern
- Die besten Single-Sign-on-Lösungen im Vergleich
- Okta
- OneLogin
- Microsoft Entra ID
- JumpCloud
- Ping Identity
- CyberArk
- Die 5 wichtigsten Funktionen von Single-Sign-on-Lösungen
- So haben wir die besten Single-Sign-on-Lösungen bewertet
- Häufig gestellte Fragen (FAQs)
- Fazit: SSO ist ein Bestandteil einer starken IAM-Strategie
Die besten Single-Sign-on-Lösungen im Vergleich
Im Folgenden geben wir einen Überblick über unsere sechs besten Empfehlungen und einige ihrer Funktionen – etwa die Verwaltung privilegierter Zugriffe und Vorlagen für Identitäts-Workflows – sowie über die Preise.
| Active-Directory-Integration | Verwaltung privilegierter Zugriffe | Workflow-Vorlagen | 30-tägige kostenlose Testversion | |
|---|---|---|---|---|
| Okta | ✔️ | ✔️ | ✔️ | ✔️ |
| OneLogin | ✔️ | ✔️ | ✔️ | ✔️ |
| Microsoft Entra ID | ✔️ | ✔️ | ✔️ | ✔️ |
| JumpCloud | ✔️ | ✔️ | ❌ | ✔️ |
| Ping Identity | ✔️ | ❌ | ✔️ | ✔️ |
| CyberArk | ✔️ | ✔️ | ✔️ | ✔️ |
Okta
Beste SSO-Lösung insgesamt für Preis und Funktionen
Gesamtbewertung: 4,6/5
- Kernfunktionen: 4.8/5
- Integrationen: 5/5
- Erweiterte Funktionen: 5/5
- Benutzerfreundlichkeit und Administration: 3.3/5
- Preise: 5/5
- Kundensupport: 4.4/5
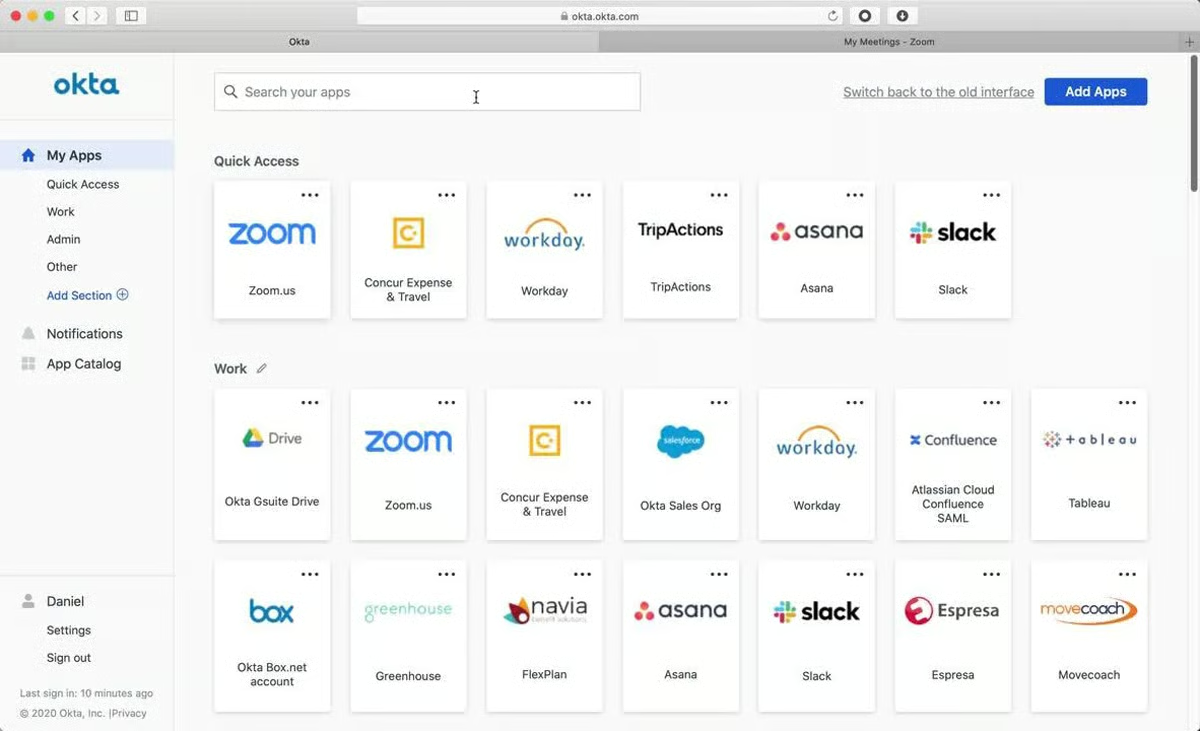
Okta ist ein etablierter IAM- und SSO-Anbieter mit einer Vielzahl von Funktionen für die Identitätsverwaltung, darunter Richtlinien für temporären Zugriff und Gerätesicherheit. Ziehen Sie Okta in Betracht, wenn Ihr Unternehmen viele Anwendungen nutzt: Da Okta Tausende vorgefertigter App-Konnektoren anbietet, gehört der Anbieter zu den besten SSO-Lösungen für den Schutz großer Software-Ökosysteme. Okta verfügt außerdem über eine transparente Preisstruktur, sodass Teams die benötigten Funktionen gezielt auswählen können.
Okta ist ein hervorragendes IAM- und Single-Sign-on-Produkt für viele Unternehmen, kann für sehr kleine Unternehmen jedoch zu teuer sein. Ziehen Sie OneLogin in Betracht, wenn Sie nach einem günstigeren Paket mit mehreren Funktionen suchen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Sehr große Auswahl an IAM-Funktionen | Kein E-Mail-Support |
| Entwicklerplattform verfügbar | Unterstützt keine Linux-Geräte |
| Verbindet sich mit mehr als 7.000 Anwendungen | Preise für mehrere Funktionen können sich schnell summieren |
Preise
- SSO: 2 US-Dollar pro Benutzer und Monat
- MFA: 3 US-Dollar pro Benutzer und Monat
- Lifecycle Management: 4 US-Dollar pro Benutzer und Monat
- Workflows: 4+ US-Dollar pro Benutzer und Monat für bis zu 50 Abläufe
- Mindestlaufzeit des Jahresvertrags: $1,500
- Kostenlose Testversion: 30 Tage
Wichtige Funktionen
- Identitätsgovernance: Administratoren können Anträge von Benutzern auf Anwendungszugriff genehmigen und Compliance-orientierte Berichte anzeigen.
- Privilegierter Zugriff: Entwickeln Sie benutzerdefinierte Genehmigungsprozesse und integrieren Sie sie mit den Access-Request-Funktionen von Okta.
- Richtlinien für Gerätesicherheit: Erstellen und verwalten Sie Richtlinien, um bestimmte Geräte anhand von Kriterien wie installierten Patches zuzulassen oder abzulehnen.
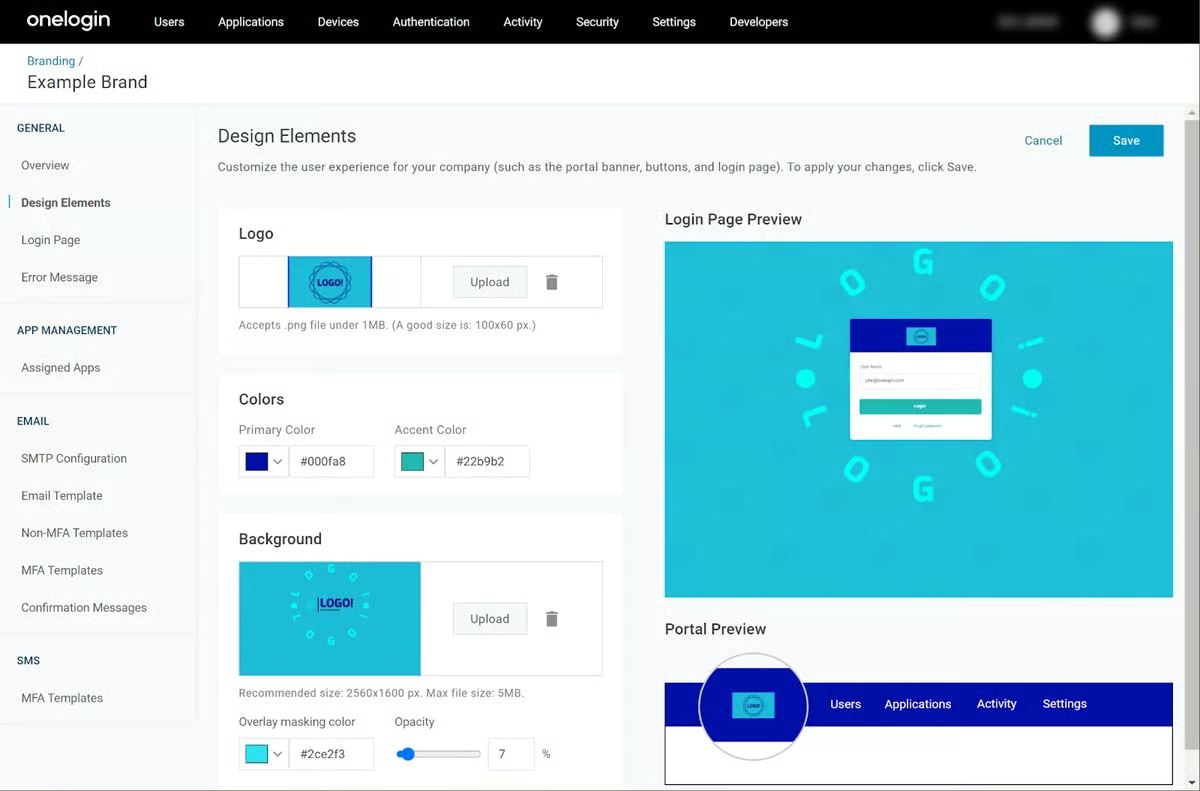
- Individuelles Branding ohne Code: Passen Sie Ihre Anmeldeseiten so an, dass sie zur gesamten Markenidentität Ihrer Organisation passen.
OneLogin
Beste Lösung für Sandboxing- und DevSecOps-Teams
Gesamtbewertung: 4,5/5
- Kernfunktionen: 5/5
- Integrationen: 4.8/5
- Erweiterte Funktionen: 2.9/5
- Benutzerfreundlichkeit und Administration: 4.5/5
- Preise: 5/5
- Kundensupport: 4.4/5
OneLogin ist eine IAM-Plattform auf Enterprise-Niveau für Mitarbeiter und Kunden und bietet MFA, erweiterte Verzeichnisfunktionen und mobile Identitätsverwaltung. OneLogin eignet sich besonders für Entwicklerteams, da ein Kommandozeilentool, eine API und Sandboxing es Teams ermöglichen, Identitätsprozesse bereits während der Entwicklungsphase zu testen. Ziehen Sie OneLogin für Ihre DevSecOps-Teams in Betracht, wenn diese die IAM-Prozesse Ihres Unternehmens detailliert konfigurieren möchten.
OneLogin bietet einige Funktionen wie temporären Zugriff und Drag-and-drop-Workflows nicht. Wenn Ihr Team diese Funktionen benötigt, sollten Sie stattdessen Okta in Betracht ziehen. Wie OneLogin bietet auch Okta ein Entwicklerprogramm und Sandboxing.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Entwicklerplattform verfügbar | Keine Funktionen für temporären Zugriff |
| Große Auswahl an Kernfunktionen | Keine Drag-and-drop-Workflows |
| Als Managed Service verfügbar | Unterstützt keine Linux-Geräte |
Preise
- Advanced-Tarif: 4+ US-Dollar pro Benutzer und Monat bei Buchung im Paket
- Professional-Tarif: 8+ US-Dollar pro Benutzer und Monat bei Buchung im Paket
- SMB-Preise: Spezielle Preisoptionen für Unternehmen mit weniger als 50 Mitarbeitern
- Kostenlose Testversion: 30 Tage
Wichtige Funktionen
- Sandboxing: Teams können ihre IAM-Konfigurationen testen, bevor sie die endgültigen Änderungen für Endbenutzer bereitstellen.
- OneLogin Access: Synchronisieren Sie den Zugriff auf Ihre Cloud- und On-Premises-Anwendungen mit dem einheitlichen Zugriffsverwaltungsprodukt von OneLogin.
- Onboarding und Offboarding: Verwalten Sie die Lebenszyklen der Benutzeridentitäten, einschließlich der Deaktivierung ihres Zugriffs auf Unternehmensanwendungen.
- Smart Hooks: Mit diesem Produkt können Teams ihre eigenen Identitäts-Workflows mithilfe von serverlosem Code anpassen.
Microsoft Entra ID
Beste SSO-Option für Windows-Umgebungen
Gesamtbewertung: 4,3/5
- Kernfunktionen: 4.8/5
- Integrationen: 4.7/5
- Erweiterte Funktionen: 4.3/5
- Benutzerfreundlichkeit und Administration: 4.4/5
- Preise: 5/5
- Kundensupport: 1.6/5
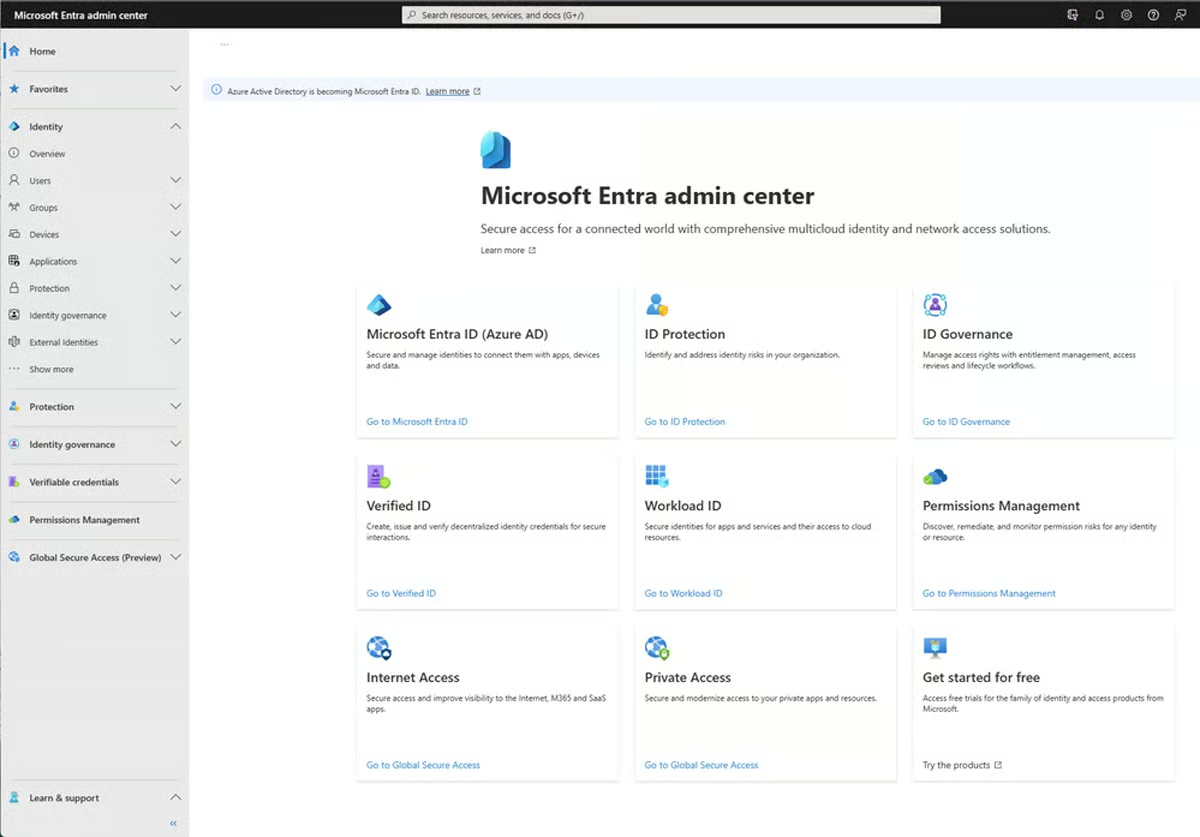
Microsoft Entra ID ist eine Plattform für die Governance und Verwaltung von Identitäten, die sich besonders für bestehende Windows-Organisationen eignet. Sie lässt sich nativ in andere Microsoft-Produkte wie Sentinel und Defender for Cloud integrieren und teilt Informationen zwischen den Produkten, sodass Kunden ihre Sicherheitsdaten synchronisieren und übermäßige Cloud-Berechtigungen reduzieren können. Zu den hervorzuhebenden Funktionen gehören passwortlose Authentifizierung, Lifecycle Management und eine benutzerdefinierte Sitzungslänge.
Microsoft ist hinsichtlich der Verfügbarkeit seines Kundensupports nicht so transparent wie einige andere Anbieter auf dieser Liste. Wenn Sie mehrere Supportkanäle benötigen, sollten Sie CyberArk in Betracht ziehen – auch dort gibt es Drag-and-drop-Optionen für Identitäts-Workflows wie bei Entra ID.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Große Auswahl an Kern- und erweiterten IAM-Funktionen | Unterstützt keine Linux-Geräte |
| Als cloudbasierter Dienst verfügbar | Eingeschränkte Drag-and-drop-Workflow-Funktionen |
| Unterstützung für Cloud- und On-Premises-Anwendungen | Verfügbarkeit des Supportteams ist unklar |
Preise
- Kostenloser Tarif: Bietet einige eingeschränkte IAM-Funktionen
- Entra ID P1: 6 US-Dollar pro Benutzer und Monat
- Entra ID P2: 9 US-Dollar pro Benutzer und Monat
- Kostenlose Testversion: 30 Tage
Wichtige Funktionen
- Passwortlose Authentifizierung: Verwenden Sie SMS, Schlüssel, oder biometrische Daten, um sich bei Ihren Geschäftsanwendungen anzumelden.
- Bedingter Zugriff: Faktoren wie Standort und Sitzungsrisiko helfen Entra ID bei der Entscheidung, ob der Anwendungszugriff zugelassen werden soll.
- Verwaltung privilegierter Identitäten: Beschränken Sie die Anwendungsnutzung mit Just-in-time-Zugriff und genau ausreichenden Zugriffsrechten.
- Benutzerverwaltung: Alle Mitarbeiter verfügen über eine Oberfläche, über die sie ihre eigenen Konten, Anwendungen und Gruppen verwalten können.
JumpCloud
Bestes Produkt für Linux-Nutzer und plattformübergreifende Teams
Gesamtbewertung: 4,2/5
- Kernfunktionen: 4.3/5
- Integrationen: 4.3/5
- Erweiterte Funktionen: 3.5/5
- Benutzerfreundlichkeit und Administration: 3.3/5
- Preise: 5/5
- Kundensupport: 4.9/5
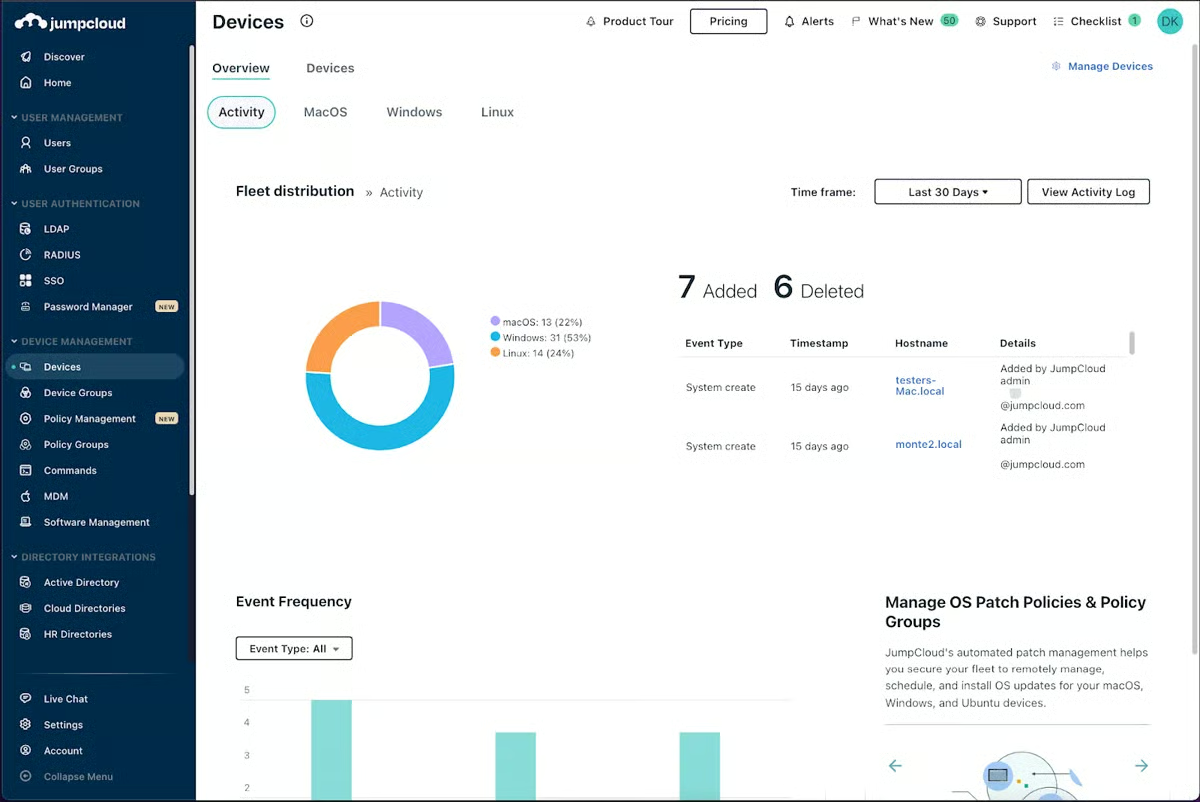
JumpCloud ist ein SSO-Anbieter mit einer großen Auswahl an grundlegenden Funktionen für die Identitäts- und Zugriffsverwaltung sowie mehreren Kundensupportkanälen, darunter Telefon und E-Mail. Als einziger Anbieter auf unserer Liste, der Linux-Geräte unterstützt, eignet sich JumpCloud ideal für Unternehmen, die alle drei großen Betriebssysteme verwenden – JumpCloud lässt sich auch unter macOS und Windows installieren. JumpCloud unterstützt außerdem mehrere mobile Geräte und ist daher eine gute Wahl für Teams, die stark auf Mobilgeräte angewiesen und häufig unterwegs sind.
JumpCloud bietet keine Drag-and-drop-Workflows. Wenn das für Ihr Sicherheitsteam wichtig ist, sollten Sie CyberArk in Betracht ziehen – auch dort gibt es Funktionen zur Verwaltung mobiler Geräte. Bedenken Sie jedoch, dass keine der anderen Optionen auf unserer Liste Linux-Geräte unterstützt.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Unterstützt alle drei großen Betriebssysteme | Keine Drag-and-drop-Workflow-Funktionen |
| Verwaltung mobiler Geräte für BYOD verfügbar | Unklar, ob der Dienst verfügbar ist |
| Mehrere Supportkanäle verfügbar | Integrationskatalog kann schwer zu durchsuchen sein |
Preise
- SSO: 11 US-Dollar pro Benutzer und Monat, jährliche Abrechnung
- Core Directory: 13 US-Dollar pro Benutzer und Monat, jährliche Abrechnung
- Platform: 19 US-Dollar pro Benutzer und Monat, jährliche Abrechnung
- Platform Prime: 24 US-Dollar pro Benutzer und Monat, jährliche Abrechnung
- Kostenlose Testversion: 30 Tage
Wichtige Funktionen
- Patchverwaltung: Teams können Patch-Verfahren für Windows, macOS, Ubuntu Linux und Webbrowser automatisieren.
- HRIS-Integrationen: JumpCloud bietet mehrere Konnektoren für HR-Software, darunter Paylocity und BambooHR.
- Lifecycle Management: Führen Sie das Onboarding und Offboarding von Mitarbeitern durch und verwalten Sie alle Remote-Benutzer.
- Benutzerdefinierte Sitzungslänge: Ändern Sie die Sitzungslänge der Benutzer in Ihrer Organisation entsprechend Ihren Sicherheitsanforderungen.
Ping Identity
Beste Lösung für eine Kombination aus Identitätsorchestrierung und Zugriffsrichtlinien
Gesamtbewertung: 4,1/5
- Kernfunktionen: 4.8/5
- Integrationen: 4.3/5
- Erweiterte Funktionen: 3.3/5
- Benutzerfreundlichkeit und Administration: 3.7/5
- Preise: 3.8/5
- Kundensupport: 4.4/5
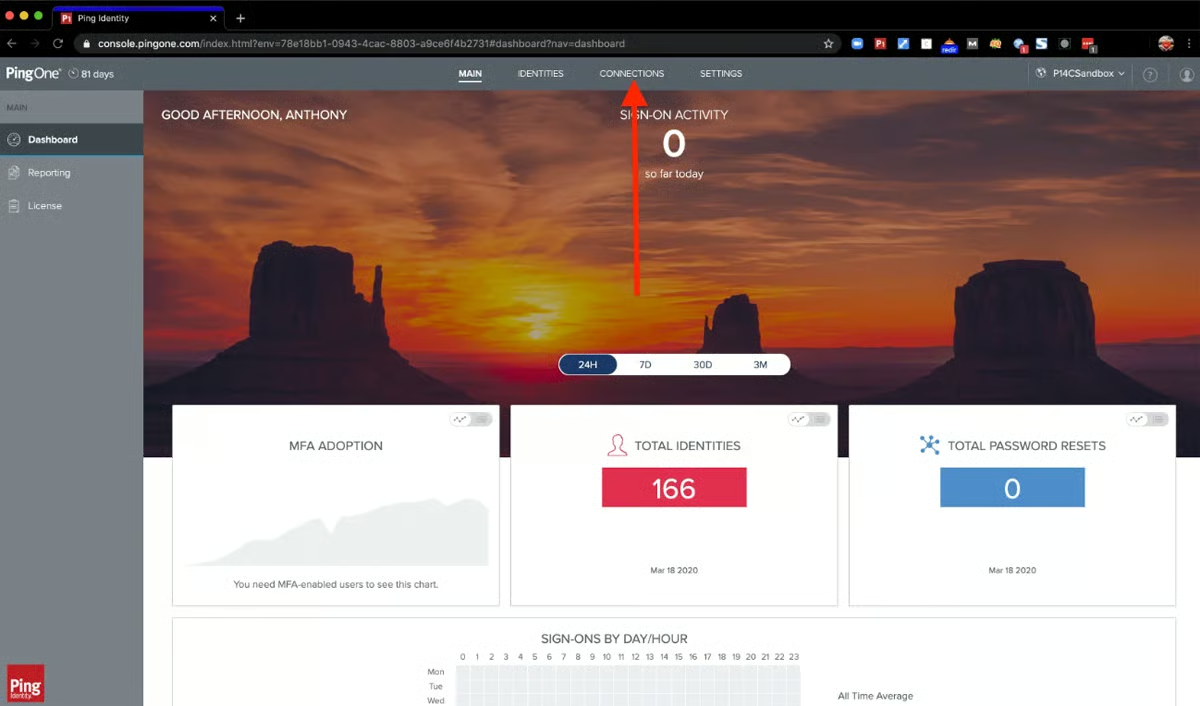
Ping Identity ist ein Produkt für Identitätsorchestrierung, SSO und Zugriffsverwaltung für Unternehmen jeder Größe. Zu den wichtigsten Funktionen gehören Drag-and-drop-Workflows für die Identitätsverwaltung, passwortlose Authentifizierung und anpassbares Branding. Ziehen Sie Ping in Betracht, wenn Sie die Identitätsprozesse Ihres Unternehmens umfassend anpassen möchten – mit den Drag-and-drop-Konfigurationen können sowohl erfahrene als auch weniger erfahrene Mitarbeiter Workflows entsprechend den Anforderungen des Unternehmens detailliert anpassen.
Ping ist eine gute Wahl für benutzerfreundliche Identitäts-Workflows, bietet jedoch keine Funktionen zur Verwaltung von privilegierten Zugriffen. Ziehen Sie CyberArk in Betracht, wenn Ihr Unternehmen sowohl Identitätsorchestrierung als auch Funktionen zur Verwaltung privilegierter Zugriffe benötigt.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Starke Funktionen zur Identitätsorchestrierung | Keine Verwaltung privilegierter Zugriffe |
| Unterstützt sowohl Cloud- als auch On-Premises-Anwendungen | Kein temporärer SSO-Zugriff |
| Support rund um die Uhr bei schwerwiegenden Fällen und Ausfällen | Unterstützt keine Linux-Geräte |
Preise
- Essential: 20.000 US-Dollar+ pro Jahr
- Plus: 40.000 US-Dollar+ pro Jahr
- Premium: Individuelle Preise
- Kostenlose Testversion: 30 Tage
Wichtige Funktionen
- Identitätsorchestrierung: Nutzen Sie Drag-and-drop, um Identitäts-Workflows zu erstellen, die auf die Anforderungen Ihres Unternehmens zugeschnitten sind.
- Passwortloses Anmelden: Unternehmen können andere Authentifizierungsmethoden wie biometrische Verfahren einsetzen, um Passwortrisiken zu reduzieren.
- Individuelles Branding: Nutzen Sie die Branding-Optionen von Ping, um die Registrierungs- und Verifizierungsseiten Ihres Teams anzupassen.
- Bedingter Zugriff: Über eine Integration mit Azure Active Directory können Sie Benutzern bedingten Zugriff gewähren.
CyberArk
Beste SSO-Lösung für native Verhaltensanalysen
Gesamtbewertung: 3,8/5
- Kernfunktionen: 4.2/5
- Integrationen: 4.3/5
- Erweiterte Funktionen: 4.8/5
- Benutzerfreundlichkeit und Administration: 2.6/5
- Preise: 2/5
- Kundensupport: 4.9/5
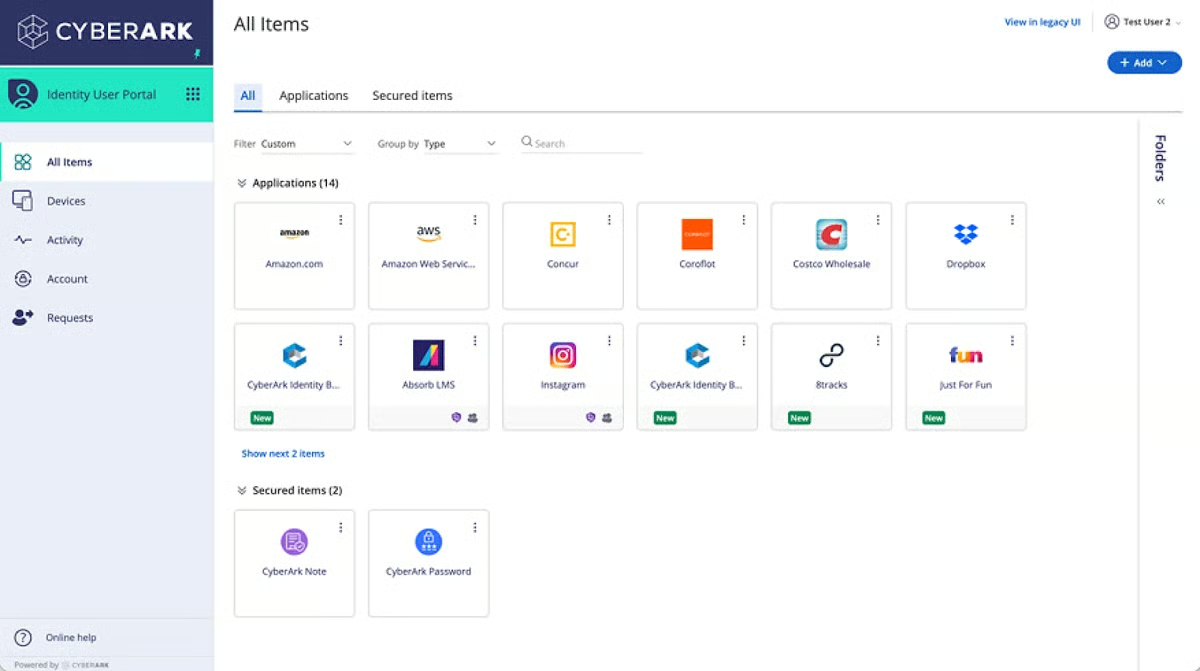
CyberArk ist ein Anbieter für Identität und SSO, der No-Code-Workflows per Drag-and-drop für Teams jeder Erfahrungsstufe bietet. Das Produkt ist eine gute Wahl für Unternehmen, die eine übersichtliche Lösung zur Identitätsvisualisierung suchen. Ein weiterer Bereich, in dem CyberArk besonders überzeugt, ist die Lösung für Verhaltensanalysen: Sie bietet detaillierte Berichte für Compliance-Zwecke und KI-basierte Protokollbewertungen und ist eine hilfreiche Ressource für Sicherheitsteams, die fortgeschrittene Analysen durchführen möchten.
CyberArk bietet zwar hervorragende Funktionen zur Identitätsorchestrierung, aber keine transparenten Preise. Wenn Sie also eine Plattform mit Analysen und transparenteren Preisen suchen, sollten Sie Okta in Betracht ziehen. Die Lösung bietet Orchestrierung, Sicherheitsanalysen und detaillierte Preisinformationen.
Vor- und Nachteile
| Vorteile | Nachteile |
|---|---|
| Detaillierte Verhaltensanalysen | Keine transparenten Preise |
| Umfangreiche Funktionen zur Identitätsorchestrierung | Eingeschränkte Funktionen für bedingten Zugriff |
| Mehrere Kundensupportkanäle | Die Verschlüsselungsverfahren von CyberArk sind unklar |
Preise
- Angebot anfordern: Individuelle Preise verfügbar
- Kostenlose Testversion: 30 Tage
Wichtige Funktionen
- Verwaltung privilegierter Zugriffe: Verwalten Sie Richtlinien, die die Sicherheit aller Konten mit privilegiertem Zugriff gewährleisten.
- Benutzerdefinierte Sitzungen: Administratoren können die Dauer einer SSO-Sitzung anpassen, um die Sicherheit zu erhöhen oder zu verringern.
- Individuelles Branding: CyberArk bietet zahlreiche Anpassungsoptionen, darunter Hintergrundbilder und Farben.
- Benutzerbereitstellung: Zu den Funktionen für die automatisierte Lebenszyklusverwaltung gehören die Bereitstellung von Konten und die Kennzeichnung nicht verwalteter Konten.
Die 5 wichtigsten Funktionen von Single-Sign-on-Lösungen
SSO-Lösungen sind häufig Bestandteil von Plattformen für Identitäts- und Zugriffsverwaltung, wie viele der Optionen in diesem Ratgeber, und verfügen über zahlreiche ähnliche Funktionspakete. Achten Sie bei der Auswahl von SSO- oder IAM-Tools auf Funktionen wie vorgefertigte Integrationen, Benutzerbereitstellung, Anpassungen von Branding und Workflows sowie Nutzungsberichte.
Integrationen
Zu den größten Vorteilen von SSO-Produkten gehört ihre Integration in eine Vielzahl von Unternehmenssoftware, darunter CRM- und Vertriebsplattformen, Projektmanagement-Tools, HR-Anwendungen und andere Cybersicherheitsprodukte. Je mehr Anwendungen eine SSO-Lösung unterstützt, desto besser. Teams sollten nach SSO-Tools suchen, die die meisten oder alle Unternehmensanwendungen unterstützen – entweder über vorgefertigte Integrationen oder APIs. Eine breite App-Abdeckung trägt dazu bei, das breitere Unternehmensnetzwerk zu schützen.
Benutzerbereitstellung
Prozesse zur Benutzerbereitstellung helfen Teams dabei, neue Mitarbeiter oder externe Dritte einfacher in ein SSO-Produkt aufzunehmen. Bei einigen größeren IAM-Produkten, wie vielen auf dieser Liste, ist die Benutzerbereitstellung Bestandteil des Identitätslebenszyklusmanagements. Das Lifecycle Management überwacht den gesamten Prozess der Benutzeridentität – von der erstmaligen Kontoaktivierung bis zur Aufhebung der Bereitstellung, wenn der Mitarbeiter das Unternehmen verlässt.
Individuelles Branding
Idealerweise sollten Single-Sign-on-Lösungen Optionen für individuelles Branding bieten, damit Unternehmen ihre eigenen Logos und Designs auf der zentralen SSO-Seite verwenden können. Das ist besonders hilfreich für Managed-Service-Provider oder Organisationen, die ihren Kunden SSO anbieten – ihre Anmeldeseiten sind dann auf ihr Unternehmen zugeschnitten und wirken professioneller.
Benutzerfreundliche Identitäts-Workflows
SSO-Produkte sollten außerdem anpassbare Workflows bieten, damit Sicherheits- und IT-Teams Identitätslebenszyklen entwerfen können, die optimal zu ihrem Unternehmen passen. Workflows sind im Grunde die Abläufe, die festlegen, wie ein IAM-Prozess funktioniert – beispielsweise, dass sich ein Administrator nur zu bestimmten Zeiten bei einer IT-Management-Anwendung anmelden darf. Eine häufige Funktion zur Verbesserung der Benutzerfreundlichkeit ist Drag-and-drop, sodass auch Teams ohne Programmiererfahrung Workflows entwerfen können.
Berichte
SSO-Produkte sollten Nutzungsberichte anbieten, damit IT- und Sicherheitsverantwortliche allgemeine Trends bei Identitäten und Zugriffen sowie bedenkliche Anomalien überwachen können. Berichte können Faktoren wie die Anzahl der Anmeldungen in einem bestimmten Zeitraum, die durchschnittliche Sitzungsdauer oder den aktuellen Status von Anmeldedaten umfassen. Berichte sind außerdem wichtig, um Unternehmensverantwortlichen, die mit Cybersicherheitsmustern weniger vertraut sind, klare und verständliche Informationen zu präsentieren.
So haben wir die besten Single-Sign-on-Lösungen bewertet
Um die besten SSO-Lösungen auszuwählen, haben wir ein Produktraster erstellt, in dem Software anhand von sechs Hauptkategorien analysiert wurde. Jede Kategorie hatte eine bestimmte Gewichtung und umfasste Unterkriterien mit einer eigenen Gewichtung. Die Gesamtpunktzahl jedes SSO-Produkts wurde anhand der Anzahl der erfüllten Unterkriterien bestimmt. Die sechs Produkte mit den höchsten Punktzahlen in unserem Raster schafften es in die finale Liste. Die Endergebnisse und unsere umfassendere Produktrecherche halfen uns dabei, die geeigneten Einsatzbereiche für unsere besten Optionen zu bestimmen.
Bewertungskriterien
In unseren sechs Hauptkategorien bewerteten wir zunächst Kernfunktionen wie MFA, Workflows und mobile Funktionen. Anschließend untersuchten wir Integrationen, darunter vorgefertigte CRM-, Servicedesk- und Cybersicherheits-Konnektoren, sowie erweiterte Funktionen wie temporären Zugriff. Bei Benutzerfreundlichkeit und Administration berücksichtigten wir Kriterien wie Dokumentation und die Verschlüsselung durch den Anbieter. Abschließend prüften wir die Verfügbarkeit von Preismodellen und Kundensupportkanälen.
- Kernfunktionen (25 %): Wir bewerteten wichtige Funktionen wie MFA, Workflow-Vorlagen und Benutzerbereitstellung.
- Gewinner des Kriteriums: OneLogin
- Integrationen (20 %): Wir bewerteten die Produkte anhand der Anzahl der Integrationen, der spezifischen Konnektoroptionen und der Active-Directory-Integrationen.
- Gewinner des Kriteriums: Okta
- Erweiterte Funktionen (15 %): Zu den von uns berücksichtigten erweiterten Funktionen gehörten passwortlose Authentifizierung und temporärer SSO-Zugriff.
- Gewinner des Kriteriums: Okta
- Benutzerfreundlichkeit und Administration (15 %): Wir bewerteten die Produkte anhand von Funktionen wie der Unterstützung mobiler Geräte und verschiedener Betriebssysteme.
- Gewinner des Kriteriums: OneLogin
- Preise (15 %): Wir untersuchten die Verfügbarkeit und Transparenz von Preismodellen, Abrechnungsoptionen und kostenlosen Produkttests.
- Gewinner des Kriteriums: Mehrere Gewinner
- Kundensupport (10 %): Wir berücksichtigten Faktoren wie Support per Telefon und E-Mail sowie die Verfügbarkeit von Produktdemos.
- Gewinner des Kriteriums: Mehrere Gewinner
Häufig gestellte Fragen (FAQs)
Wie funktioniert SSO?
Single-Sign-on-Lösungen verwenden Authentifizierungstokens, um eine gültige Benutzersitzung zu überprüfen. Wenn sich ein Benutzer bei einer SSO- oder IAM-Lösung registriert, erkennt jede mit dem SSO-Produkt verbundene Anwendung das Token des Benutzers. Wenn der Benutzer bereits angemeldet ist und seine Sitzung noch aktiv ist, überprüft die angeforderte Anwendung sein Authentifizierungstoken und gewährt ihm Zugriff. Wenn er sich noch nicht angemeldet hat oder seine Sitzung nicht mehr aktiv ist, fordert der Browser ihn auf, sich erneut anzumelden.
Warum wird SSO benötigt?
SSO reduziert die Anzahl der Kontokennwörter, an die sich Unternehmensinhaber erinnern müssen, und ermöglicht ihnen, sich für einen festgelegten Zeitraum einfach bei mehreren Anwendungen anzumelden. Kurze Sitzungsdauern verringern die Möglichkeit, dass ein Angreifer ein Benutzerkonto hackt und erheblichen Schaden anrichtet.
Weitere mit SSO verbundene Funktionen wie das Identitätslebenszyklusmanagement und die Verwaltung privilegierter Zugriffe helfen Unternehmen dabei, die Konten und Berechtigungen ihrer Benutzer genau zu verwalten. Dadurch verringern sich die Möglichkeiten für interne oder externe Angreifer, auf vertrauliche Anwendungen zuzugreifen, für die sie keine Berechtigung haben. Außerdem erhalten Unternehmen einen besseren Einblick darin, auf welche Weise und zu welchen Zeiten Benutzer auf Anwendungen zugreifen, sodass sie Anomalien leichter erkennen können.
Stellt SSO ein Sicherheitsrisiko dar?
Insgesamt soll SSO die Sicherheit von Unternehmen verbessern, indem es Anwendungskennwörter vereinheitlicht und den Nachweis von Informationen verlangt, die nur der Benutzer kennen oder besitzen sollte. In seltenen Fällen hat ein Angreifer, der ein SSO-Konto kompromittiert, jedoch Zugriff auf alle verbundenen Anwendungen des Benutzers und nicht nur auf eine oder zwei. Wie jede Softwarelösung birgt auch SSO Risiken, aber die Vorteile überwiegen die potenziellen Sicherheitseinbußen. Achten Sie lediglich darauf, SSO mit anderen Sicherheitsmaßnahmen zu kombinieren.
Fazit: SSO ist ein Bestandteil einer starken IAM-Strategie
Single Sign-on und andere Produkte innerhalb der übergeordneten IAM-Kategorie helfen Unternehmen dabei, große Benutzerzahlen sowie deren Zugriff auf Anwendungen und Daten zu verwalten. Je mehr Mitarbeiter und Anwendungen Sie haben, desto wichtiger ist SSO. Als nützliches Tool zur Reduzierung von Passwortwildwuchs und Sicherheitsproblemen ist es besonders hilfreich, wenn es zusammen mit einer Reihe von IAM-Funktionen wie privilegiertem Zugriff und Identitätslebenszyklusmanagement eingesetzt wird.
Als Nächstes lesen Sie unseren Ratgeber zu Tools für Identitäts- und Zugriffsmanagement, um mehr über IAM zu erfahren.